脅威の除去
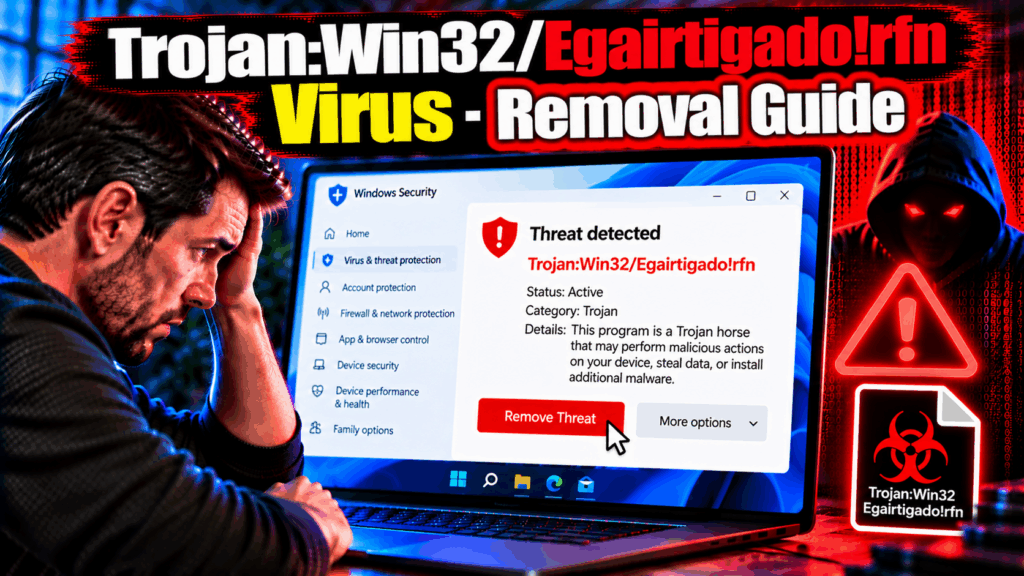
トロイの木馬:Win32/Egairtigado!rfn ウイルス – 取り外しガイド
Microsoft Defenderによるトロイの木馬に関する警告:Win32/Egairtigado!rfnは、アンチウイルスエンジンがシステム上でトロイの木馬を検出したことを示しています。 – 悪意のある実行ファイルで、無害なものを装いながら、バックグラウンドで不正な操作を実行する。. The “!rfn” suffix in…

Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
Microsoft Defenderによるトロイの木馬に関する警告:Win32/Egairtigado!rfnは、アンチウイルスエンジンがシステム上でトロイの木馬を検出したことを示しています。 – 悪意のある実行ファイルで、無害なものを装いながら、バックグラウンドで不正な操作を実行する。. The “!rfn” suffix in…
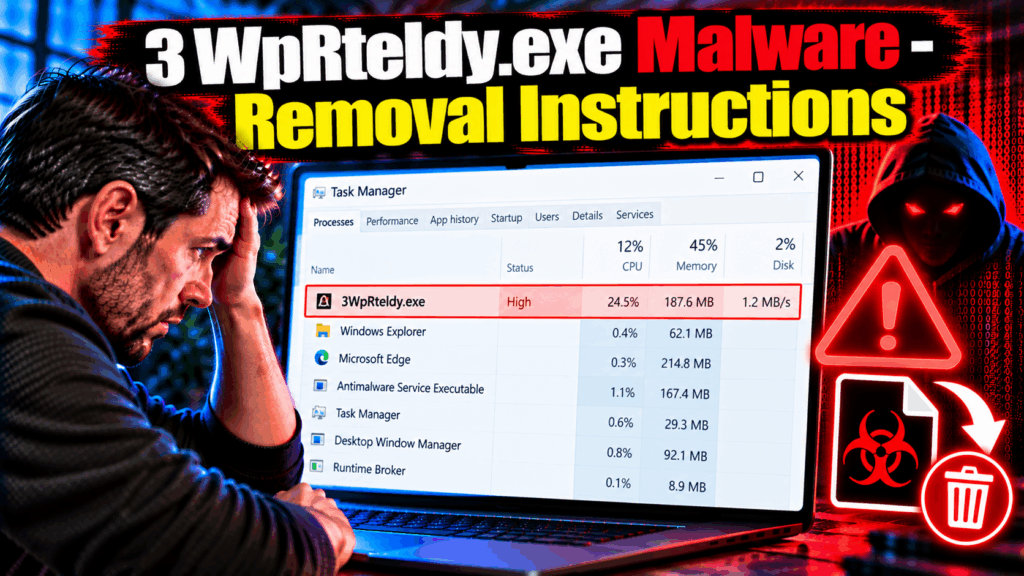
Windowsタスクマネージャーに3WpRteldy.exeが表示されている場合, 悪意のあるプロセスが表示されています. ファイル名は、ランダムまたはアルゴリズムによって生成された文字列で構成されます。 – 正当なWindowsコンポーネントとは一切関係のない、意図的な選択,…
Svilnh176.exeは悪意のある実行ファイルです. ファイル名 – 商品名とは一切関係のない、文字の羅列とそれに続く3桁の数字, 会社, または機能 – follows the pattern of trojan droppers and malware components that use pseudo-random names…
ウイルス:VBS/Ramnitは深刻でよく知られた感染症であり、Ramnitはファイル感染型ウイルスであるため、ほとんどのマルウェア検出よりも徹底的な駆除が必要となる。 – それはシステムに自動的にインストールされるわけではありません, it modifies existing files on the machine to…
MicValidator.exeは、感染したシステム上での存在を偽装するために、もっともらしいファイル名を使用する悪意のある実行ファイルです。. その名前は、何らかのマイクロフォン検証またはオーディオ機器テストユーティリティを示唆している。 – a function that sounds technical and routine enough…
3WpRteldy.exeは、ランダム化された名前で識別される悪意のある実行ファイルです。, 意味のないファイル名 – マルウェア操作者が、一見意味のないファイル名を生成するために意図的に使用する命名規則, 既知のマルウェアのシグネチャとは異なるように見える, パターンベースの検出に耐性がある. いいえ…
BitdefenderによるGen.Application.Venus.Msio.Gmの検出は、アンチウイルスエンジンが汎用検出フレームワークを使用して、システム上で潜在的に不要なアプリケーションを特定したことを意味します。. The “一般アプリケーション” Bitdefenderの命名規則における接頭辞は、PUAに対するヒューリスティックまたは動作に基づく検出を示します。 –…
Listcolors.oneは安全なウェブサイトではありません. ドメイン名から、何らかの色一覧表示ツールやデザインユーティリティが示唆される。, しかし、その背後には正当な製品やサービスは存在しない。 – the name is a placeholder designed to sound functional while the…
Bgamateurs.club は安全なプラットフォームではありません. .club TLD を使用するサイトは曖昧な, ブランド名のない名称や、検証可能なライセンスや規制登録なしでの運営は、一貫して不正なギャンブル事業と関連付けられています。, 偽のゲームプラットフォーム, プッシュ通知の悪用…
SearcherBarは、ブラウザのコアナビゲーション設定を制御するブラウザハイジャッカーです。 – 検索エンジン, ホームページ, と新しいタブページ – ユーザーの同意を得ずに、自社のインフラストラクチャを通じてこれらの情報をリダイレクトし、ユーザーの閲覧活動を収益化する。. もしも…
Mzansi.pornは安全に利用できるウェブサイトではありません。, このドメインから発信されるポップアップや通知は、クリックせずに閉じる必要があります。. .porn TLDは明らかに成人向けコンテンツを示しているが、, the actual risk from this domain extends beyond the…
Shopjoyman.shopは、正当なeコマース事業というよりも、詐欺的なオンラインストアの特徴を示している。. 無名のブランド名の組み合わせ, .shop ドメインは、使い捨てのオンラインストアでよく使われるトップレベルドメインです。, and prices or offers that appear unusually attractive are consistent…
Smartingly.comは安全なウェブサイトではありません. その名前は、スマートな印象を与えるようにデザインされています。, 役に立った, または巧みにキュレーションされたウェブサービス, but the domain functions as part of an advertising redirect and push notification abuse operation with no legitimate content or…
トロイの木馬:PowerShell/Boxterの検出とは、システム上で悪意のあるPowerShellコードが検出されたことを意味します。 – PowerShellは信頼できるツールであるため、セキュリティチームが特に注意して扱う脅威のカテゴリーです。, 高度なシステムアクセス機能を備えた組み込みのWindowsスクリプト環境. Malware that…
Microsoft Defenderによるトロイの木馬に関する警告:Win32/SupsPost – 姓のみを表示するか、特定の異形表記を表示するかに関わらず – これは、不正なネットワーク通信と配布活動を中心に構築されたアーキテクチャを持つトロイの木馬によってシステムが標的にされたことを意味します。. The…
Cloudvectormode.co.in はプッシュ通知を悪用するドメインであり、クラウドコンピューティングとは一切関係ありません。, ベクトル, または正当な技術サービス – the name is constructed to sound technical and neutral to avoid immediate suspicion while delivering advertising spam through…
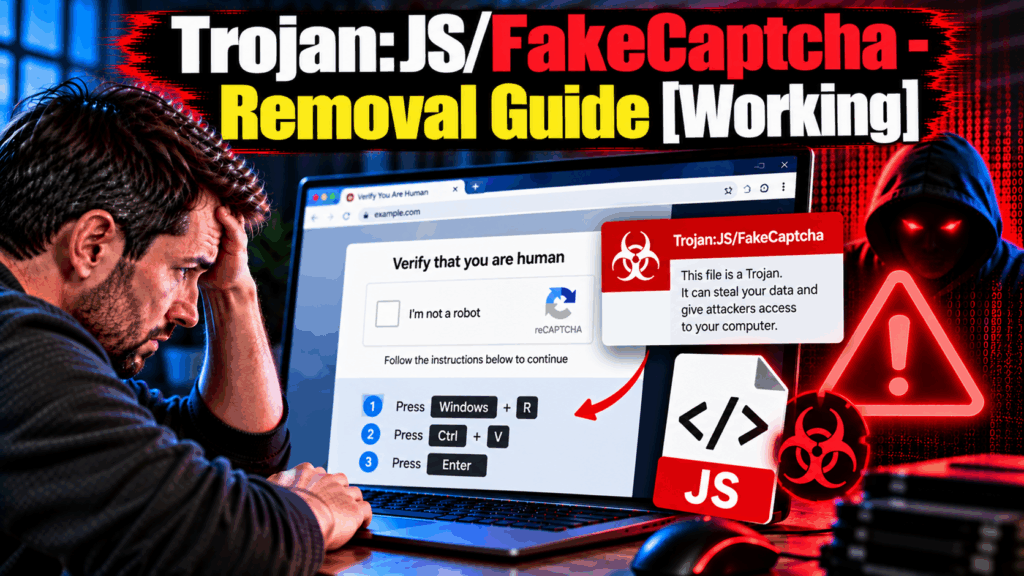
トロイの木馬:JS/FakeCaptchaは、現在活動中のソーシャルエンジニアリングの脅威の中でも特に高度なものの1つです。, エクスプロイトを必要としないため, ソフトウェアの脆弱性なし, ドライブバイダウンロードなしで成功 – これは単にユーザーを騙して自分で作業をさせるだけです. あなたが持っている場合…
USB Safe Protectは正規のセキュリティツールではありません. これは不正ソフトウェアのカテゴリーに属する。 – programs that simulate the appearance and behavior of genuine security applications to deceive users into believing their system or connected devices are…
Trojan.Taskerは、Windowsタスクスケジューラを主要な永続化メカニズムとして使用するマルウェアのカテゴリです。. この脅威を削除しようとするほとんどのユーザーは、すぐに問題に直面します。: タスクマネージャーで悪意のあるプロセスを終了させる, あるいは…
Spscryspy.comは、ユーザーのシステム上で実行されているアドウェアや、質の低い広告ネットワークをクリックした結果としてユーザーが遭遇する悪質なブラウザリダイレクトドメインです。. ドメイン名自体 – a seemingly random combination of letters with no genuine…