

脅威の除去
Ishtarランサムウェアを削除し、ISHTARを復元します- ファイル
Ishtarと呼ばれるランサムウェア暗号ウイルスが過去数日間に被害者のファイルを暗号化しています. その名前はメソポタミアの戦争と愛の女神の名前です, しかし、サイバー犯罪者は、有名なイスラエルの歌手にちなんでマルウェアに名前を付けた可能性があります. 暗号化…

Bertaはマルウェアの専門研究者です, より安全なサイバースペースを夢見ている. 彼女のITセキュリティへの興味は、マルウェアが彼女を自分のコンピューターから締め出した数年前に始まりました。.
Ishtarと呼ばれるランサムウェア暗号ウイルスが過去数日間に被害者のファイルを暗号化しています. その名前はメソポタミアの戦争と愛の女神の名前です, しかし、サイバー犯罪者は、有名なイスラエルの歌手にちなんでマルウェアに名前を付けた可能性があります. 暗号化…
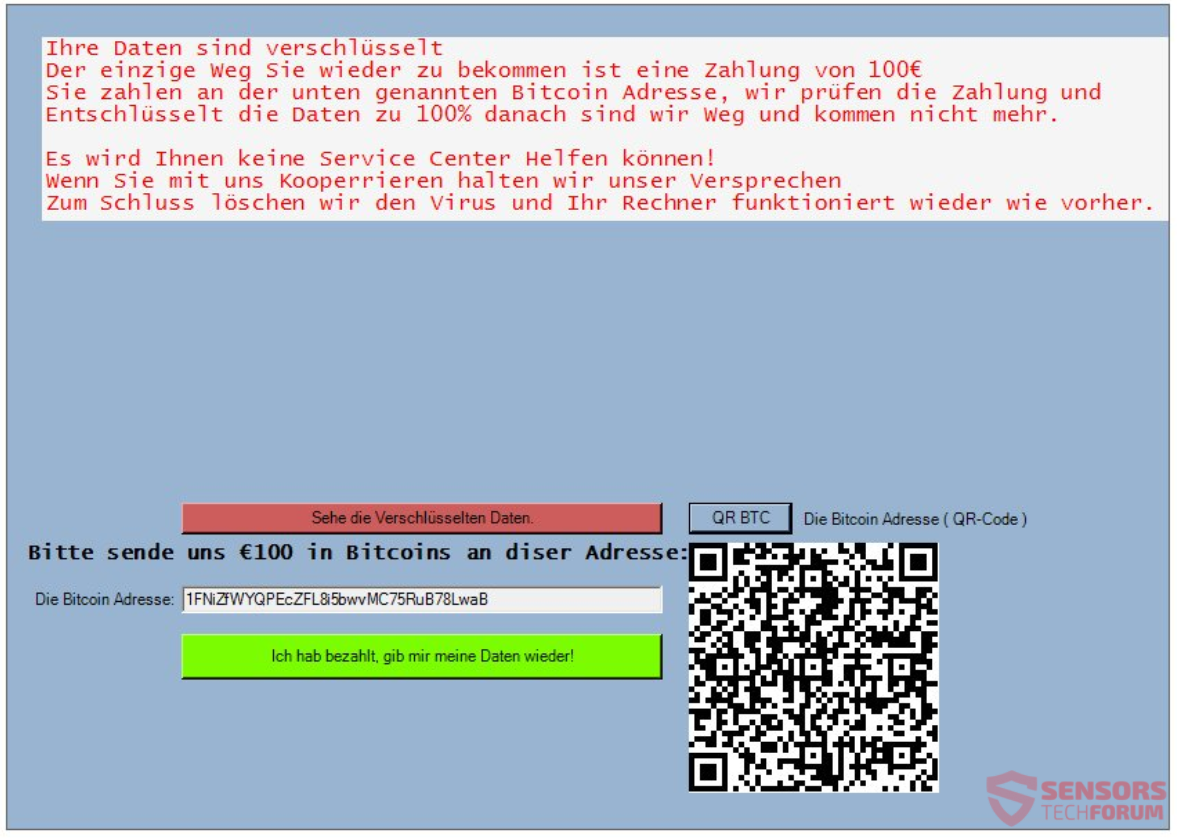
Versiegeltは、ジグソーランサムウェア暗号ウイルスのドイツ語版のようです。. 暗号化されたすべてのファイルには、拡張子.versiegeltが追加されます. 過去の亜種のように、ウイルスには特定のテーマがないようです. The ransom…
Winnix Cryptorチームは、自分たちにちなんで名付けられたランサムウェアウイルスを開発しました– Winnix Cryptor. 暗号ウイルスは、各ファイルに拡張子.wnxを追加しながら、ファイルを暗号化します. 復号化を求められる身代金は 4 ビットコイン,…
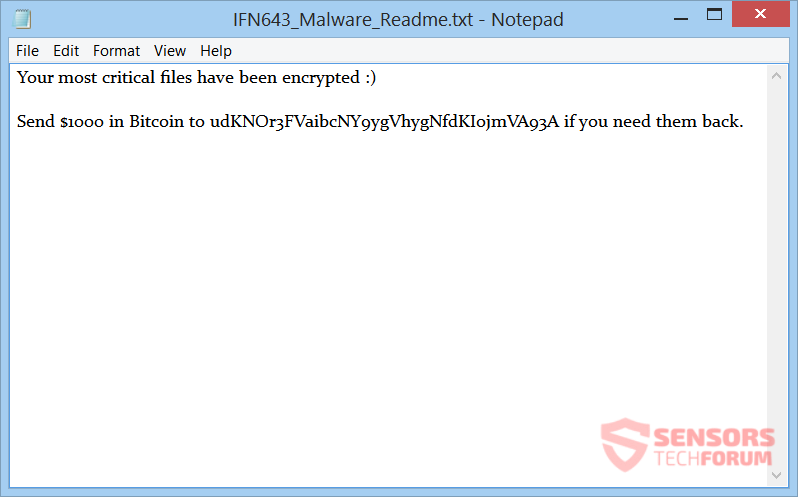
IFN643は、新たに発見されたランサムウェアウイルスの名前です。. このウイルスは、ファイルに.ifn643拡張子を付けることでファイルを暗号化します. 暗号化プロセスが終了した後, 「IFN643_Malware_Readme」という名前のファイルを配置します. そのファイルには身代金要求が含まれています,…
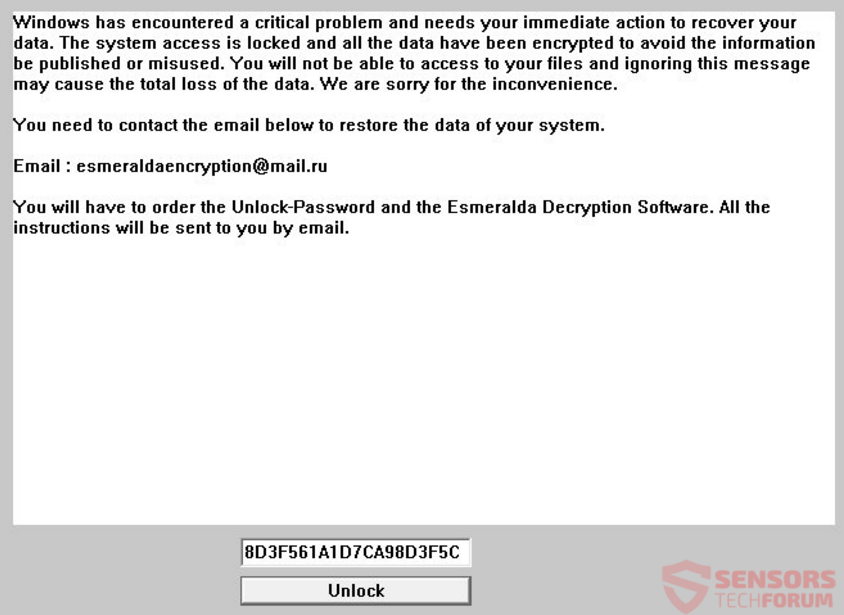
Esmeraldaランサムウェアは、Apocalypse暗号ウイルスの新しい亜種であると考えられています. 新しい株は、電子メールの連絡先に同じドメインを使用し、同じ拡張子を配置することでファイルを暗号化します. That extension is .encrypted and is placed on…

MegaBackup.comは、想定されるバックアッププラットフォームのWebサイトです。. ウェブサイトはたくさんの広告を配布し、あなたをリダイレクトし、あなたのブラウザや他のアプリケーションに影響を与える可能性があります, したがって、アドウェアと見なされます. Pop-ups and banner ads are among the popular choices…
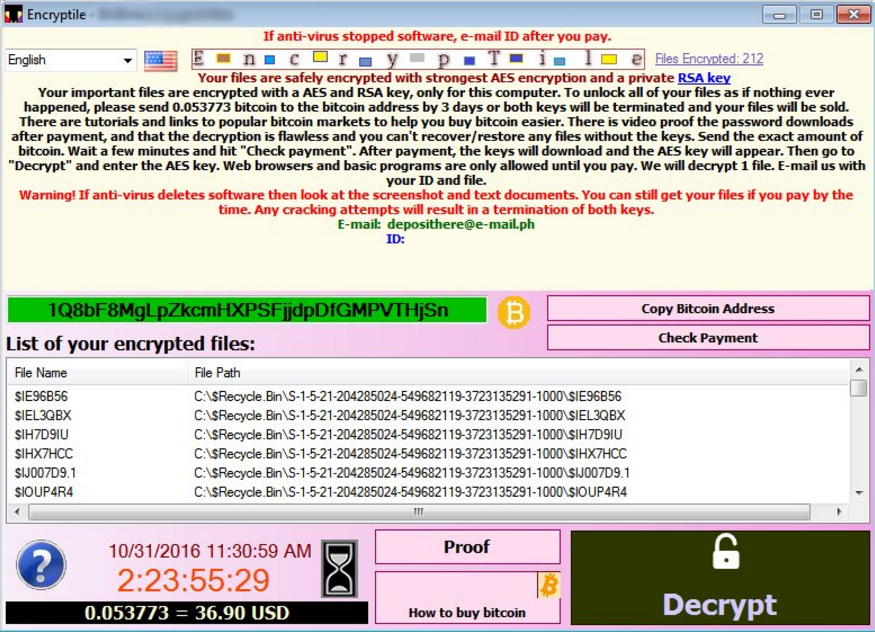
Encryptileと呼ばれる新しいランサムウェア暗号ウイルスが登場しました. 暗号化されたすべてのファイルには、名前に.EncrypTile拡張子が追加されます. ランサムウェアは、AESおよびRSA暗号化アルゴリズムを使用すると主張しています. The ransom note gives a contact email with a Philippine-based…

Chinimplants.websiteは、広告プッシュプラットフォームのドメインページです. このサイトは大量の広告を生成し、他のWebサイトにリダイレクトします. そう, アドウェアと見なされます. ウェブサイトの所有者はこれらの広告からお金を稼ぎ、あなたに関する情報を抽出することもできます. に…
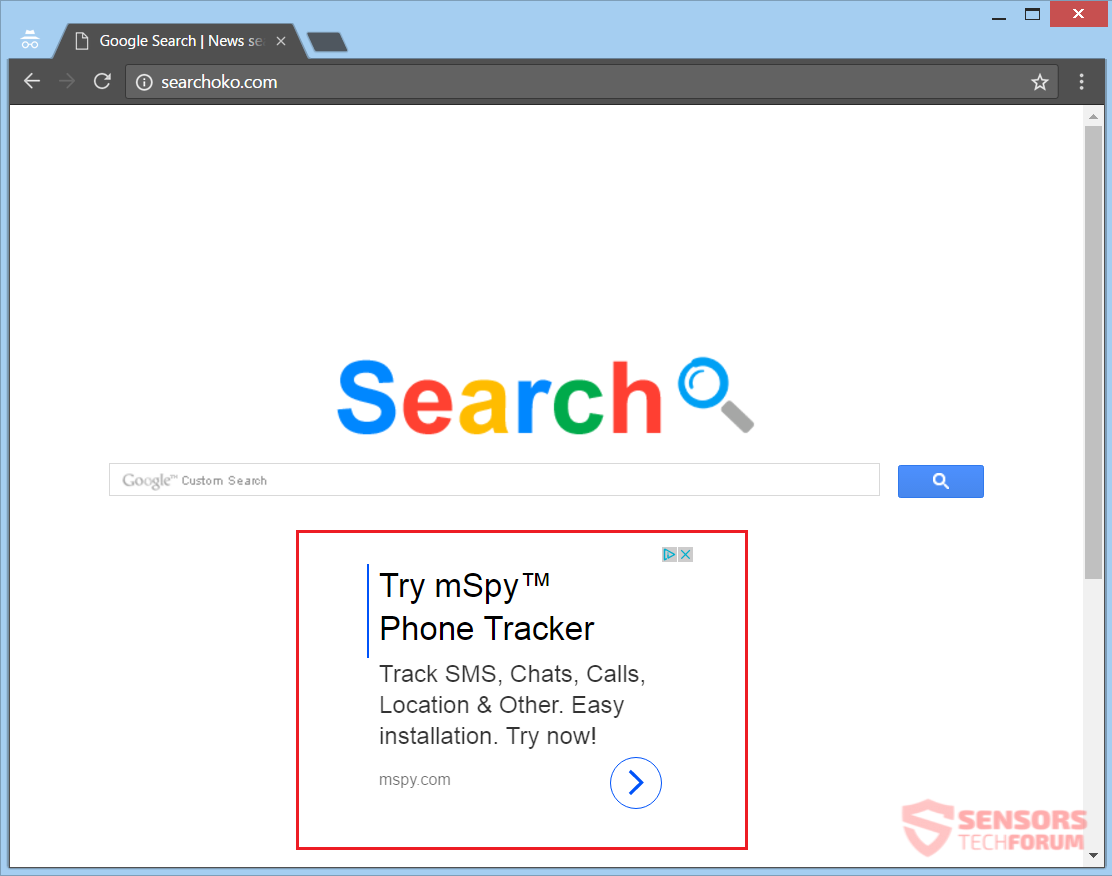
Searchoko.comは、ブラウザハイジャッカーの検索リダイレクトおよびドメインです。. このハイジャック犯のロゴは、その文字とその色を参照して、意図的にGoogleのロゴと非常によく似ています。. The hijacker will redirect you to the results…

Axzbryg.tradeは、テクニカルサポート詐欺をホストしているWebサイトです。. 詐欺はあなたを怖がらせて (877)-337-7936 電話番号. そのヘルプラインでマイクロソフトの技術者に連絡する必要があるとサイトで言われています, but they are…

Popads.netは、大きな収益化プラットフォームでもある広告ネットワークのWebサイトです。. ウェブサイトは大量の広告を配信し、さまざまなウェブサイトにリダイレクトすることができます, したがって、アドウェアと見なされます. Owners of such websites…

Pcmethodsteadfastcloud.onlineは、テクニカルサポート詐欺に関連し、メインページでホストしているWebサイトです。. 電話番号 +61-1800-737-431 想定されるサポート技術者に連絡するために使用されます. The scam tries to implement that your computer has…
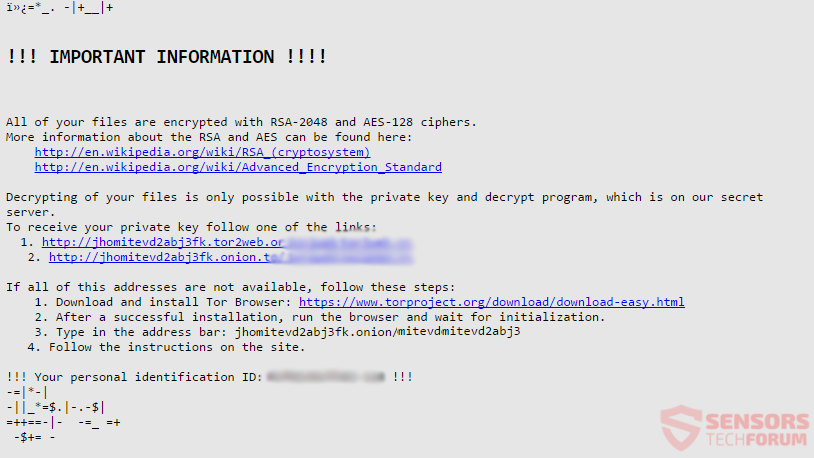
Lockyランサムウェアの新しい株が、.shit拡張子を持つ亜種が発見された後、マルウェア研究者によって一夜にして発見されました。. The authors of the virus have decided to bring the Norse mythology theme back to…
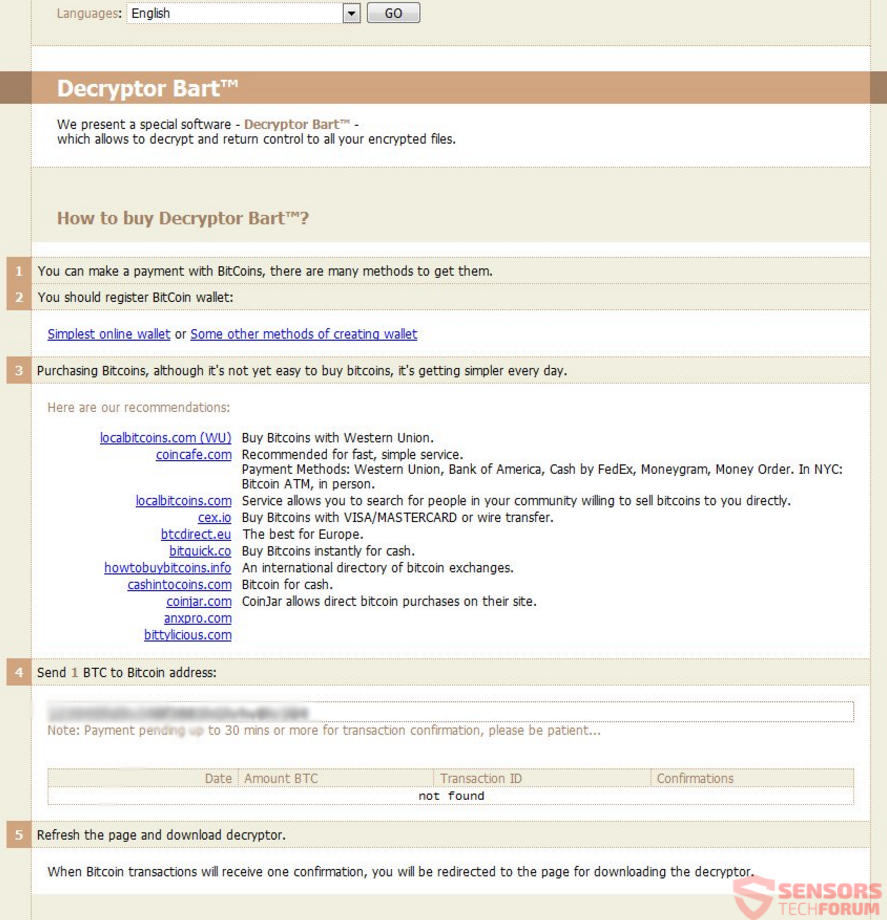
Bartランサムウェアは、アバストのマルウェア研究者JakubKroustekによって野生で発見されました. マルウェアの新しい文字列は、拡張子が.perlのファイルを暗号化します. メモと支払い方法のページにあるLockyランサムウェアと同じようです. に…
Lockyランサムウェアの最新版はこちら. ファイルは新しい拡張子で暗号化されます – .たわごと, ただし、他の拡張機能も表示される可能性があります. 暗号ウイルスはHTMLファイルを使用するようになりました (.hta) and brings back the usage…
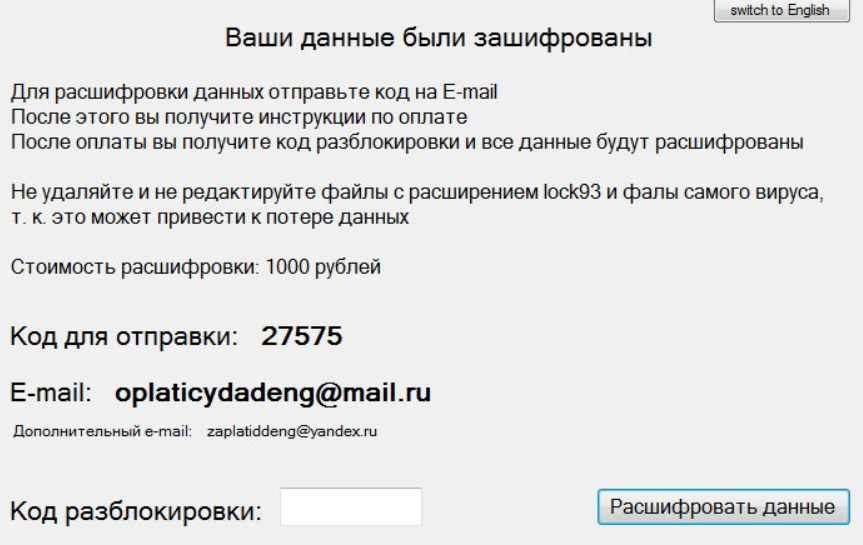
Lock93は、新たに出現したランサムウェア暗号ウイルスです。. ファイルの暗号化プロセスが完了した後に表示される身代金メモは、ロシア語または英語で書くことができます. 暗号化されたすべてのファイルには、拡張子.lock93が追加されます. The origin…
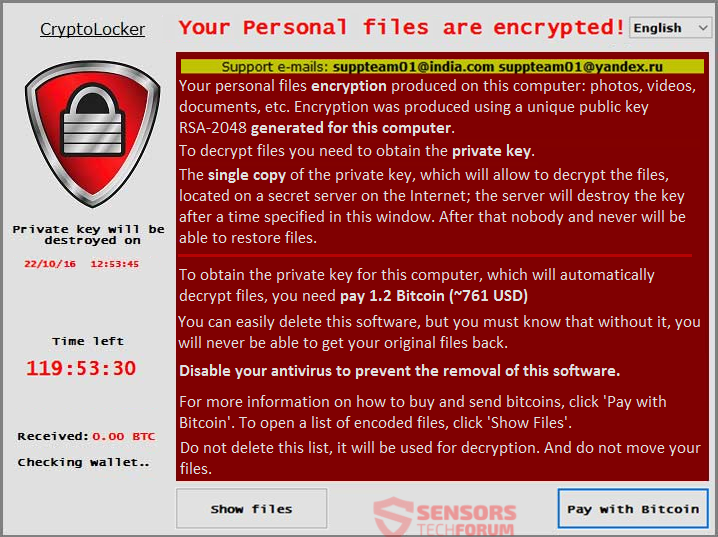
Suppteam01@india.comは、Cryptolockerランサムウェアを模倣する暗号ウイルスに付けられた名前です。. これは最初のコピーキャットではなく、連絡先の詳細として提供された電子メールを除いて、このウイルスの他の識別可能な特徴はありません。, researchers named…
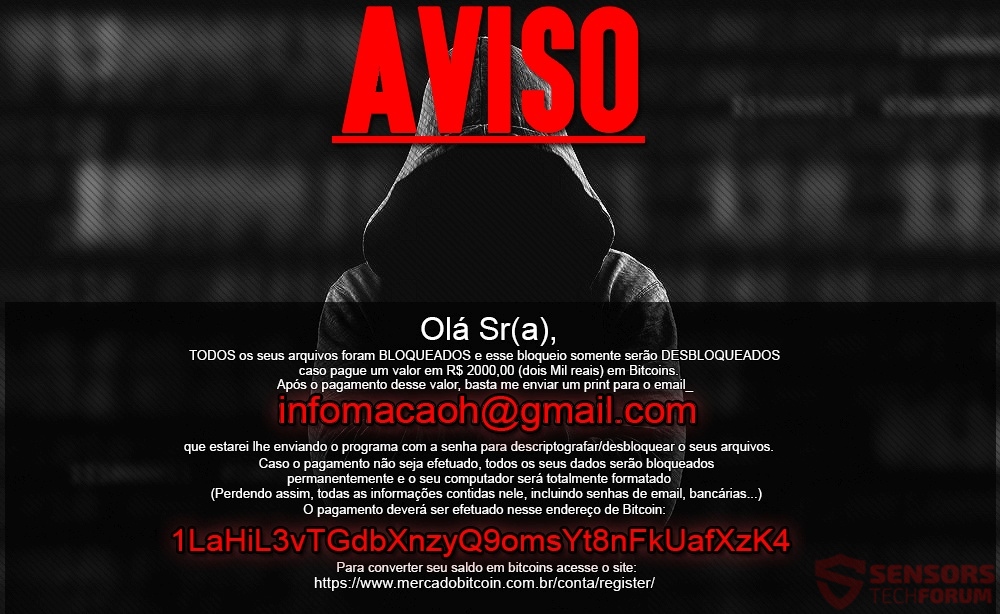
Crypt888ランサムウェア暗号ウイルスが復活し、「Aviso」と呼ばれる新しい亜種が追加されました. 新しいバリアントは、ブラジルのユーザーを対象としています, したがって、身代金メモはポルトガル語で書かれています. Avisoはポルトガル語で「警告」を意味します. The ransom note starts with that word…

InternetSpeedPilot.comは、InternetSpeedPilotという名前のブラウザハイジャッカーのWebアドレスです。. ハイジャック犯の開発者は、SaferBrowserとして知られる会社で働いています。. 同社はブラウザハイジャッカーアプリケーションで有名です. The undesirable software changes the new…
Cocoslim98は新しく出現した暗号ウイルスです, そのように呼ばれています, その背後にある犯罪者に連絡するためにそれが残す電子メールのために. マルウェアの研究者によると、本名は「ローター」です。. The virus will encrypt files on a…