

脅威の除去
Green_Rayランサムウェアを削除し、.green_rayを復元します(@)aol.com.xtblファイル
ランサムウェアは眠らない. 別の暗号ウイルス, Green_Rayランサムウェア, されています “紹介された” ユーザーへ, ファイルを暗号化し、復号化の支払いを要求する. Green_Rayは非対称暗号化を使用することが報告されています (公開鍵と秘密鍵). The ransomware appends…
ランサムウェアは眠らない. 別の暗号ウイルス, Green_Rayランサムウェア, されています “紹介された” ユーザーへ, ファイルを暗号化し、復号化の支払いを要求する. Green_Rayは非対称暗号化を使用することが報告されています (公開鍵と秘密鍵). The ransomware appends…
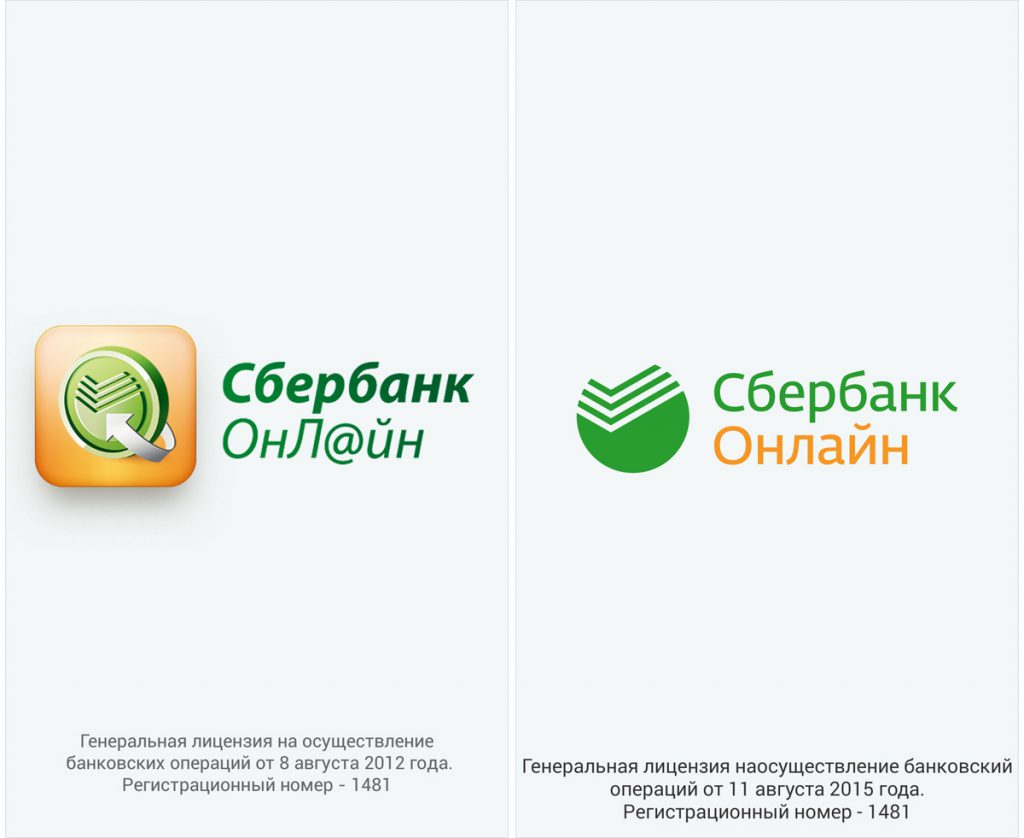
左に – ロシアのオリジナルのズベルバンクアプリ, 右側に – 偽のアプリ; 画像ソース: TrendMicro Fanta SDKは、Androidユーザーを対象とした最新の悪意のある脅威の1つです。. This particular malware is pretty good at protecting itself…
最新のアップデート! Kasperskyのマルウェア研究者は、RannohDecryptorユーティリティをCryptXXXの復号化で更新しました 3.0 ランサムウェアファミリー. そのソフトウェアの助けを借りて、ファイルを完全に復号化する必要があります. ダウンロードページと手順については、次のURLをご覧ください。:…
ダークウェブに複数のデータ侵害とパスワードがダンプされている最中です, より人気のあるウェブサイトがそのような事件の犠牲者になるにつれて. It’s only good when a company decides to take things in their own hands…
古いマルウェアのかなり強い波がWebを再浮上させています. この記事では、Bayrobトロイの木馬を分析します (Win32 / Bayrob, Trojan.Bayrob!gen8, Trojan.Bayrob) 少なくともアクティブになっていない 9 年. The threat has been updated and set on…
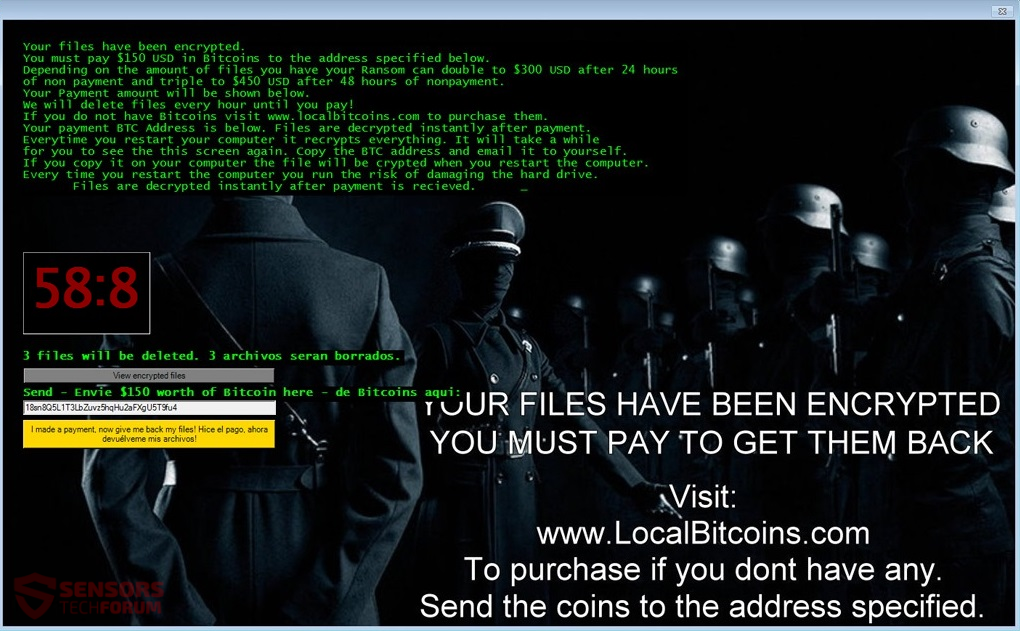
ジグソーランサムウェアが新しい亜種で再び戻ってきました. この変種のテーマは、JuhaArvidHelminenによるInvisibleEmpireの美術展です。. ランサムウェアはInvisibleEmpireと呼ばれ、展示会にちなんで名付けられました. この暗号ウイルスは暗号化します…
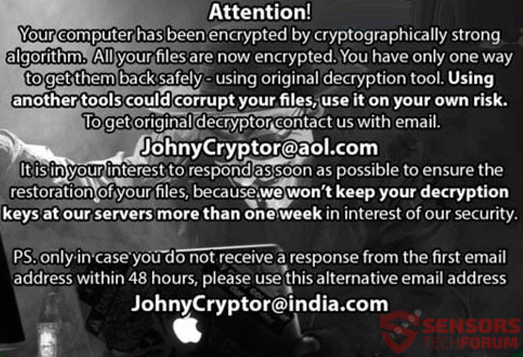
AOLの電子メールアドレスを使用する別のランサムウェア暗号ウイルスが、疑いを持たないユーザーを攻撃しました. ランサムウェアは、電子メールに使用され、それに応じて暗号化されたファイルの拡張子として使用される名前であるため、JohnyCryptorと呼ばれています。. ウイルスはファイルをロックして立ち去ります…

GoogleとOracleの間の訴訟について聞いたことがありますか? 数年前に提出, 訴訟OracleAmerica, 株式会社. v. グーグル, 株式会社. 解決されました, グーグルに有利に. A jury in California’s Northern District federal court just declared that…
The “隠された涙” プロジェクトはさらに別のランサムウェアをもたらしました. これはStrictorという名前で、BankAccountSummaryランサムウェアとも呼ばれます。 500$ 感染したユーザーから暗号化されたファイルを自由に使用できるようにする. ランサムウェア…
Androidユーザーの場合, 別の危険なマルウェアなので、特に注意する必要があります, バンキング型トロイの木馬, 現在、オペレーティングシステムを対象としています. マカフィーの研究者は脅威をSpyLockerと呼んでいます. SpyLocker displays phishing pop-up windows with credential prompts addressed at…
非常に危険なRAT(リモートアクセス型トロイの木馬) 犠牲者のコンピューターを身代金のために保持する機能があると報告されています. このトロイの木馬は、主に北米と英国で拡散していると報告されています。. It has been the…
Dr.Webのセキュリティ研究者が新しいトロイの木馬を報告しました, 吹き替えBackDoor.TeamViewer.49. 警備会社によると, 脅威は、対象のシステムにTeamViewerをインストールするように設計されています. BackDoor.TeamViewer.49がそれを行うのはなぜですか? To transmit web traffic to specific servers through using…

eTogether(.)comはeTogetherと呼ばれるオンラインデートプラットフォームのサイトです. TycheTechnologiesAGによって開発および所有されています. このサイトはアドウェアと見なされます, 広告を出すから, 主にポップアップ, and it can redirect you to other…
ランサムウェアの亜種は、ますます多くのユーザーに影響を与えることが報告されています, BuyUnlockCodeと呼ばれるものは、世界規模でPCに感染することが確認されています. ランサムウェアは強力なRSAを使用しています– 1024 cipher to encrypt the files and an AES cipher…

Safer Browser による LatestWeatherAlerts.com ブラウザ ハイジャッカーとは? LatestWeatherAlerts.comは、PCにブラウザハイジャッカーをインストールするアプリケーションです。, SaferBrowserによって開発されました. 同社は、このようなあらゆる種類のハイジャック犯プログラムを作成することで有名です。. を削除するには…
ECLRランサムウェアとして知られる暗号ウイルスは、感染したコンピューターのファイルをエンコードするために強力な暗号化暗号を使用していると報告しています, の非常識な合計を要求する 100 復号化のためのビットコイン. 米ドルでは、この合計は約に等しい 44700$ 感染しました…
身代金マルウェア, zCryptという名前で知られているのは、主にロシア語を話す国をターゲットにしていると報告されています, 研究者は主張する. ランサムウェアは、強力なRSA-2048暗号を使用して、感染したコンピューター上のファイルを暗号化する場合があります. この後, it leaves a ransom…
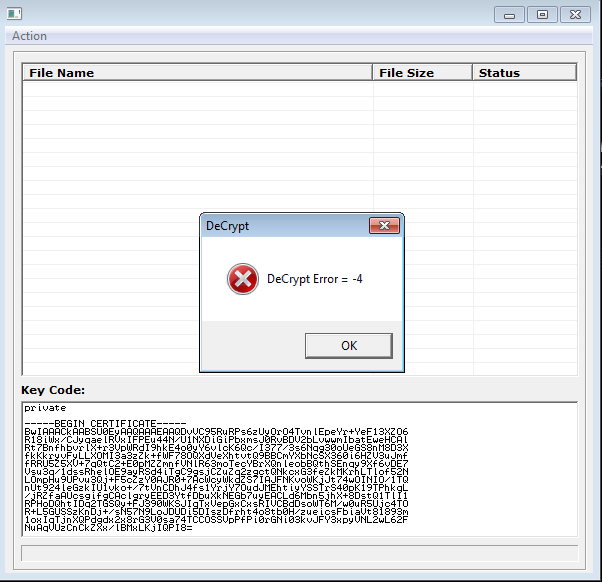
新しいアップデート! Kasperskyのマルウェア研究者は、RannohDecryptorユーティリティをCryptXXXの復号化で更新しました 3.0 ランサムウェアファミリー. そのソフトウェアの助けを借りて、ファイルを完全に復号化する必要があります. ダウンロードページと手順については、次のURLをご覧ください。:…
PClockランサムウェア, 悪名高いCryptolockerのふりをする, これは、この種の最初の感染症の1つです。, ファイルを暗号化することが報告されています. 暗号化ウイルスは、アルゴリズムXORを使用してデータを暗号化します. PClockランサムウェアが望んでいる 0.5 BTC,…
パスワードはまもなく廃止されます, およびGoogleの高度なテクノロジーとプロジェクト (ATAP) プロジェクトそろばんは、未来が実際にどのように起こるかを私たちに示すためにここにあります. We’ve heard many infosec gurus claim that the password as we know it is coming…