

Wat is Trojan:PowerShell/Boxter!MTB?
Microsoft Defender detecteert een Trojaans paard.:PowerShell/Boxter!MTB herhaaldelijk, De melding blijft terugkomen, zelfs nadat Defender deze heeft afgehandeld., of u kunt de bron van de detectie niet vinden. Lees deze verwijderingshandleiding die vandaag is gepubliceerd. – Boxter!MTB vormt een reële en aanhoudende bedreiging die specifieke maatregelen vereist om volledig te elimineren..
Trojaans:PowerShell/Boxter!MTB is een detectie van Microsoft Defender voor een op PowerShell gebaseerd programma. Trojaans familie met meerdere bevestigde varianten op Microsoft Security Intelligence, inclusief Boxter.EN!MTB, Boxter.HBZ!MTB, Boxter.HGS!MTB, en Boxter.HNBD!MTB. Microsoft Security Intelligence bevestigt dat alle Boxter-varianten gevaarlijk zijn en commando's van een aanvaller op het apparaat uitvoeren.. Onderzoekers documenteren dat gebruikers de detectie op twee zeer verschillende locaties hebben aangetroffen.: in een Firefox cache2entries-bestand dat is gemarkeerd als GZIP-data, of rechtstreeks gekoppeld aan het PowerShell-uitvoerbestand in een AMSI-context. Het aanhoudende waarschuwingspatroon is een van de meest gerapporteerde gedragingen.: Microsoft Q&A omvat een geval waarin de verdediger meer dan 50 De beveiligingsgeschiedenis vermeldt dat de dreiging continu werd geblokkeerd en opnieuw gedetecteerd zonder te worden opgelost.. De oplossing in door de community gedocumenteerde gevallen bestond uit het vinden van een map met een vreemde naam en een recente aanmaakdatum in AppDataRoaming en deze vervolgens te verwijderen.. Het is bevestigd dat SpyHunter Trojanen succesvol kan verwijderen.:PowerShell/Boxter!MTB.
Trojaans:PowerShell/Boxter!MTB korte overzicht
| Type | Trojaanse familie gebaseerd op PowerShell (Boxter.EN!MTB, Boxter.HBZ!MTB, Boxter.HGS!MTB, Boxter.HNBD!MTB) via Microsoft Security Intelligence. Bevestigd gevaarlijk: voert aanvallersopdrachten uit op het apparaat. Te vinden in AppDataRoaming-mappen of de cache van de Firefox-browser.. Oorzaken 50+ terugkerende detectiegebeurtenissen wanneer het persistentiemechanisme niet is verwijderd. SpyHunter heeft bevestigd dat het verwijderd zal worden.. |
| Symptomen | Verdediger die Trojan signaleert:PowerShell/Boxter!MTB in een doorlopende lus met 50 of meer vermeldingen in de beschermingsgeschiedenis. De melding verschijnt nadat Defender het probleem heeft opgelost, maar keert onmiddellijk terug.. Detectie wijst naar een PowerShell AMSI-pad of een Firefox cache2entries-bestand.. Een ongebruikelijke map met een recente aanmaakdatum verschijnt in AppDataRoaming.. |
| Verwijderingstijd | Ongeveer 15 minuten voor een volledige systeemscan |
| Removal Tool | Zien of je systeem is getroffen door malware
Download
Malware Removal Tool
|
Hoe heb ik een Trojaans paard gekregen?:PowerShell/Boxter!MTB?
- Een kwaadaardig PowerShell-script dat wordt uitgevoerd via phishing of een misleidende download. – De Boxter-familie is een op PowerShell gebaseerde Trojan., Dit betekent dat de eerste levering een PowerShell-script is dat wordt uitgevoerd via een bijlage in een phishing-e-mail., een macro in een Office-document, of een misleidende downloadprompt.
- Een kwaadaardig script dat in de cache van de Firefox-browser is opgeslagen. – HowToRemove.guide beschrijft een specifiek detectiegeval waarbij Boxter!MTB werd gevonden in een Firefox cache2entries-bestand. – Dit betekent dat een kwaadaardig script werd verspreid door een website die de browser bezocht en lokaal in de cache werd opgeslagen., waardoor het kan blijven bestaan en bij volgende scans kan worden gedetecteerd..
- Softwarebundeling met onofficiële gratis downloads – Een gratis programma van een externe website installeerde een op PowerShell gebaseerde component via software bundeling die de Boxter-detectie genereerde.
- Een kwaadaardig bestand is in de map AppDataRoaming geplaatst. – Door de gemeenschap gemelde gevallen die resulteerden in de aanhoudende 50+ De detectielus werd opgelost door een onbekende map met een recente aanmaakdatum in AppDataRoaming te vinden en te verwijderen. – wat erop wijst dat de permanente herstarter zich daar bevond..
Wat doet Trojan:PowerShell/Boxter!MTB Do?
- Voert commando's van een aanvaller uit op het geïnfecteerde apparaat. – Microsoft Security Intelligence bevestigt dit voor alle Boxter-varianten.: De dreiging is gevaarlijk en voert commando's van een aanvaller uit., Dit betekent dat de Trojan een kanaal openhoudt voor externe, door de aanvaller aangestuurde activiteiten op het apparaat..
- Dit veroorzaakt een hardnekkige detectielus die Defender niet zelfstandig kan oplossen. – De gedocumenteerde 50+ Detectiepatroon van gebeurtenissen in Microsoft Q&Een casus bevestigt dat er sprake is van een persistentiemechanisme. (in AppDataRoaming of als een geplande taak) Het herstart de schadelijke PowerShell-component sneller dan Defender deze in quarantaine kan plaatsen., Dit resulteert in continue herdetectie zonder resolutie..
- Kan verborgen zitten in cachebestanden van de browser. – Het door HowToRemove.guide gedocumenteerde geval van Boxter dat opdook in een Firefox cache2 GZIP-bestand laat zien dat de Trojan kan blijven bestaan via gecachede webinhoud., waardoor standaard detectie op basis van bestandspaden onvoldoende is voor volledige verwijdering.
- Voert door de aanvaller gekozen acties uit op het apparaat. – Alle Boxter-varianten zijn volgens Microsoft in staat om een aantal acties uit te voeren die een kwaadwillende gebruiker naar eigen keuze kan uitvoeren., mogelijk inclusief diefstal van inloggegevens, verdere malware-installatie, en toegang via de achterdeur.
Hoe te verwijderen Trojan:PowerShell/Boxter!MTB [opgelost]
- Open AppDataRoaming en zoek naar de verdachte map. – Door de community gedocumenteerde oplossing: Open Bestandsverkenner, Ga naar AppDataRoaming (typ %AppData% in het dialoogvenster Uitvoeren), en sorteer op Datum gewijzigd of Aanmaakdatum. Zoek naar mappen met een willekeurige of onbekende naam die recent zijn aangemaakt.. Open het – als het een PowerShell-script of een onbekend uitvoerbaar bestand bevat, verwijder de hele map. Dit heeft de hardnekkige detectielus in gedocumenteerde gevallen opgelost..
- Wis de cache van de Firefox-browser volledig. – Als de detectie wijst naar een Firefox cache2entries-bestand, Ga naar de Firefox-instellingen., Vervolgens privacy en beveiliging., Wis vervolgens de gegevens, en wis de opgeslagen webinhoud met behulp van het tijdsbereik 'Alles'.. Dit verwijdert alle in de cache opgeslagen kwaadaardige scriptbestanden..
- Controleer Taakplanner voor het persistentiemechanisme. – Open taskschd.msc en zoek naar geplande taken die een PowerShell-opdracht uitvoeren en die zijn toegevoegd rond het tijdstip waarop de detecties begonnen.. Verwijder alle onbekende taken die naar AppData verwijzen., Temp, of een versleutelde PowerShell-opdracht.
- Voer een offline scan met Microsoft Defender uit nadat u bovenstaande bestanden hebt gewist. – Windows-beveiliging openen, Vervolgens virus- en bedreigingsbescherming., vervolgens Scanopties, Voer vervolgens een offline scan uit met Microsoft Defender.. Dit detecteert componenten die verborgen blijven tijdens het normaal opstarten van Windows..
- Voer SpyHunter uit voor volledige verwijdering. – HowToRemove.guide heeft bevestigd dat SpyHunter Trojans succesvol kan verwijderen.:PowerShell/Boxter!MTB en blokherinstallatie. Gebruik het na de bovenstaande handmatige stappen om ervoor te zorgen dat alle componenten worden aangepakt..
- Als de detectielus doorgaat – Gebruik Remove-MpThreat in PowerShell. – Microsoft Q&Een document beschrijft een succesvolle oplossing binnen de gemeenschap.: Open PowerShell als beheerder en voer Remove-MpThreat uit om alle actieve bedreigingen die Defender heeft gedetecteerd maar niet via de standaardinterface in quarantaine kan plaatsen, geforceerd te verwijderen..
Volg de complete verwijderingshandleiding onder dit artikel voor het volledige stapsgewijze proces..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
Voorbereiding voor het verwijderen van Trojan:PowerShell/Boxter!MTB.
Voor het eigenlijke verwijdering, Wij raden u aan de volgende voorbereidende stappen te doen.
- Zorg ervoor dat u deze instructies altijd open en in de voorkant van je ogen.
- Doe een back-up van al uw bestanden, zelfs als ze konden worden beschadigd. U moet een back-up van uw gegevens met een cloud backup oplossing en verzekeren van uw bestanden tegen elke vorm van verlies, zelfs van de meest ernstige bedreigingen.
- Wees geduldig als deze een tijdje zou kunnen nemen.
- Scannen op malware
- Registers repareren
- Verwijder virusbestanden
Stap 1: Scannen naar Trojan:PowerShell/Boxter!MTB with SpyHunter Anti-Malware Tool
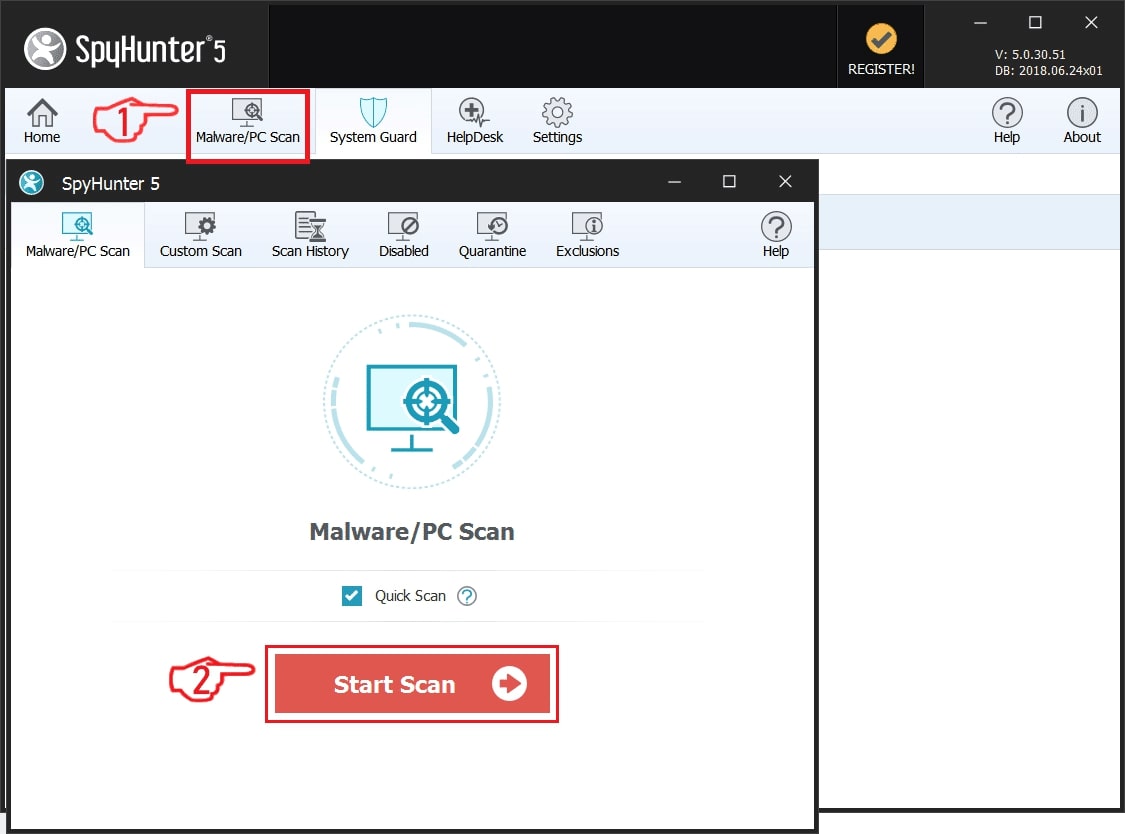
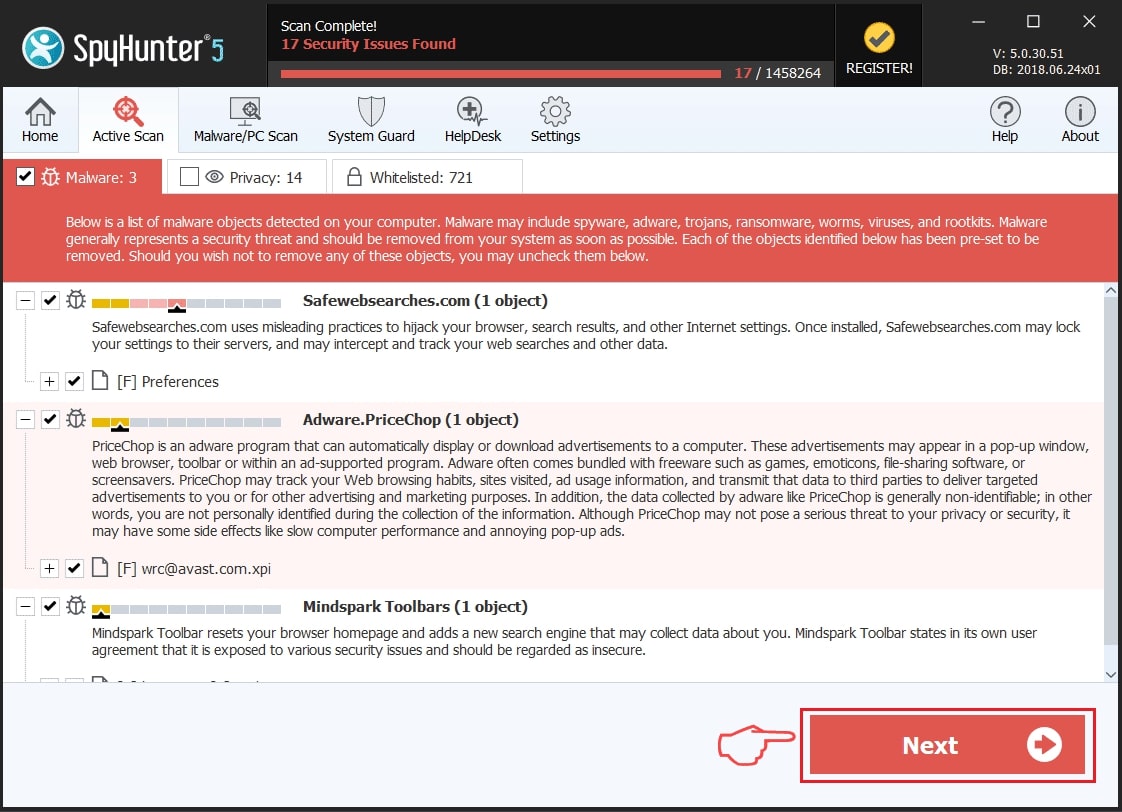
Stap 2: Verwijder eventuele registers, aangemaakt door Trojan:PowerShell/Boxter!MTB on your computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, aangemaakt door Trojan:PowerShell/Boxter!MTB there. Dit kan gebeuren door de stappen onder:


 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Stap 3: Find virus files created by Trojan:PowerShell/Boxter!MTB on your PC.
1.Voor Windows 8, 8.1 en 10.
Voor nieuwere Windows-besturingssystemen
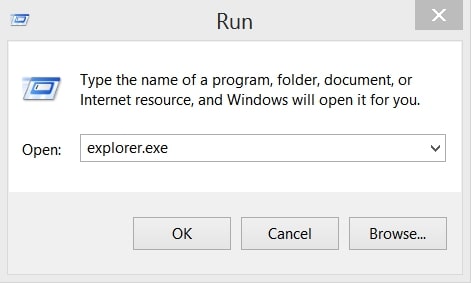
1: Op het toetsenbord druk + R en schrijf explorer.exe in de Rennen tekstvak en klik dan op de OK knop.
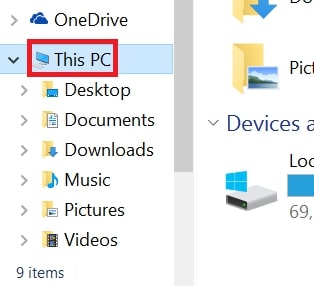
2: Klik op uw pc uit de snelle toegang bar. Dit is meestal een icoon met een monitor en de naam is ofwel "Mijn computer", "My PC" of "Deze PC" of hoe je het hebt genoemd.
3: Navigeer naar het zoekvak in de rechterbovenhoek van het scherm van uw pc en typ "echter in meerdere contexten:" en waarna typt u de bestandsextensie. Als u op zoek bent naar kwaadaardige executables, Een voorbeeld kan zijn "echter in meerdere contexten:exe". Na het doen van dat, laat een spatie en typ de bestandsnaam die u denkt dat de malware is gemaakt. Hier is hoe het kan verschijnen als het bestand is gevonden:
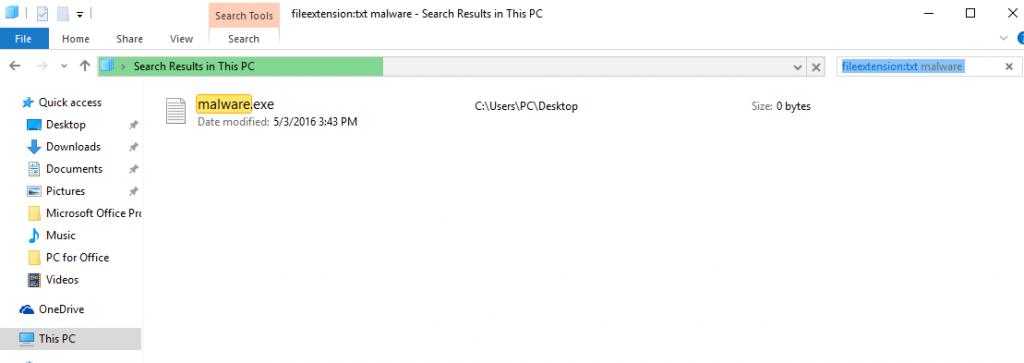
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Voor Windows XP, Uitzicht, en 7.
Voor oudere Windows-besturingssystemen
In oudere Windows-besturingssystemen zou de conventionele aanpak de effectieve moeten zijn:
1: Klik op de Start Menu icoon (meestal op uw bottom-links) en kies vervolgens de Zoeken voorkeur.
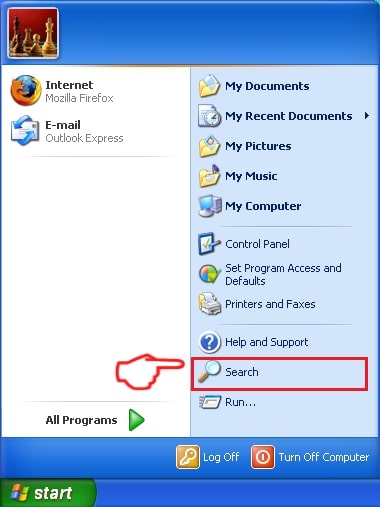
2: Na het zoekvenster verschijnt, kiezen Meer geavanceerde opties van de search assistent doos. Een andere manier is door te klikken op Alle bestanden en mappen.
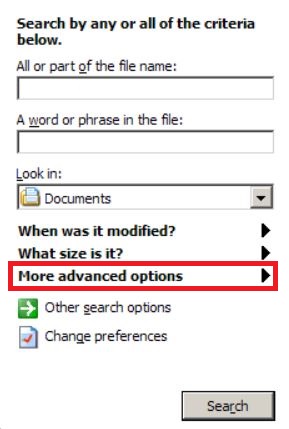
3: Na dat type de naam van het bestand dat u zoekt en klik op de knop Zoeken. Dit kan enige tijd duren, waarna de resultaten worden weergegeven. Als u het kwaadaardig bestand hebt gevonden, u kunt kopiëren of openen de locatie door rechtermuisknop te klikken ben ermee bezig.
Nu moet je in staat om elk bestand op Windows ontdekken zolang het op uw harde schijf en is niet verborgen via speciale software.
Trojaans:PowerShell/Boxter!MTB FAQ
Wat doet Trojan:PowerShell/Boxter!MTB Trojan Do?
het Trojaanse paard:PowerShell/Boxter!MTB Trojaans is een kwaadaardig computerprogramma ontworpen om te ontwrichten, schade, of ongeautoriseerde toegang verkrijgen naar een computersysteem. Het kan worden gebruikt om gevoelige gegevens te stelen, controle krijgen over een systeem, of andere kwaadaardige activiteiten starten.
Kunnen Trojaanse paarden wachtwoorden stelen??
Ja, Trojans, zoals Trojaans:PowerShell/Boxter!MTB, kan wachtwoorden stelen. Deze kwaadaardige programma's are designed to gain access to a user's computer, slachtoffers bespioneren en gevoelige informatie zoals bankgegevens en wachtwoorden stelen.
Can Trojan:PowerShell/Boxter!MTB Trojan Hide Itself?
Ja, het kan. Een Trojaans paard kan verschillende technieken gebruiken om zichzelf te maskeren, inclusief rootkits, encryptie, en verduistering, om zich te verbergen voor beveiligingsscanners en detectie te omzeilen.
Kan een Trojaans paard worden verwijderd door Factory Reset?
Ja, een Trojaans paard kan worden verwijderd door uw apparaat terug te zetten naar de fabrieksinstellingen. Dit komt omdat het het apparaat in de oorspronkelijke staat zal herstellen, het verwijderen van schadelijke software die mogelijk is geïnstalleerd. Houd er rekening mee dat er geavanceerdere Trojans zijn die achterdeurtjes achterlaten en opnieuw infecteren, zelfs na een fabrieksreset.
Can Trojan:PowerShell/Boxter!MTB Trojan Infect WiFi?
Ja, het is mogelijk dat een trojan wifi-netwerken infecteert. Wanneer een gebruiker verbinding maakt met het geïnfecteerde netwerk, de Trojan kan zich verspreiden naar andere aangesloten apparaten en kan toegang krijgen tot gevoelige informatie op het netwerk.
Kunnen Trojaanse paarden worden verwijderd?
Ja, Trojaanse paarden kunnen worden verwijderd. Dit wordt meestal gedaan door een krachtig antivirus- of antimalwareprogramma uit te voeren dat is ontworpen om schadelijke bestanden te detecteren en te verwijderen. In sommige gevallen, handmatige verwijdering van de Trojan kan ook nodig zijn.
Kunnen Trojaanse paarden bestanden stelen?
Ja, Trojaanse paarden kunnen bestanden stelen als ze op een computer zijn geïnstalleerd. Dit wordt gedaan door de malware auteur of gebruiker om toegang te krijgen tot de computer en vervolgens de bestanden te stelen die erop zijn opgeslagen.
Welke anti-malware kan Trojaanse paarden verwijderen?
Antimalwareprogramma's zoals SpyHunter zijn in staat om Trojaanse paarden op uw computer te scannen en van uw computer te verwijderen. Het is belangrijk om uw anti-malware up-to-date te houden en uw systeem regelmatig te scannen op schadelijke software.
Kunnen Trojaanse paarden USB infecteren?
Ja, Trojaanse paarden kunnen infecteren USB apparaten. USB-trojans wordt meestal verspreid via schadelijke bestanden die van internet zijn gedownload of via e-mail zijn gedeeld, allowing the hacker to gain access to a user's confidential data.
Over de Trojaanse:PowerShell/Boxter!MTB Research
De inhoud die we publiceren op SensorsTechForum.com, deze Trojaanse:PowerShell/Boxter!MTB how-to removal guide included, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen het specifieke trojan-probleem op te lossen.
Hoe hebben we het onderzoek naar Trojan uitgevoerd?:PowerShell/Boxter!MTB?
Houd er rekening mee dat ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, waardoor we dagelijks updates ontvangen over de nieuwste malwaredefinities, inclusief de verschillende soorten trojans (achterdeur, downloader, infostealer, losgeld, etc.)
Bovendien, het onderzoek achter de Trojan:PowerShell/Boxter!MTB threat is backed with VirusTotal.
Om de dreiging van trojans beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.