

¿Qué es Nslookup.exe??
Nslookup.exe apareció en los registros de actividad de red inusual., Su herramienta de seguridad detectó un proceso sospechoso llamado nslookup.exe., o lo encontraste ejecutándose desde una ubicación fuera de System32. Lea este artículo con atención. – La respuesta depende completamente de dónde se encuentre el archivo y cómo se esté utilizando..
Nslookup.exe es un proceso de doble identidad.: Existe como una utilidad de Windows completamente legítima., pero también está documentado como una herramienta que el malware utiliza de forma abusiva de dos maneras distintas.. El archivo nslookup.exe legítimo es una herramienta de diagnóstico de red integrada de Windows que realiza búsquedas DNS desde la línea de comandos y se encuentra en C:WindowsSystem32nslookup.exe en todas las instalaciones de Windows. Su presencia en System32 es esperada y normal.. Los escenarios de malware son diferentes.. Primero: El malware coloca un archivo nslookup.exe falso en una ubicación inesperada. – Datos de aplicación, Temperatura, Datos de programa , o una carpeta con permisos de escritura para el usuario – utilizando el nombre de confianza para evitar levantar sospechas mientras se ejecuta un ejecutable malicioso completamente diferente debajo de él. Segundo: Los atacantes abusan del binario legítimo nslookup.exe como parte de una técnica de explotación de recursos del sistema denominada tunelización DNS., donde se extraen datos o se reciben comandos codificándolos dentro de consultas DNS enrutadas a través de la herramienta nslookup real., No deja ninguna conexión de red saliente evidente en los registros del firewall.. Ambos escenarios generan una alerta de seguridad o un patrón de comportamiento sospechoso que parece un problema de nslookup.exe., pero requieren respuestas completamente diferentes.
Descripción general breve de Nslookup.exe
| Escribe | Proceso de doble identidad: C:WindowsSystem32nslookup.exe es una herramienta de diagnóstico DNS de Windows totalmente legítima.. Escenarios maliciosos: (1) Archivo falso nslookup.exe ubicado fuera de System32 que suplanta la identidad de la herramienta de Windows.; (2) El archivo nslookup.exe legítimo se utiliza indebidamente para crear túneles DNS. – Codificar la exfiltración de datos o la recepción de comandos dentro de las consultas DNS para eludir las reglas del firewall.. La ruta del archivo es el factor diagnóstico decisivo.. Cualquier archivo nslookup.exe fuera de System32 debe tratarse como malicioso de inmediato.. |
| Los síntomas | Nslookup.exe aparece en una ubicación inesperada fuera de C:Windows System32 . Una herramienta de seguridad marca a nslookup.exe como sospechoso.. Nslookup.exe aparece de forma persistente en el Administrador de tareas o se inicia repetidamente a intervalos regulares en lugar de brevemente durante un diagnóstico de red.. Volumen de tráfico DNS inusual o consultas DNS salientes a dominios desconocidos rastreadas hasta nslookup.exe. Una tarea programada en el Programador de tareas que llama a nslookup.exe con argumentos ofuscados o codificados.. |
| Tiempo de eliminación | Aproximadamente 15 minutos para un análisis completo del sistema |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
Descargar
Herramienta de eliminación de software malintencionado
|
¿Cómo se hace mal uso de Nslookup.exe??
Así es como el malware llega a nslookup.exe o abusa de él en un sistema infectado.:
- Un archivo nslookup.exe falso ubicado en una ubicación que no pertenece a System32. – El malware coloca un archivo llamado nslookup.exe en AppData., Temperatura, Datos de programa , o bien otra carpeta con permisos de escritura para el usuario para suplantar la herramienta legítima de Windows.. Cualquier nslookup.exe encontrado fuera de C:WindowsSystem32 debe considerarse sospechoso de inmediato., porque el binario legítimo de Windows no tiene ninguna razón para estar en otro lugar.
- Túnel DNS usando el archivo nslookup.exe real. – Los ataques más sofisticados utilizan el propio archivo legítimo nslookup.exe como canal para comunicaciones encubiertas.. El malware del atacante llama a nslookup.exe con consultas DNS cuidadosamente elaboradas que codifican datos o comandos dentro del protocolo DNS., eludiendo las reglas del firewall que solo bloquean los puertos de salida convencionales ya que el tráfico DNS en el puerto 53 Normalmente está permitido por defecto..
- Un gotero o Trojan Componente que utiliza nslookup.exe para la comunicación inicial. – Algunos troyanos utilizan nslookup.exe en sus scripts para resolver nombres de dominio controlados por el atacante como parte de la entrega de la carga útil de primera etapa., Codificar la ubicación de descarga como un registro DNS TXT para evitar URL codificadas que podrían ser bloqueadas..
- Una tarea programada o script malicioso que llama repetidamente a nslookup.exe – Los scripts de malware agregados al Programador de tareas pueden llamar a nslookup.exe a intervalos regulares como un mecanismo de alerta para la exfiltración de datos., provocando una actividad de red inusual y recurrente de nslookup.exe que aparece en los registros de las herramientas de seguridad o de monitorización de red..
¿El archivo Nslookup.exe en su sistema es legítimo o malicioso??
Utilice estos pasos de diagnóstico para determinar qué situación se aplica.:
- Compruebe la ruta del archivo – Este es el paso más importante. – Abrir el Administrador de tareas, Busque nslookup.exe en la pestaña Detalles., Haz clic derecho sobre él, y seleccione Propiedades. Si la ubicación del archivo es C:WindowsSystem32nslookup.exe con una firma digital válida de Microsoft, El archivo en sí es legítimo.. Si el camino está en cualquier otro lugar – Datos de aplicación, Temperatura, Datos de programa , una carpeta de usuario, o cualquier ubicación fuera de System32 – El archivo es un programa malicioso que suplanta la identidad de otra persona y debe eliminarse inmediatamente..
- Compruebe si se está llamando a nslookup.exe de forma repetida o persistente. – El programa legítimo nslookup.exe solo se ejecuta de forma interactiva desde la línea de comandos o brevemente mediante una herramienta de diagnóstico de red., y luego sale. Si nslookup.exe aparece de forma persistente en el Administrador de tareas durante períodos prolongados, es ejecutado repetidamente a intervalos regulares por una tarea programada, o genera volúmenes de tráfico DNS inusuales, Se está abusando de ello..
- Compruebe el Programador de tareas para detectar cualquier tarea que llame a nslookup.exe con parámetros inusuales. – Abrir el programador de tareas (tareas.msc) y busque cualquier tarea que ejecute nslookup.exe con parámetros de consulta codificados o inusuales.. Las tareas administrativas legítimas no llaman a nslookup.exe con argumentos codificados en Base64 u ofuscados..
- Compruebe si hay referencias a nslookup.exe en los servicios y scripts instalados. – Un script o servicio que ejecuta repetidamente nslookup.exe es un indicador documentado de tunelización DNS.. Scripts de PowerShell en Temp, Datos de aplicación, Los directorios accesibles para el usuario que llaman a nslookup.exe deben considerarse altamente sospechosos..
Pasos de mudanzas
Si el archivo nslookup.exe está fuera de System32: bórralo inmediatamente – es un impostor malicioso, no es un archivo de Windows. No elimine C:WindowsSystem32nslookup.exe – esa es una herramienta legítima y crítica de Windows. Si se encuentra un nslookup.exe falso, También revisa el Programador de tareas y los servicios de Windows para ver si hay alguna entrada que lo haya iniciado y elimínalas.. Si la preocupación es el abuso del túnel DNS a través del binario legítimo: Ejecute un análisis completo del sistema con una herramienta antimalware específica para identificar y eliminar el script malicioso o el componente troyano que llama a nslookup.exe.. Abra el Programador de tareas y elimine cualquier tarea sospechosa que contenga nslookup.exe en su acción o argumentos.. Comprueba el historial de PowerShell y los scripts creados recientemente en Temp y AppData.. Bloquee el dominio controlado por el atacante a nivel de firewall o enrutador si es identificable.. Si las credenciales de la cuenta o los datos confidenciales se hubieran filtrado a través del túnel DNS, cambia todas las credenciales desde un dispositivo limpio. Siga la guía completa de pasos para la eliminación que se encuentra debajo de este artículo para conocer el proceso completo..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparation before removing Nslookup.exe.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Scan for Nslookup.exe with SpyHunter Anti-Malware Tool
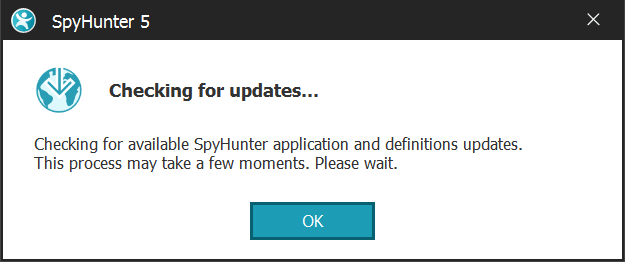
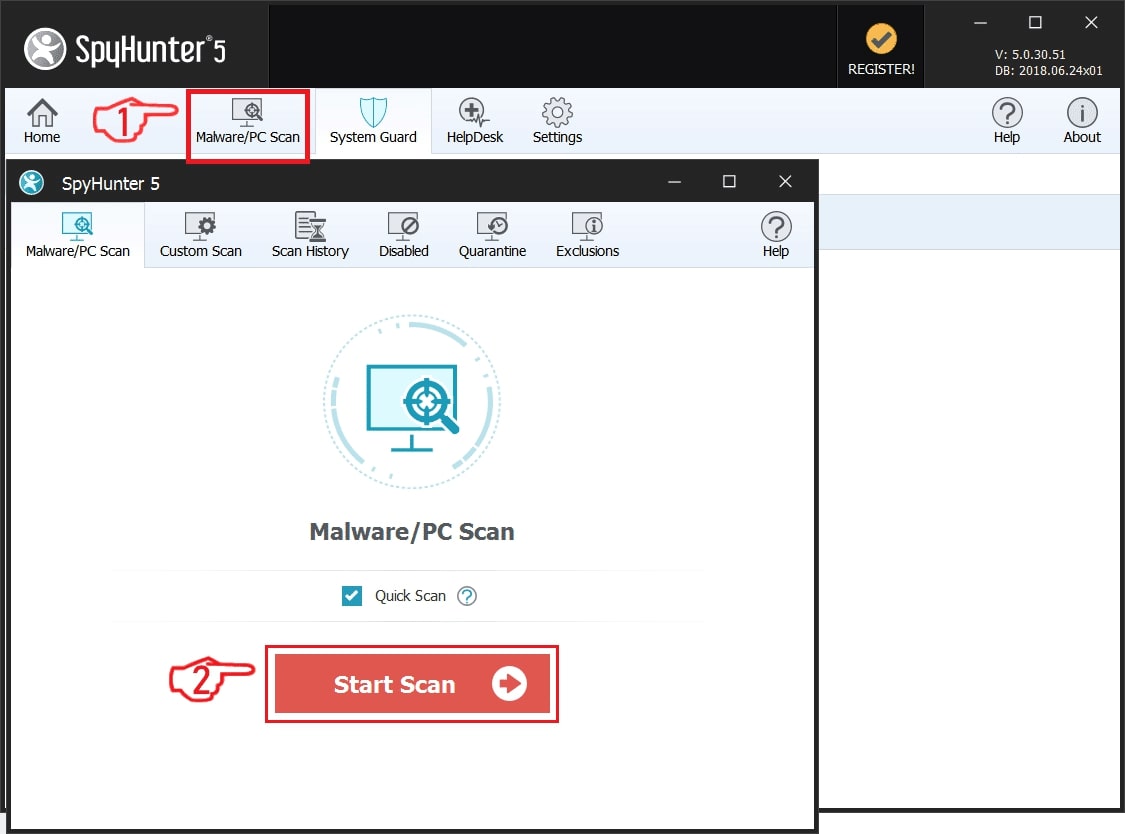
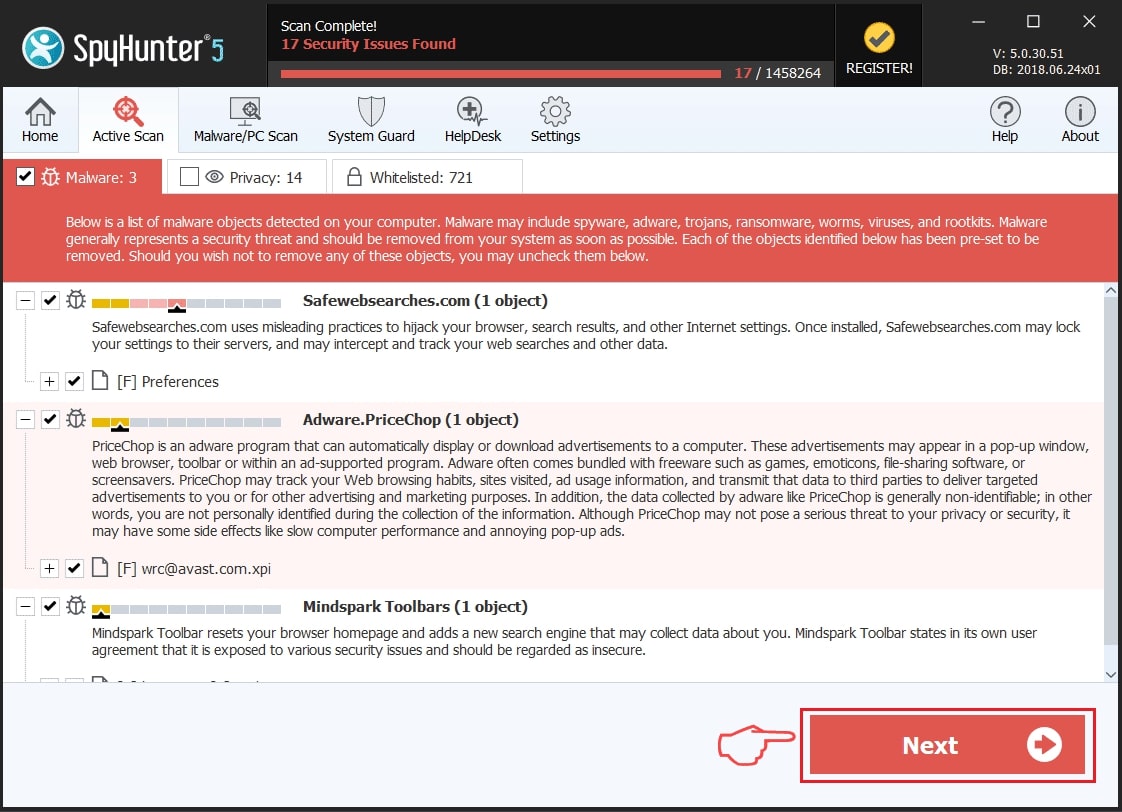
Paso 2: Limpiar los registros, created by Nslookup.exe on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Nslookup.exe there. Esto puede ocurrir siguiendo los pasos debajo:


 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Find virus files created by Nslookup.exe on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
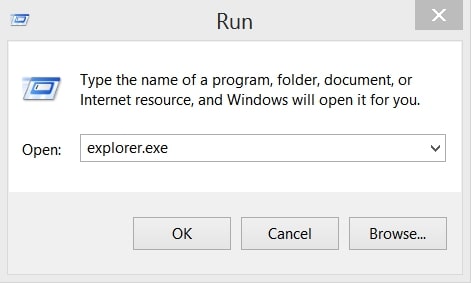
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
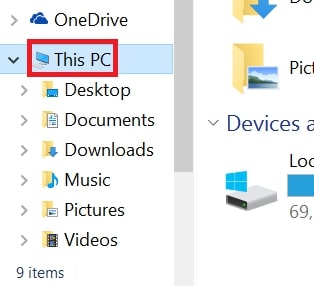
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
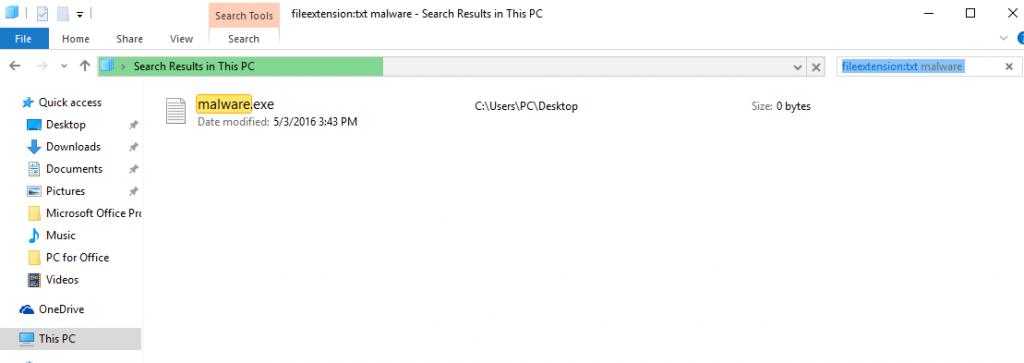
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
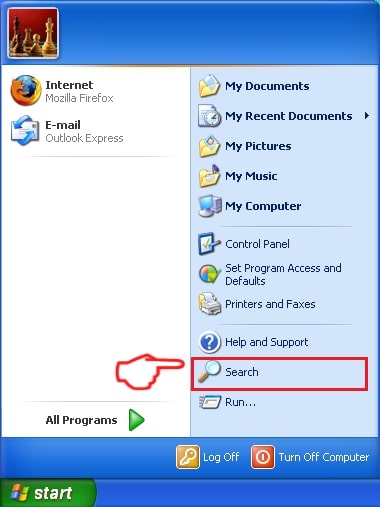
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
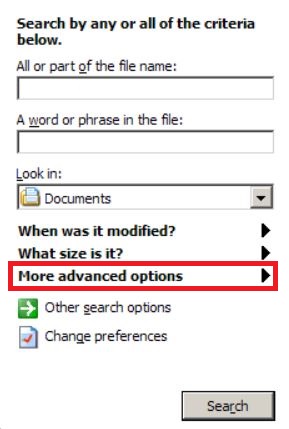
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Nslookup.exe FAQ
What Does Nslookup.exe Trojan Do?
The Nslookup.exe Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, like Nslookup.exe, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Nslookup.exe Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Nslookup.exe Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
About the Nslookup.exe Research
El contenido que publicamos en SensorsTechForum.com, this Nslookup.exe how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
How did we conduct the research on Nslookup.exe?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, the research behind the Nslookup.exe threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..