

¿Qué es Win.pure_rat??
Win.pure_rat apareció en un análisis de seguridad., Microsoft Defender marcó una detección relacionada, o quieres entender qué hace esta amenaza y cuán grave es.. Lea esta guía inmediatamente. – Win.pure_rat es una de las familias de malware más peligrosas actualmente activas y requiere medidas inmediatas..
Win.pure_rat es el nombre de detección para PureRAT. – Acceso remoto con todas las funciones Trojan También conocido como PureHVNC y ResolverRAT. El antivirus Microsoft Defender lo detecta como un troyano.:Win32/PureRat!Alemania. Malpedia lo clasifica como un troyano de acceso remoto.. El malware puede aparecer junto con PureLogs., un programa PureCoder independiente que roba información y extrae los datos de inicio de sesión del navegador., Galletas, datos de tarjetas de pago, credenciales de VPN, y datos de billetera de criptomonedas.
Resumen breve de Win.pure_rat
| Escribe | Troyano de acceso remoto con todas las funciones (RATA) – también conocido como PureRAT, PureHVNC, y ResolverRAT – detectado por Microsoft Defender como troyano:Win32/PureRat!Alemania. |
| Los síntomas | Actividad remota inexplicable, como el movimiento del cursor del ratón sin interacción del usuario., El defensor detecta un troyano:Win32/PureRat!Alemania, acceso no autorizado a la cuenta, o tráfico de red inesperado proveniente de un proceso en segundo plano desconocido. |
| Tiempo de eliminación | Aproximadamente 15 minutos para un análisis completo del sistema |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
Descargar
Herramienta de eliminación de software malintencionado
|
¿Cómo conseguí Win.pure_rat??
- Software pirateado e instaladores de aplicaciones pirateadas – Una ruta de entrega documentada de forma consistente: Las aplicaciones pirateadas o los generadores de claves de fuentes no oficiales incluyen PureRAT en el instalador., ejecutándolo silenciosamente durante la configuración.
- adjuntos de correos electrónicos maliciosos – Un documento o archivo de un correo electrónico de phishing o spam descarga el RAT al abrirse.. Las campañas de PureCoder dependen en gran medida del phishing para obtener acceso inicial..
- Paquetes de software con descargas gratuitas no oficiales. – Un programa gratuito de un sitio de terceros instala PureRAT como un componente de paquete oculto a través de empaquetamiento de software.
- Páginas falsas de actualización de software – Las páginas de actualización engañosas para navegadores o reproductores multimedia instalan PureRAT en lugar de la actualización anunciada o junto con ella..
¿Qué hace Win.pure_rat??
PureRAT le da al atacante acceso oculto, control persistente sobre cada aspecto del dispositivo infectado. Aquí está la capacidad documentada completa:
- Escritorio remoto y VNC oculto – El atacante ve y controla el escritorio infectado en tiempo real a través de un canal VNC oculto sin ninguna indicación visible en la pantalla de la víctima..
- Control del ratón y del teclado – El atacante puede simular movimientos del ratón., clics, y cualquier entrada de teclado en el dispositivo.
- Acceso a la cámara web y al micrófono – PureRAT puede activar la cámara web y el micrófono del dispositivo para capturar audio y video en vivo del entorno de la víctima sin previo aviso..
- Registro de pulsaciones de teclas en tiempo real – Cada pulsación de tecla es capturada y transmitida al atacante., incluyendo contraseñas, mensajes, y cualquier otra entrada escrita.
- Ejecución remota de comandos e inyección de código – Se pueden ejecutar comandos arbitrarios en el sistema de forma remota., y se puede inyectar código malicioso en procesos en ejecución..
- Robo de archivos – Los archivos del dispositivo pueden ser accedidos y exfiltrados a la infraestructura del atacante a voluntad..
- El programa de robo de información PureLogs viene incluido en muchas infecciones. – PureLogs se centra específicamente en las contraseñas guardadas en el navegador., cookies de sesión, detalles de la tarjeta de pago, credenciales de VPN, y datos de billetera de criptomonedas.
Cómo eliminar Win.pure_rat [Fijar]
Dada la capacidad de acceso remoto activo, El dispositivo debe tratarse como si estuviera completamente dañado durante su limpieza.. Siga estos pasos en orden:
- Desconéctate de todas las redes inmediatamente. – Desconecta el cable Ethernet y desactiva la conexión Wi-Fi para cortar el acceso remoto del atacante antes de comenzar cualquier limpieza..
- Cambie todas las contraseñas desde cero., dispositivo separado – No utilice el dispositivo infectado para acceder a ninguna cuenta. – El registrador de pulsaciones de teclas y el acceso remoto seguirán activos hasta que se elimine por completo el malware.. Habilitar la autenticación de dos factores en todas las cuentas..
- Supongamos que las carteras de criptomonedas y las credenciales VPN están comprometidas. – Transfiere fondos a una nueva billetera con una nueva frase semilla generada en un dispositivo nuevo.. Revocar y regenerar las credenciales de VPN.
- Ejecuta un análisis sin conexión de Microsoft Defender. – Abrir la seguridad de Windows, Ir a Protección contra virus y amenazas, luego Opciones de escaneo, Luego, el análisis sin conexión de Microsoft Defender. Esto se ejecuta antes de que Windows se cargue por completo y detecta componentes que se ocultan durante el inicio normal..
- Ejecuta una herramienta antimalware específica como segunda opinión. – PureRAT es sofisticado; Utilice una herramienta especializada en lugar de intentar la búsqueda manual de archivos..
- Supervisar todas las cuentas financieras – Tras confirmar que los resultados del escaneo son negativos, Vigile todas las cuentas financieras y confidenciales para detectar cualquier actividad no autorizada..
Siga la guía de eliminación completa que se encuentra debajo de este artículo para obtener el proceso paso a paso completo en Windows y Mac..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparation before removing Win.pure_rat.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Scan for Win.pure_rat with SpyHunter Anti-Malware Tool
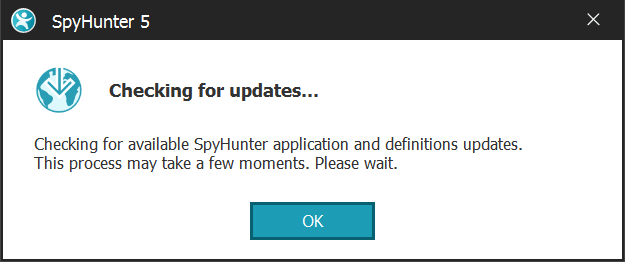
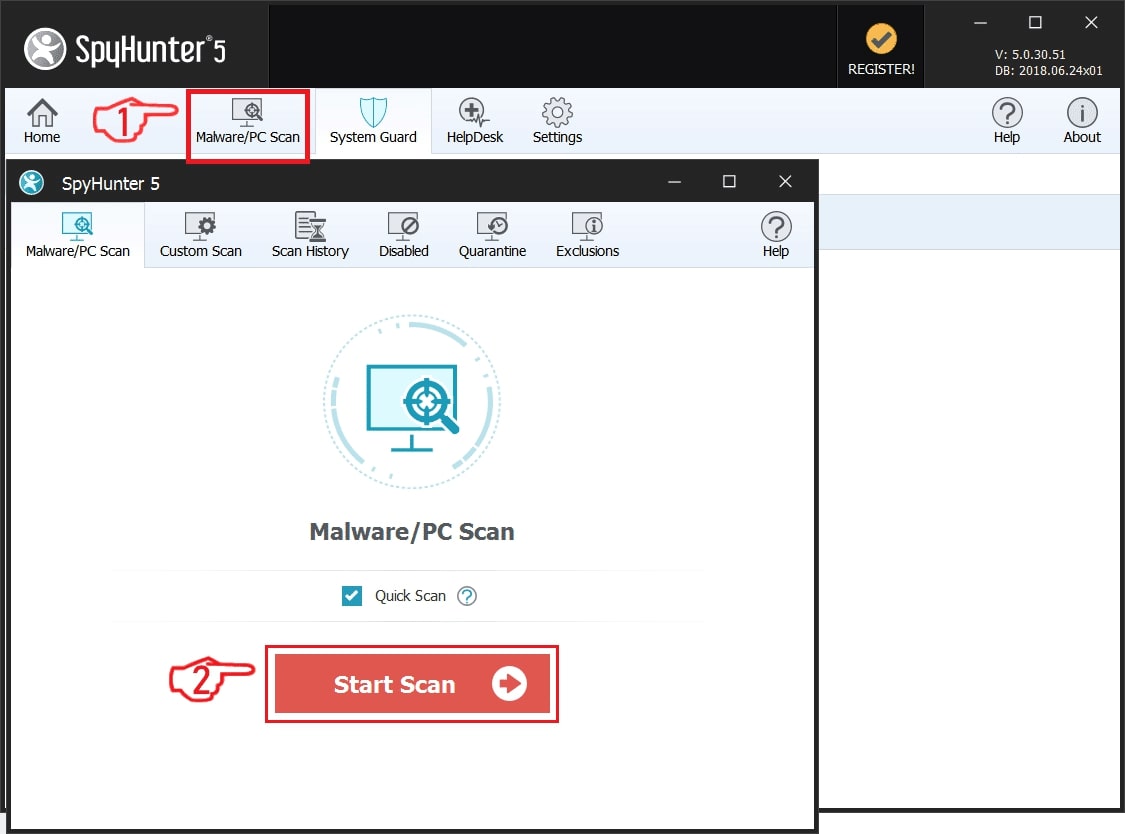
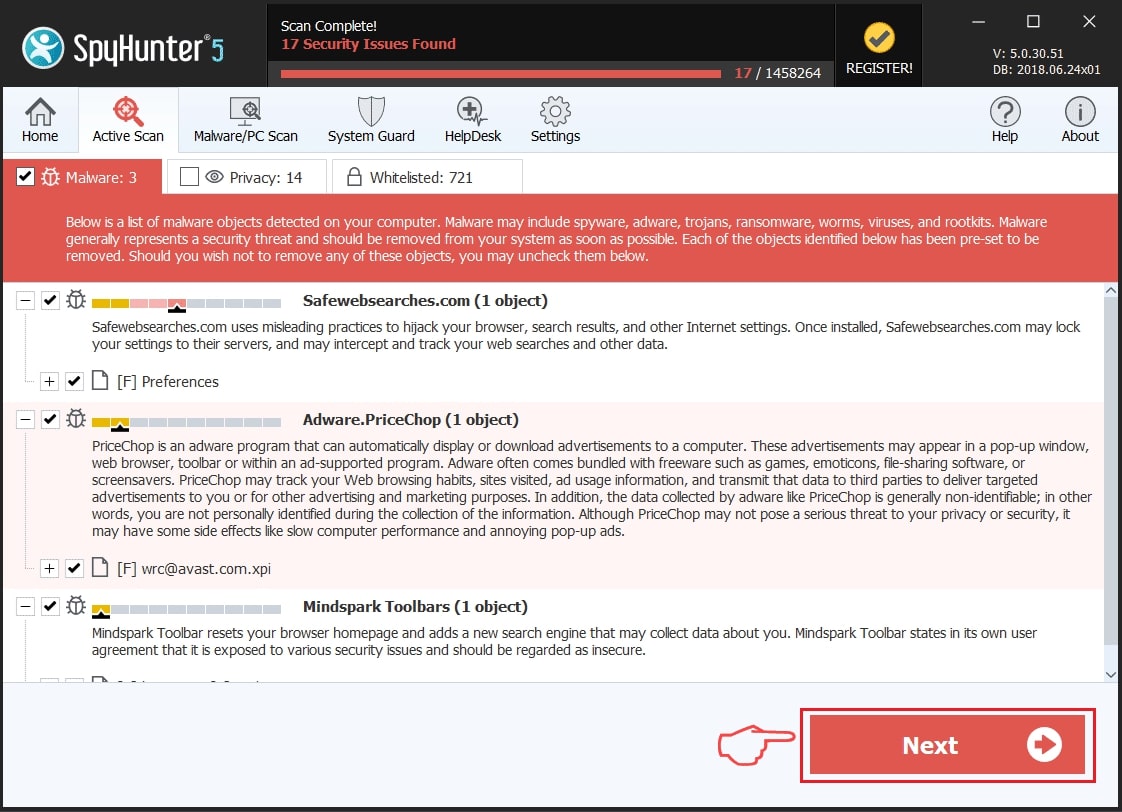
Paso 2: Limpiar los registros, created by Win.pure_rat on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Win.pure_rat there. Esto puede ocurrir siguiendo los pasos debajo:


 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Find virus files created by Win.pure_rat on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
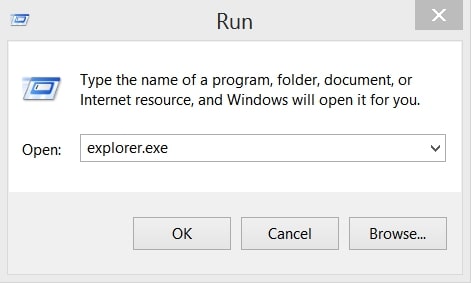
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
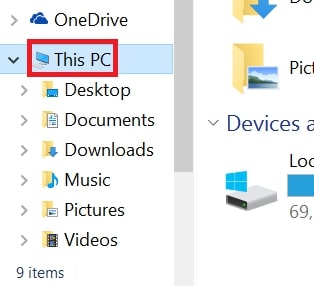
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
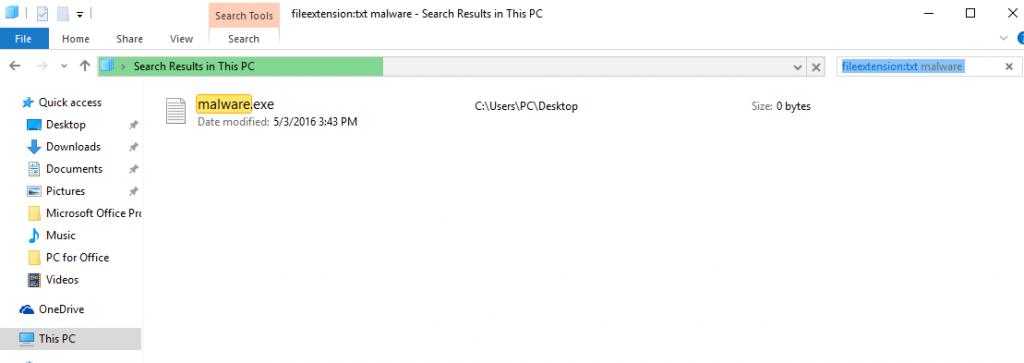
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
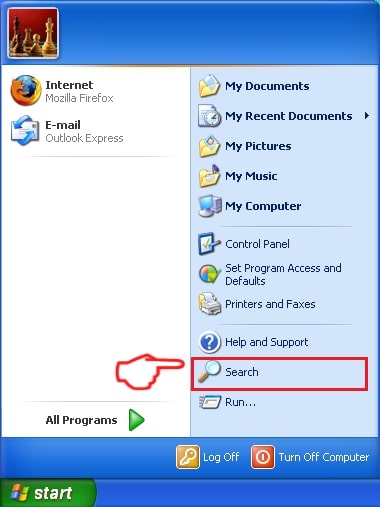
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
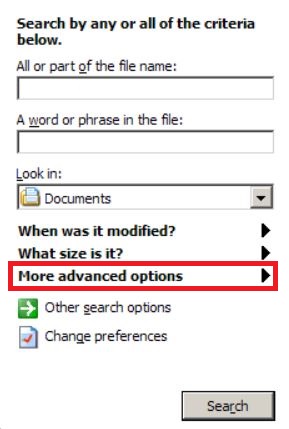
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Win.pure_rat FAQ
What Does Win.pure_rat Trojan Do?
The Win.pure_rat Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, like Win.pure_rat, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Win.pure_rat Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Win.pure_rat Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
About the Win.pure_rat Research
El contenido que publicamos en SensorsTechForum.com, this Win.pure_rat how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
How did we conduct the research on Win.pure_rat?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, the research behind the Win.pure_rat threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..