

サイバーニュース
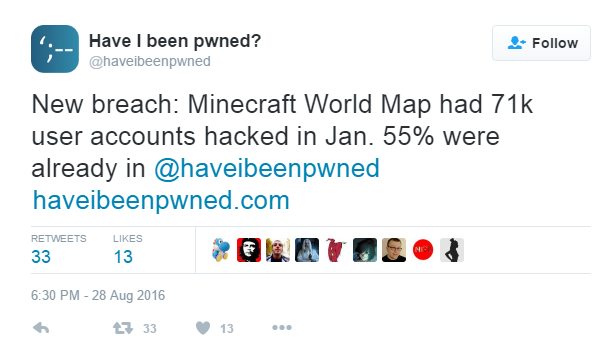
71,000 Minecraftの世界地図アカウントが侵害されました, トロイハントは言う
トロイハント, HaveIBeenPwnedの所有者, ちょうどそれを報告しました 71,000 MinecraftファンのウェブサイトからユーザーアカウントとIPアドレスが漏洩しました (minecraftworldmap(.)com). ダンプにはメールアドレスが含まれます, IPアドレス, そのサイトに関連付けられているユーザー名とパスワード. 流出したパスワード…
トロイハント, HaveIBeenPwnedの所有者, ちょうどそれを報告しました 71,000 MinecraftファンのウェブサイトからユーザーアカウントとIPアドレスが漏洩しました (minecraftworldmap(.)com). ダンプにはメールアドレスが含まれます, IPアドレス, そのサイトに関連付けられているユーザー名とパスワード. 流出したパスワード…
ドイツ語を話すユーザーを対象に、オゾンRATを配信する新しいスパムキャンペーンが検出されました. 攻撃は悪意のあるOfficeドキュメントを介して拡散します. でも, よく知られているマクロマルウェアの代わりに, 操作はオゾンのインストールで終了します. 興味深いことに, ユーザーは…
非常に危険なWebドメインFastlauncher.xyzが、影響を受けるユーザーのコンピューター上の疑わしいキャラクターのさまざまなサードパーティWebサイトへの大量のリダイレクトを引き起こすことが報告されています. Web サイトに関連付けられているハイジャック ソフトウェアは、さまざまな情報を収集できます。…
Googleに現在悪用可能なバグがあると想像してください. 良い, 真実はそれがすでにそこにあるのであなたはそれを想像する必要はないということです! 英国のセキュリティ研究者AidanWoodsが、Googleのログインページで見つかった問題を公開しました. この問題により、…

新しいランサムウェアウイルスが、Linusに基づくWebサーバーに損害を与えることが報告されています. このウイルス, 吹き替えフェアウェア, 直接暗号化アプローチを使用しません. Webサーバー用の他のランサムウェアとは異なり, マルウェアは Web フォルダを直接削除します…
LockyおよびZeptoランサムウェアプロジェクトの背後にいるマルウェア作成者は、ますます多くのユーザーに感染し、ランサムウェアチャートの上位に留まるだけでなく、常に機能していることをもう一度証明しました。, しかし、彼らはまた…
感染したコンピュータ上のファイルを暗号化するランサムウェアウイルス, 使用するファイル拡張子が原因でKKウイルスと呼ばれる (KK_) 大規模にユーザーに感染することが報告されています. ウイルスは強力な暗号化アルゴリズムを使用しています, どれの…
HiddenTearプロジェクトは、.dominoファイル拡張子を追加してユーザーファイルを暗号化するさらに別のウイルスの理由となっています。. 吹き替えドミノランサムウェア, この暗号ウイルスは、主にいくつかの異なる技術を介して拡散します, その主なものは、偽のインストーラーによるものであり、…
マルウェアの研究者は、Space_rangers @ aol.comランサムウェアウイルスを発見し、ユーザーに感染し、ファイルを暗号化して、復号化キーと引き換えに支払いを要求しました。. We strongly advise users to not pay the cyber criminals as this is not a…
Shade / Troldeshファミリーの多くのランサムウェアバリアントの1つは、Centurion_Legion@aol.comと呼ばれます。. これは最近発見されたバージョンであり、世界中のコンピューターユーザーを悩ませ始めています。. It uses an advanced encryption algorithm to store most user files and folders…
CrySiSに属する別のランサムウェアウイルス (.XTBL) ランサムウェアの亜種は、ESGマルウェア研究者によってユーザーファイルを暗号化することが報告されています. The ransomware virus creates a malicious executable in the %SystemDrive% folder of Windows which is then used to encrypt…
ランサムウェア感染, 神話上の獣によって名付けられたキメラは、重要な文書を暗号化するためにESGマルウェア研究者によって発見されました, ピクチャー, ビデオ, オーディオファイルおよびそれが感染するその他のコンピュータ. Chimera ウイルスは、これらのファイルのバックアップも削除します。…
Fantom ランサムウェアとは? Fantomランサムウェアは、オープンソースのEDA2プロジェクトに基づく新しい暗号ウイルスです。. ウイルスはファイルをロックし、暗号化にRSA-4096およびAES-256アルゴリズムを使用すると主張します. 暗号化が完了したら, the…
XTBL/CrySiSマルウェアグループの一部であるランサムウェアウイルスがユーザーに感染することが報告されています. マレーヴィチ吹き替え, the virus may use a powerful AES-128 encryption algorithm to encode the files of the infected computers asking the users…
氏を待ち焦がれていましたか. ロボットのセカンドシーズン? ショー中に行われるハッキングについて常に質問がありますか? Are you often pausing to have a closer look at what’s written on that PC…
XTBL/CrySiSランサムウェアのファミリーに属する別のウイルスが出現しました, ユーザーに大規模に感染する. マルウェアは、データをエンコードするためにいくつかの暗号化アルゴリズムの強力な組み合わせを使用する可能性があります. It may employ different strengths of AES encryption directly on the…
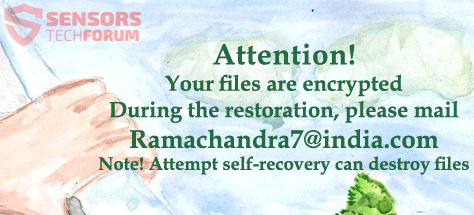
Ramachandra7@india.comは、この暗号ウイルスのフルネームです. 名前は、ウイルスの作成者に連絡するために残された電子メールに由来します. It can safely be called an XTBL ransomware because it is part of the Troldesh/Shade family…

Netutilsは、主に他のさまざまなアドウェアアプリケーションによって拡散されるアドウェアです。. 広告をクリックすると, テキスト内リンクなど, バナーまたはその他のタイプ, あなたはウェブページにリダイレクトされることができます, より多くの広告を読み込む, or get…
A_princ@aol.comは、この特定のランサムウェア暗号ウイルスの名前です, 身代金メッセージでそのメールアドレスを使用しているため. Troldesh/Shadeランサムウェアファミリーのウイルスが過去数日間に多数見られました. This virus will put…
ForcepointおよびPonemonInstituteによる業界アナリストレポート, タイトル “The 2016 特権ユーザーの不安に関する研究” いくつかの厄介な啓示に来ました. この研究は、いくつかの最近の調査の結果に基づいています 704 IT operations…