

Hvad er HEUR:Trojan.Multi.Agent.gen?
Kaspersky markerede HEUR:Trojan.Multi.Agent.gen på dit system, og du vil vide, hvad det er, hvor alvorligt det er, og præcis hvad man skal gøre ved det. Læs denne vejledning omhyggeligt, før du foretager nogen manuelle handlinger.
HEUR:Trojan.Multi.Agent.gen er en heuristisk detektionsetiket fra Kaspersky – HEUR-præfikset bekræfter, at det er drevet af adfærdsanalyse snarere end et præcist match af filsignaturen. Opdeling af den fulde etiket: “Multi” angiver trusselsmålene eller opererer på tværs af flere platforme, “Agent” er Kasperskys familieklassificering for dropper-type og fjernadgangstrojanere, der fungerer som generelle agenter for angriberrettet aktivitet, og “gen” angiver en generisk detektion inden for den pågældende familie. Kasperskys trusselsdatabasepost for Trojan.Multi.Agent.gen dokumenterer en alvorlig multifunktionstrussel med adfærd, der inkluderer omgåelse af virtuelle maskiner og sandkasseanalysemiljøer., deaktivering af sikkerhedssoftware, ændring og deaktivering af firewall, dataudvinding via kommando- og kontrolkanaler, og optælling af installeret software for at identificere yderligere udnyttelsesmuligheder. Fordi dette er en heuristisk detektion snarere end en navngiven specifik malwarevariant, filstien, kilde, og om detektionen gentager sig efter fjernelse er de vigtigste diagnostiske faktorer.
HEUR:Trojan.Multi.Agent.gen Kort oversigt
| Type | Kaspersky heuristisk detektion (HEUR = adfærdsanalyse). “Multi” = målretning på flere platforme. “Agent.gen” = generisk dropper og fjernadgangs-trojanerfamilie. Kasperskys trusselsdatabasedokumenter: Undgåelse af VM/sandkasse, deaktivering af sikkerhedssoftware, Ændring af Windows Firewall, dataudfiltrering, og optælling af installeret software. Filsti, kilde, og om gentagelserne af detektionen er de afgørende diagnostiske faktorer. En falsk positiv er mulig mod legitim software fra kendte udgivere. |
| Symptomer | Kaspersky markerer HEUR:Trojan.Multi.Agent.gen i realtidsbeskyttelse eller en planlagt scanning. Detektionen peger på en fil i Temp, AppData , eller en placering uden for genkendte softwareinstallationsmapper. Ændring af sikkerhedssoftwarens adfærd efter detektion – Beskyttelsesfunktioner, der deaktiveres eller ændres. Advarslen, der vender tilbage, efter at den karantænesatte fil er fjernet, indikerer, at en persistensmekanisme genstarter den. Uventede udgående netværksforbindelser til ukendte serveradresser. |
| Fjernelsestid | Ca. 15 minutter for en fuld systemscanning |
| Removal Tool | Se, om dit system er blevet påvirket af malware
Hent
Værktøj til fjernelse af malware
|
Hvordan fik jeg HEUR:Trojan.Multi.Agent.gen?
Når detektionen bekræftes som ondsindet snarere end falsk positiv, truslen ankommer gennem disse dokumenterede ruter:
- Krakket software og piratkopierede programinstallationsprogrammer – En konsekvent dokumenteret leveringsrute til detektion af Trojan.Agent-familien: knækkede applikationer, centrale generatorer, og piratkopieret software downloadet fra uofficielle kilder integrerer Trojan i installationsprogrammet, udfører det lydløst under opsætningen.
- Ondsindede e-mail-vedhæftede filer – Et dokument eller arkiv modtaget via spam-e-mail udfører en dropper, der installerer den trojanske komponent, når den åbnes, udnytter ofte makrokørsel i Office-dokumenter eller arkivudpakning til at placere den skadelige fil.
- Softwarepakke med gratis downloads fra uofficielle kilder – Et gratis program fra en tredjepartshjemmeside inkluderer den trojanske komponent som en bundtet tilføjelse via software bundling, kører lydløst sammen med det ønskede program.
- Drive-by-downloads fra kompromitterede eller annoncetunge sider – Besøg af en kompromitteret side, mens du kører software med uopdaterede sårbarheder, kan lydløst downloade og køre Trojan-installationsprogrammet uden nogen eksplicit brugerhandling.
Hvad betyder HEUR:Trojan.Multi.Agent.gen Do?
Kasperskys trusselsdatabasepost for Trojan.Multi.Agent.gen-familien dokumenterer et bredt og seriøst sæt af funktioner. Her er det fulde billede:
- Undgår analysemiljøer for virtuelle maskiner og sandkasser – Trojaneren tjekker for indikatorer på et virtualiseret miljø, før den udfører sin nyttelast, ændre adfærd eller afslutte, hvis der registreres analyseværktøjer – en teknik designet til at forhindre automatiseret sikkerhedsanalyse i at afsløre dens fulde muligheder.
- Deaktiverer eller forstyrrer sikkerhedssoftware – Trojaneren forsøger at dræbe sikkerhedsprocesser, Ændr eller slet registreringsnøgler, der bruges af sikkerhedsværktøjer, eller ændre deres konfiguration for at forhindre detektion og fjernelse af de skadelige komponenter.
- Ændrer og deaktiverer Windows Firewall-regler – Firewallregler ændres eller deaktiveres for at tillade trojanerens C2-kommunikation at fortsætte uden at generere advarsler, og for at åbne adgang for alle fjernkommandoer sendt af angriberen.
- Eksfiltrerer data og opregner installeret software – Trojaneren indsamler data fra det inficerede system og overfører dem til en angriberkontrolleret infrastruktur, samtidig med at der foretages en opgørelse over installeret software for at identificere yderligere udnyttelsesmuligheder eller mål for lateral bevægelse.
Falsk positiv kontrol: Hvis detektionen peger på en kendt, signeret applikation fra en anerkendt udvikler med en verificeret udgiver og en filsti i den forventede installationsmappe, Send filen til VirusTotal. Hvis færre end tre motorer markerer det, en falsk positiv er mere sandsynlig. Hvis filen er usigneret, på en midlertidig eller AppData-placering, eller ankom via en uofficiel download, behandl det som ægte.
Sådan fjerner du HEUR:Trojan.Multi.Agent.gen
Sæt den markerede fil i karantæne med det samme via Kaspersky – tillad eller gendan det ikke. Notér den fulde filsti fra advarslen. Hvis stien er i Temp, AppData , ProgramData, eller et ukendt sted, slet den oprindelige kilde – installatøren, arkiv, eller download, der forårsagede detektionen. Kør en fuld offlinescanning for at finde komponenter, der skjuler sig under normal Windows-opstart. Fordi Trojan.Multi.Agent.gen-familien er dokumenteret til at deaktivere sikkerhedssoftware, Kør en second-opinion-scanning med et dedikeret anti-malware-værktøj fra en anden leverandør efter Kasperskys oprydning, da trojaneren muligvis har forstyrret Kasperskys database eller realtidsbeskyttelse før den første detektion. Tjek Opgaveplanlægger (taskschd.msc) for enhver ukendt planlagt opgave, og tjek services.msc for eventuelle nyligt tilføjede tjenester. Hvis trojaneren kørte i en periode før detektion, og legitimationsoplysninger eller økonomiske oplysninger var tilgængelige på enheden, Skift alle adgangskoder fra en ren enhed og aktiver 2FA på alle konti, før du bruger dem fra den berørte maskine.. Følg den komplette fjernelsesvejledning nedenfor i denne artikel for at få den fulde trinvise vejledning..

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Preparation before removing HEUR:Trojan.Multi.Agent.gen.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
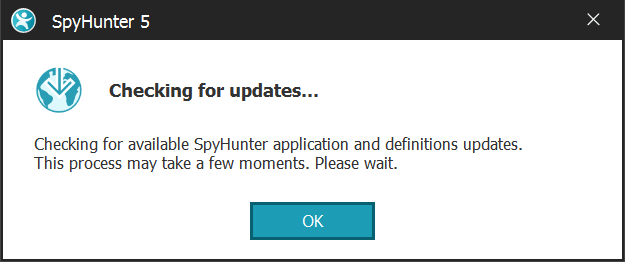
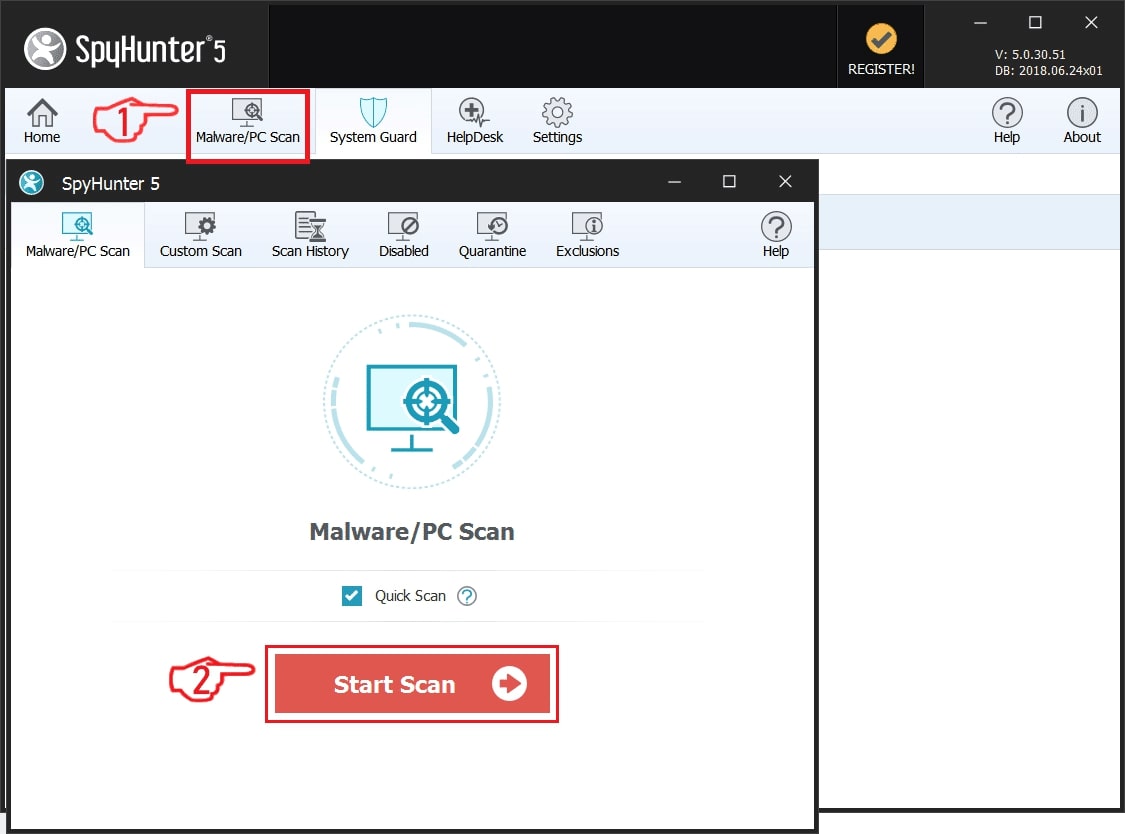
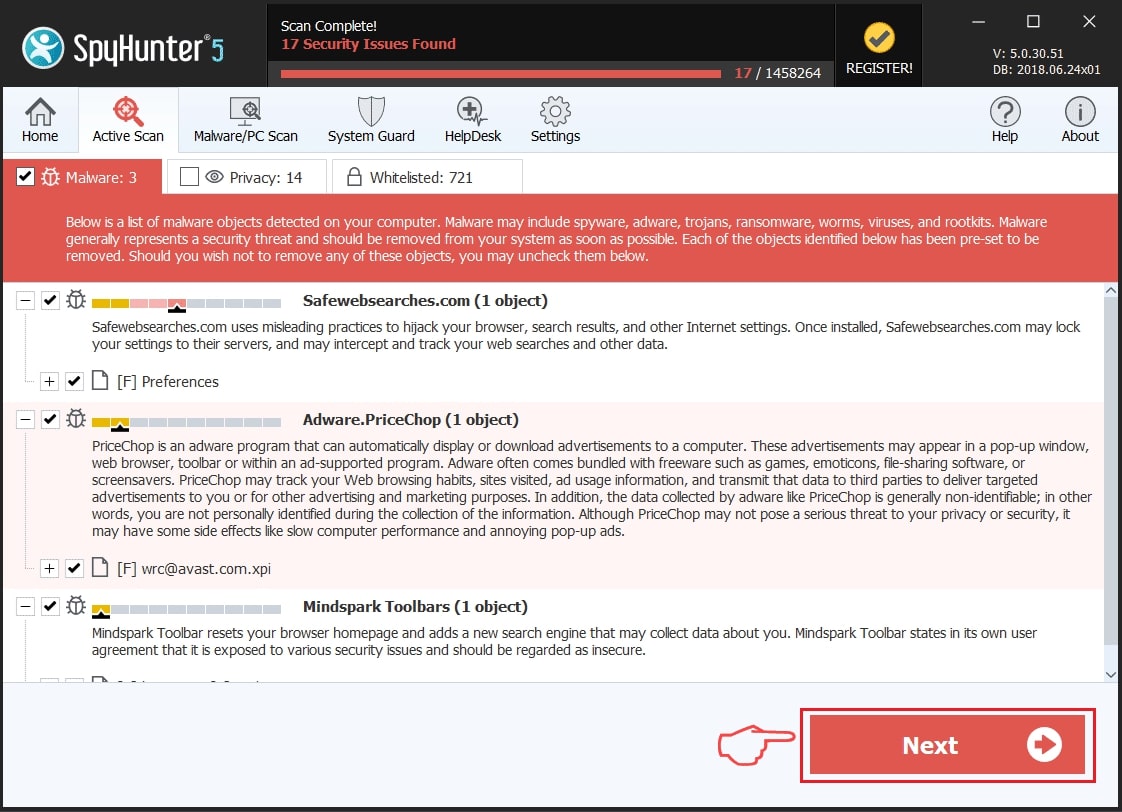
Trin 1: Scan for HEUR:Trojan.Multi.Agent.gen with SpyHunter Anti-Malware Tool
Trin 2: Rens eventuelle registre, created by HEUR:Trojan.Multi.Agent.gen on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, created by HEUR:Trojan.Multi.Agent.gen there. Dette kan ske ved at følge trinene nedenunder:


 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by HEUR:Trojan.Multi.Agent.gen on your PC.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
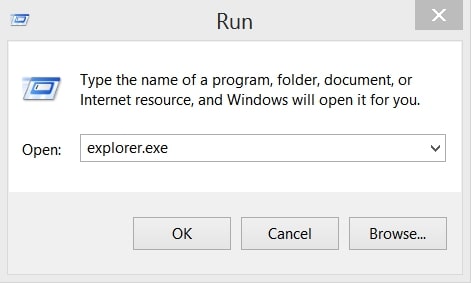
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
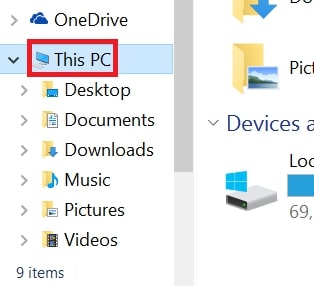
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
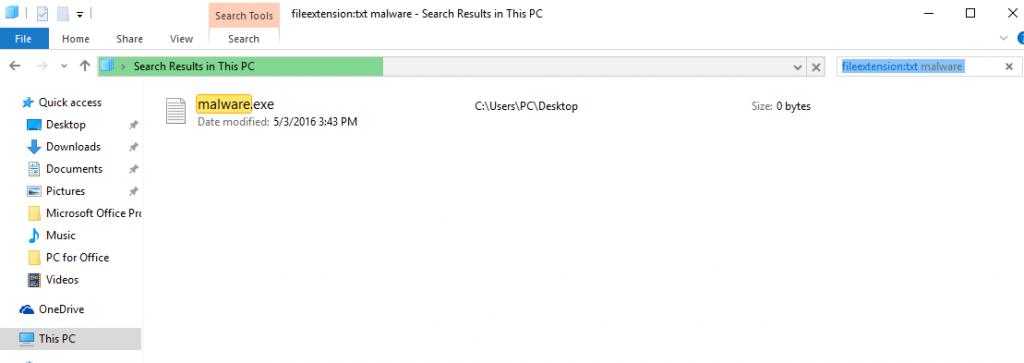
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
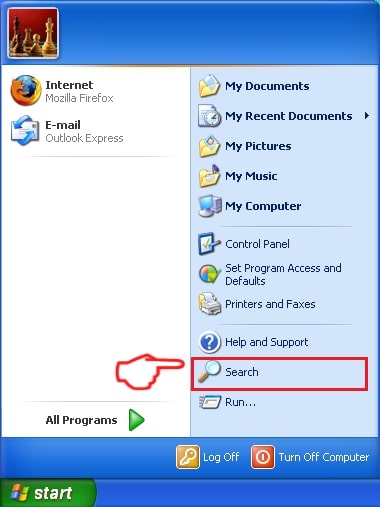
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
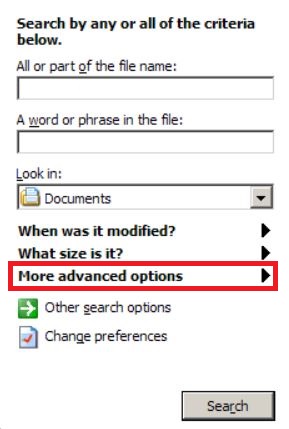
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
HEUR:Trojan.Multi.Agent.gen FAQ
Hvad betyder HEUR:Trojan.Multi.Agent.gen Trojan Do?
The HEUR:Trojan.Multi.Agent.gen Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, like HEUR:Trojan.Multi.Agent.gen, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can HEUR:Trojan.Multi.Agent.gen Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can HEUR:Trojan.Multi.Agent.gen Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
About the HEUR:Trojan.Multi.Agent.gen Research
Indholdet udgiver vi på SensorsTechForum.com, this HEUR:Trojan.Multi.Agent.gen how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
How did we conduct the research on HEUR:Trojan.Multi.Agent.gen?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, the research behind the HEUR:Trojan.Multi.Agent.gen threat is backed with VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.