

Was ist HEUR?:Trojan.Multi.Agent.gen?
Kaspersky hat HEUR als unsicher eingestuft.:Trojan.Multi.Agent.gen befindet sich auf Ihrem System und Sie möchten wissen, was es ist., wie ernst es ist, und was genau dagegen zu tun ist. Lesen Sie diese Anleitung sorgfältig durch, bevor Sie manuelle Maßnahmen ergreifen..
HEUR:Trojan.Multi.Agent.gen ist ein heuristisches Erkennungslabel von Kaspersky. – Das Präfix HEUR bestätigt, dass es auf Verhaltensanalyse und nicht auf einem exakten Abgleich der Dateisignatur basiert.. Aufschlüsselung des gesamten Labels: “Multi” weist darauf hin, dass die Bedrohung mehrere Ziele verfolgt oder über mehrere Plattformen hinweg operiert., “Agent” ist die Kaspersky-Familienklassifizierung für Dropper-Trojaner und Remote-Access-Trojaner, die als Allzweckagenten für die vom Angreifer gesteuerte Aktivität fungieren., und “gen” bezeichnet eine generische Erkennung innerhalb dieser Familie. Der Eintrag in der Bedrohungsdatenbank von Kaspersky für Trojan.Multi.Agent.gen dokumentiert eine schwerwiegende Bedrohung mit vielfältigen Fähigkeiten, darunter das Umgehen von Analyseumgebungen in virtuellen Maschinen und Sandboxes., Deaktivierung von Sicherheitssoftware, Firewall-Änderung und -Deaktivierung, Datenexfiltration über Kommando- und Kontrollkanäle, und die Aufzählung installierter Software zur Identifizierung weiterer Nutzungsmöglichkeiten. Weil es sich hierbei um eine heuristische Erkennung und nicht um eine benannte spezifische Malware-Variante handelt., der Dateipfad, Quelle, und ob die Detektion nach der Entfernung erneut auftritt, sind die wichtigsten diagnostischen Faktoren..
HEUR:Trojan.Multi.Agent.gen Kurzübersicht
| Art | Kaspersky-Heuristik-Erkennung (HEUR = Verhaltensanalyse). “Multi” = Multiplattform-Targeting. “Agent.gen” = generische Dropper- und Remote-Access-Trojaner-Familie. Dokumente aus der Bedrohungsdatenbank von Kaspersky: VM-/Sandbox-Umgehung, Deaktivierung von Sicherheitssoftware, Windows-Firewall-Modifikation, Datenexfiltration, und Aufzählung installierter Software. Dateipfad, Quelle, und ob die Erkennung wiederholt auftritt, sind die entscheidenden diagnostischen Faktoren.. Bei legitimer Software bekannter Hersteller ist ein falsch positives Ergebnis möglich.. |
| Symptome | Kaspersky kennzeichnet HEUR:Trojan.Multi.Agent.gen im Echtzeitschutz oder bei einem geplanten Scan. Die Erkennung verweist auf eine Datei im Temp-Ordner., Anwendungsdaten, oder an einem Ort außerhalb anerkannter Softwareinstallationsverzeichnisse. Das Verhalten der Sicherheitssoftware ändert sich nach der Erkennung. – Schutzfunktionen werden deaktiviert oder modifiziert. Die Warnmeldung erscheint wieder, nachdem die unter Quarantäne gestellte Datei entfernt wurde., Dies deutet darauf hin, dass ein Persistenzmechanismus es erneut startet.. Unerwartete ausgehende Netzwerkverbindungen zu unbekannten Serveradressen. |
| Entfernungszeit | Ca. 15 Minuten für einen vollständigen Systemscan |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
Herunterladen
Malware Removal Tool
|
Wie bin ich zu HEUR gekommen?:Trojan.Multi.Agent.gen?
Wenn die Erkennung als böswillig und nicht als Fehlalarm bestätigt wird, Die Bedrohung erreicht uns über diese dokumentierten Routen.:
- Gecrackte Software und raubkopierte Anwendungsinstallationsprogramme – Ein durchgängig dokumentierter Zustellungsweg für Erkennungen der Trojanerfamilie Trojan.Agent: Geknackte Anwendungen, Schlüsselgeneratoren, und von inoffiziellen Quellen heruntergeladene Raubkopien enthalten die Trojan im Installationsprogramm, wird während der Einrichtung im Hintergrund ausgeführt..
- Bösartige E-Mail-Anhänge – Ein per Spam-E-Mail empfangenes Dokument oder Archiv führt einen Dropper aus, der beim Öffnen die Trojanerkomponente installiert., häufig wird die Makroausführung in Office-Dokumenten oder die Archivextraktion ausgenutzt, um die schädliche Datei zu platzieren..
- Softwarebündelung mit kostenlosen Downloads aus inoffiziellen Quellen – Ein kostenloses Programm von einer Drittanbieterseite enthält die Trojanerkomponente als Zusatzsoftware. Software-Bündelung, stillschweigend parallel zum gewünschten Programm ausgeführt.
- Drive-by-Downloads von kompromittierten oder werbeüberladenen Seiten – Der Besuch einer kompromittierten Webseite, während Software mit ungepatchten Sicherheitslücken ausgeführt wird, kann unbemerkt den Trojaner-Installer herunterladen und ausführen, ohne dass der Benutzer aktiv eingreifen muss..
Was bedeutet HEUR:Trojan.Multi.Agent.gen Do?
Der Eintrag in der Bedrohungsdatenbank von Kaspersky für die Trojan.Multi.Agent.gen-Familie dokumentiert ein breites und schwerwiegendes Fähigkeitenspektrum.. Hier ist das Gesamtbild:
- Umgeht virtuelle Maschinen und Sandbox-Analyseumgebungen – Der Trojaner prüft vor der Ausführung seiner Nutzlast auf Anzeichen einer virtualisierten Umgebung., Verhaltensänderung oder Beendigung, falls Analysetools erkannt werden – eine Technik, die verhindern soll, dass die automatisierte Sicherheitsanalyse ihre vollen Fähigkeiten offenbart.
- Deaktiviert oder beeinträchtigt Sicherheitssoftware – Der Trojaner versucht, Sicherheitsprozesse zu beenden., Ändern oder Löschen von Registrierungsschlüsseln, die von Sicherheitstools verwendet werden, oder ihre Konfiguration so zu verändern, dass die Erkennung und Entfernung der schädlichen Komponenten verhindert wird..
- Ändert und deaktiviert Windows-Firewall-Regeln – Firewall-Regeln werden geändert oder deaktiviert, um die C2-Kommunikation des Trojaners zu ermöglichen, ohne Warnmeldungen auszulösen., und um den Zugriff für beliebige vom Angreifer gesendete Fernbefehle zu ermöglichen.
- Exfiltriert Daten und listet installierte Software auf. – Der Trojaner sammelt Daten vom infizierten System und überträgt sie an die vom Angreifer kontrollierte Infrastruktur., gleichzeitig wird die installierte Software inventarisiert, um weitere Ausnutzungsmöglichkeiten oder Ziele für laterale Bewegungen zu identifizieren..
Falsch-positive Prüfung: Wenn die Erkennung auf ein bekanntes hinweist, Signierte Anwendung von einem anerkannten Entwickler mit verifiziertem Herausgeber und einem Dateipfad innerhalb des erwarteten Installationsverzeichnisses, Reichen Sie die Datei bei VirusTotal ein.. Wenn weniger als drei Triebwerke dies melden, Ein falsch positives Ergebnis ist wahrscheinlicher. Wenn die Datei unsigniert ist, an einem temporären oder AppData-Speicherort, oder über einen inoffiziellen Download empfangen wurde, Behandle es als real.
So entfernen Sie HEUR:Trojan.Multi.Agent.gen
Die markierte Datei soll umgehend über Kaspersky in Quarantäne verschoben werden. – Nicht zulassen oder wiederherstellen. Notieren Sie sich den vollständigen Dateipfad aus der Warnmeldung.. Wenn sich der Pfad im Temp-Verzeichnis befindet, Anwendungsdaten, Program, oder ein ungewohnter Ort, Originalquelle löschen – der Installateur, archivieren, oder Download, der die Erkennung verursacht hat. Führen Sie einen vollständigen Offline-Scan durch, um Komponenten zu erfassen, die beim normalen Windows-Start verborgen bleiben.. Da die Trojan.Multi.Agent.gen-Familie nachweislich Sicherheitssoftware deaktiviert., Führen Sie nach der Bereinigung durch Kaspersky einen zweiten Scan mit einem speziellen Anti-Malware-Tool eines anderen Anbieters durch., da der Trojaner möglicherweise vor der ersten Erkennung die Datenbank oder den Echtzeitschutz von Kaspersky beeinträchtigt hat.. Aufgabenplaner prüfen (taskschd.msc) für jede unbekannte geplante Aufgabe, und überprüfen Sie services.msc auf kürzlich hinzugefügte Dienste.. Wenn der Trojaner unentdeckt über einen gewissen Zeitraum aktiv war und Anmeldeinformationen oder Finanzdaten auf dem Gerät zugänglich waren., Ändern Sie alle Passwörter auf einem sauberen Gerät und aktivieren Sie die Zwei-Faktor-Authentifizierung für alle Konten, bevor Sie diese auf dem betroffenen Rechner verwenden.. Die vollständige Entfernungsanleitung unterhalb dieses Artikels beschreibt den gesamten Vorgang Schritt für Schritt..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Preparation before removing HEUR:Trojan.Multi.Agent.gen.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scan for HEUR:Trojan.Multi.Agent.gen with SpyHunter Anti-Malware Tool
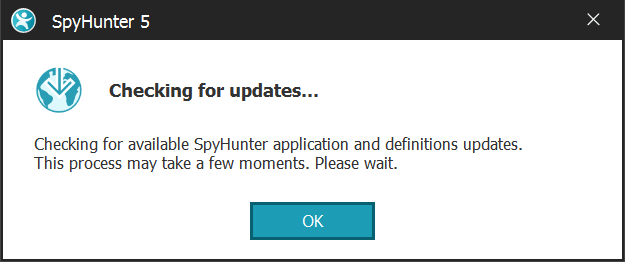
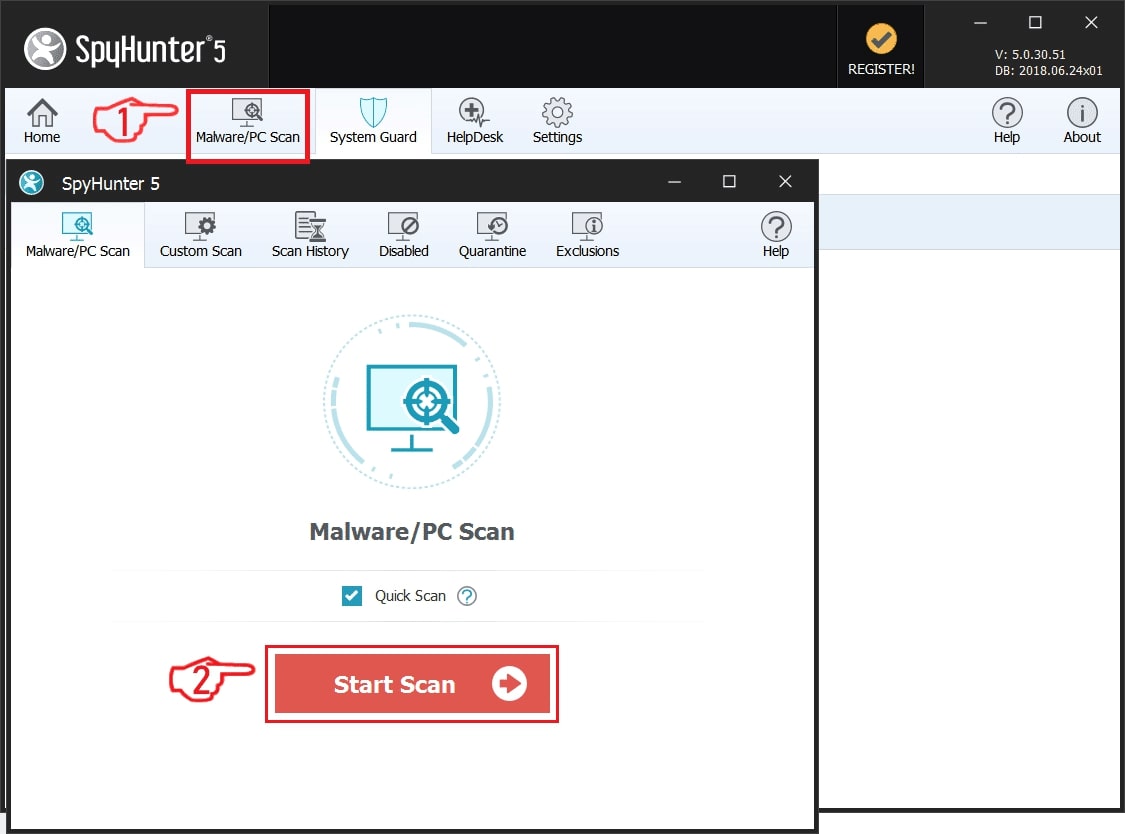
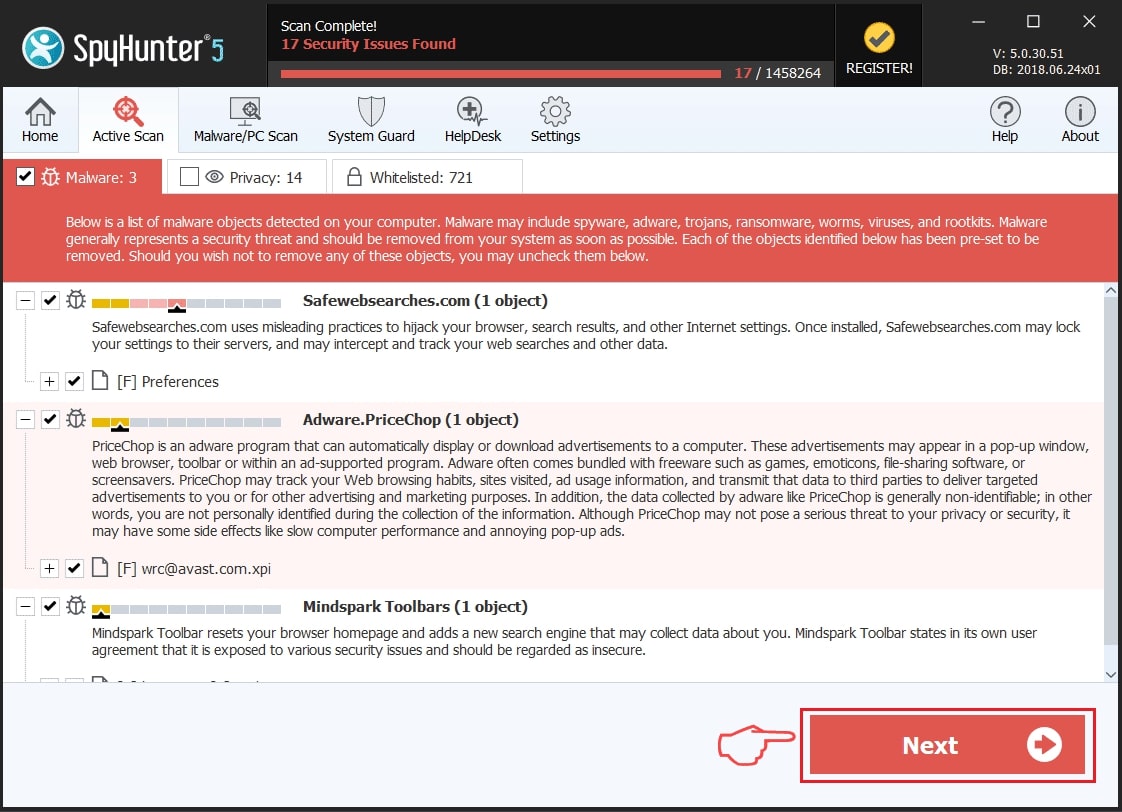
Schritt 2: Reinigen Sie alle Register, created by HEUR:Trojan.Multi.Agent.gen on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by HEUR:Trojan.Multi.Agent.gen there. Dies kann passieren, darunter indem Sie die Schritte:


 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by HEUR:Trojan.Multi.Agent.gen on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
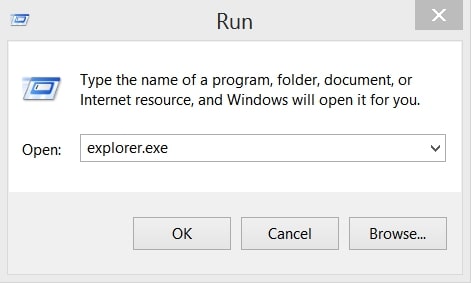
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
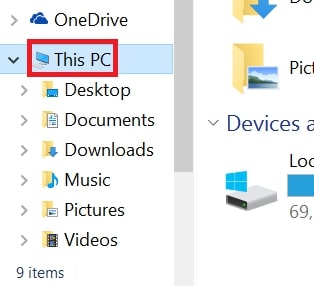
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
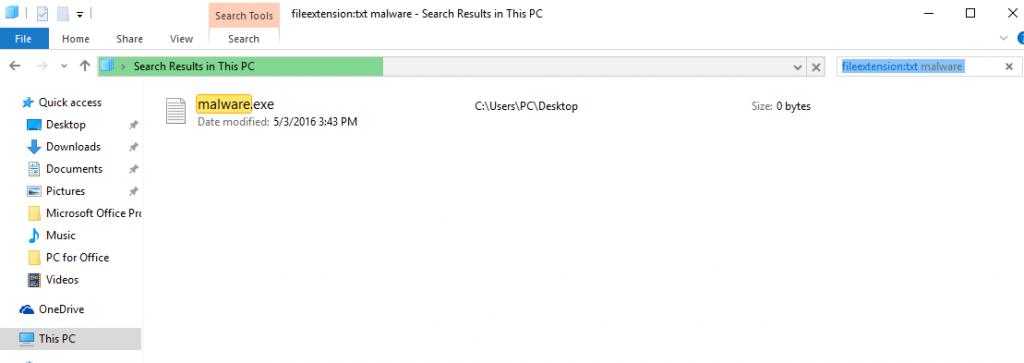
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
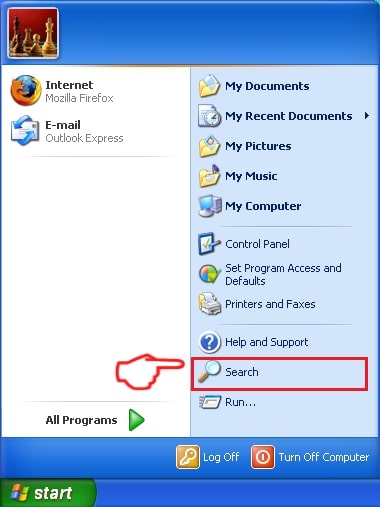
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
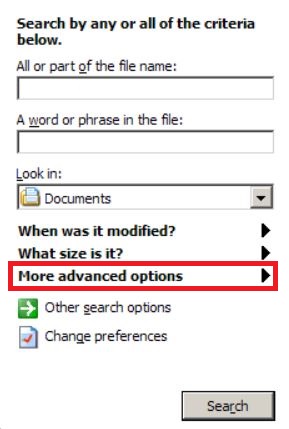
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
HEUR:Trojan.Multi.Agent.gen FAQ
Was bedeutet HEUR:Trojan.Multi.Agent.gen Trojan Do?
The HEUR:Trojan.Multi.Agent.gen Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, like HEUR:Trojan.Multi.Agent.gen, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can HEUR:Trojan.Multi.Agent.gen Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can HEUR:Trojan.Multi.Agent.gen Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
About the HEUR:Trojan.Multi.Agent.gen Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this HEUR:Trojan.Multi.Agent.gen how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
How did we conduct the research on HEUR:Trojan.Multi.Agent.gen?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, the research behind the HEUR:Trojan.Multi.Agent.gen threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.