

Hvad er Trojan:XML/GreatXML?
Microsoft Defender markeret trojaner:XML/GreatXML – specifikt varianten Trojan:XML/GreatXML.GVA!MTB – og detektionen peger på en fil kaldet ReAgent.xml i Windows Gendannelsesmiljø, eller en sekundær scanner fandt intet, der bekræftede truslen. Læs denne vejledning omhyggeligt, før du foretager manuelle handlinger, fordi denne detektion har en veldokumenteret falsk positiv dimension, der påvirker mange brugere.
Trojan:XML/GreatXML.GVA!MTB er en trusselsbaseret detektion baseret på maskinlæring i Microsoft Defender (!MTB-suffiks) dokumenteret af HowToRemove.guide som specifikt linkende til C:RecoveryWindowsREReAgent.xml – en fil, der er en del af Windows Gendannelsesmiljø og findes på normale, uinficerede Windows-installationer. Det er her, at detektionen bliver usædvanlig: flere uafhængige sekundære scannere, herunder Malwarebytes, HitmanPro, og ESET rapporteres ikke at finde noget, der matcher Defender-detektionen på de samme systemer., hvor ESET i dokumenterede tilfælde kun finder en ikke-relateret sporingscookie. Selve navnet GreatXML er knyttet til en dokumenteret teknik, der involverer ændringer i Windows-gendannelse og Defenders offline-scanningsgrænse., med den beskrevne metode, der har til formål at forstyrre BitLocker-beskyttelser under genoprettelsesstartsekvensen. Detektionen er derfor ikke blot en falsk positiv, der skal afvises – den underliggende teknik er reel – men den specifikke advarsel mod ReAgent.xml på et ellers ren scanningssystem kræver omhyggelig verifikation, før der foretages destruktive handlinger på Windows Recovery Environment-filer.. SpyHunter er bekræftet i at opdage og hjælpe med at håndtere trojanske heste:XML/GreatXML.GVA!MTB-relaterede komponenter.
Trojan:Kort oversigt over XML/GreatXML
| Type | Microsoft Defender trusselsbaseret maskinlæring (!MTB) opdagelse. Dokumenteret af HowToRemove.guide som markering af C:RecoveryWindowsREReAgent.xml i Windows-gendannelsesmiljøet. GreatXML-teknikken er rettet mod BitLocker-beskyttelse under genoprettelsesstart. Flere sekundære scannere (Malwarebytes, HitmanPro, SAG) rapporteret rent på de samme systemer – stærk falsk positiv dimension. SpyHunter bekræftet at have fundet relaterede komponenter. Slet ikke ReAgent.xml uden først at have udført en falsk positiv verifikation.. |
| Symptomer | Microsoft Defender markerer trojansk hest:XML/GreatXML.GVA!MTB i beskyttelseshistorie, med detektionen pegende mod C:RecoveryWindowsREReAgent.xml. Sekundære scannere (Malwarebytes, HitmanPro, SAG) returnerer rene resultater på samme system. Forsvareren rapporterer truslen gentagne gange efter karantænen. Ingen andre adfærdssymptomer såsom højt CPU-forbrug, browser ændringer, eller uautoriseret netværksaktivitet til stede sammen med detektionen. |
| Fjernelsestid | Ca. 15 minutter for en fuld systemscanning |
| Removal Tool | Se, om dit system er blevet påvirket af malware
Hent
Værktøj til fjernelse af malware
|
Hvordan fik jeg trojaner:XML/GreatXML?
Når detektionen afspejler en reel infektion snarere end en falsk positiv mod en ren systemfil, Truslen i GreatXML-kategorien ankommer via disse dokumenterede ruter:
- Et ondsindet installationsprogram, der ændrer Windows Gendannelsesmiljø – Den dokumenterede GreatXML-teknik involverer ændring af Windows Recovery Environment – specifikt konfigurationen af gendannelsesagenten – som en måde at etablere persistens eller forstyrre BitLocker-beskyttelse, der ellers ville forhindre uautoriseret adgang til krypterede drev. Denne type ændring leveres via ondsindede installationsprogrammer, der kører med administratorrettigheder under opsætningen..
- Krakket software og piratkopierede programinstallationsprogrammer – Crackede applikationer og piratkopierede softwarepakker downloadet fra uofficielle kilder kører lydløst med forhøjede rettigheder under installationen., hvilket gør dem til et konsekvent redskab for den type systemniveaumodifikation, der er forbundet med denne detektionskategori.
- Ondsindede e-mailvedhæftninger, der udfører scripts til eskalering af rettigheder – Makroaktiverede dokumenter eller arkivvedhæftninger, der udfører scripts med forhøjede rettigheder, kan udføre den type ændring af gendannelsesmiljøet, der udløser en trojansk hest:XML GreatXML-detektion.
- En legitim Windows-systemfil udløser en falsk positiv Defender – Det mest almindeligt rapporterede scenarie for denne specifikke detektion: En opdatering af Windows Defender-definitionen introducerer en heuristik, der fejlagtigt markerer den legitime C.:RecoveryWindowsREReAgent.xml-filen, der findes på alle Windows-installationer. Dette er scenariet, hvor alle sekundære scannere returnerer rene resultater.
Hvad Er Trojan:XML/GreatXML Do?
Den dokumenterede GreatXML-teknik er rettet mod et specifikt og seriøst område af Windows-sikkerhed. Her er det fulde billede af, hvad en bekræftet infektion er (i modsætning til en falsk positiv) involverer:
- Ændrer Windows Gendannelsesmiljø for at underminere BitLocker-beskyttelse – GreatXML-teknikken er specifikt rettet mod Windows Recovery Environment (WinRE) konfiguration til at forstyrre BitLocker-gendannelsesprocessen – de beskyttelser, der forhindrer uautoriseret adgang til data på et krypteret drev, når enheden er i gendannelsestilstand. En bekræftet infektion i denne kategori udgør en alvorlig trussel mod drevets krypteringsintegritet.
- Etablerer vedholdenhed gennem ændringer i genopretningsmiljøet – Ændringer i genoprettelseskonfigurationen kan fortsætte uafhængigt af standardfjernelse af malware, fordi genoprettelsesmiljøet ligger uden for den primære Windows-installation og ikke renses af standard anti-malware-scanninger, der kører i Windows..
- Kan tillade dataadgang på BitLocker-beskyttede drev under genoprettelsesstart – Det dokumenterede angrebsmål er at omgå eller svække BitLocker-beskyttelserne, der normalt ville forhindre dataadgang i gendannelsestilstand., potentielt give en angriber med fysisk adgang til enheden adgang til krypterede data.
Falsk positiv verifikation: Hvis detektionen peger på C:RecoveryWindowsREReAgent.xml og alle sekundære scannere (Malwarebytes, HitmanPro, SAG) returnerer rent, Send den markerede fil til VirusTotal. Hvis færre end tre motorer registrerer det, Dette er højst sandsynligt en falsk positiv Defender udløst af en definitionsopdatering. Slet ikke ReAgent.xml – Det er en kritisk komponent i Windows Recovery Environment, og dens fravær kan forhindre Windows i at gendanne sig efter opstartsfejl.
Sådan fjerner Trojan:XML/GreatXML [Fix]
Slet ikke C:RecoveryWindowsREReAgent.xml uden først at fuldføre den falske positive verifikation – Fjernelse af denne fil kan forhindre Windows i at starte i gendannelsestilstand, når det er nødvendigt. Følg disse trin i rækkefølge. Første, Sæt det markerede element i karantæne i Defender i stedet for at slette det permanent. Kør derefter sekundære scanninger med Malwarebytes og ESET Online Scanner – hvis begge vender tilbage rene, Detektionen er næsten helt sikkert en falsk positiv mod den legitime ReAgent.xml. Rapportér den falske positive til Microsoft via Defender-feedbackknappen i Beskyttelseshistorikken. Hvis sekundære scannere bekræfter detektionen, Kør en fuld Microsoft Defender Offline-scanning (Windows Security, Virus- og trusselsbeskyttelse, Scanningsindstillinger, Microsoft Defender Offline-scanning) fordi offlinescanningen kører, før Windows indlæses og kan nå gendannelsesmiljøet. Kør en fuld scanning med SpyHunter for at finde eventuelle yderligere komponenter, der er knyttet til GreatXML-modifikationen.. Hvis der findes en bekræftet infektion, og BitLocker er i brug på enheden, Se Microsoft-dokumentationen om gendannelse af WinRE-billedet (reagensc /disable efterfulgt af reagensc /enable) for at gendanne et rent gendannelsesmiljø efter fjernelse af malware. Følg den komplette fjernelsesvejledning nedenfor i denne artikel for at få den fulde trinvise vejledning..

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Klargøring før du fjerner Trojan:XML/GreatXML.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
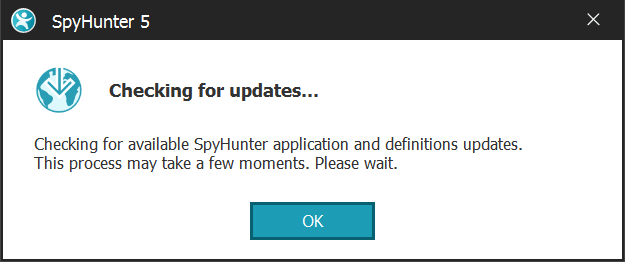
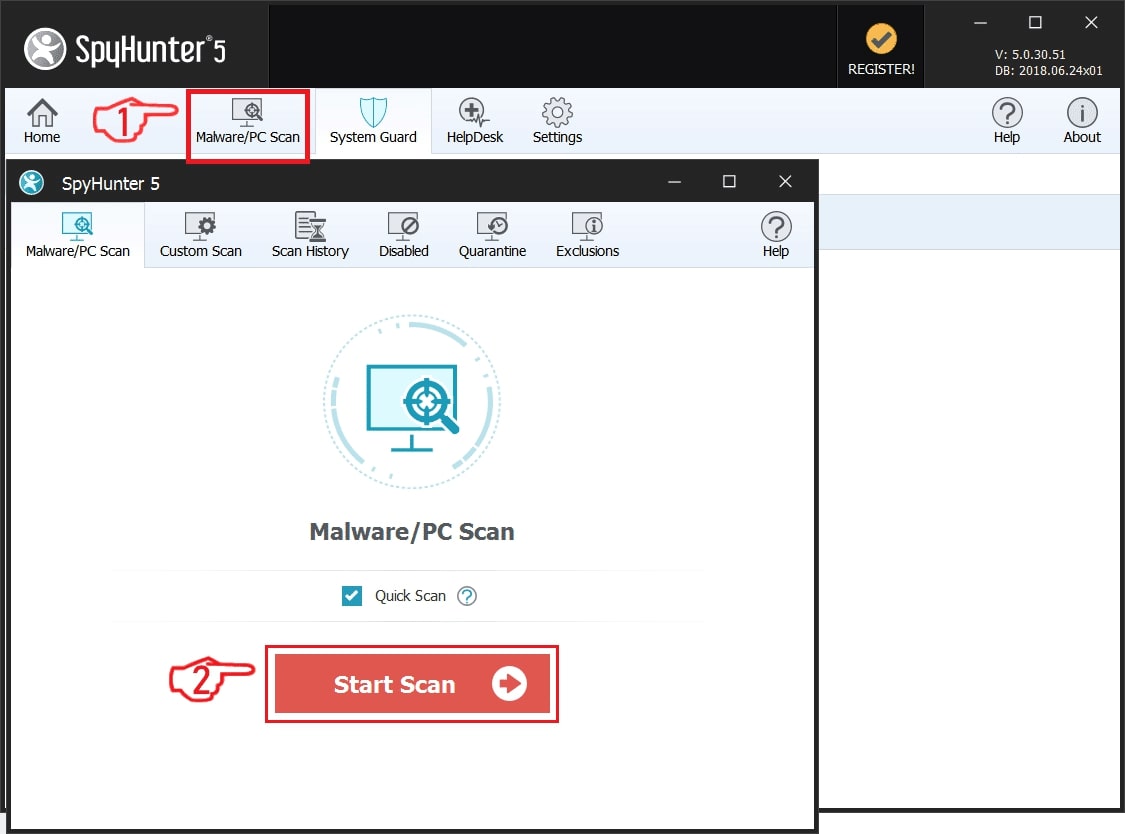
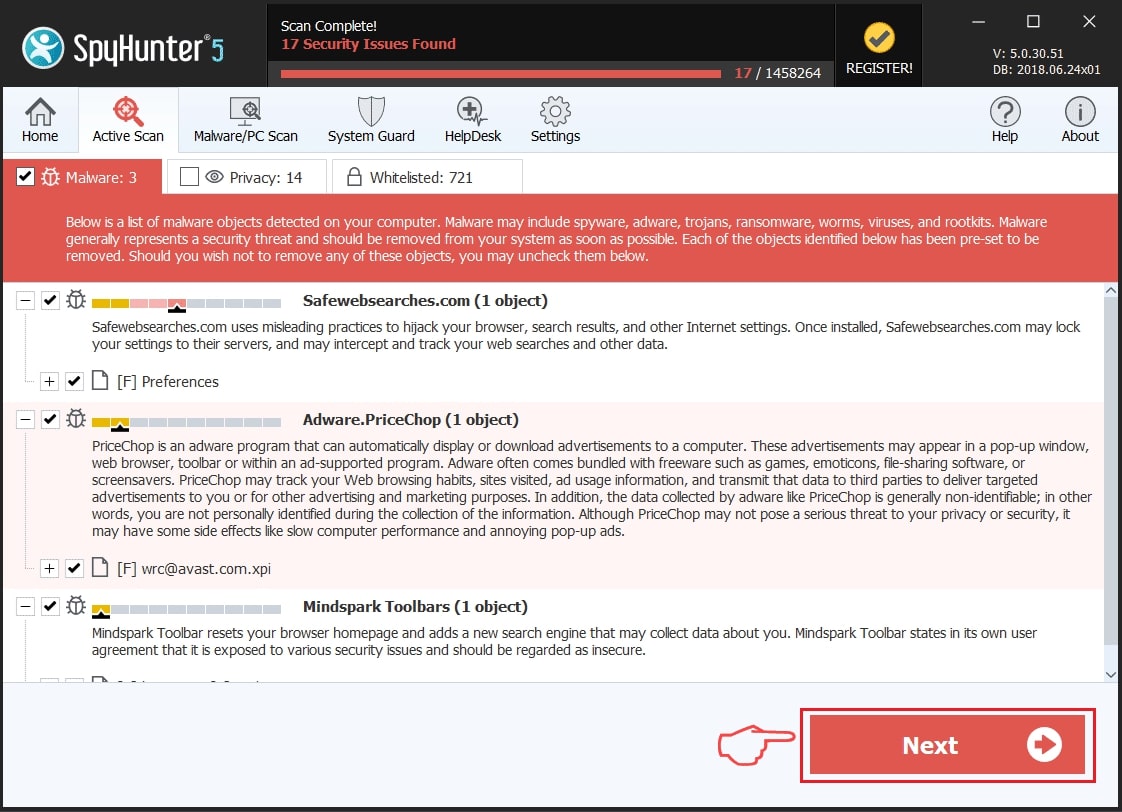
Trin 1: Scan efter Trojan:XML/GreatXML with SpyHunter Anti-Malware Tool
Trin 2: Rens eventuelle registre, skabt af Trojan:XML/GreatXML on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, skabt af Trojan:XML/GreatXML there. Dette kan ske ved at følge trinene nedenunder:


 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by Trojan:XML/GreatXML on your PC.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
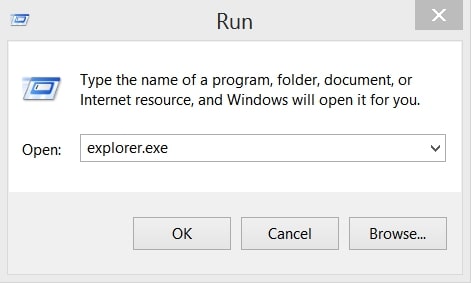
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
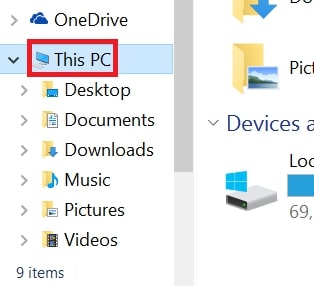
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
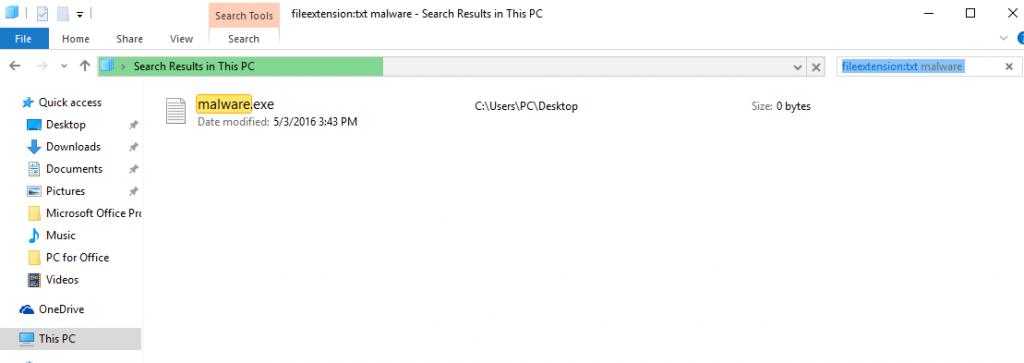
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
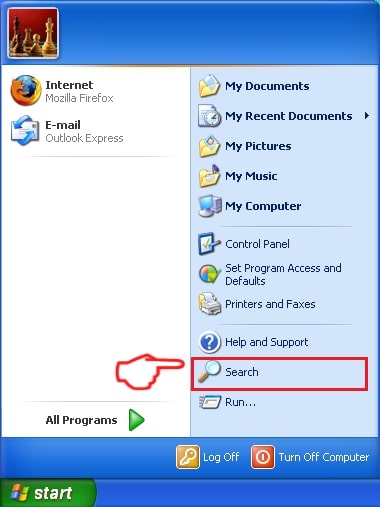
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
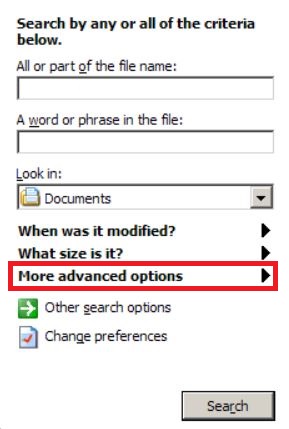
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
Trojan:XML/GreatXML FAQ
Hvad Er Trojan:XML/GreatXML Trojan Do?
den trojanske:XML/GreatXML Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, som trojansk:XML/GreatXML, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can Trojan:XML/GreatXML Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can Trojan:XML/GreatXML Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
Om trojaneren:XML/GreatXML Research
Indholdet udgiver vi på SensorsTechForum.com, denne trojaner:XML/GreatXML how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
Hvordan foretog vi forskningen om trojan:XML/GreatXML?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, forskningen bag trojaneren:XML/GreatXML threat is backed with VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.