

Cos'è Trojan:XML/GreatXML?
Microsoft Defender ha segnalato un Trojan:XML/GreatXML – nello specifico la variante del trojan:XML/GreatXML.GVA!MTB – e il rilevamento indica un file chiamato ReAgent.xml all'interno dell'ambiente di ripristino di Windows., oppure uno scanner secondario non ha trovato nulla per confermare la minaccia. Leggere attentamente questa guida prima di intraprendere azioni manuali., perché questo rilevamento ha una dimensione di falsi positivi ben documentata che interessa molti utenti.
Trojan:XML/GreatXML.GVA!MTB è un sistema di rilevamento delle minacce basato sull'apprendimento automatico di Microsoft Defender. (!suffisso MTB) documentato da HowToRemove.guide come collegato specificamente a C:RecoveryWindowsREReAgent.xml – un file che fa parte dell'ambiente di ripristino di Windows ed esiste in modalità normale, installazioni di Windows non infette. È qui che il rilevamento diventa insolito: molteplici scanner secondari indipendenti, tra cui Malwarebytes, HitmanPro, e secondo quanto riportato, ESET non ha trovato nulla che corrisponda al rilevamento di Defender sugli stessi sistemi, con ESET nei casi documentati trovando solo un cookie di tracciamento non correlato. Il nome GreatXML stesso è legato a una tecnica documentata che prevede modifiche al ripristino di Windows e al limite di scansione offline di Defender., con il metodo descritto volto a interferire con le protezioni BitLocker durante la sequenza di avvio di ripristino. Il rilevamento non è quindi un semplice falso positivo da scartare – la tecnica sottostante è reale – Tuttavia, l'avviso specifico relativo a ReAgent.xml su un sistema altrimenti privo di anomalie richiede un'attenta verifica prima di intraprendere qualsiasi azione distruttiva sui file dell'Ambiente di ripristino di Windows.. È confermato che SpyHunter rileva e aiuta a contrastare i Trojan:XML/GreatXML.GVA!Componenti correlati alla MTB.
Trojan:Breve panoramica su XML/GreatXML
| Tipo | Microsoft Defender basato sull'apprendimento automatico per la rilevazione delle minacce (!MTB) rivelazione. Documentato da HowToRemove.guide come segnalazione C:Il file RecoveryWindowsREReAgent.xml è presente nell'ambiente di ripristino di Windows.. La tecnica GreatXML mira alle protezioni BitLocker durante l'avvio in modalità di ripristino.. Scanner secondari multipli (Malwarebytes, HitmanPro, CASE) segnalato pulito sugli stessi sistemi – forte dimensione falsa positiva. SpyHunter ha confermato di rilevare componenti correlati. Non eliminare ReAgent.xml senza prima aver completato la verifica dei falsi positivi.. |
| Sintomi | Microsoft Defender segnala un Trojan:XML/GreatXML.GVA!MTB nella storia della protezione, con il rilevamento che punta a C:RecoveryWindowsREReAgent.xml. Scanner secondari (Malwarebytes, HitmanPro, CASE) ottenendo risultati puliti sullo stesso sistema. Il difensore ha segnalato ripetutamente la minaccia dopo la quarantena.. Nessun altro sintomo comportamentale come un elevato utilizzo della CPU, modifiche del browser, o attività di rete non autorizzata presente insieme al rilevamento. |
| Tempo di rimozione | Circa 15 minuti per una scansione completa del sistema |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
Scarica
Strumento di rimozione malware
|
Come ho fatto a contrarre il Trojan?:XML/GreatXML?
Quando il rilevamento riflette una vera infezione anziché un falso positivo rispetto a un file di sistema pulito, La minaccia di categoria GreatXML arriva attraverso questi percorsi documentati:
- Un programma di installazione dannoso che modifica l'ambiente di ripristino di Windows. – La tecnica GreatXML documentata prevede la modifica dell'ambiente di ripristino di Windows. – nello specifico la configurazione dell'agente di ripristino – come metodo per stabilire la persistenza o interferire con le protezioni BitLocker che altrimenti impedirebbero l'accesso non autorizzato alle unità crittografate. Questo tipo di modifica viene introdotta tramite programmi di installazione dannosi che vengono eseguiti con privilegi di amministratore durante l'installazione..
- Software crackato e programmi di installazione di applicazioni pirata – Le applicazioni crackate e i pacchetti software pirata scaricati da fonti non ufficiali vengono eseguiti silenziosamente con privilegi elevati durante l'installazione., rendendoli un veicolo coerente per il tipo di modifica a livello di sistema associata a questa categoria di rilevamento.
- Allegati email dannosi che eseguono script per l'escalation dei privilegi. – I documenti con macro abilitate o gli allegati di archivio che eseguono script con privilegi elevati possono effettuare il tipo di modifica dell'ambiente di ripristino che attiva un Trojan:Rilevamento XML GreatXML.
- Un file di sistema Windows legittimo che causa un falso positivo in Defender – Lo scenario più comunemente segnalato per questo rilevamento specifico: un aggiornamento delle definizioni di Windows Defender introduce un'euristica che segnala erroneamente il legittimo C:File RecoveryWindowsREReAgent.xml presente in tutte le installazioni di Windows. Questo è lo scenario in cui tutti gli scanner secondari restituiscono risultati negativi..
Che cosa fa Trojan:XML/GreatXML Do?
La tecnica GreatXML, come documentato, si concentra su un'area specifica e critica della sicurezza di Windows.. Ecco il quadro completo di cosa sia un'infezione confermata (al contrario di un falso positivo) coinvolge:
- Modifica l'ambiente di ripristino di Windows per eludere le protezioni di BitLocker. – La tecnica GreatXML è specificamente mirata all'ambiente di ripristino di Windows. (WinRE) configurazione per interferire con il processo di ripristino di BitLocker – le protezioni che impediscono l'accesso non autorizzato ai dati su un'unità crittografata quando il dispositivo è in modalità di ripristino. Un'infezione confermata in questa categoria rappresenta una seria minaccia per l'integrità della crittografia..
- Stabilisce la persistenza attraverso i cambiamenti dell'ambiente di recupero – Le modifiche alla configurazione di ripristino possono persistere indipendentemente dalla rimozione standard del malware, poiché l'ambiente di ripristino si trova al di fuori dell'installazione principale di Windows e non viene ripulito dalle scansioni antimalware standard eseguite all'interno di Windows..
- Consente l'accesso ai dati sulle unità protette da BitLocker durante l'avvio di ripristino – L'obiettivo dell'attacco documentato è quello di aggirare o indebolire le protezioni di BitLocker che normalmente impedirebbero l'accesso ai dati in modalità di ripristino., potenzialmente consentendo a un utente malintenzionato con accesso fisico al dispositivo di accedere ai dati crittografati.
Verifica dei falsi positivi: Se il rilevamento indica C:RecoveryWindowsREReAgent.xml e ogni scanner secondario (Malwarebytes, HitmanPro, CASE) restituisce pulito, Invia il file segnalato a VirusTotal. Se meno di tre motori lo rilevano, Si tratta molto probabilmente di un falso positivo di Defender, causato da un aggiornamento delle definizioni.. Non eliminare ReAgent.xml – Si tratta di un componente fondamentale dell'Ambiente di ripristino di Windows e la sua assenza può impedire a Windows di ripristinarsi in caso di errori di avvio..
Come rimuovere Trojan:XML/GreatXML [fissare]
Non eliminare C:RecoveryWindowsREReAgent.xml senza prima completare la verifica dei falsi positivi – La rimozione di questo file può impedire a Windows di avviarsi in modalità di ripristino quando necessario.. Segui questi passaggi in sequenza. Primo, Metti in quarantena l'elemento segnalato in Defender anziché eliminarlo definitivamente.. Successivamente, esegui scansioni secondarie con Malwarebytes e ESET Online Scanner. – se entrambi risultano puliti, Il rilevamento è quasi certamente un falso positivo rispetto al file ReAgent.xml legittimo.. Segnala il falso positivo a Microsoft tramite il pulsante di feedback di Defender nella Cronologia protezione.. Se gli scanner secondari CONFERMANO il rilevamento, Esegui una scansione offline completa di Microsoft Defender (Windows Security, Protezione da virus e minacce, Opzioni di scansione, Scansione offline di Microsoft Defender) perché la scansione offline viene eseguita prima del caricamento di Windows e può raggiungere l'ambiente di ripristino. Esegui una scansione completa con SpyHunter per individuare eventuali componenti aggiuntivi collegati alla modifica GreatXML. Se viene rilevata un'infezione confermata e BitLocker è in uso sul dispositivo, Consultare la documentazione Microsoft sulla rigenerazione dell'immagine WinRE. (reagente /disabilita seguito da reagente /abilita) per ripristinare un ambiente di ripristino pulito dopo la rimozione del malware. Segui la guida completa alla rimozione riportata di seguito per la procedura dettagliata passo passo..

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
Preparazione prima di rimuovere Trojan:XML/GreatXML.
Prima di avviare il processo di rimozione effettiva, si consiglia di effettuare le seguenti operazioni di preparazione.
- Assicurarsi di avere le istruzioni sempre aperta e di fronte ai vostri occhi.
- Fare un backup di tutti i file, anche se potrebbero essere danneggiati. È necessario eseguire il backup dei dati con una soluzione di backup su cloud e assicurare i vostri file contro qualsiasi tipo di perdita, anche dalle più gravi minacce.
- Siate pazienti in quanto ciò potrebbe richiedere un po '.
- Cerca malware
- Correggi i registri
- Rimuovere i file dei virus
Passo 1: Scansione per Trojan:XML/GreatXML with SpyHunter Anti-Malware Tool
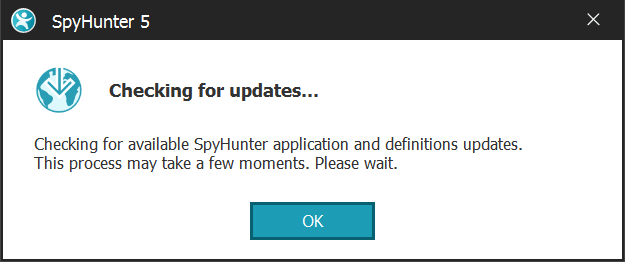
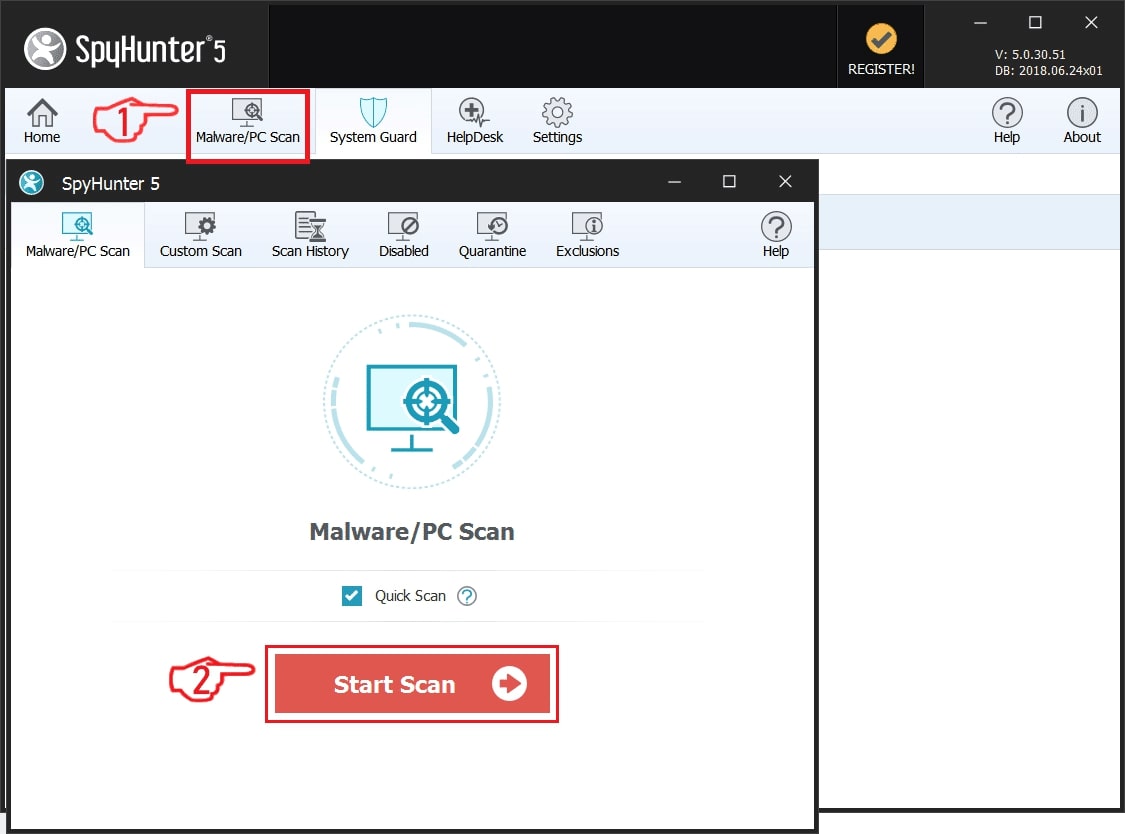
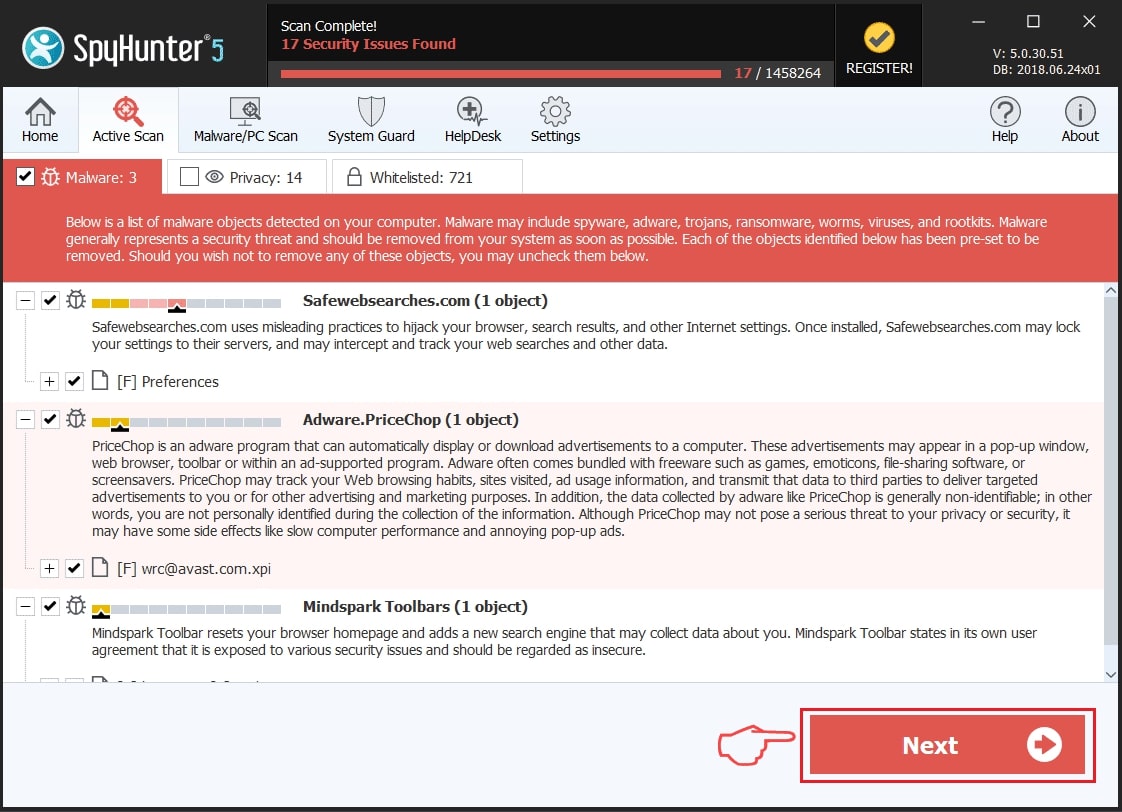
Passo 2: Pulire eventuali registri, creato da Trojan:XML/GreatXML on your computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, creato da Trojan:XML/GreatXML there. Questo può accadere seguendo la procedura sotto:


 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Passo 3: Find virus files created by Trojan:XML/GreatXML on your PC.
1.Per Windows 8, 8.1 e 10.
Per i sistemi operativi Windows più recenti
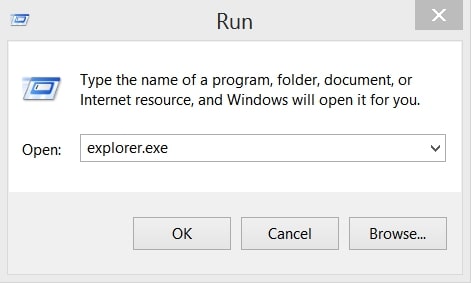
1: Sulla vostra stampa della tastiera + R e scrivi explorer.exe nel Correre casella di testo e quindi fare clic sul Ok pulsante.
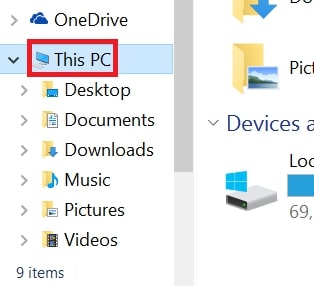
2: Clicca su PC dalla barra di accesso rapido. Questo è di solito una icona con un monitor e il suo nome è o "Il mio computer", "Il mio PC" o "Questo PC" o quello che hanno chiamato.
3: Passa alla casella di ricerca in alto a destra sullo schermo del tuo PC e digita "FileExtension:" e dopo di che digitare l'estensione del file. Se siete alla ricerca di eseguibili dannosi, Un esempio può essere "FileExtension:exe". Dopo aver fatto che, lasciare uno spazio e digitare il nome del file si ritiene che il malware si è creato. Ecco come si può essere visualizzato se è stato trovato il file:
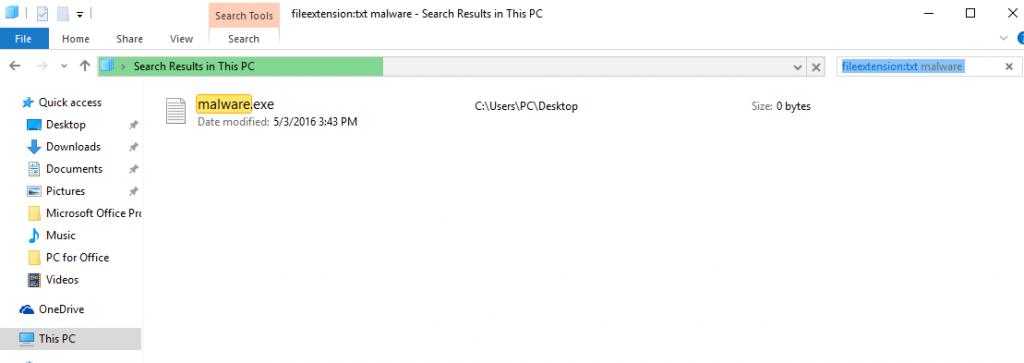
NB. Consigliamo di attendere che la barra verde di caricamento nel box di navigazione si riempia nel caso il PC stia cercando il file e non lo abbia ancora trovato.
2.Per Windows XP, Vista, e 7.
Per i sistemi operativi Windows meno recenti
Nei vecchi sistemi operativi Windows l'approccio convenzionale dovrebbe essere quello efficace:
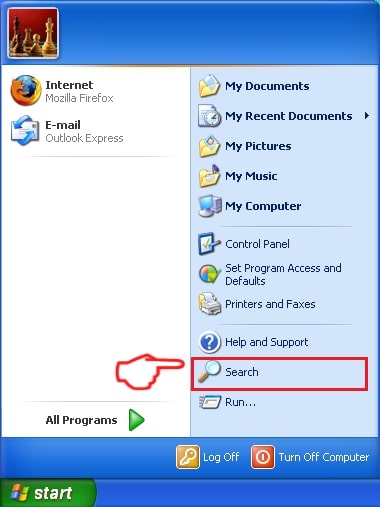
1: Clicca sul Menu iniziale icona (di solito sulla vostra in basso a sinistra) e quindi scegliere il Ricerca preferenza.
2: Una volta visualizzata la finestra di ricerca, scegliere Altre opzioni avanzate da l'assistente di ricerca. Un altro modo è cliccando su Tutti i file e le cartelle.
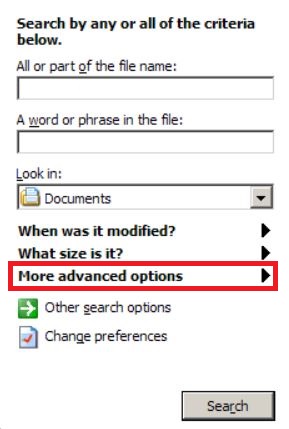
3: Dopo di che tipo il nome del file che si sta cercando e fare clic sul pulsante di ricerca. Questo potrebbe richiedere un certo tempo dopo il quale verranno visualizzati i risultati. Se avete trovato il file dannoso, è possibile copiare o aprire la sua posizione da pulsante destro del mouse su di essa.
Ora si dovrebbe essere in grado di scoprire qualsiasi file in Windows, purché sia sul disco rigido e non è nascosto via software speciale.
Trojan:XML/GreatXML FAQ
Che cosa fa Trojan:XML/GreatXML Trojan Do?
il cavallo di Troia:XML/GreatXML Trojan è un programma informatico dannoso progettato per disturbare, danno, o ottenere un accesso non autorizzato ad un sistema informatico. Può essere utilizzato per rubare dati sensibili, ottenere il controllo di un sistema, o avviare altre attività dannose.
I trojan possono rubare le password?
Sì, Trojan, come Trojan:XML/GreatXML, può rubare le password. Questi programmi dannosi sono progettati per ottenere l'accesso al computer di un utente, spiare le vittime e rubare informazioni sensibili come dati bancari e password.
Can Trojan:XML/GreatXML Trojan Hide Itself?
Sì, può. Un Trojan può utilizzare varie tecniche per mascherarsi, compresi i rootkit, crittografia, e offuscazione, per nascondersi dagli scanner di sicurezza ed eludere il rilevamento.
È possibile rimuovere un Trojan tramite il ripristino delle impostazioni di fabbrica?
Sì, un Trojan può essere rimosso ripristinando le impostazioni di fabbrica del dispositivo. Questo perché ripristinerà il dispositivo al suo stato originale, eliminando qualsiasi software dannoso che potrebbe essere stato installato. Tieni presente che esistono trojan più sofisticati che lasciano backdoor e infettano nuovamente anche dopo un ripristino delle impostazioni di fabbrica.
Can Trojan:XML/GreatXML Trojan Infect WiFi?
Sì, è possibile che un trojan infetti le reti WiFi. Quando un utente si connette alla rete infetta, il Trojan può diffondersi ad altri dispositivi connessi e può accedere a informazioni sensibili sulla rete.
I trojan possono essere eliminati?
Sì, I trojan possono essere eliminati. Ciò viene in genere eseguito eseguendo un potente programma antivirus o antimalware progettato per rilevare e rimuovere file dannosi. In alcuni casi, potrebbe anche essere necessaria la cancellazione manuale del Trojan.
I trojan possono rubare i file?
Sì, I trojan possono rubare file se sono installati su un computer. Questo viene fatto consentendo al autore di malware o utente per ottenere l'accesso al computer e quindi rubare i file memorizzati su di esso.
Quale anti-malware può rimuovere i trojan?
Programmi anti-malware come SpyHunter sono in grado di scansionare e rimuovere i trojan dal tuo computer. È importante mantenere aggiornato il tuo anti-malware e scansionare regolarmente il tuo sistema alla ricerca di software dannoso.
I trojan possono infettare USB?
Sì, I trojan possono infettare USB dispositivi. Trojan USB in genere si diffondono tramite file dannosi scaricati da Internet o condivisi tramite e-mail, consentendo all'hacker di accedere ai dati riservati di un utente.
A proposito di Trojan:XML/GreatXML Research
I contenuti che pubblichiamo su SensorsTechForum.com, questo trojan:XML/GreatXML how-to removal guide included, è il risultato di ricerche approfondite, il duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il problema specifico del trojan.
Come abbiamo condotto la ricerca su Trojan?:XML/GreatXML?
Si prega di notare che la nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, grazie al quale riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware, compresi i vari tipi di trojan (porta sul retro, downloader, Infostealer, riscatto, eccetera)
Inoltre, la ricerca dietro il Trojan:XML/GreatXML threat is backed with VirusTotal.
Per comprendere meglio la minaccia rappresentata dai trojan, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.