

¿Qué es Gen?:Troyano.Depredador?
Bitdefender, G Data, o un motor de seguridad compatible marcado como Gen:Trojan.Predator y la alerta sigue apareciendo o no estás seguro de cuáles deberían ser los siguientes pasos.. Lea esta guía ahora mismo y siga los pasos de eliminación que se indican a continuación..
Ya Está:Trojan.Predator es una etiqueta de detección heurística de Bitdefender para la familia de troyanos Predator.. El Gen: El prefijo lo marca como una detección de comportamiento genérica.: El archivo marcado coincide con el perfil de las amenazas de la familia Predator en términos de estructura., comportamiento del código, o patrones de ofuscación en lugar de coincidir con una única firma de malware exacta.. Esta detección es utilizada por los motores basados en Bitdefender, incluidos G Data y cualquier producto que ejecute la biblioteca de detección de Bitdefender.. La familia Predator es un troyano multifuncional capaz de robar credenciales., keylogging, captura de pantalla, recopilación de datos, y descargando más el malware. Si la detección vuelve a producirse después de la acción de cuarentena inicial, un mecanismo de persistencia – una tarea programada, una entrada en el registro de startups, o un servicio – El componente detectado se reinicia después de cada reinicio y requiere su eliminación además del archivo en cuarentena..
Ya Está:Descripción general breve de Trojan.Predator
| Escribe | heurística genérica de Bitdefender (Ya Está:) Detección de la familia de troyanos Predator – También detectado por motores basados en G Data y Bitdefender.. Robo de credenciales, keylogging, captura de pantalla, y descarga de malware adicional. La alerta que reaparece tras la cuarentena indica un mecanismo de persistencia.. |
| Los síntomas | Bitdefender o G Data marcando Gen:Troyano.Depredador, la detección que regresa después de la cuarentena indica que una entrada de inicio o tarea se está reiniciando, programas o procesos inesperados después de la detección inicial, o señales de compromiso de la cuenta tras una descarga sospechosa reciente. |
| Tiempo de eliminación | Aproximadamente 15 minutos para un análisis completo del sistema |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
Descargar
Herramienta de eliminación de software malintencionado
|
¿Cómo conseguí Gen?:Troyano.Depredador?
- Software pirateado o instaladores de aplicaciones pirateadas – La ruta de entrega más documentada para detecciones heurísticas de la familia Predator.: aplicaciones crackeadas, generadores de claves, y los paquetes no oficiales incorporan el troyano, ejecutándolo silenciosamente durante la configuración.
- Un archivo adjunto de correo electrónico malicioso o un enlace de phishing – Abrir un documento sospechoso, archivo, o hacer clic en un enlace engañoso en un correo electrónico no deseado entrega el componente Predator.
- Paquetes de software con descargas gratuitas no oficiales. – El instalador de un sitio de descarga de terceros entrega el troyano como un complemento oculto incluido a través de empaquetamiento de software.
- Una falsa notificación de actualización o descarga de software durante la navegación. – Una redirección en un sitio web poco fiable presenta una actualización falsa que descarga el instalador de Predator en lugar de la actualización anunciada..
¿Qué significa Gen?:Troyano.Predator?
- Roba credenciales almacenadas en navegadores y aplicaciones. – La familia de malware Predator ataca los nombres de usuario almacenados en el navegador., contraseñas, y cookies de sesión, extrayéndolos a la infraestructura del atacante para el robo de cuentas o la venta en el mercado negro..
- Registra las pulsaciones de teclas y captura capturas de pantalla. – Se registra cada pulsación de tecla y se toman capturas de pantalla de las ventanas activas periódicamente., transmitir información confidencial y datos en pantalla al atacante.
- Descarga y ejecuta componentes de malware adicionales – Como un troyano con capacidad de instalación de dropper, Ya Está:Trojan.Predator puede extraer cargas útiles adicionales de servidores controlados por el atacante., expandiendo la infección más allá de lo que detectó inicialmente Bitdefender..
- Persiste a través de las entradas de startups para sobrevivir a los reinicios. – El troyano se suma a registro Ejecutar teclas o tareas programadas, asegurando que se reinicie después de cada reinicio y continúe con su operación de recolección de credenciales y datos..
Pasos de mudanzas [Como arreglar]
- Mantén el elemento en cuarentena en Bitdefender. – No restaure ni permita el archivo en cuarentena.. Copie la ruta de archivo completa del evento de detección de Bitdefender..
- Eliminar el archivo fuente – Elimine el instalador original., archivo, o descarga que activó la detección – no solo la copia en cuarentena.
- Eliminar entradas de persistencia – Abrir el programador de tareas (tareas.msc) y la pestaña de inicio en el Administrador de tareas. Busque cualquier entrada que apunte a la ruta de archivo detectada o un ejecutable desconocido agregado en el momento de la detección.. Elimine cualquier tarea sospechosa o entrada de inicio..
- Actualiza las definiciones de Bitdefender y ejecuta un análisis completo del sistema. – Asegúrese de que Bitdefender esté ejecutando las definiciones más recientes para detectar todas las variantes actuales de la familia Predator y cualquier componente secundario descargado..
- Realice un análisis de segunda opinión con un proveedor diferente. – Utilice Malwarebytes o SpyHunter para detectar cualquier componente adicional de la instalación de Predator que la detección inicial de Bitdefender no haya cubierto..
- Cambia todas las contraseñas de las cuentas desde un dispositivo limpio. – La familia Predator está documentada por robo de credenciales.. Cambie todas las contraseñas desde un dispositivo limpio y aparte, y habilite la autenticación de dos factores (2FA) en todas las cuentas antes de volver a iniciar sesión desde el equipo afectado..
Siga la guía de eliminación completa que se encuentra debajo de este artículo para conocer el proceso completo paso a paso..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparation before removing Gen:Troyano.Depredador.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Scan for Gen:Trojan.Predator with SpyHunter Anti-Malware Tool
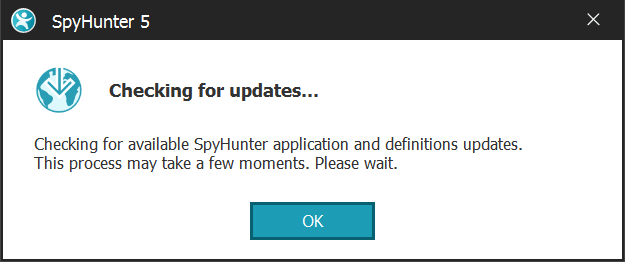
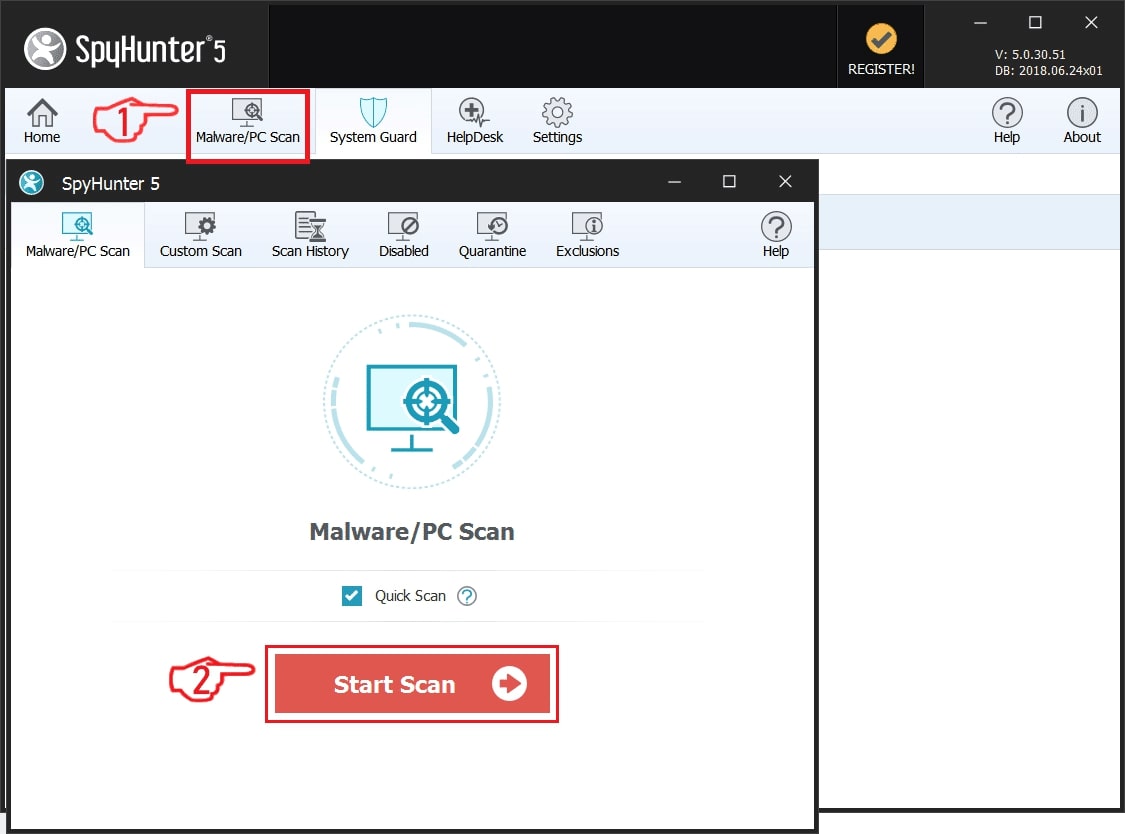
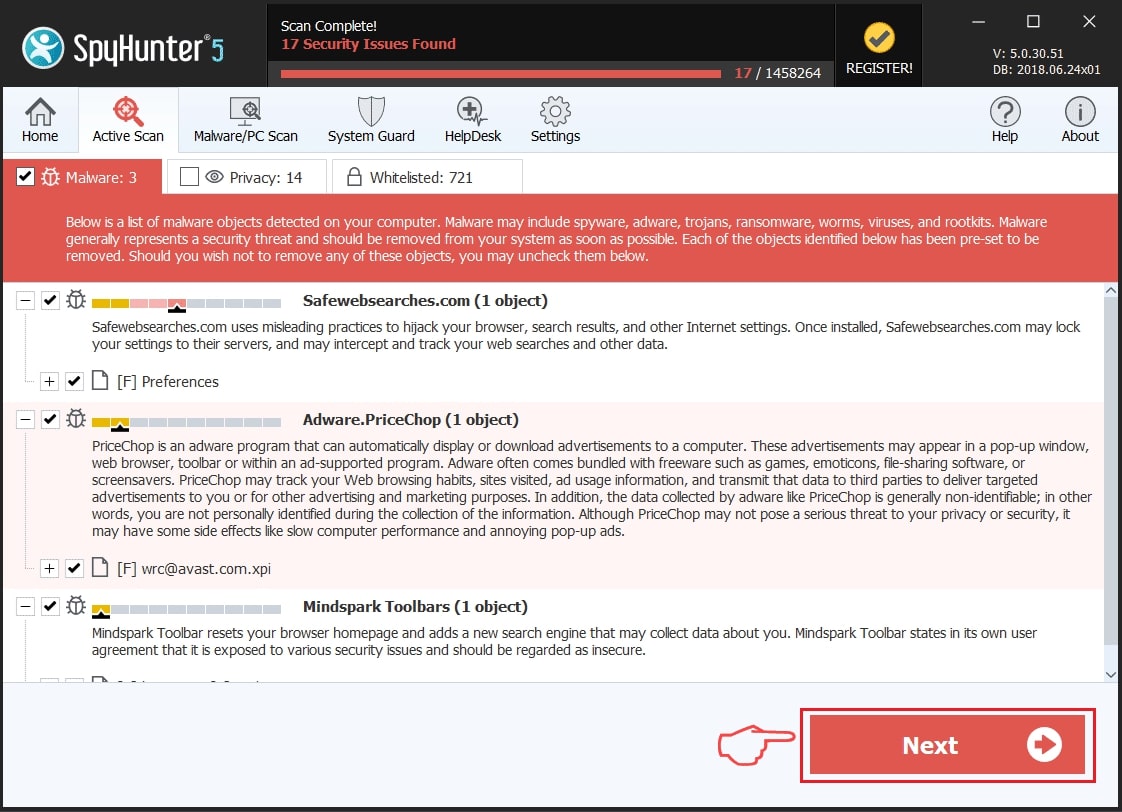
Paso 2: Limpiar los registros, created by Gen:Trojan.Predator on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Gen:Trojan.Predator there. Esto puede ocurrir siguiendo los pasos debajo:


 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Find virus files created by Gen:Trojan.Predator on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
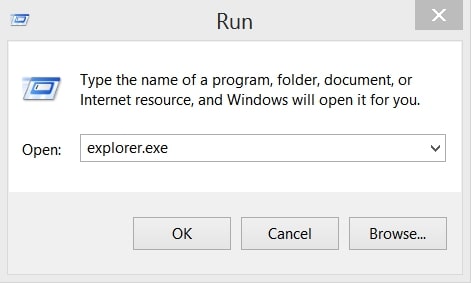
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
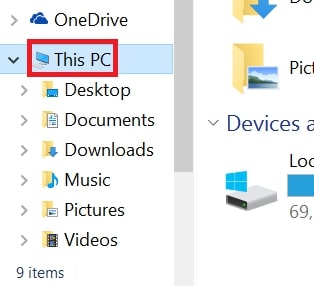
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
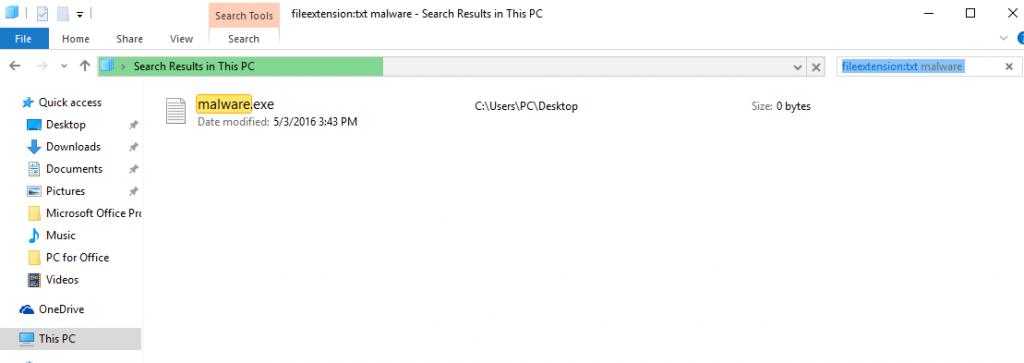
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
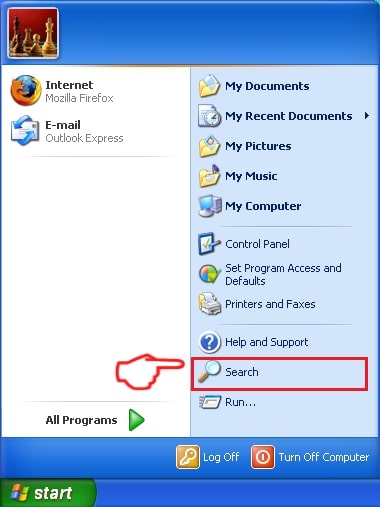
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
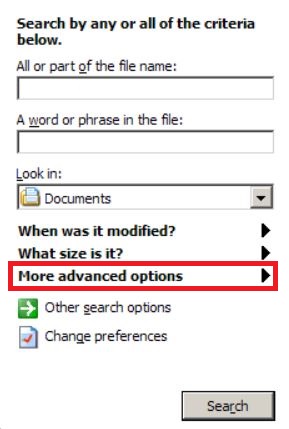
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Ya Está:Trojan.Predator FAQ
¿Qué significa Gen?:Trojan.Predator Trojan Do?
El Gen:Troyano.Depredador Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, like Gen:Troyano.Depredador, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Gen:Trojan.Predator Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Gen:Trojan.Predator Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
About the Gen:Trojan.Predator Research
El contenido que publicamos en SensorsTechForum.com, this Gen:Trojan.Predator how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
How did we conduct the research on Gen:Troyano.Depredador?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, the research behind the Gen:Trojan.Predator threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..