

Was ist Gen?:Trojan.Predator?
Bitdefender, G Data, oder eine kompatible Sicherheits-Engine, die als Gen gekennzeichnet ist:Trojan.Predator und die Warnung erscheint entweder immer wieder oder Sie sind sich unsicher, was die nächsten Schritte sein sollten.. Lesen Sie diese Anleitung jetzt und befolgen Sie die unten stehenden Schritte zur Entfernung..
Da:Trojan.Predator ist eine heuristische Erkennungsbezeichnung von Bitdefender für die Predator-Trojanerfamilie.. Der Gen: Das Präfix kennzeichnet es als generische Verhaltenserkennung.: Die markierte Datei entspricht hinsichtlich ihrer Struktur dem Profil von Bedrohungen der Predator-Familie., Codeverhalten, oder Verschleierungsmuster, anstatt einer einzelnen exakten Malware-Signatur zuzuordnen. Diese Erkennungsmethode wird von Bitdefender-basierten Engines wie G Data und allen Produkten verwendet, die die Bitdefender-Erkennungsbibliothek nutzen.. Die Predator-Familie ist ein multifunktionaler Trojaner, der zum Diebstahl von Zugangsdaten fähig ist., Keylogging, Screenshot-Aufnahme, Datensammlung, und weitere Downloads Malware. Wenn die Erkennung nach der anfänglichen Quarantänemaßnahme zurückkehrt, ein Persistenzmechanismus – eine geplante Aufgabe, ein Startup-Registry-Eintrag, oder eine Dienstleistung – Die erkannte Komponente wird nach jedem Neustart neu gestartet und muss zusätzlich zur Quarantänedatei entfernt werden..
Da:Trojan.Predator – Kurzübersicht
| Art | generische Bitdefender-Heuristik (Da:) Erkennung für die Predator-Trojaner-Familie – wird auch von G Data und Bitdefender-basierten Engines erkannt. Diebstahl von Anmeldeinformationen, Keylogging, Screenshot-Aufnahme, und zusätzlichen Malware-Download. Das Wiederauftreten von Warnmeldungen nach der Quarantäne deutet auf einen Persistenzmechanismus hin.. |
| Symptome | Bitdefender oder G Data-Kennzeichnung Gen:Trojan.Predator, Die Erkennung kehrt nach der Quarantäne zurück und deutet darauf hin, dass ein Starteintrag oder eine Aufgabe neu gestartet wird., unerwartete Programme oder Prozesse nach der ersten Erkennung, oder Anzeichen für eine Kontokompromittierung nach einem kürzlich erfolgten verdächtigen Download. |
| Entfernungszeit | Ca. 15 Minuten für einen vollständigen Systemscan |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
Herunterladen
Malware Removal Tool
|
Wie bin ich an Gen gekommen?:Trojan.Predator?
- Gecrackte Software oder raubkopierte Anwendungsinstallationsprogramme – Der am besten dokumentierte Übertragungsweg für heuristische Erkennungsmethoden für Raubtierarten: geknackte Apps, Schlüsselgeneratoren, und inoffizielle Neuverpackungen enthalten den Trojaner., wird während der Einrichtung im Hintergrund ausgeführt..
- Ein schädlicher E-Mail-Anhang oder Phishing-Link – Öffnen eines verdächtigen Dokuments, archivieren, oder das Klicken auf einen irreführenden Link in einer Spam-E-Mail liefert die Predator-Komponente.
- Softwarebündelung mit inoffiziellen Gratis-Downloads – Der Installer einer Drittanbieter-Downloadseite liefert den Trojaner als versteckte Zusatzsoftware über Software-Bündelung.
- Eine gefälschte Softwareaktualisierungs- oder Downloadaufforderung während des Surfens – Eine Weiterleitung auf eine unseriöse Website präsentiert ein gefälschtes Update, das anstelle des versprochenen Updates den Predator-Installer liefert..
Was bedeutet Gen:Trojan.Predator Do?
- Stiehlt in Browsern und Anwendungen gespeicherte Anmeldeinformationen. – Die Predator-Familie zielt auf im Browser gespeicherte Benutzernamen ab., Passwörter, und Session-Cookies, sie an die Infrastruktur des Angreifers weiterzuleiten, um Konten zu übernehmen oder sie auf dem Schwarzmarkt zu verkaufen..
- Protokolliert Tastatureingaben und erstellt Screenshots. – Jeder Tastendruck wird erfasst und Screenshots der aktiven Fenster werden regelmäßig erstellt., Übermittlung sensibler Eingaben und Bildschirminformationen an den Angreifer.
- Lädt zusätzliche Malware-Komponenten herunter und führt sie aus. – Als abwerfbarer Trojaner, Da:Trojan.Predator kann zusätzliche Schadsoftware von Angreifer-kontrollierten Servern herunterladen., Die Infektion wurde über das hinaus ausgeweitet, was die ursprüngliche Bitdefender-Erkennung festgestellt hatte..
- Übersteht auch Start-ups und Neustarts. – Der Trojaner fügt sich selbst hinzu Registrierung Funktionsschlüssel oder geplante Aufgaben, um sicherzustellen, dass es nach jedem Neustart neu startet und seine Funktion zum Sammeln von Anmeldeinformationen und Daten fortsetzt..
Entfernungsschritte [Wie repariert man]
- Halten Sie das Element in Bitdefender unter Quarantäne. – Die unter Quarantäne gestellte Datei darf nicht wiederhergestellt oder freigegeben werden.. Kopieren Sie den vollständigen Dateipfad aus dem Bitdefender-Erkennungsereignis..
- Löschen Sie die Quelldatei – Löschen Sie das ursprüngliche Installationsprogramm., archivieren, oder Download, der die Erkennung ausgelöst hat – nicht nur die unter Quarantäne stehende Kopie.
- Persistenzeinträge entfernen – Aufgabenplaner öffnen (taskschd.msc) und die Registerkarte „Autostart“ im Task-Manager. Suchen Sie nach Einträgen, die auf den erkannten Dateipfad verweisen, oder nach einer unbekannten ausführbaren Datei, die etwa zum Zeitpunkt der Erkennung hinzugefügt wurde.. Löschen Sie alle verdächtigen Aufgaben oder Autostart-Einträge..
- Aktualisieren Sie die Bitdefender-Definitionen und führen Sie einen vollständigen Systemscan durch. – Stellen Sie sicher, dass Bitdefender die neuesten Virendefinitionen verwendet, um alle aktuellen Varianten der Predator-Familie und alle heruntergeladenen Sekundärkomponenten zu erkennen..
- Führen Sie eine Zweitmeinungsprüfung bei einem anderen Anbieter durch. – Verwenden Sie Malwarebytes oder SpyHunter, um weitere Komponenten der Predator-Installation zu erkennen, die von der ersten Bitdefender-Erkennung möglicherweise nicht erfasst wurden..
- Ändern Sie alle Kontopasswörter von einem sauberen Gerät aus. – Die Predator-Familie ist für Identitätsdiebstahl bekannt.. Ändern Sie alle Passwörter auf einem separaten, sauberen Gerät und aktivieren Sie die Zwei-Faktor-Authentifizierung für alle Konten, bevor Sie sich wieder von dem betroffenen Rechner aus anmelden..
Die vollständige Entfernungsanleitung unterhalb dieses Artikels beschreibt den gesamten Vorgang Schritt für Schritt..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Preparation before removing Gen:Trojan.Predator.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
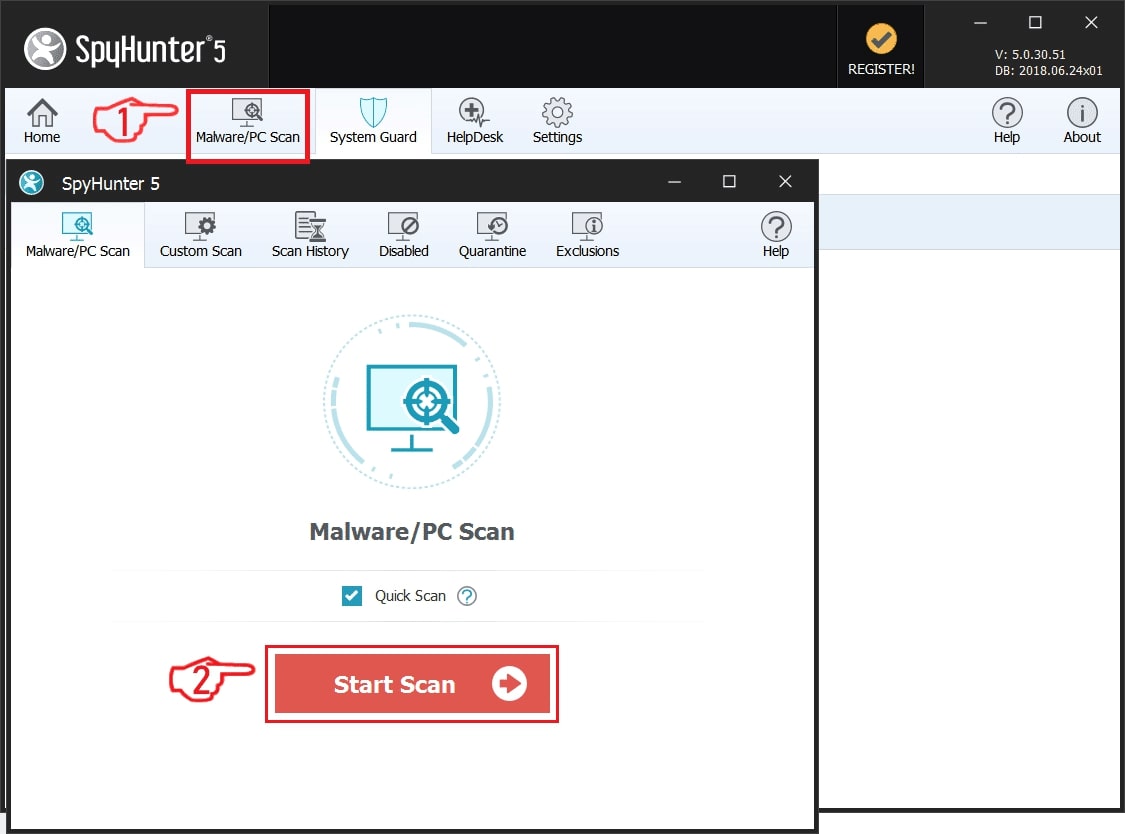
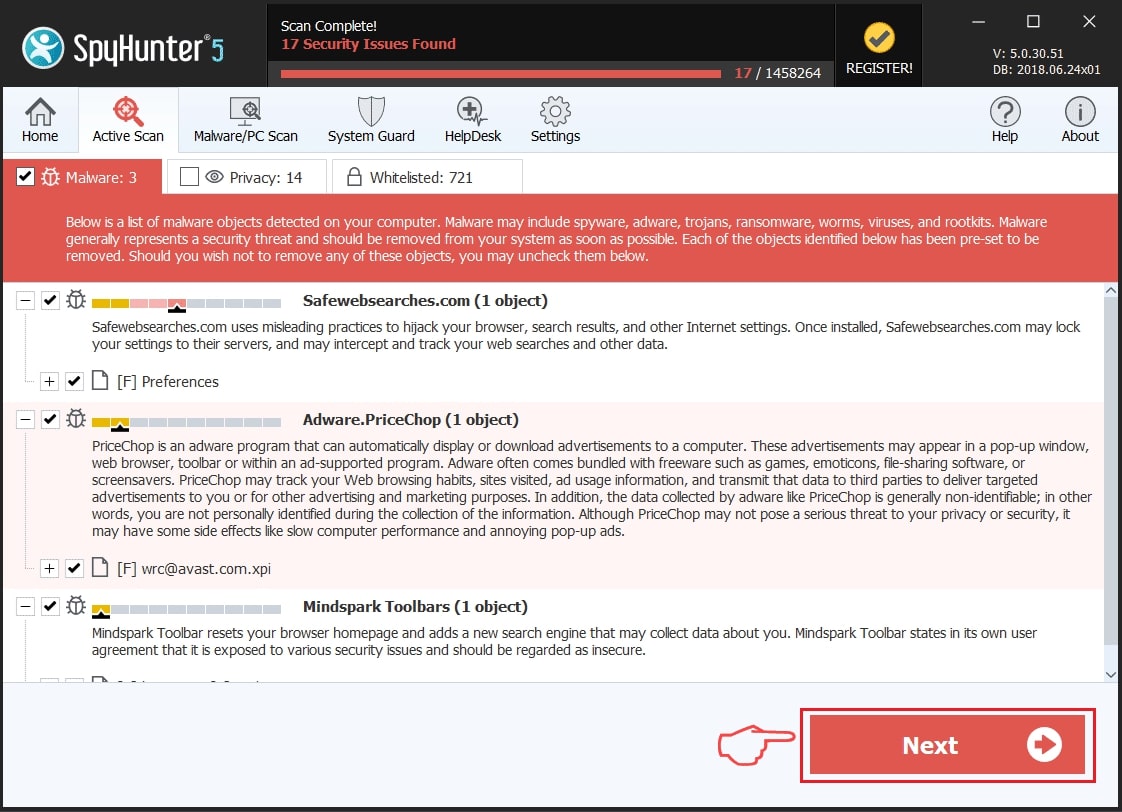
Schritt 1: Scan for Gen:Trojan.Predator with SpyHunter Anti-Malware Tool
Schritt 2: Reinigen Sie alle Register, created by Gen:Trojan.Predator on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by Gen:Trojan.Predator there. Dies kann passieren, darunter indem Sie die Schritte:


 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Gen:Trojan.Predator on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
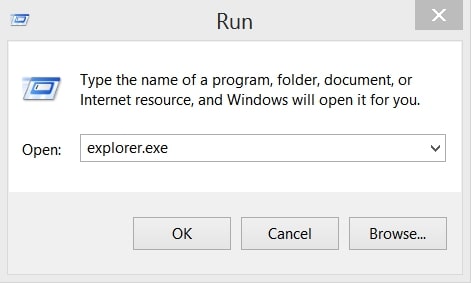
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
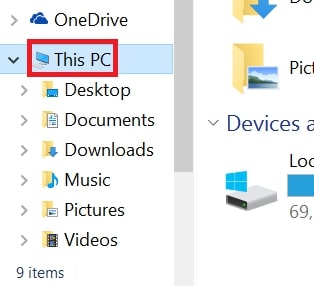
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
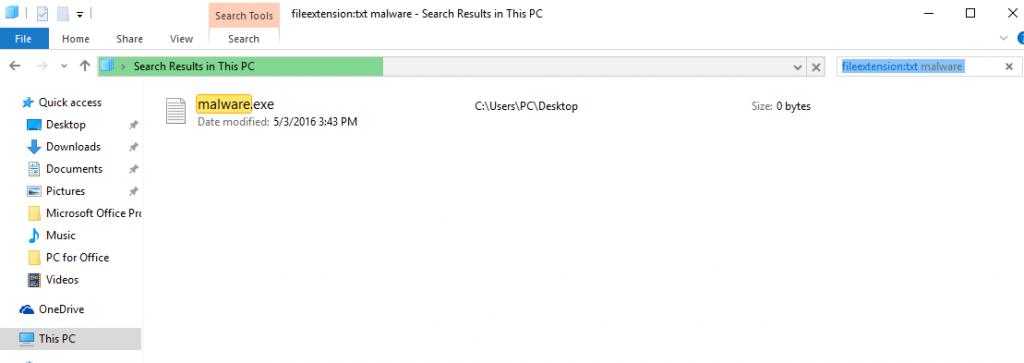
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
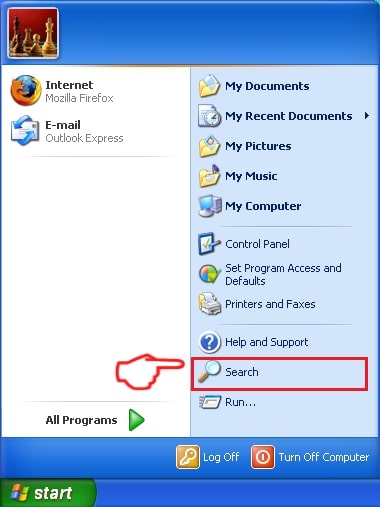
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
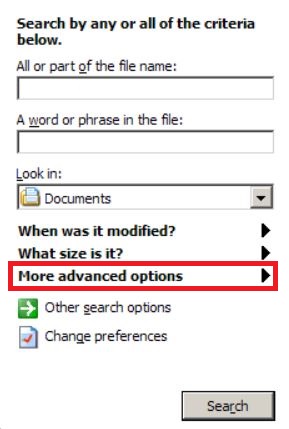
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Da:Trojan.Predator FAQ
Was bedeutet Gen:Trojan.Predator Trojan Do?
Der Gen:Trojan.Predator Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, like Gen:Trojan.Predator, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Gen:Trojan.Predator Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Gen:Trojan.Predator Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
About the Gen:Trojan.Predator Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this Gen:Trojan.Predator how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
How did we conduct the research on Gen:Trojan.Predator?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, the research behind the Gen:Trojan.Predator threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.