Une alerte de Microsoft Defender concernant un cheval de Troie:Win32/Égairtigado!rfn indique que le moteur antivirus a détecté un cheval de Troie sur votre système. – un exécutable malveillant qui se déguise en élément inoffensif tout en effectuant des opérations non autorisées en arrière-plan. La “!Allemagne” Le suffixe dans la convention d'appellation de Microsoft indique qu'il s'agit d'une détection produite par une analyse heuristique., Cela signifie que le fichier n'a pas été comparé à une signature connue exacte, mais qu'il a été signalé car son comportement ou sa structure de code correspond à des modèles caractéristiques de familles de chevaux de Troie établies.. Ce type de détection doit faire l'objet d'une action rapide.: Les détections heuristiques sont conçues pour repérer les variantes nouvelles ou obscures avant leur catalogage., et les rejeter laisse le système à découvert.
Troyen:Win32/Égairtigado!rfn est un troyen Détection émise par Microsoft Defender Antivirus. Comme indiqué dans Microsoft Security Intelligence, La catégorie des chevaux de Troie Win32 regroupe les exécutables Windows 32 bits malveillants qui accèdent à un système en dissimulant leur nature ou leur finalité., puis effectuer des opérations que l'utilisateur n'a pas autorisées – allant du téléchargement de charges utiles supplémentaires et du vol d'identifiants à l'inscription de la machine dans des opérations de botnet ou au déploiement de ransomware. Le nom de famille Egairtigado identifie un groupe comportemental spécifique au sein de la taxonomie de détection de Microsoft.; la !Le suffixe rfn confirme la détection heuristique ou réactive.
| Nom | Troyen:Win32/Égairtigado!Allemagne |
| Type de menace | Troyen (Détection de Microsoft Defender) |
| Symptômes | Alerte Microsoft Defender concernant un cheval de Troie:Win32/Égairtigado!Allemagne; activité suspecte suite à la détection; connexions réseau sortantes inattendues vers des adresses distantes non reconnues; Des composants malveillants secondaires ont été installés après l'exécution initiale.; modifications des performances du système ou utilisation inexpliquée des ressources; Paramètres du logiciel de sécurité modifiés par le cheval de Troie |
| Temps de retrait | Autour 15 Minutes |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
* Remover gratuit vous permet, soumis à une période d'attente de 48 heures, une correction et suppression pour les résultats trouvés. CLUF de SpyHunter, politique de confidentialité, et Plus de détails sur Free Remover. |
Comment ai-je attrapé Trojan ?:Win32/Égairtigado!Allemagne?
Les chevaux de Troie Win32 de cette catégorie de détection arrivent par les canaux de distribution de chevaux de Troie standard.:
- Les logiciels piratés, fissures, et les générateurs de clés – Les outils d'activation et les packages d'applications piratés provenant de sites de torrents et de plateformes warez figurent parmi les vecteurs de diffusion les plus courants des chevaux de Troie Win32., exploiter le contexte où les utilisateurs contournent déjà les avertissements de sécurité.
- pièces jointes malveillantes – Des fichiers contenant des macros intégrées ou des pièces jointes exécutables déguisées en factures, notifications d'expédition, ou la correspondance commerciale qui exécute le cheval de Troie à l'ouverture ou lorsque les macros sont activées.
- Pages de téléchargement compromises ou falsifiées livraison du cheval de Troie à la place du logiciel annoncé – utilitaires système, lecteurs multimédia, packages de pilotes, et les modifications du jeu sont des leurres couramment utilisés.
- Téléchargements furtifs depuis des sites web hébergeant des exploits qui exploitent des vulnérabilités non corrigées des navigateurs ou des plugins pour installer le cheval de Troie silencieusement, sans que l'utilisateur ait besoin d'exécuter un fichier..
- Larguée comme charge utile secondaire par un logiciel malveillant de chargement ou un cheval de Troie antérieur déjà présent sur le système, signification Egairtigado!L'infection par rfn peut apparaître après une infection antérieure dont l'utilisateur n'avait pas connaissance..
Qu'est-ce que Trojan:Win32/Égairtigado!rfn Do?
Les chevaux de Troie Win32 signalés par la famille de détection Egairtigado effectuent les opérations malveillantes suivantes:
- Établit la persistance sur le système infecté via des entrées de démarrage du registre, Enregistrement du service Windows, ou des tâches planifiées qui relancent le fichier exécutable du cheval de Troie après chaque redémarrage du système.
- Se connecte à l'infrastructure de commande et de contrôle à distance pour enregistrer la machine compromise, recevoir les instructions opérationnelles, livrer les données exfiltrées, et télécharger des charges utiles mises à jour ou des modules de logiciels malveillants supplémentaires.
- Télécharge et exécute des charges utiles secondaires sous la direction de l'opérateur – Les logiciels malveillants supplémentaires déployés varient selon la campagne et peuvent inclure des rançongiciels., mineurs de cryptomonnaie, infostealers, ou outils d'accès à distance.
- Modifie les paramètres du logiciel de sécurité – Ajout d'exclusions de chemins de fichiers à Windows Defender, désactiver la protection en temps réel, ou en mettant fin aux processus antivirus afin de réduire les risques de détection et de suppression.
- Peut récolter les références – mots de passe enregistrés dans le navigateur, les cookies de session, et les jetons d'authentification sont ciblés par les modules voleurs d'informations qui accompagnent de nombreuses infections de la famille des chevaux de Troie Win32.
- Contribue à l'utilisation de la machine infectée dans les opérations du botnet, potentiellement utilisé pour diffuser du spam, participer à des attaques DDoS, ou relayer du trafic malveillant via l'adresse IP du système.
Comment faire pour supprimer Trojan:Win32/Égairtigado!Allemagne?
- Accepter l'action de suppression du défenseur – si l'alerte est toujours active, ne le rejetez pas et ne l'ignorez pas. Sélectionnez l'option de mise en quarantaine ou de suppression proposée dans la notification Defender ou le Centre de sécurité..
- Se déconnecter d'Internet pour interrompre la communication du cheval de Troie avec les serveurs de commande et de contrôle et empêcher l'exfiltration active ou le téléchargement de la charge utile.
- Démarrer en mode sans échec avec prise en charge réseau – redémarrage, Maintenez la touche Maj enfoncée et cliquez sur Redémarrer, Accédez à Dépannage – Options avancées – Paramètres de démarrage, presse 5.
- Effectuez une analyse complète du système avec SpyHunter en mode sans échec pour identifier tous les composants du cheval de Troie, charges utiles secondaires installées par l'infection Egairtigado, et les entrées persistantes dans le registre, Planificateur de tâches, et des services.
- Vérifier le planificateur de tâches (Victoire + R – tâcheschd.msc) Vérifiez ensuite les services en cours d'exécution dans services.msc afin d'identifier les entrées créées par le cheval de Troie qui doivent être désactivées et supprimées..
- Redémarrez normalement et effectuez une deuxième analyse pour confirmer l'élimination complète et l'absence de composants actifs restants.
- Changez les mots de passe de vos comptes depuis un appareil propre. si une collecte d'identifiants est suspectée sur la base de la période d'activité du cheval de Troie.

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Préparation avant d'enlever cheval de Troie:Win32/Égairtigado!Allemagne.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Numérisez pour Trojan:Win32/Égairtigado!rfn avec SpyHunter Anti-Malware Tool
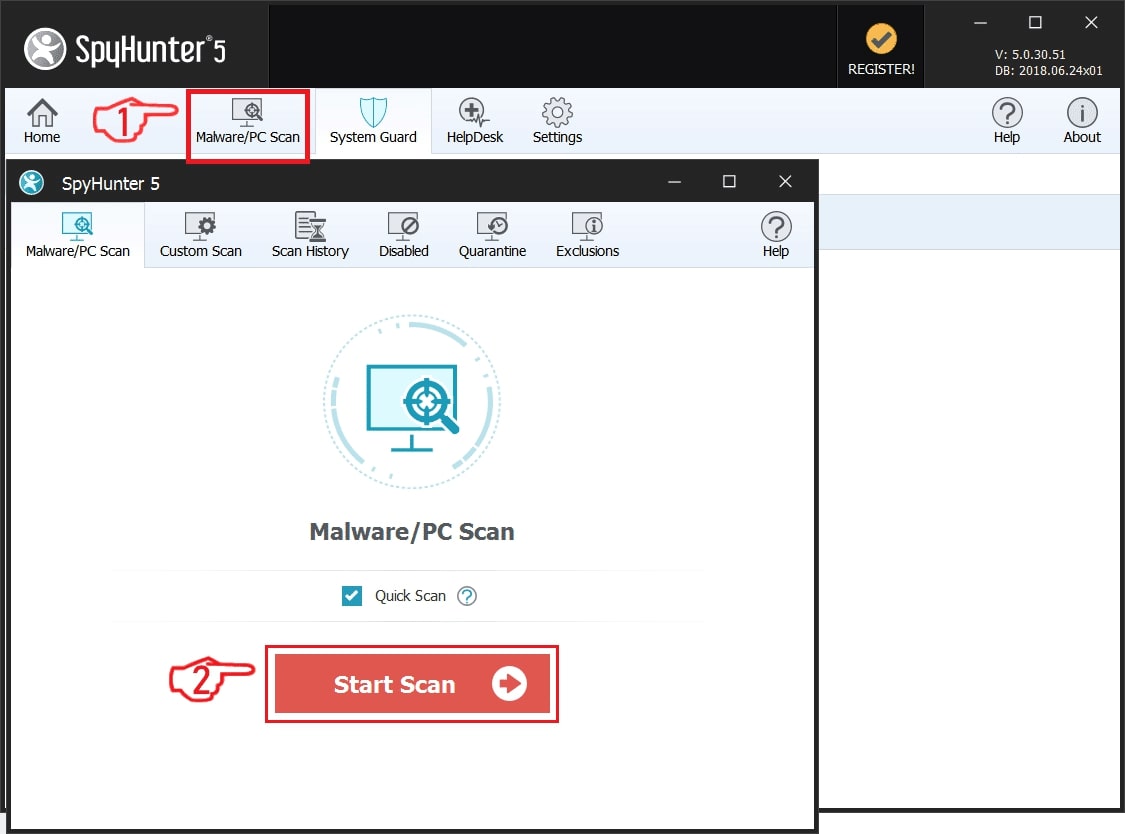
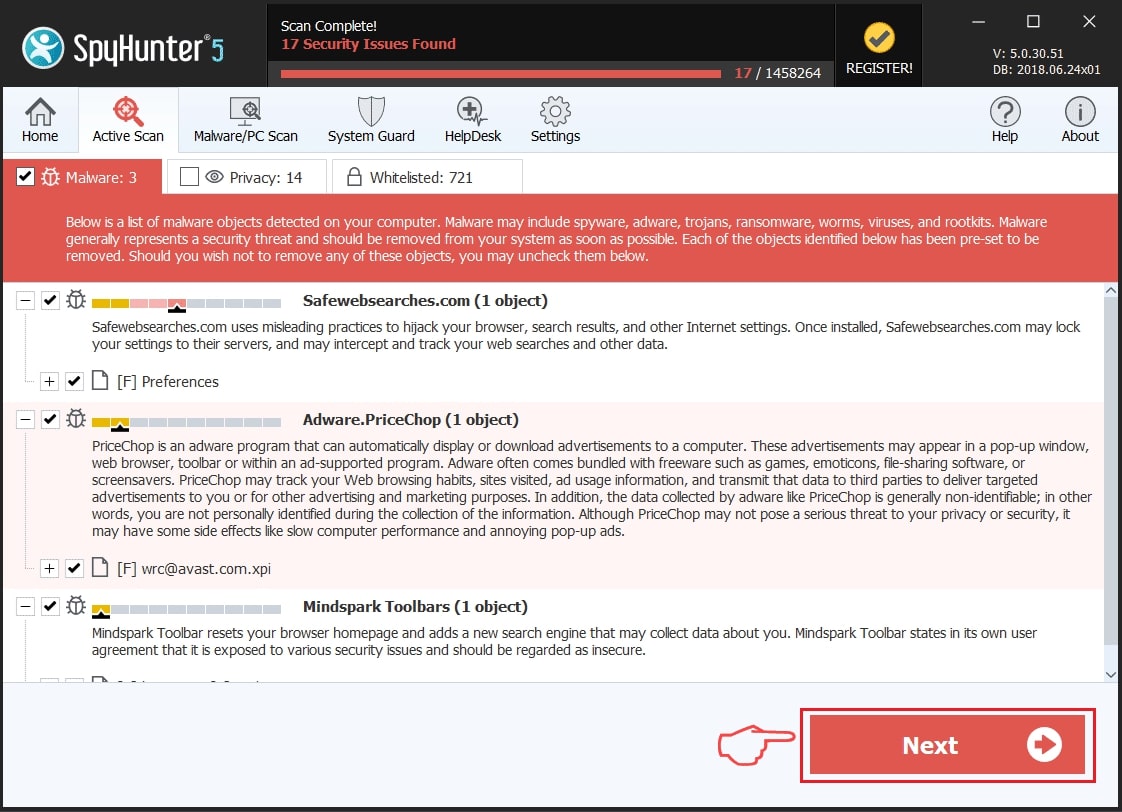
Étape 2: Nettoyer les registres, créé par cheval de Troie:Win32/Égairtigado!rfn sur votre ordinateur.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, créé par cheval de Troie:Win32/Égairtigado!rfn là. Cela peut se produire en suivant les étapes ci-dessous:
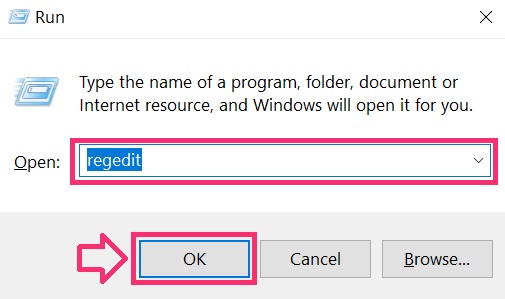
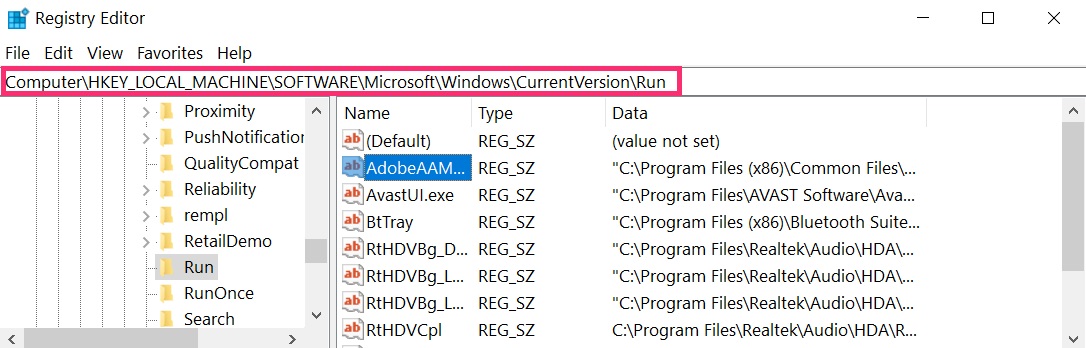
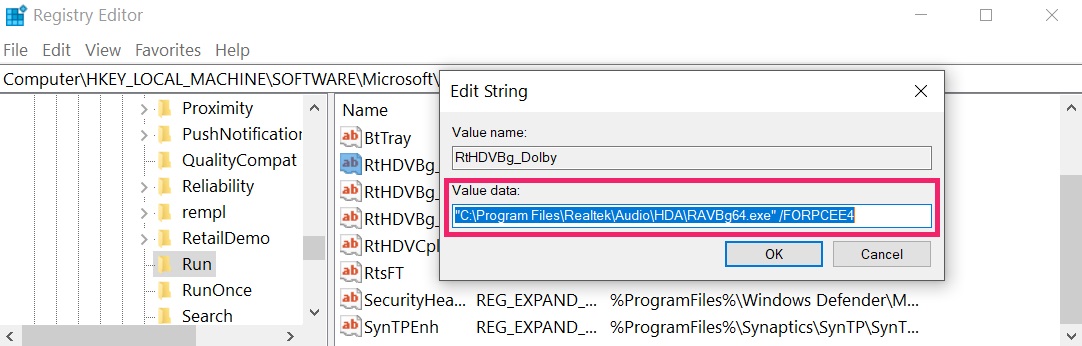 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by Trojan:Win32/Égairtigado!rfn on your PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
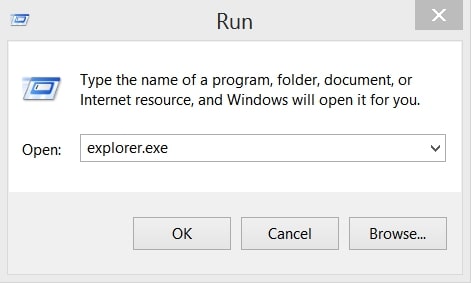
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
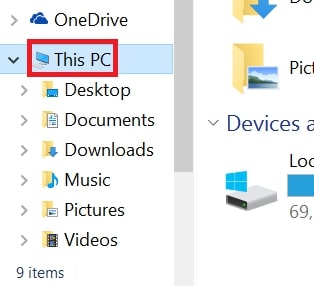
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
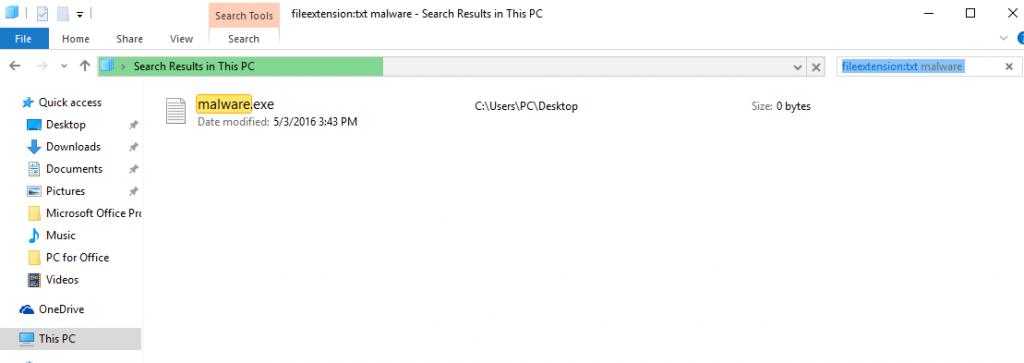
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
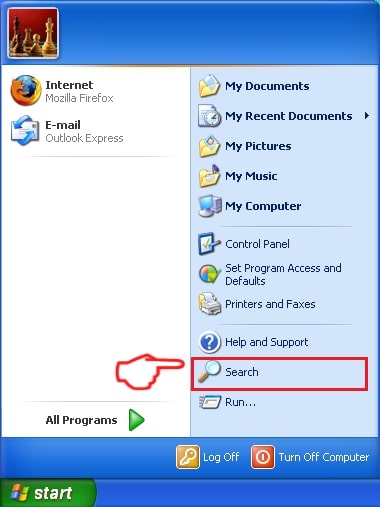
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
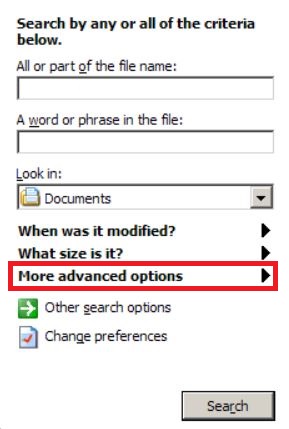
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Troyen:Win32/Égairtigado!rfn FAQ
Qu'est-ce que Trojan:Win32/Égairtigado!rfn Trojan Do?
le cheval de Troie:Win32/Égairtigado!Allemagne Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, comme cheval de Troie:Win32/Égairtigado!Allemagne, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can Trojan:Win32/Égairtigado!rfn Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can Trojan:Win32/Égairtigado!rfn Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
À propos du cheval de Troie:Win32/Égairtigado!rfn Research
Le contenu que nous publions sur SensorsTechForum.com, ce cheval de Troie:Win32/Égairtigado!rfn how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
Comment avons-nous mené la recherche sur Trojan:Win32/Égairtigado!Allemagne?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, la recherche derrière le cheval de Troie:Win32/Égairtigado!rfn threat is backed with VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.