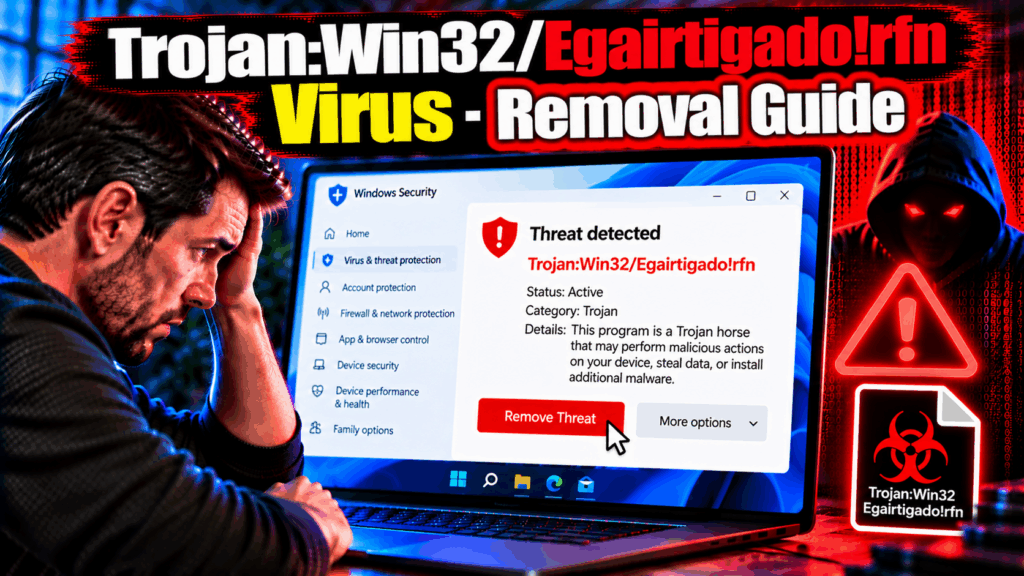
Eine Microsoft Defender-Warnung vor einem Trojaner:Win32/Egairtigado!rfn bedeutet, dass die Antiviren-Engine einen Trojaner auf Ihrem System erkannt hat. – Eine bösartige ausführbare Datei, die sich als harmlos tarnt und im Hintergrund unautorisierte Aktionen ausführt.. Die “!Deutschland” Das Suffix in Microsofts Namenskonvention kennzeichnet dies als eine durch heuristische Analyse erzeugte Erkennung., Das bedeutet, dass die Datei nicht mit einer exakten bekannten Signatur abgeglichen wurde, aber aufgrund ihres Verhaltens oder ihrer Codestruktur, die mit Mustern bekannter Trojanerfamilien übereinstimmt, als verdächtig eingestuft wurde.. Auf diese Art von Feststellung sollte umgehend reagiert werden.: Heuristische Erkennungsverfahren sind darauf ausgelegt, neue oder verschleierte Varianten zu erkennen, bevor sie katalogisiert werden., Und sie zu entlassen, lässt das System ungeschützt..
Trojan:Win32/Egairtigado!rfn ist ein Trojaner Erkennung durch Microsoft Defender Antivirus. Wie in Microsoft Security Intelligence dokumentiert., Die Kategorie der Win32-Trojaner umfasst bösartige 32-Bit-Windows-Programme, die sich durch falsche Angaben zu ihrer Natur oder ihrem Zweck Zugang zu einem System verschaffen., dann Aktionen ausführen, die der Benutzer nicht autorisiert hat – die Bandbreite reicht vom Herunterladen zusätzlicher Nutzdaten und dem Diebstahl von Zugangsdaten bis hin zur Einbindung des Rechners in Botnetzoperationen oder dem Einsatz von Ransomware.. Der Familienname Egairtigado kennzeichnet ein spezifisches Verhaltenscluster innerhalb der Erkennungstaxonomie von Microsoft.; die !Das Suffix „rfn“ bestätigt die heuristische oder reaktive Erkennung..
| Name | Trojan:Win32/Egairtigado!Deutschland |
| Bedrohungstyp | Trojan (Microsoft Defender-Erkennung) |
| Symptome | Microsoft Defender-Warnung vor Trojaner:Win32/Egairtigado!Deutschland; Verdächtige Prozessaktivitäten nach der Erkennung; Unerwartete ausgehende Netzwerkverbindungen zu nicht erkannten Remote-Adressen; Nach der ersten Ausführung werden sekundäre Malware-Komponenten installiert; Änderungen der Systemleistung oder unerklärliche Ressourcennutzung; Vom Trojaner veränderte Sicherheitssoftwareeinstellungen |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mir Trojaner eingefangen?:Win32/Egairtigado!Deutschland?
Win32-Trojaner dieser Erkennungskategorie gelangen über die üblichen Trojaner-Verbreitungskanäle ins Land.:
- Raubkopierter Software-, Risse, und Keygens – Aktivierungstools und gecrackte Anwendungspakete von Torrent-Seiten und Warez-Plattformen gehören zu den beständigsten Verbreitungswegen für Win32-Trojaner., Ausnutzung des Kontextes, in dem Benutzer bereits Sicherheitswarnungen umgehen.
- Bösartige E-Mail-Anhänge – Dokumentdateien mit eingebetteten Makros oder ausführbaren Anhängen, die als Rechnungen getarnt sind, Lieferavise, oder Geschäftskorrespondenz, die beim Öffnen den Trojaner ausführt oder bei der Makros aktiviert sind.
- Kompromittierte oder gefälschte Downloadseiten Auslieferung des Trojaners anstelle der beworbenen Software – System-Utilities, Media-Playern, Fahrerpakete, und Spielmodifikationen sind gängige Köder..
- Drive-by-Downloads von Exploit-Hosting-Websites die ungepatchte Browser- oder Plugin-Schwachstellen ausnutzen, um den Trojaner unbemerkt zu installieren, ohne dass der Benutzer eine Datei ausführen muss.
- Als sekundäre Nutzlast abgeworfen durch Loader-Malware oder einen bereits auf dem System vorhandenen Trojaner, Bedeutung Egairtigado!rfn kann nach einer vorangegangenen Infektion auftreten, von der der Benutzer nichts wusste..
Was bedeutet Trojan:Win32/Egairtigado!rfn Do?
Win32-Trojaner, die unter der Erkennungsfamilie Egairtigado gekennzeichnet sind, führen die folgenden schädlichen Operationen aus:
- Stellt Persistenz her auf dem infizierten System durch Registry-Starteinträge, Windows-Dienstregistrierung, oder geplante Aufgaben, die die Trojaner-Datei nach jedem Systemneustart erneut ausführen..
- Verbindet sich mit der entfernten Kommando- und Kontrollinfrastruktur. um die kompromittierte Maschine zu registrieren, Betriebsanweisungen erhalten, exfiltrierte Daten liefern, und das Herunterladen aktualisierter Nutzdaten oder zusätzlicher Malware-Module.
- Lädt sekundäre Nutzdaten herunter und führt sie aus auf Anweisung des Bedieners – Die Art der zusätzlich eingesetzten Schadsoftware variiert je nach Kampagne und kann Ransomware umfassen., Münzschürfer, Infostealer, oder Fernzugriffstools.
- Ändert die Einstellungen der Sicherheitssoftware – Hinzufügen von Dateipfadausschlüssen zu Windows Defender, Deaktivierung des Echtzeitschutzes, oder das Beenden von Antivirenprozessen, um die Wahrscheinlichkeit der Erkennung und Entfernung zu verringern..
- Kann Anmeldeinformationen sammeln – im Browser gespeicherte Passwörter, Session-Cookies, Auch Authentifizierungstoken sind ein Ziel der Infostealer-Module, die viele Infektionen mit Trojanern der Win32-Familie begleiten..
- Trägt die infizierte Maschine zu Botnetzoperationen bei., möglicherweise zur Verbreitung von Spam verwendet, an DDoS-Angriffen teilnehmen, oder bösartigen Datenverkehr über die IP-Adresse des Systems weiterleiten.
Wie Trojaner entfernen:Win32/Egairtigado!Deutschland?
- Die Entfernungsmaßnahme des Verteidigers akzeptieren. – wenn die Warnung noch aktiv ist, Nicht abtun oder ignorieren. Wählen Sie die in der Defender-Benachrichtigung oder im Sicherheitscenter angezeigte Quarantäne- oder Entfernungsoption aus..
- Trennen Sie die Verbindung zum Internet um die Kommunikation des Trojaners mit den Command-and-Control-Servern zu unterbrechen und die aktive Datenexfiltration oder das Herunterladen von Nutzdaten zu verhindern.
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – Neustart, Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., Navigieren Sie zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen, Presse 5.
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter im abgesicherten Modus, um alle Trojanerkomponenten zu identifizieren, Sekundärnutzlasten, die durch die Egairtigado-Infektion installiert wurden, und persistente Einträge in der Registrierung, Taskplaner, und Dienstleistungen.
- Aufgabenplaner prüfen (Sieg + R – taskschd.msc) Überprüfen Sie außerdem die laufenden Dienste in services.msc auf Einträge, die vom Trojaner erstellt wurden und deaktiviert und entfernt werden sollten..
- Starten Sie den Computer normal neu und führen Sie einen zweiten Scan durch. um die vollständige Entfernung und das Fehlen verbleibender aktiver Komponenten zu bestätigen..
- Ändern Sie die Kontopasswörter von einem sauberen Gerät aus. wenn aufgrund der Aktivitätsdauer des Trojaners der Verdacht auf Credential Harvesting besteht.

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Vorbereitung vor Trojan Entfernen:Win32/Egairtigado!Deutschland.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scannen nach Trojan:Win32/Egairtigado!RFN mit SpyHunter Anti-Malware-Tool
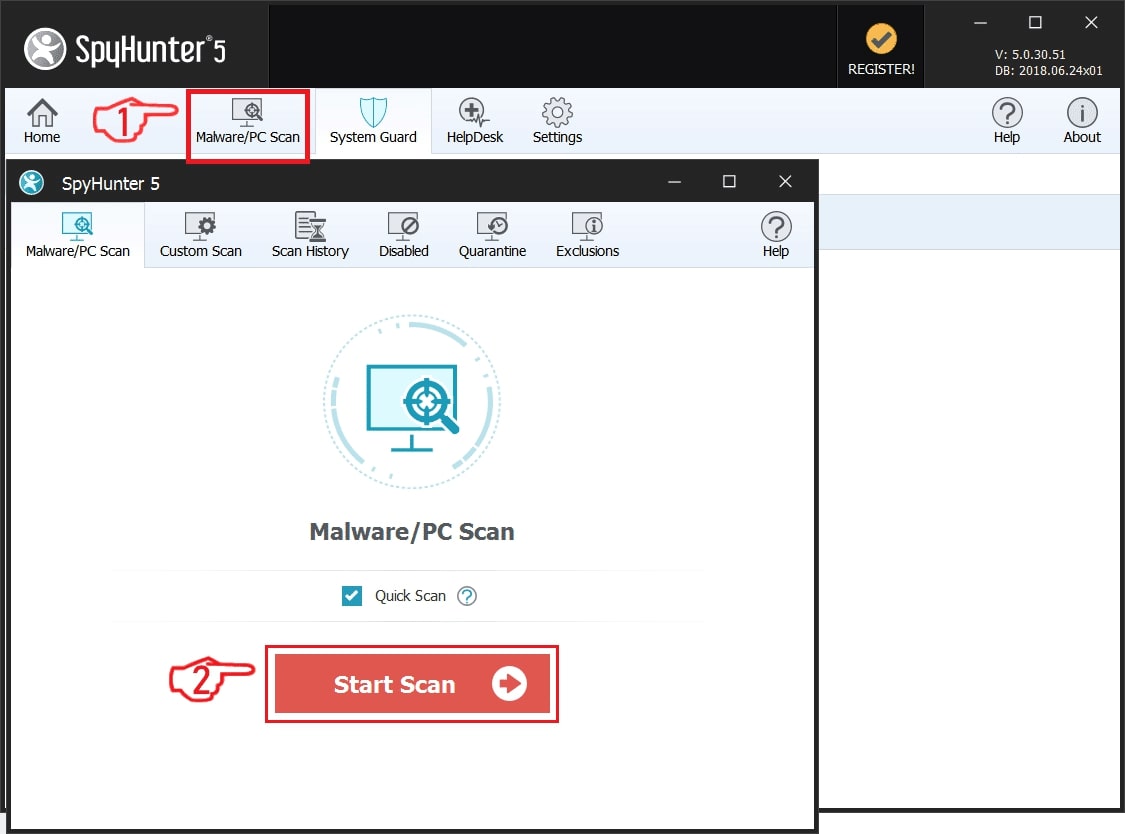
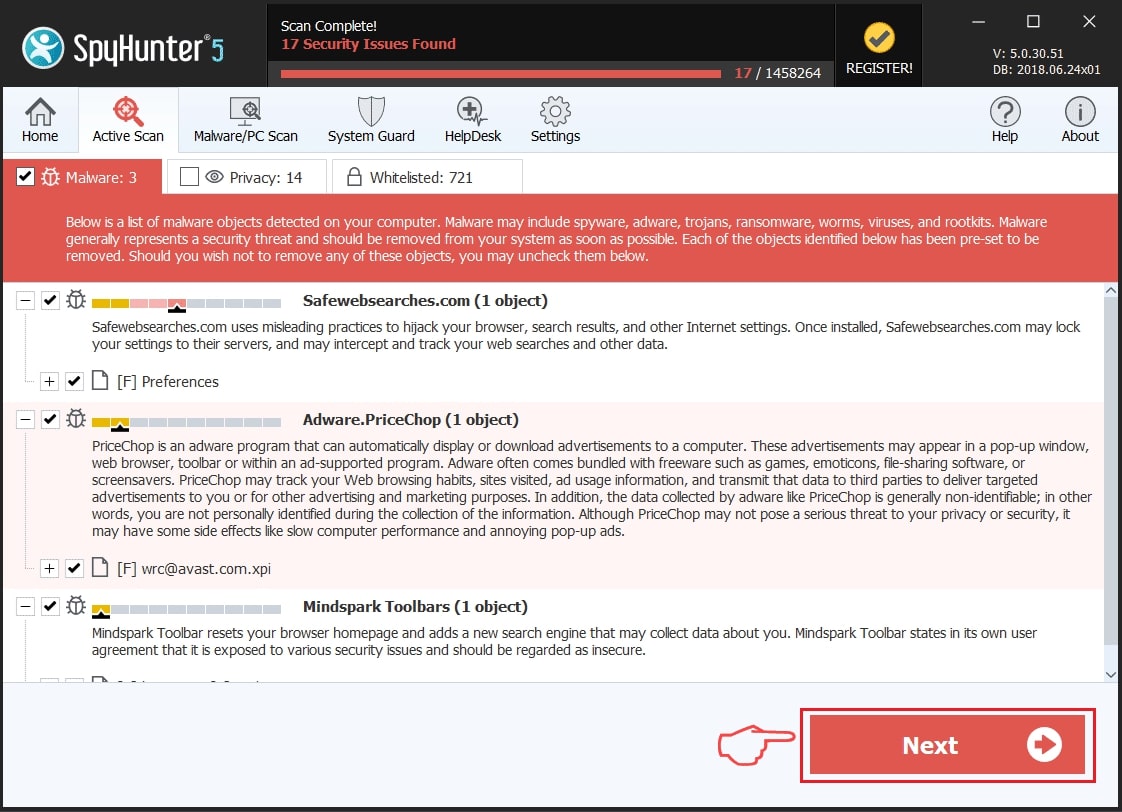
Schritt 2: Reinigen Sie alle Register, erstellt von Trojan:Win32/Egairtigado!RFN auf Ihrem Computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, erstellt von Trojan:Win32/Egairtigado!RFN dort. Dies kann passieren, darunter indem Sie die Schritte:
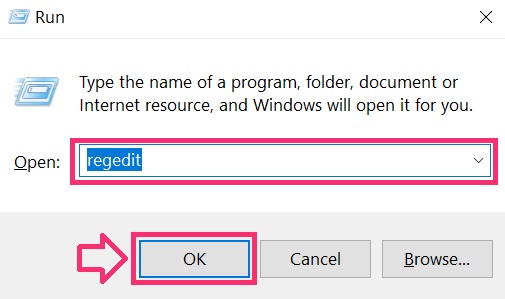
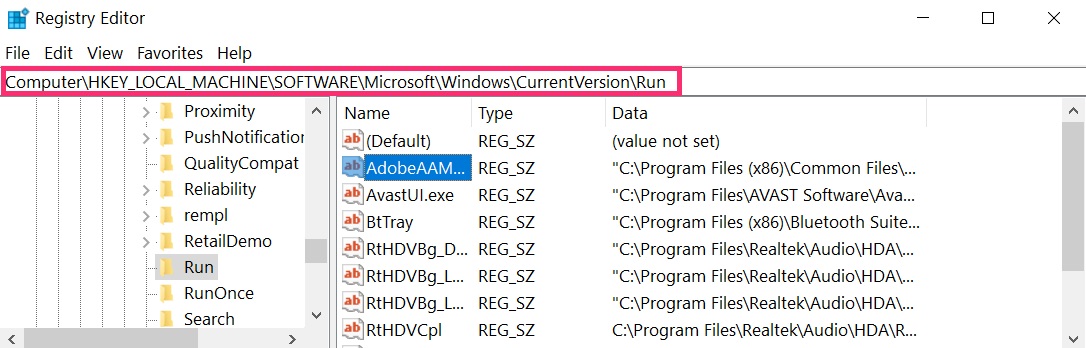
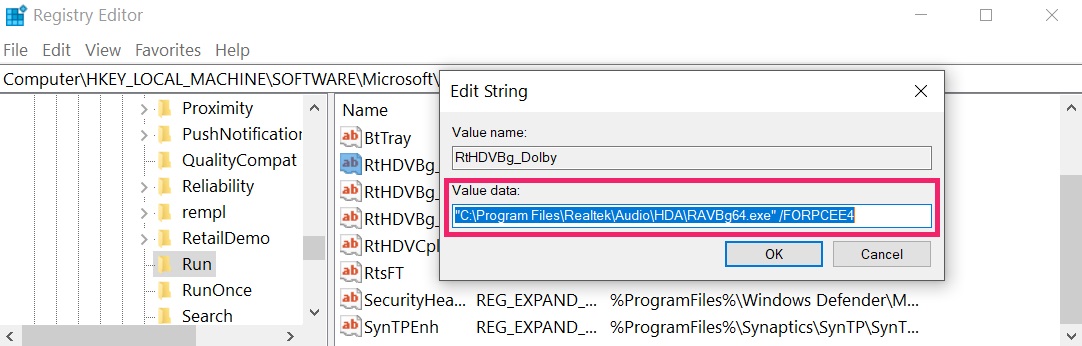 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Trojan:Win32/Egairtigado!rfn on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
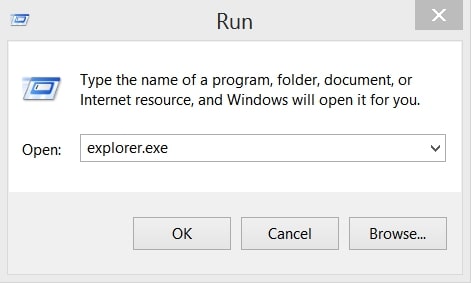
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
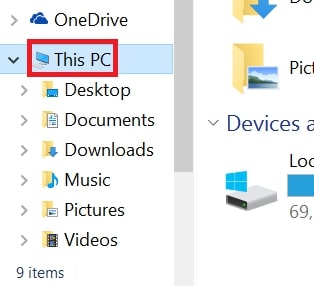
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
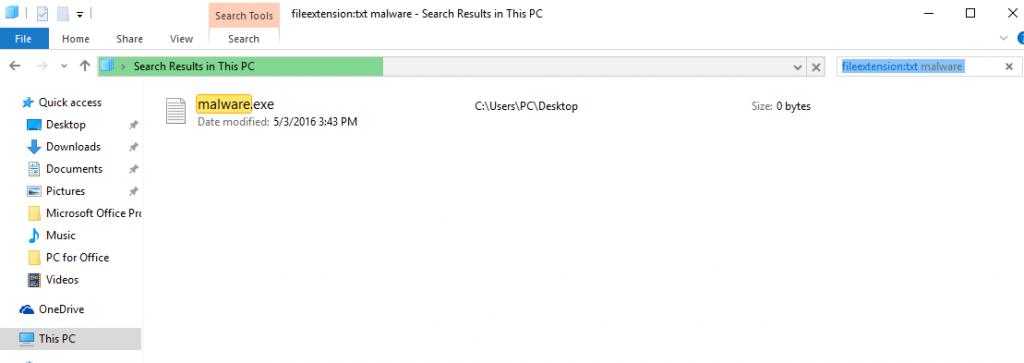
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
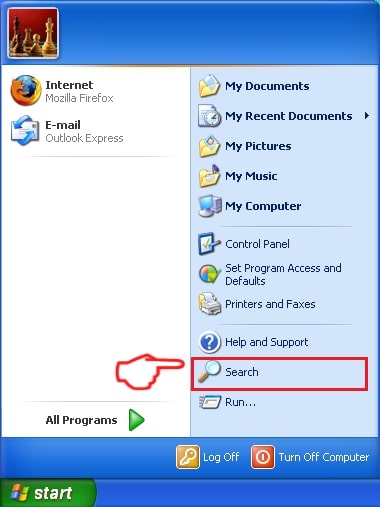
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
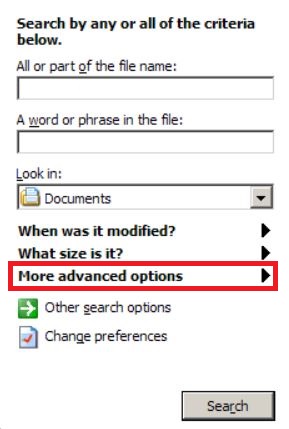
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Trojan:Win32/Egairtigado!rfn-FAQ
Was bedeutet Trojan:Win32/Egairtigado!rfn Trojan Do?
der Trojaner:Win32/Egairtigado!Deutschland Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie Trojaner:Win32/Egairtigado!Deutschland, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Trojan:Win32/Egairtigado!rfn Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Trojan:Win32/Egairtigado!rfn Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
Über den Trojaner:Win32/Egairtigado!rfn-Forschung
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, dieser Trojaner:Win32/Egairtigado!rfn Anleitung zum Entfernen enthalten, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu Trojan:Win32/Egairtigado!Deutschland?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, die Forschung hinter dem Trojaner:Win32/Egairtigado!rfn threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.