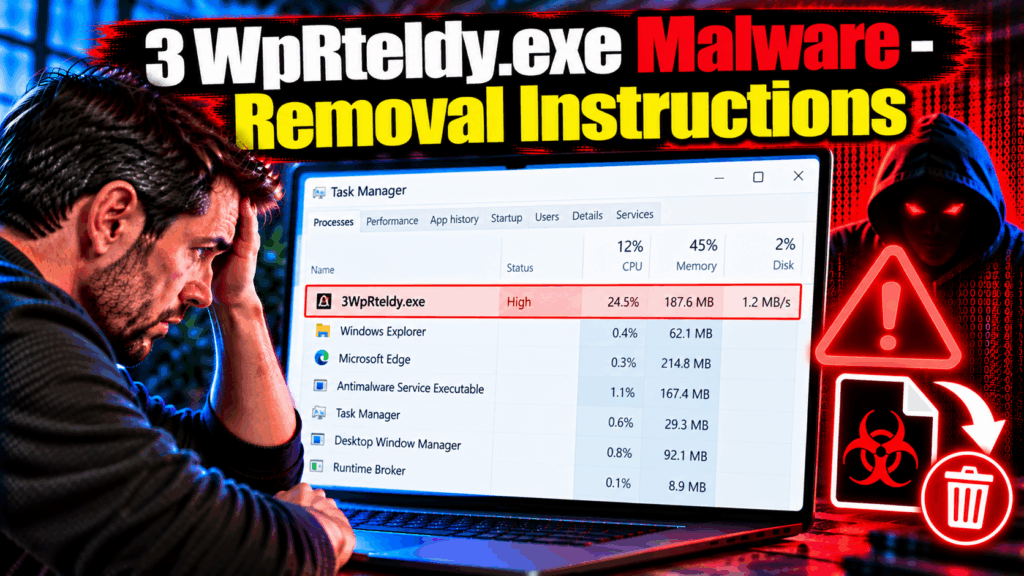
3WpRteldy.exeは、ランダム化された名前で識別される悪意のある実行ファイルです。, 意味のないファイル名 – マルウェア操作者が、一見意味のないファイル名を生成するために意図的に使用する命名規則, 既知のマルウェアのシグネチャとは異なるように見える, パターンベースの検出に耐性がある. 正規のソフトウェアは3WpRteldy.exeのようなファイル名を使用しません。. このプロセスがシステム上で実行されている場合、またはこのファイル名がセキュリティツールの警告に表示される場合, これは、直ちに対処が必要なアクティブなマルウェア感染として扱うべきである。.
3WpRteldy.exeは トロイの木馬 または、ランダム化されたファイル名が、アルゴリズムによって生成された、あるいはランダムに組み立てられた文字列を使用して実行ファイルに名前を付けるという脅威のカテゴリに特徴的なマルウェアドロッパー. このテクニック – ランダムファイル名生成とも呼ばれる – マルウェアの各インストールを固有のものに見せるために使用されます, これまで未公開だったファイル, 署名ベースの検出を複雑化. セキュリティ研究者たちは、コインマイナー全体にわたってこの手法を文書化している。, infostealers, RAT, また、展開された各インスタンスが前回とは異なる外観である必要があるドロッパーマルウェアファミリーも存在する。.
| 名前 | 3WpRteldy.exe |
| 脅威の種類 | トロイの木馬 / マルウェアドロッパー / 潜在的にコインマイナー |
| 症状 | セキュリティソフトウェアが3WpRteldy.exeを悪意のあるファイルとして検出しました; タスクマネージャーで、3WpRteldy.exe という名前の見慣れないプロセスが実行されています。; プロセスによってCPUまたはGPUの使用率が高くなる; 3%Temp%にWpRteldy.exeファイルが表示されます, %アプリデータ%, またはその他の非標準的な場所; プロセス活動に関連したシステム速度の低下または過熱; 初回実行後に追加のマルウェアがインストールまたはドロップされました |
| 取り外し時間 | その周り 15 分 |
| 除去ツール | See If Your System Has Been Affected by malwareMalware
* 無料のリムーバーを使用すると, 48時間の待機期間があります, 見つかった結果に対する1つの修正と削除. SpyHunterのEULA, プライバシーポリシー, と 無料リムーバーに関する詳細情報. |
3WpRteldy.exeはどうやって入手したのか?
3WpRteldy.exeのようなランダムな名前の実行ファイルは、以下の配信メカニズムを通じてシステムに到達します。:
- 海賊版ソフトウェア, ゲームクラック, キー生成ツール – アクティベーションツールだと偽ってトレントサイトやウェアーズプラットフォームからダウンロードしたファイル, クラックされたゲーム, または海賊版アプリケーションだが、起動時にマルウェアの実行ファイルを配信する。.
- 悪意のある電子メールの添付ファイル – アーカイブファイル, 文書添付ファイル, または、フィッシングキャンペーンを通じて配信される偽装された実行ファイルで、ターゲットシステム上で3WpRteldy.exeを抽出して実行する。.
- 偽のダウンロードページと欺瞞的なソフトウェア宣伝 – 実行ファイルを必須ツールとして提示するページ, アップデート, コーデック, またはユーティリティ, ユーザーにダウンロードして直接実行するように促す.
- 他のマルウェアによってドロップされた – 3WpRteldy.exeは、ドロッパーまたはローダーマルウェアによってインストールされた二次ペイロードである可能性があり、そのマルウェア自体が最初の感染ベクターであった可能性があります。, つまり、ランダムな名前のファイルは、ユーザーが気づかなかったかもしれない以前の侵害の後に出現するということです。.
- エクスプロイトホスティングページからのドライブバイダウンロード ブラウザやプラグインの未修正の脆弱性を悪用し、ユーザーが意図的に何も実行しなくてもファイルを実行する。.
3WpRteldy.exeは何をするのか?
このカテゴリに属するランダムな名前のマルウェア実行ファイルは、展開されたペイロードに応じてさまざまな悪意のある操作を実行します。:
- 追加のマルウェアコンポーネントをドロップまたはインストールします – ランダムな名前が付けられた多くの実行ファイルの主な機能は、ドロッパーまたはローダーとして機能することである。, 初回実行後にシステム上で動作する実際の長期ペイロードを解凍してインストールする.
- 仮想通貨マイニングを行う可能性がある – タスクマネージャーで3WpRteldy.exeに関連するCPUまたはGPUの使用率が高い場合、コインマイナーのペイロードが仕込まれている可能性が非常に高い。, ユーザーの許可や同意なしに、システムの処理リソースを使用してオペレーターのために暗号通貨をマイニングする。.
- 認証情報や機密データを盗むことができる – ランダムな名前の実行ファイルを介して配信される情報窃盗マルウェアのペイロードは、ブラウザに保存されているパスワードを標的とする。, セッションCookie, 暗号通貨ウォレットファイル, およびその他の貴重なデータ, これらをオペレーターが管理するサーバーに流出させる.
- 持続性を確立する レジストリの起動エントリを介して, スケジュールされたタスク, または、Windows サービスが再起動後も存続し、感染したシステム上で継続的な動作を維持する.
- 遠隔地の指揮統制インフラストラクチャと通信する 最新の指示を受け取る, 流出したデータを配信する, オペレーターの指示に従って新しいペイロードをダウンロードする.
- セキュリティソフトウェアを無効化または妨害する可能性があります 除外パスを追加することによって, Windows Defenderの設定を変更する, または、検出される可能性を減らすためにウイルス対策プロセスを終了させる.
3WpRteldy.exeを削除する方法?
- プロセスを直ちに終了する – タスクマネージャーを開く (Ctrl + シフト + ESC), プロセス一覧から3WpRteldy.exeを探してください。, 右クリック, タスクの終了を選択します. プロセスを終了する前に、プロセスの詳細に表示されているファイルパスをメモしておいてください。.
- ネットワーク接続ありのセーフモードで起動する – 再起動, Shiftキーを押しながら「再起動」をクリックします。, トラブルシューティングに移動 – 高度なオプション – スタートアップ設定, 押す 5. セーフモードでは、削除中に3WpRteldy.exeが永続化メカニズムによって再起動されるのを防ぎます。.
- フルシステムスキャンを実行する スパイハンター セーフモードで悪意のある実行ファイルを検出する, ドロップまたはインストールされたすべてのコンポーネント, そしてそれが作成したすべての永続化エントリ.
- 3WpRteldy.exe ファイルを削除してください。 タスクマネージャーで指定された場所から – 一般的に%Temp%, %アプリデータ%, またはこれらのディレクトリ内のランダムな名前のサブフォルダ.
- タスクスケジューラを確認する (勝つ + R – taskschd.msc) マルウェアによって作成された永続化メカニズムのレジストリ起動エントリ.
- インストールされているプログラムを確認する 3WpRteldy.exeが最初に現れた頃に追加されたものすべてについて、インストール日順に並べ替えます。, 見慣れないエントリを削除する.
- 通常通り再起動して、2回目のスキャンを実行してください。 3WpRteldy.exeおよび関連するすべてのコンポーネントが完全に削除されたことを確認する.
- すべてのアカウントのパスワードを変更する 情報窃盗ペイロードが疑われる場合、クリーンなデバイスからシステムにアクセスしてください。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
外す前の準備 .
実際の除去プロセスを開始する前に, 次の準備手順を実行することをお勧めします.
- これらの指示が常に開いていて、目の前にあることを確認してください.
- すべてのファイルのバックアップを作成します, 破損したとしても. クラウドバックアップソリューションを使用してデータをバックアップし、あらゆる種類の損失に対してファイルを保証する必要があります, 最も深刻な脅威からでも.
- これにはしばらく時間がかかる可能性があるため、しばらくお待ちください.
- マルウェアのスキャン
- レジストリを修正する
- ウイルスファイルを削除する
ステップ 1: SpyHunterマルウェア対策ツールでスキャンする
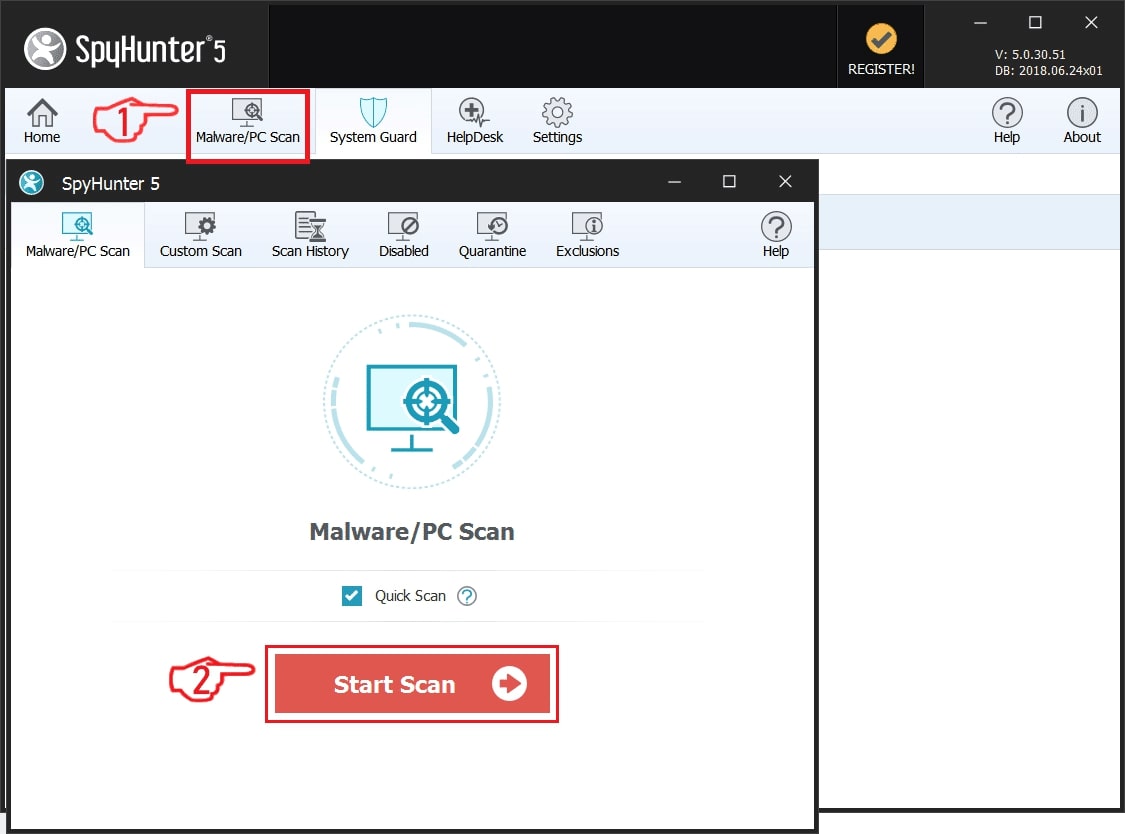
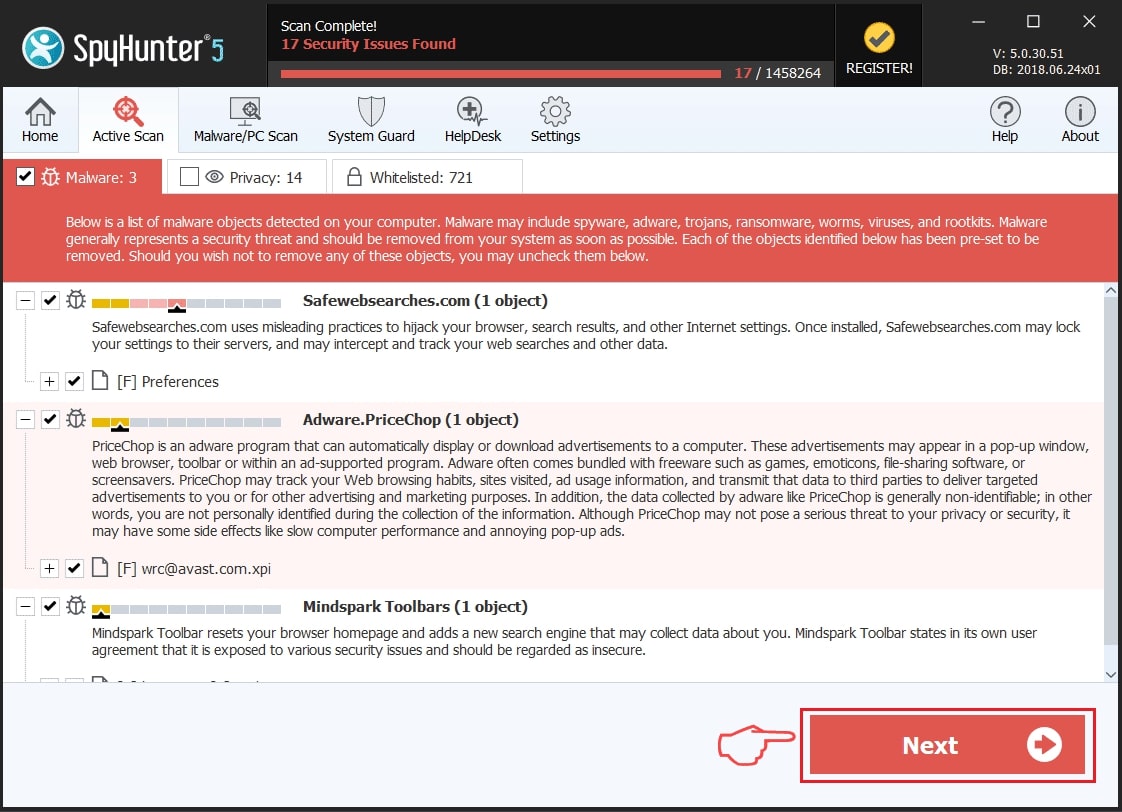
ステップ 2: レジストリをクリーンアップします, コンピュータ上で作成された.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, そこによって作成されました. これは、以下の手順に従うことで発生する可能性があります:
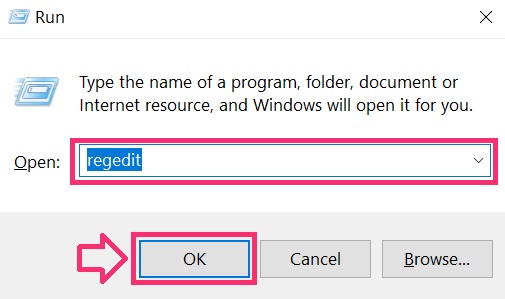
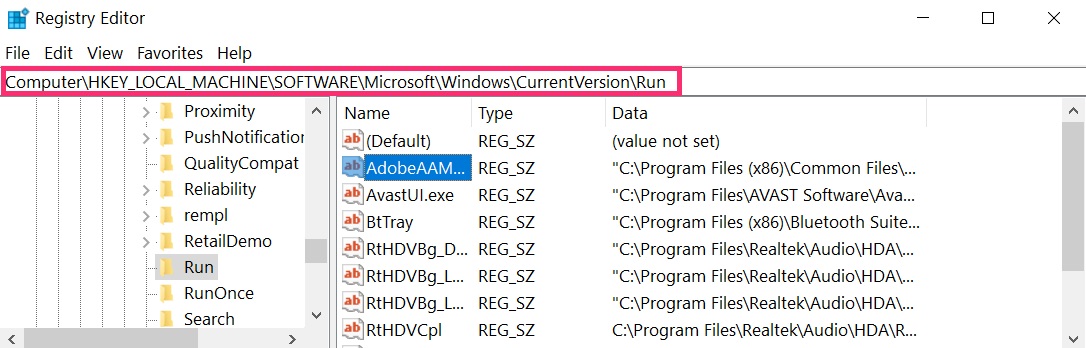
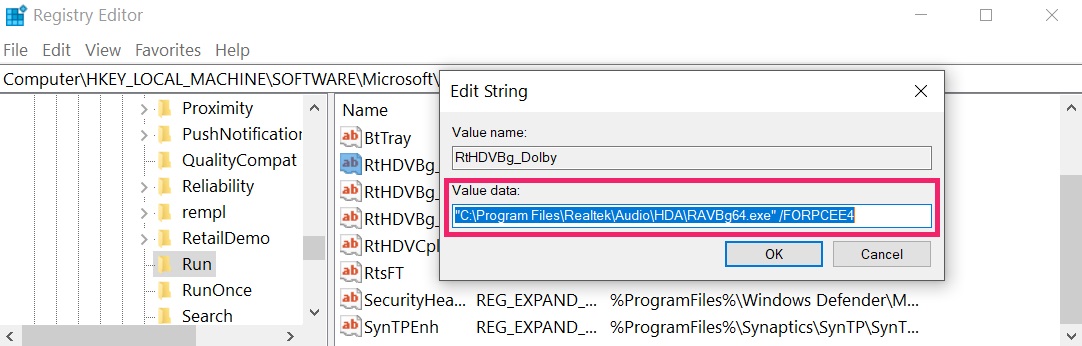 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
ステップ 3: PC で によって作成されたウイルス ファイルを見つける.
1.Windowsの場合 8, 8.1 と 10.
新しいWindowsオペレーティングシステムの場合
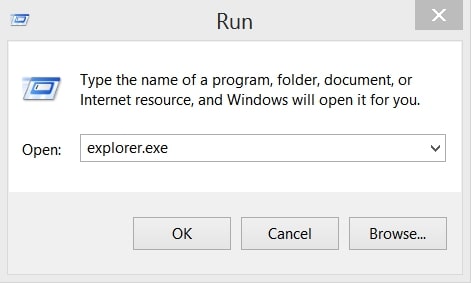
1: キーボードで押す + R そして書く explorer.exe の中に 走る テキストボックスをクリックしてから、 Ok ボタン.
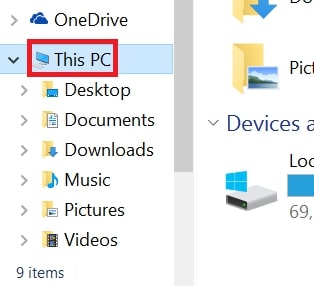
2: クリック あなたのPC クイックアクセスバーから. これは通常、モニター付きのアイコンであり、その名前は次のいずれかです。 "私のコンピューター", 「私のPC」 また 「このPC」 またはあなたがそれに名前を付けたものは何でも.
3: PC の画面の右上にある検索ボックスに移動し、次のように入力します。 「fileextension:」 と その後、ファイル拡張子を入力します. 悪意のある実行可能ファイルを探している場合, 例は "fileextension:EXE". それをした後, スペースを残して、マルウェアが作成したと思われるファイル名を入力します. ファイルが見つかった場合の表示方法は次のとおりです:
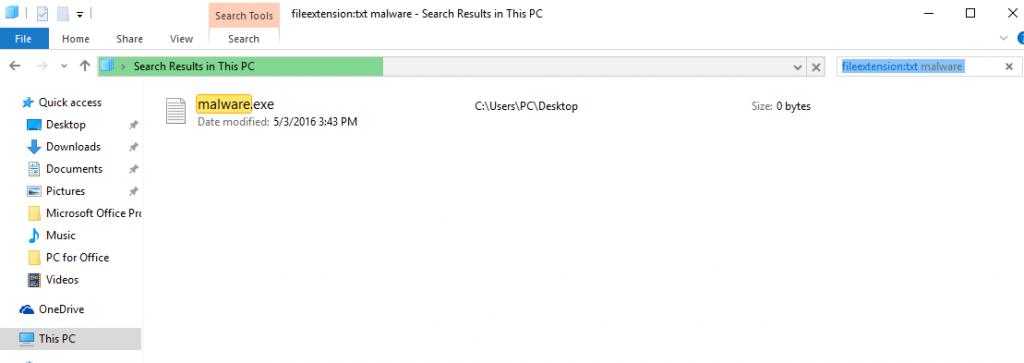
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.WindowsXPの場合, ビスタ, と 7.
古いWindowsオペレーティングシステムの場合
古い Windows OS では、従来のアプローチが有効なはずです:
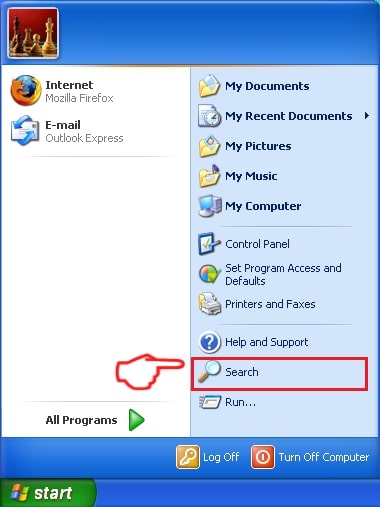
1: クリックしてください スタートメニュー アイコン (通常は左下にあります) 次に、 探す 好み.
2: 検索ウィンドウが表示された後, 選ぶ より高度なオプション 検索アシスタントボックスから. 別の方法は、をクリックすることです すべてのファイルとフォルダ.
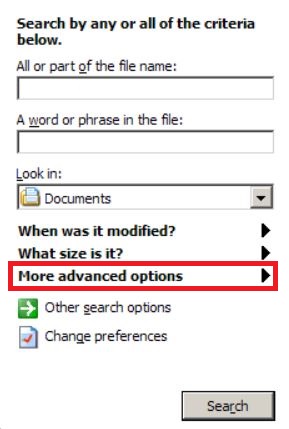
3: その後、探しているファイルの名前を入力し、[検索]ボタンをクリックします. これには時間がかかる場合があり、その後結果が表示されます. 悪意のあるファイルを見つけた場合, あなたはその場所をコピーまたは開くことができます 右クリック その上に.
これで、ハードドライブ上にあり、特別なソフトウェアによって隠されていない限り、Windows上の任意のファイルを検出できるはずです。.
よくある質問
What Does Trojan Do?
The トロイの木馬 悪意のあるコンピュータプログラムです 破壊するように設計された, ダメージ, または不正アクセスを取得する コンピュータシステムに. 機密データを盗むために使用できます, システムを支配する, または他の悪意のある活動を開始する.
トロイの木馬はパスワードを盗むことができますか?
はい, トロイの木馬, お気に入り , パスワードを盗むことができます. これらの悪意のあるプログラム are designed to gain access to a user's computer, 被害者をスパイ 銀行口座の詳細やパスワードなどの機密情報を盗む.
Can Trojan Hide Itself?
はい, できる. トロイの木馬は、さまざまな手法を使用して自分自身を隠すことができます, ルートキットを含む, 暗号化, と 難読化, セキュリティスキャナーから隠れて検出を回避するため.
トロイの木馬は工場出荷時設定にリセットすることで削除できますか?
はい, トロイの木馬はデバイスを出荷時設定にリセットすることで削除できます. これは、デバイスを元の状態に復元するためです。, インストールされている可能性のある悪意のあるソフトウェアを排除する. 工場出荷時設定にリセットした後でもバックドアを残して再感染する、より洗練されたトロイの木馬があることに留意してください。.
Can Trojan Infect WiFi?
はい, トロイの木馬が WiFi ネットワークに感染する可能性があります. ユーザーが感染したネットワークに接続したとき, このトロイの木馬は、接続されている他のデバイスに拡散し、ネットワーク上の機密情報にアクセスできます。.
トロイの木馬は削除できますか?
はい, トロイの木馬は削除可能. これは通常、悪意のあるファイルを検出して削除するように設計された強力なウイルス対策プログラムまたはマルウェア対策プログラムを実行することによって行われます。. ある場合には, トロイの木馬を手動で削除する必要がある場合もあります.
トロイの木馬はファイルを盗むことができますか?
はい, トロイの木馬がコンピュータにインストールされている場合、ファイルを盗むことができます. これは、 マルウェア作成者 またはユーザーがコンピュータにアクセスして、そこに保存されているファイルを盗む.
トロイの木馬を削除できるマルウェア対策?
などのマルウェア対策プログラム スパイハンター トロイの木馬をスキャンしてコンピュータから削除することができます. マルウェア対策を最新の状態に保ち、悪意のあるソフトウェアがないかシステムを定期的にスキャンすることが重要です.
トロイの木馬は USB に感染する可能性があります?
はい, トロイの木馬は感染する可能性があります USB デバイス. USB トロイの木馬 通常、悪意のあるファイルをインターネットからダウンロードしたり、電子メールで共有したりすることで拡散します。, allowing the hacker to gain access to a user's confidential data.
研究について
SensorsTechForum.comで公開するコンテンツ, このハウツー除去ガイドが含まれています, 広範な研究の結果です, 特定のトロイの木馬の問題を取り除くためのハードワークと私たちのチームの献身.
どのように研究を行ったのですか ?
私たちの調査は独立した調査に基づいていることに注意してください. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そのおかげで、最新のマルウェア定義に関する最新情報を毎日受け取ることができます, さまざまな種類のトロイの木馬を含む (バックドア, ダウンローダー, infostealer, 身代金, 等)
さらに, 脅威の背後にある研究は VirusTotal.
トロイの木馬によってもたらされる脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.