3WpRteldy.exe é um executável malicioso identificado por seu nome aleatório., nome de arquivo sem sentido – Uma convenção de nomenclatura usada deliberadamente por operadores de malware para gerar nomes de arquivos sem significado óbvio., parecem ser distintas das assinaturas de malware conhecidas., e resistir à detecção baseada em padrões. Nenhum software legítimo usa um nome de arquivo como 3WpRteldy.exe.. Se esse processo estiver em execução no seu sistema ou se esse nome de arquivo aparecer nos alertas da sua ferramenta de segurança, Deve ser tratado como uma infecção ativa por malware que requer atenção imediata..
3WpRteldy.exe é classificado como um troiano ou um instalador de malware cujo nome de arquivo aleatório é característico de uma categoria de ameaças que usam sequências de caracteres geradas algoritmicamente ou montadas aleatoriamente para nomear seus executáveis.. esta técnica – às vezes chamado de geração de nomes de arquivos aleatórios – é usado para fazer com que cada instalação do malware pareça ser única., arquivo nunca antes visto, complicando a detecção baseada em assinaturas. Pesquisadores de segurança documentam essa abordagem em mineradores de criptomoedas., infostealers, RATs, e famílias de malware dropper que exigem que cada instância implantada seja diferente da anterior..
| Nome | 3WpRteldy.exe |
| Tipo de ameaça | troiano / Instalador de malware / Potencial minerador de moedas |
| Os sintomas | O software de segurança detectou o arquivo 3WpRteldy.exe como malicioso.; Processo desconhecido chamado 3WpRteldy.exe em execução no Gerenciador de Tarefas; alto uso de CPU ou GPU causado pelo processo; 3O arquivo WpRteldy.exe aparece em %Temp%., %Dados do aplicativo%, ou outros locais não convencionais; desacelerações ou superaquecimento do sistema relacionados à atividade do processo; malware adicional instalado ou removido após a execução inicial. |
| Tempo de remoção | Por aí 15 Minutos |
| Ferramenta de remoção | See If Your System Has Been Affected by malwareMalware
* Removedor gratuito permite que você, sujeito a um período de espera de 48 horas, uma correção e remoção para os resultados encontrados. Contrato de Licença de Usuário Final (EULA) do SpyHunter, Política de Privacidade, e Mais detalhes sobre o Removedor Gratuito. |
Como eu consegui o arquivo 3WpRteldy.exe??
Executáveis com nomes aleatórios, como 3WpRteldy.exe, chegam aos sistemas através dos seguintes mecanismos de distribuição.:
- Software pirateado, rachaduras jogo, e geradores de chaves – Arquivos baixados de sites de torrent e plataformas de warez que alegam ser ferramentas de ativação., jogos crackeados, ou aplicativos pirateados, mas que entregam o executável do malware ao serem iniciados..
- Anexos de email maliciosos – arquivos de arquivamento, anexos de documentos, ou executáveis disfarçados distribuídos por meio de campanhas de phishing que extraem e executam o 3WpRteldy.exe no sistema alvo..
- Páginas de download falsas e promoções enganosas de software. – páginas que apresentam o executável como uma ferramenta necessária, atualizar, codec, ou utilidade, solicitando ao usuário que o baixe e execute diretamente..
- Destruído por outro malware – 3O arquivo WpRteldy.exe pode ser uma carga secundária instalada por um malware dropper ou loader que, por sua vez, foi o vetor de infecção inicial., Significa que o arquivo com nome aleatório aparece após uma invasão anterior que o usuário pode não ter percebido..
- Downloads automáticos de páginas que hospedam exploits Explorar vulnerabilidades não corrigidas em navegadores ou plugins para executar o arquivo sem exigir que o usuário execute nada deliberadamente..
O que faz o 3WpRteldy.exe??
Os executáveis de malware com nomes aleatórios desta categoria realizam uma série de operações maliciosas, dependendo da carga útil implantada.:
- Instala ou remove componentes adicionais de malware. – A função principal de muitos executáveis com nomes aleatórios é atuar como um dropper ou carregador., Desempacotar e instalar a carga útil permanente que opera no sistema após a execução inicial..
- Pode realizar mineração de criptomoedas. – O alto uso de CPU ou GPU associado ao 3WpRteldy.exe no Gerenciador de Tarefas é um forte indicativo de um programa de mineração de criptomoedas., Utilizar os recursos de processamento do sistema para minerar criptomoedas para o operador sem o conhecimento ou consentimento do usuário..
- Pode roubar credenciais e dados confidenciais. – Os payloads do infostealer, distribuídos por meio de executáveis com nomes aleatórios, têm como alvo senhas armazenadas no navegador., cookies de sessão, arquivos de carteira de criptomoedas, e outros dados valiosos, exfiltrando-os para servidores controlados pelo operador.
- Estabelece persistência por meio de entradas de inicialização de registro, Atividades agendadas, ou serviços do Windows para sobreviver a reinicializações e manter a operação contínua no sistema infectado..
- Comunica-se com a infraestrutura remota de comando e controle. para receber instruções atualizadas, entregar dados exfiltrados, e faça o download de novas cargas úteis conforme as instruções do operador..
- Pode desativar ou interferir com o software de segurança. adicionando caminhos de exclusão, Modificando as configurações do Windows Defender, ou encerrando os processos do antivírus para reduzir a probabilidade de detecção..
Como remover o arquivo 3WpRteldy.exe?
- Encerre o processo imediatamente. – abra o Gerenciador de Tarefas (Ctrl + Mudança + Esc), Localize o arquivo 3WpRteldy.exe na lista de processos., clique com o botão direito, e selecione Finalizar tarefa. Observe o caminho do arquivo exibido nos detalhes do processo antes de finalizá-lo..
- Inicialize no Modo de Segurança com Rede – reiniciar, Mantenha pressionada a tecla Shift e clique em Reiniciar., Acesse a seção Solução de Problemas. – Opções avançadas – Definições de arranque, pressione 5. O Modo de Segurança impede que o 3WpRteldy.exe seja reiniciado através de seu mecanismo de persistência durante a remoção..
- Execute uma verificação completa do sistema com SpyHunter Em Modo de Segurança para detectar o executável malicioso, todos os componentes que ele descartou ou instalou, e todas as entradas de persistência que criou..
- Exclua o arquivo 3WpRteldy.exe. a partir da localização identificada no Gerenciador de Tarefas – geralmente %Temp%, %Dados do aplicativo%, ou uma subpasta com nome aleatório dentro desses diretórios.
- Verificar o Agendador de Tarefas (Ganhar + R – taskschd.msc) e entradas de inicialização do registro para mecanismos de persistência criados pelo malware..
- Inspecionar programas instalados Ordenado por data de instalação para qualquer item adicionado na época em que o 3WpRteldy.exe apareceu pela primeira vez., e remover entradas desconhecidas.
- Reinicie normalmente e execute uma segunda verificação. para verificar se o arquivo 3WpRteldy.exe e todos os componentes associados foram completamente removidos..
- Alterar as senhas de todas as contas acessado no sistema a partir de um dispositivo limpo, caso haja suspeita de um payload de roubo de informações..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparação antes de remover .
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Digitalizar para com SpyHunter Anti-Malware Ferramenta
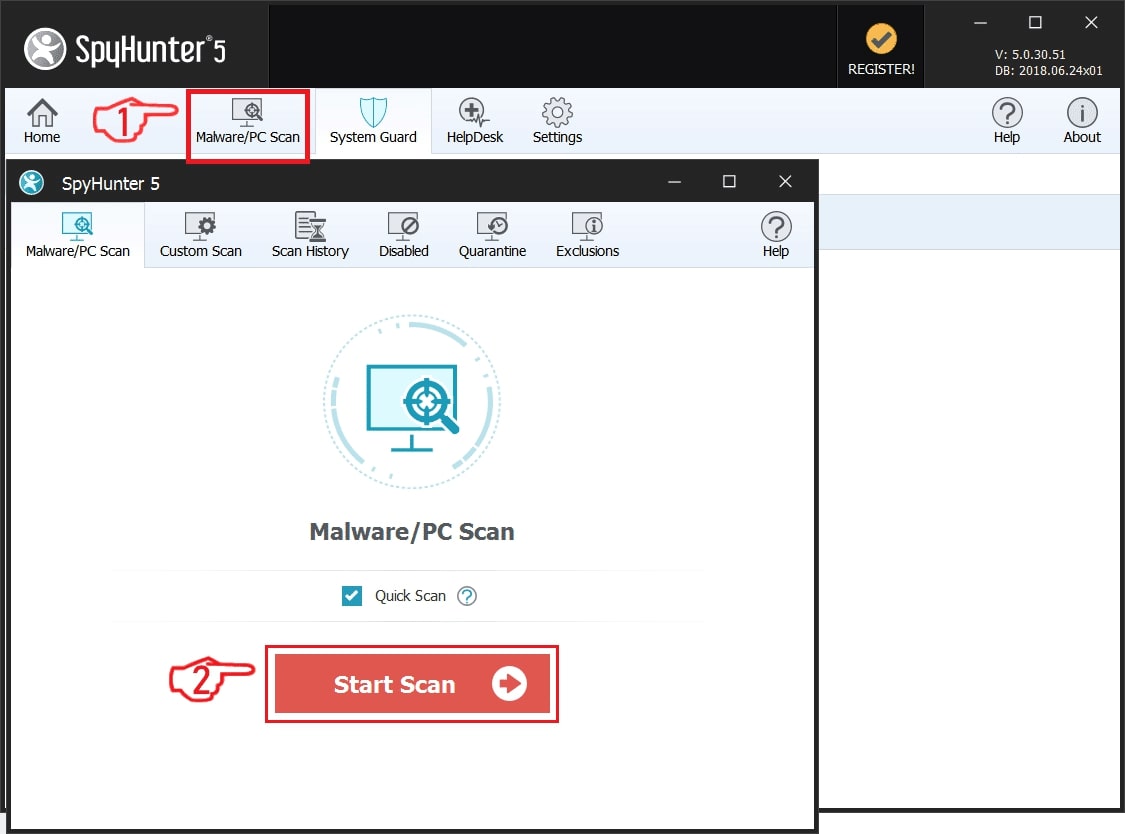
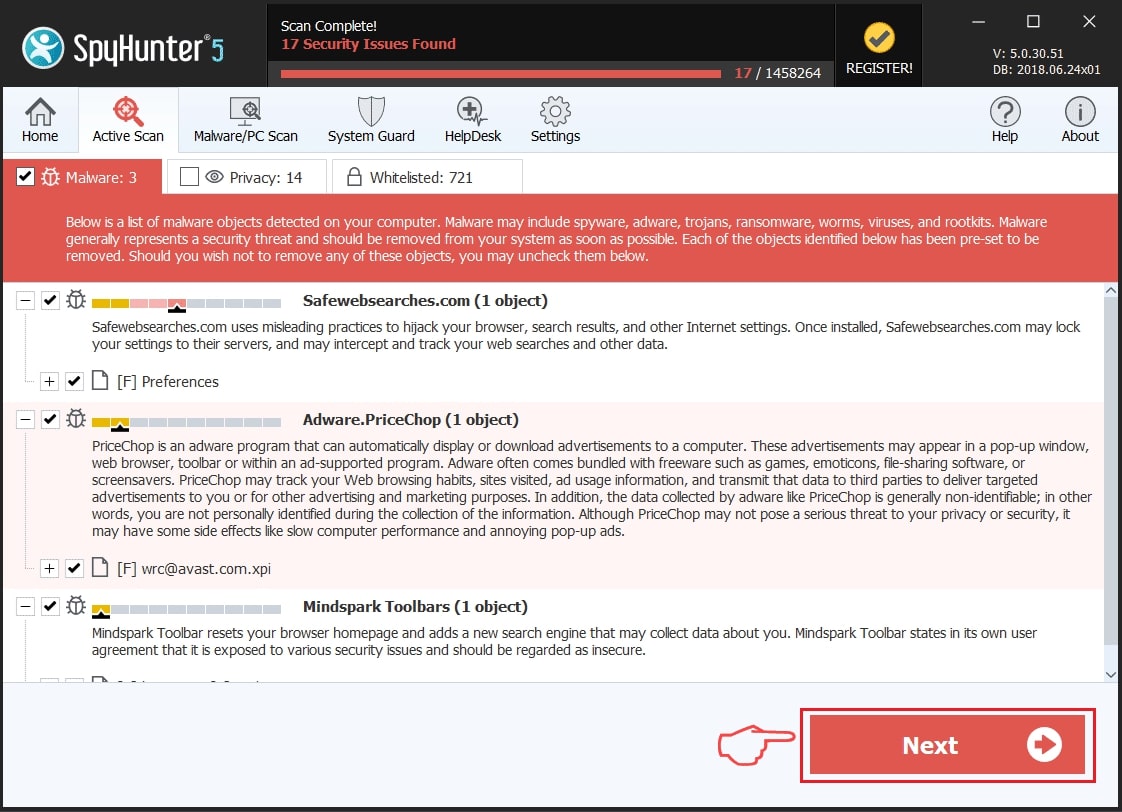
Degrau 2: Limpe quaisquer registros, criado por no seu computador.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, criado por lá. Isso pode acontecer, seguindo os passos abaixo:
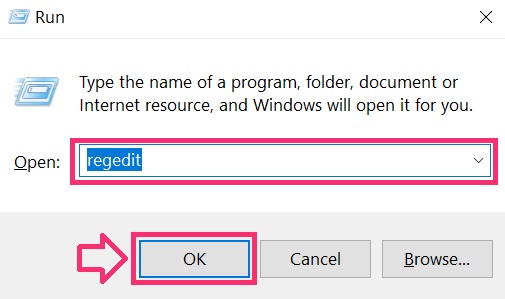
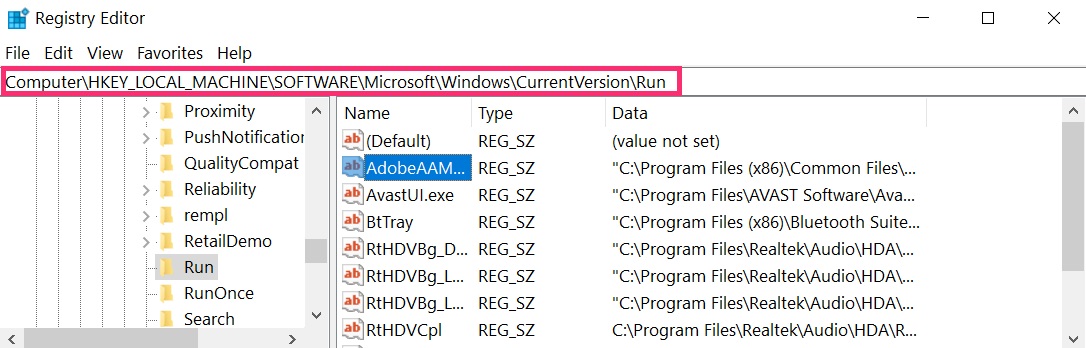
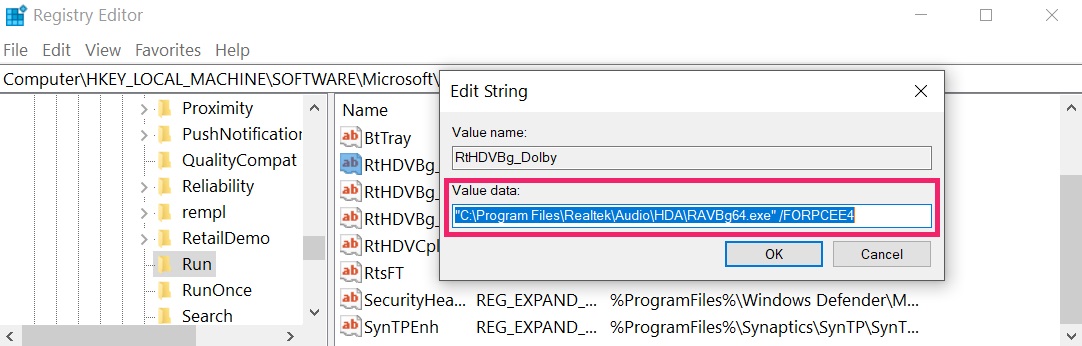 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Encontre arquivos de vírus criados por no seu PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
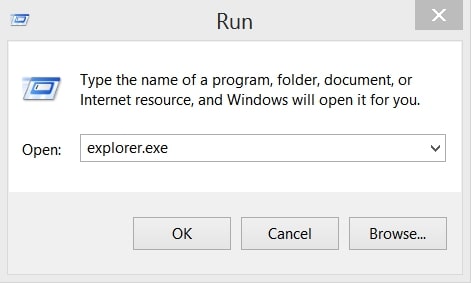
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
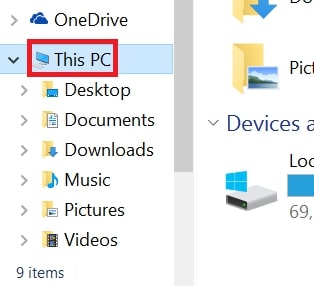
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
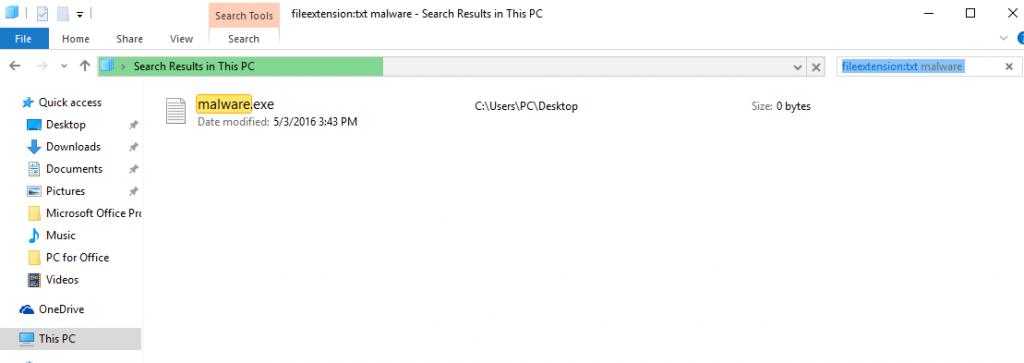
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
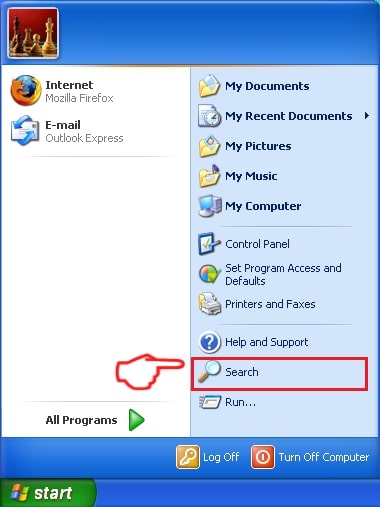
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
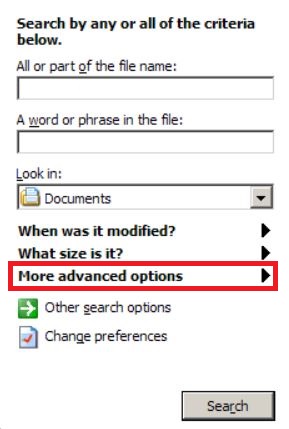
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
Perguntas frequentes
What Does Trojan Do?
o troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, gostar , pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
Sobre a Pesquisa
O conteúdo que publicamos em SensorsTechForum.com, este guia de remoção de instruções incluído, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre ?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, a pesquisa por trás da ameaça é apoiada com VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.