脅威の除去
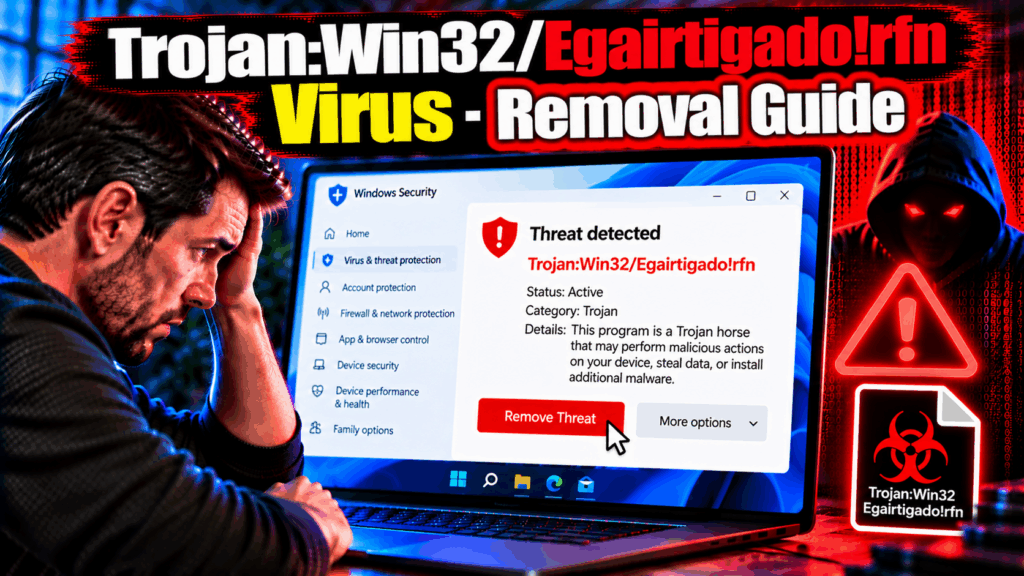
トロイの木馬:Win32/Egairtigado!rfn ウイルス – 取り外しガイド
Microsoft Defenderによるトロイの木馬に関する警告:Win32/Egairtigado!rfnは、アンチウイルスエンジンがシステム上でトロイの木馬を検出したことを示しています。 – 悪意のある実行ファイルで、無害なものを装いながら、バックグラウンドで不正な操作を実行する。. The “!rfn” suffix in…
Microsoft Defenderによるトロイの木馬に関する警告:Win32/Egairtigado!rfnは、アンチウイルスエンジンがシステム上でトロイの木馬を検出したことを示しています。 – 悪意のある実行ファイルで、無害なものを装いながら、バックグラウンドで不正な操作を実行する。. The “!rfn” suffix in…
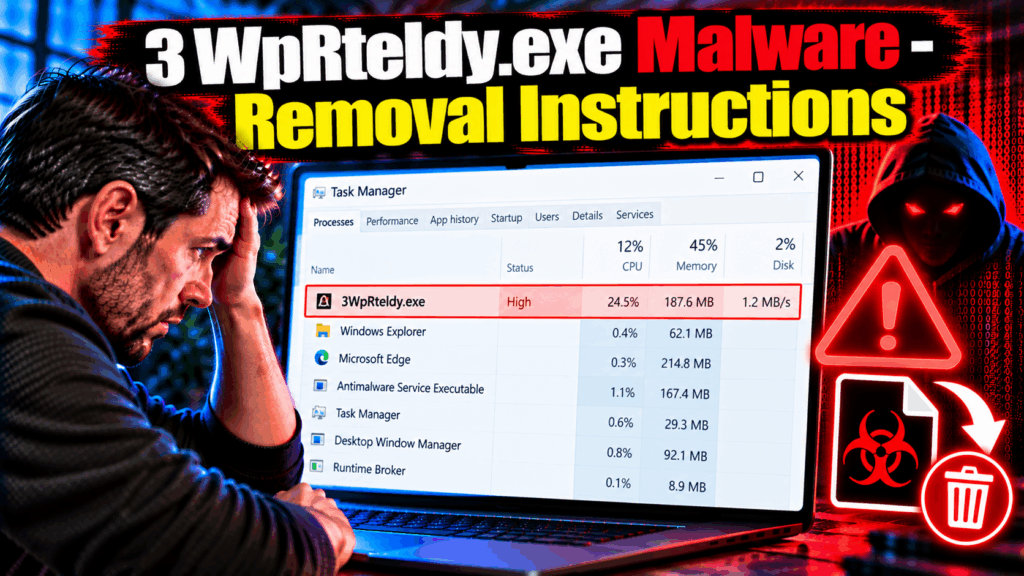
Windowsタスクマネージャーに3WpRteldy.exeが表示されている場合, 悪意のあるプロセスが表示されています. ファイル名は、ランダムまたはアルゴリズムによって生成された文字列で構成されます。 – 正当なWindowsコンポーネントとは一切関係のない、意図的な選択,…
Svilnh176.exeは悪意のある実行ファイルです. ファイル名 – 商品名とは一切関係のない、文字の羅列とそれに続く3桁の数字, 会社, または機能 – follows the pattern of trojan droppers and malware components that use pseudo-random names…
ウイルス:VBS/Ramnitは深刻でよく知られた感染症であり、Ramnitはファイル感染型ウイルスであるため、ほとんどのマルウェア検出よりも徹底的な駆除が必要となる。 – それはシステムに自動的にインストールされるわけではありません, it modifies existing files on the machine to…
MicValidator.exeは、感染したシステム上での存在を偽装するために、もっともらしいファイル名を使用する悪意のある実行ファイルです。. その名前は、何らかのマイクロフォン検証またはオーディオ機器テストユーティリティを示唆している。 – a function that sounds technical and routine enough…
3WpRteldy.exeは、ランダム化された名前で識別される悪意のある実行ファイルです。, 意味のないファイル名 – マルウェア操作者が、一見意味のないファイル名を生成するために意図的に使用する命名規則, 既知のマルウェアのシグネチャとは異なるように見える, パターンベースの検出に耐性がある. いいえ…
トロイの木馬:PowerShell/Boxterの検出とは、システム上で悪意のあるPowerShellコードが検出されたことを意味します。 – PowerShellは信頼できるツールであるため、セキュリティチームが特に注意して扱う脅威のカテゴリーです。, 高度なシステムアクセス機能を備えた組み込みのWindowsスクリプト環境. Malware that…
Microsoft Defenderによるトロイの木馬に関する警告:Win32/SupsPost – 姓のみを表示するか、特定の異形表記を表示するかに関わらず – これは、不正なネットワーク通信と配布活動を中心に構築されたアーキテクチャを持つトロイの木馬によってシステムが標的にされたことを意味します。. The…
トロイの木馬:JS/FakeCaptchaは、現在活動中のソーシャルエンジニアリングの脅威の中でも特に高度なものの1つです。, エクスプロイトを必要としないため, ソフトウェアの脆弱性なし, ドライブバイダウンロードなしで成功 – これは単にユーザーを騙して自分で作業をさせるだけです. あなたが持っている場合…
Trojan.Taskerは、Windowsタスクスケジューラを主要な永続化メカニズムとして使用するマルウェアのカテゴリです。. この脅威を削除しようとするほとんどのユーザーは、すぐに問題に直面します。: タスクマネージャーで悪意のあるプロセスを終了させる, あるいは…
トロイの木馬:Win32/SupsPost.ZH!Microsoft DefenderによるM検出は、バックドアを持ち、投稿または配布機能を有する可能性のあるトロイの木馬がシステム上で検出されたことを意味します。. この分類のトロイの木馬は、ユーザーが同意していないことを実行するように設計されています。 – whether…
WindowsサービスまたはタスクマネージャーでAlmafuricsサービスエントリが見つかった場合、潜在的に不要なアプリケーションがサービスレベルでシステムに埋め込まれている可能性があります。. Unlike ordinary adware that installs as a browser extension or a…
PavinLoaderウイルスは、明らかな悪影響を及ぼさないマルウェアです。, システムに感染した瞬間に即座に被害が発生する – そしてまさにそれが危険な点なのです. それは静かな配送メカニズムとして機能します, establishing itself on the machine and then…
トロイの木馬ダウンローダー:Win64/Penguish.PO!Microsoft DefenderからのMTアラートは緊急に対応する必要があります. トロイの木馬ダウンローダーの脅威は、従来の意味での単独の脅威ではない。 – their primary function is to silently connect to attacker-controlled infrastructure and pull additional malware onto the infected…
Windowsタスクマネージャーに、認識しているアプリケーションや意図的にインストールしたアプリケーションが存在しないにもかかわらず、OvSupervisor.exeというプロセスが表示される場合、それはシステム上で不要な、あるいは悪意のあるソフトウェアが実行されていることを示す明確な兆候です。. 名前パターン – combining a non-standard…
WindowsタスクマネージャーでNetshare.exeというプロセスが実行されているのを見つけた場合、それは正当な懸念事項である。, particularly when the file is not located in a standard Windows system directory and is consuming an unusual share of your CPU or network…
PavinLoaderのようなローダーマルウェアは、感染したシステムへの目に見える影響が最初は最小限に見えるため、最も危険な脅威のカテゴリーの一つと言えます。. PavinLoader operates quietly in the background while its primary purpose is to establish…
Trojan.Win32.Hosts.Gen の検出は、マルウェアが Windows システム上の最も基本的な構成ファイルの 1 つを改ざんしたことを示す警告です。 – hostsファイル. このファイルは、コンピュータがドメイン名を解決する方法を制御します。, and malware that modifies it…
マルウェア作成者は、配布チャネルとしてゲームコミュニティを利用するケースが増えている。, また、Ren'Pyビジュアルノベルコミュニティは、記録された活動的な標的であり、 2026. Renpy InfostealerはゲームMODを装って拡散する。, 成人向けビジュアルノベルコンテンツ, 非公式パッチ, or game…
トロイの木馬:Win32/Kepavll!Windows Defenderやその他のセキュリティ製品によるRFN検出は、無視したり無視したりすべき通知ではありません。. この検出名は、トロイの木馬カテゴリの脅威をヒューリスティックに識別したものです。 – software engineered to operate covertly on your system while performing…