ウイルス:VBS/Ramnitは深刻でよく知られた感染症であり、Ramnitはファイル感染型ウイルスであるため、ほとんどのマルウェア検出よりも徹底的な駆除が必要となる。 – それはシステムに自動的にインストールされるわけではありません, マシン上の既存のファイルを変更して、自身のコピーを埋め込む, 単一の実行ファイルを削除するよりも、クリーンアップがはるかに複雑になる。. Defenderがウイルスを検出した場合:VBS/ラムニット, 感染が最初に検出されたファイルを超えて広がっていると想定し、以下の完全な削除手順に従ってください。. 感染ファイルがシステムに残るような部分的な削除は、感染の解決とはみなされません。.
ウイルス:VBS/Ramnitは、RamnitマルウェアファミリーのVisual Basic Scriptコンポーネントです。, Microsoft Security Intelligenceと世界中のセキュリティ研究者によって追跡されている、最も詳細に文書化されたファイル感染型ワームおよびバンキング型トロイの木馬の1つ. ラムニット, 最初に特定されたのは 2010 そして以来継続的に更新された形で活動している, 複数のコンポーネントにまたがって動作する: .exeファイルを改変するファイル感染ツール, .dll, .htm, 感染したシステム上の.htmlファイルにRamnitコードを埋め込む; リムーバブルドライブやネットワーク共有を介して拡散するワームの構成要素; また、金融機関とのブラウザセッションを傍受してアカウント認証情報やセッションクッキーを盗むバンキングトロイの木馬モジュールも含まれている。. VBSコンポーネントは、スクリプトベースの伝播とペイロードの実行を具体的に処理します。.
| 名前 | ウイルス:VBS/ラムニット |
| 脅威の種類 | ファイル感染ウイルス / いも虫 / バンキング型トロイの木馬コンポーネント (Microsoft Defender の検出) |
| 症状 | Microsoft Defender がウイルスを警告:VBS/ラムニット; システム上の複数のファイルがラムニットウイルスに感染しました; 銀行および金融サイトを標的としたブラウザ認証情報の窃盗; Ramnitは、感染したマシンに接続されたリムーバブルドライブに拡散している。; HTML, 実行可能, または、ユーザーの操作なしにウイルスによって改変されたスクリプトファイル; システムがラムニットボットネットの運用に登録されました |
| 取り外し時間 | その周り 15 分 |
| 除去ツール | システムがマルウェアの影響を受けているかどうかを確認する
* 無料のリムーバーを使用すると, 48時間の待機期間があります, 見つかった結果に対する1つの修正と削除. SpyHunterのEULA, プライバシーポリシー, と 無料リムーバーに関する詳細情報. |
どうやってウイルスに感染したのか:VBS/ラムニット?
ラムニットは複数の媒介物を介して拡散する。, それが持続的な蔓延に寄与している:
- 感染したリムーバブルドライブ – RamnitのワームコンポーネントはUSBドライブに自己複製する, 外付けハードドライブ, 感染したマシンに接続されたメモリーカード, これらのドライブがAutoRunが有効になっている別のシステムに接続されると自動的に実行されます.
- ファイル共有とトレントダウンロード – ピアツーピアネットワークやファイルホスティングプラットフォームからダウンロードされた実行ファイルは、Ramnitに感染したマシンから生成されたものであれば、既にRamnitに感染している可能性があります。.
- 侵害された、または悪意のあるウェブサイト – Ramnitはこれまで、ブラウザやプラグインの脆弱性を標的としたエクスプロイトキットを通じて、ドライブバイダウンロード攻撃によって拡散されてきた。.
- 悪意のある電子メールの添付ファイル – スクリプトベースのメール添付ファイルキャンペーンは、Ramnitコンポーネントの配布に使用されています。, 特にVBS伝播スクリプト.
- ネットワーク共有の伝播 – 複数のマシンがネットワークドライブを共有する環境, Ramnitは感染したマシンから接続されたネットワーク共有に拡散する可能性がある, ネットワーク上の他のユーザーがアクセスできるファイルを感染させる.
ウイルスとは何か:VBS/ラムニット・ドゥ?
Ramnitファミリーは、ファイル感染と多機能な脅威として動作します。, 線虫の繁殖, 金融データの盗難:
- 実行ファイルとHTMLファイルを感染させる システム上 – Ramnitは.exeを修正します, .dll, .htm, .html ファイルには、コードを追記または埋め込むことで、, つまり、感染したファイルはそれぞれ新たな感染源となり、別のマシンで開かれると感染を広げる可能性があるということだ。.
- リムーバブルドライブにも広がる – 感染したマシンに接続されたすべてのUSBドライブまたは外部ストレージデバイスにRamnitのコピーが送信されます。, これにより、ウイルスを全く別のシステムに運ぶことができる持続感染ベクターとなる。.
- 銀行口座情報と金融データを盗む – Ramnitバンキングトロイの木馬モジュールは、ブラウザプロセスにコードを注入します。, 銀行や金融サイトとのHTTPSセッションを傍受し、ログイン認証情報を盗み出す, ワンタイムパスワード, 暗号化される前のセッショントークン.
- ブラウザセッションを乗っ取る フォームグラビングやブラウザ内攻撃といった手法を用いることで、オペレーターはあらゆるウェブフォームから送信されたデータを盗み出すことができる。, メールのログイン認証情報を含む, ソーシャルメディア, およびその他の非銀行口座.
- 感染したマシンをRamnitボットネットに登録する, スパム配信を含む分散型オペレーションに利用可能にする, 認証情報窃盗リレー, オペレーターの指示によるさらなるマルウェア配信.
- 永続的な存在感を確立する レジストリの変更と再起動後も有効なサービスのインストールを通じて, ファイル感染機能により、元のドロッパーが削除されても、感染したファイルからウイルスの新しいコピーが継続的に作成されます。.
ウイルスの削除方法:VBS/ラムニット?
Ramnitのファイル感染機能により、駆除は標準的なマルウェアよりも複雑になる。 – 感染したファイルは、駆除するか置き換える必要があります。:
- リムーバブルドライブと外部ストレージはすべて取り外してください。 接続されたデバイスを通じてワーム成分がさらに拡散するのを防ぐため、直ちに.
- ネットワークから切断する Ramnitのボットネット通信を遮断し、ネットワーク共有全体への拡散を防ぐ.
- ネットワーク接続ありのセーフモードで起動する – 再起動, Shiftキーを押しながら「再起動」をクリックします。, トラブルシューティングに移動 – 高度なオプション – スタートアップ設定, 押す 5. セーフモードでは、クリーンアップ中にRamnitがサービスやレジストリエントリを通じてロードされるのを防ぎます。.
- フルシステムスキャンを実行する スパイハンター セーフモードで. Ramnitはシステム全体で複数のファイルタイプに感染するため, 最初に検出されたVBSコンポーネントだけでなく、すべての感染ファイルを特定するには、徹底的なマルチエンジンスキャンが不可欠です。.
- SpyHunterとDefenderが検出されたすべての感染ファイルをクリーンアップまたは隔離することを許可する – 検出をスキップしないでください. クリーンアップできないファイルは隔離し、可能な限りクリーンなソースから置き換える必要があります。.
- リムーバブルドライブをスキャンします 機械に接続されていたものを切断する, 感染期間中に接続されていたドライブはすべて、Ramnitのコピーが含まれている可能性があるものとして扱う。.
- 通常通り再起動し、2回目のフルスキャンを実行してください。 感染ファイルが残っていないことを確認する. ラムニットは粘り強い; 1回のスキャンでは確認が不十分な場合が多い.
- 金融口座のパスワードをすべて変更してください。, Eメール, クリーンなデバイスからソーシャルメディアを利用する – Ramnitのバンキング型トロイの木馬コンポーネントは、感染期間中にブラウザに入力されたすべての認証情報が侵害されたものとして扱われることを意味します。. 感染した端末で金融口座にアクセスした場合は、銀行に連絡してください。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
Preparation before removing Virus:VBS/ラムニット.
実際の除去プロセスを開始する前に, 次の準備手順を実行することをお勧めします.
- これらの指示が常に開いていて、目の前にあることを確認してください.
- すべてのファイルのバックアップを作成します, 破損したとしても. クラウドバックアップソリューションを使用してデータをバックアップし、あらゆる種類の損失に対してファイルを保証する必要があります, 最も深刻な脅威からでも.
- これにはしばらく時間がかかる可能性があるため、しばらくお待ちください.
- マルウェアのスキャン
- レジストリを修正する
- ウイルスファイルを削除する
ステップ 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
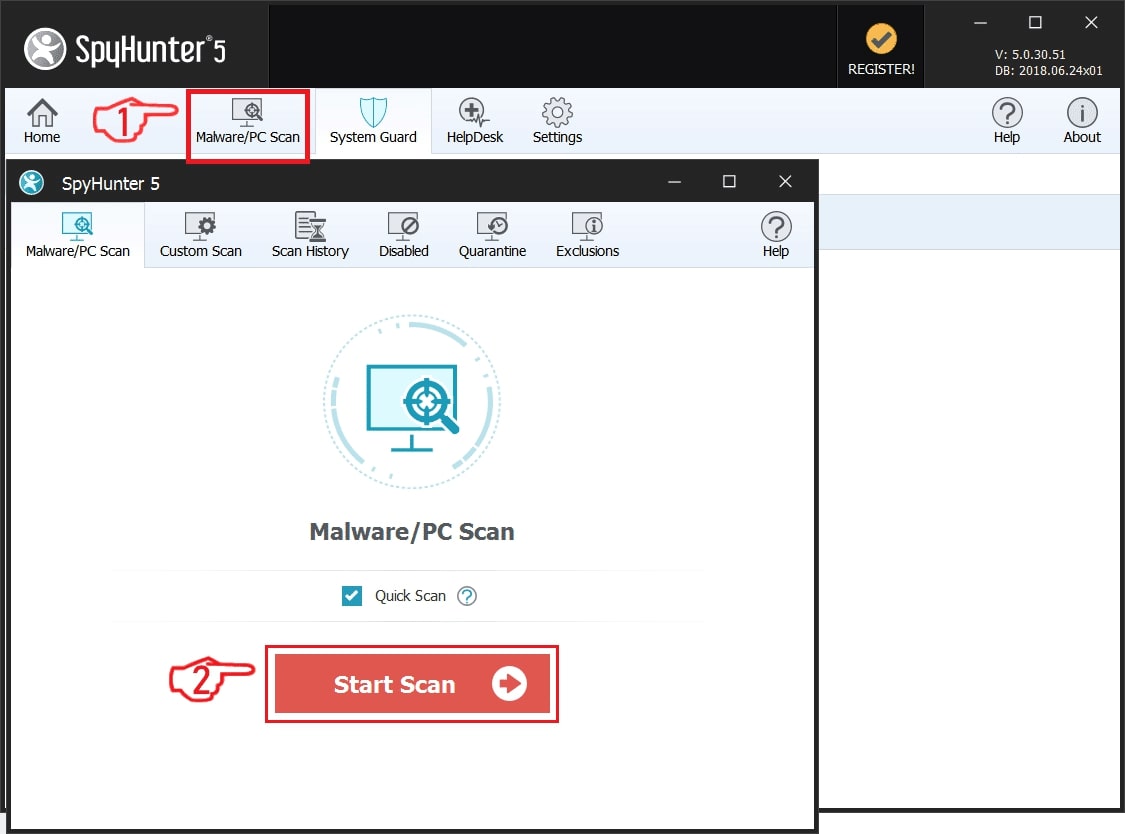
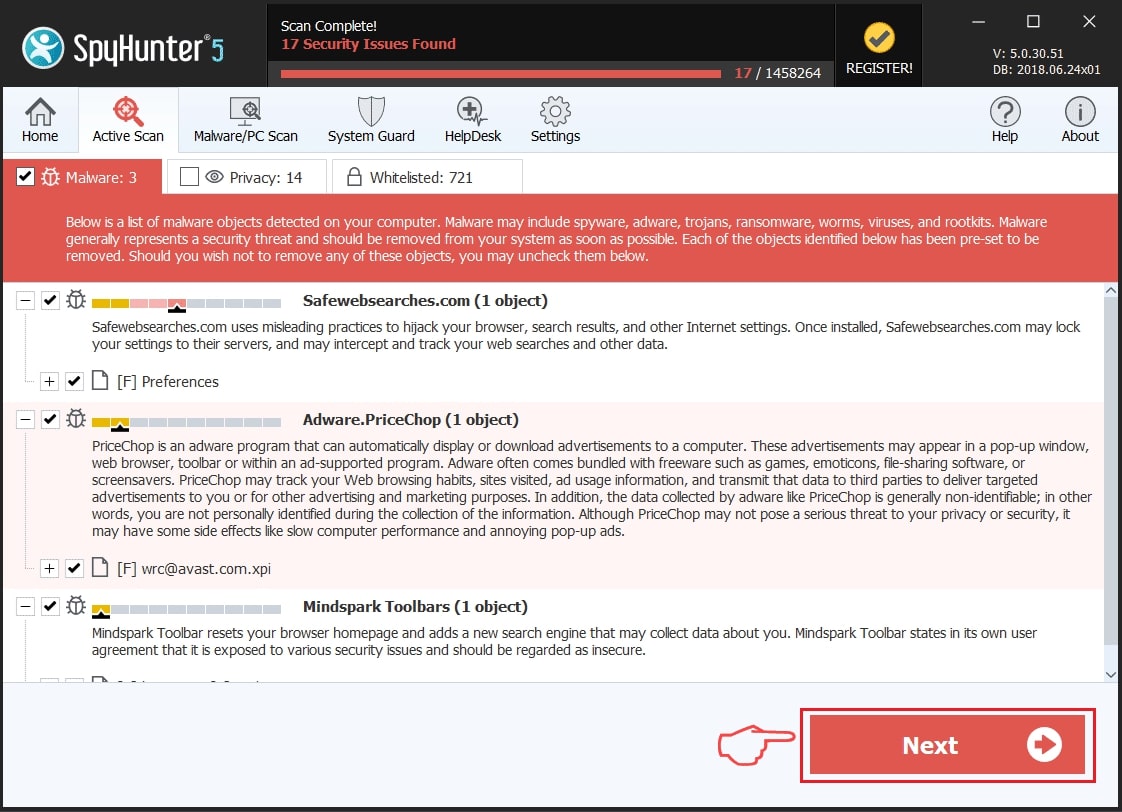
ステップ 2: レジストリをクリーンアップします, created by Virus:VBS/Ramnit on your computer.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, created by Virus:VBS/Ramnit there. これは、以下の手順に従うことで発生する可能性があります:
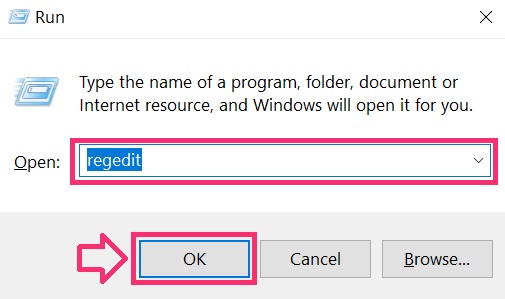
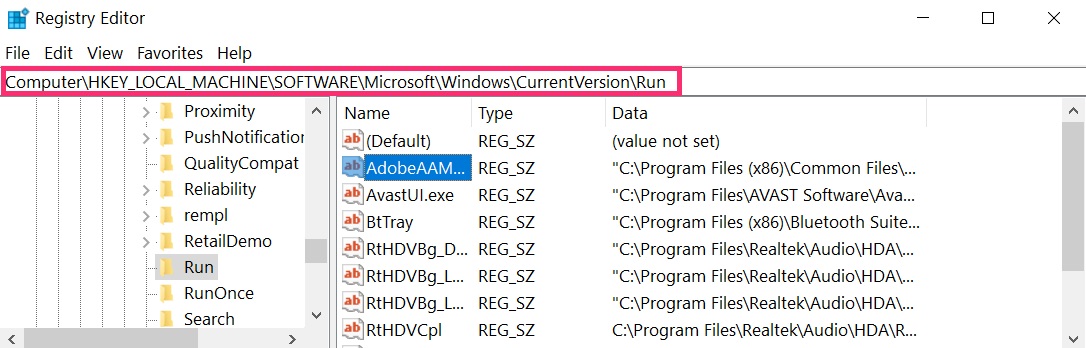
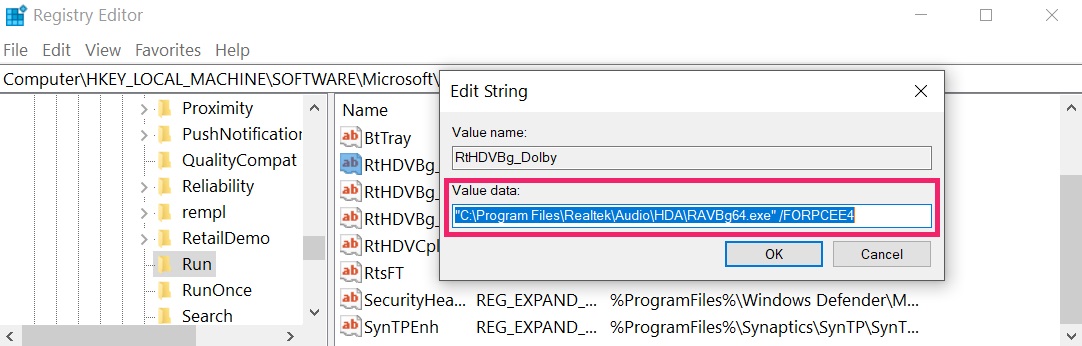 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
ステップ 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Windowsの場合 8, 8.1 と 10.
新しいWindowsオペレーティングシステムの場合
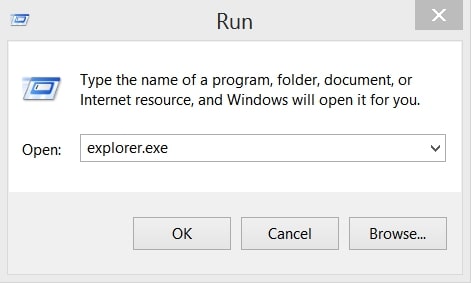
1: キーボードで押す + R そして書く explorer.exe の中に 走る テキストボックスをクリックしてから、 Ok ボタン.
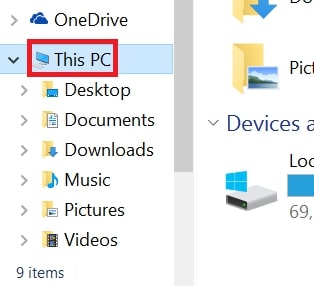
2: クリック あなたのPC クイックアクセスバーから. これは通常、モニター付きのアイコンであり、その名前は次のいずれかです。 "私のコンピューター", 「私のPC」 また 「このPC」 またはあなたがそれに名前を付けたものは何でも.
3: PC の画面の右上にある検索ボックスに移動し、次のように入力します。 「fileextension:」 と その後、ファイル拡張子を入力します. 悪意のある実行可能ファイルを探している場合, 例は "fileextension:EXE". それをした後, スペースを残して、マルウェアが作成したと思われるファイル名を入力します. ファイルが見つかった場合の表示方法は次のとおりです:
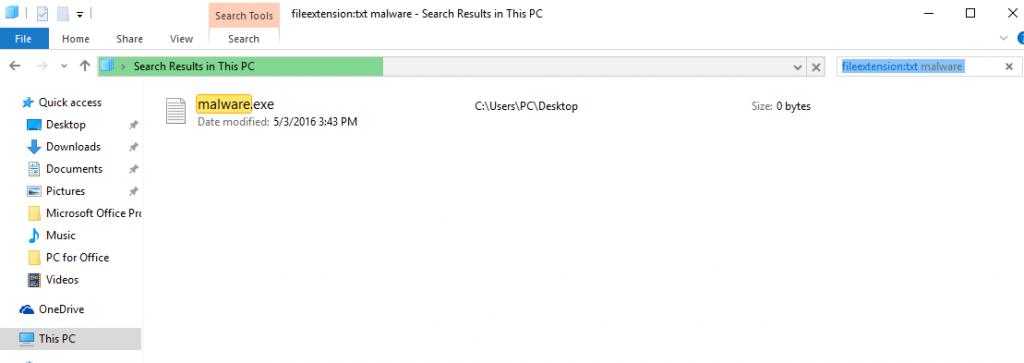
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.WindowsXPの場合, ビスタ, と 7.
古いWindowsオペレーティングシステムの場合
古い Windows OS では、従来のアプローチが有効なはずです:
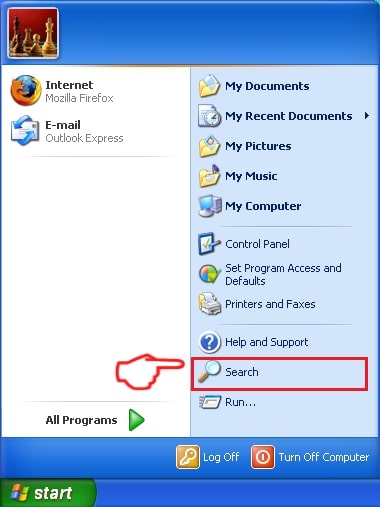
1: クリックしてください スタートメニュー アイコン (通常は左下にあります) 次に、 探す 好み.
2: 検索ウィンドウが表示された後, 選ぶ より高度なオプション 検索アシスタントボックスから. 別の方法は、をクリックすることです すべてのファイルとフォルダ.
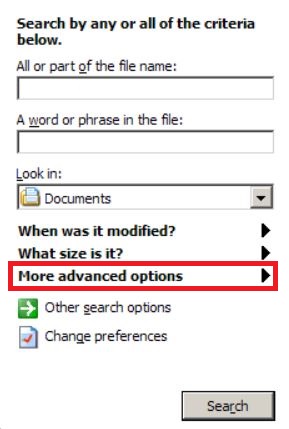
3: その後、探しているファイルの名前を入力し、[検索]ボタンをクリックします. これには時間がかかる場合があり、その後結果が表示されます. 悪意のあるファイルを見つけた場合, あなたはその場所をコピーまたは開くことができます 右クリック その上に.
これで、ハードドライブ上にあり、特別なソフトウェアによって隠されていない限り、Windows上の任意のファイルを検出できるはずです。.
ウイルス:VBS/Ramnit FAQ
ウイルスとは何か:VBS/Ramnit Trojan Do?
The Virus:VBS/ラムニット トロイの木馬 悪意のあるコンピュータプログラムです 破壊するように設計された, ダメージ, または不正アクセスを取得する コンピュータシステムに. 機密データを盗むために使用できます, システムを支配する, または他の悪意のある活動を開始する.
トロイの木馬はパスワードを盗むことができますか?
はい, トロイの木馬, ウイルスのように:VBS/ラムニット, パスワードを盗むことができます. これらの悪意のあるプログラム are designed to gain access to a user's computer, 被害者をスパイ 銀行口座の詳細やパスワードなどの機密情報を盗む.
Can Virus:VBS/Ramnit Trojan Hide Itself?
はい, できる. トロイの木馬は、さまざまな手法を使用して自分自身を隠すことができます, ルートキットを含む, 暗号化, と 難読化, セキュリティスキャナーから隠れて検出を回避するため.
トロイの木馬は工場出荷時設定にリセットすることで削除できますか?
はい, トロイの木馬はデバイスを出荷時設定にリセットすることで削除できます. これは、デバイスを元の状態に復元するためです。, インストールされている可能性のある悪意のあるソフトウェアを排除する. 工場出荷時設定にリセットした後でもバックドアを残して再感染する、より洗練されたトロイの木馬があることに留意してください。.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
はい, トロイの木馬が WiFi ネットワークに感染する可能性があります. ユーザーが感染したネットワークに接続したとき, このトロイの木馬は、接続されている他のデバイスに拡散し、ネットワーク上の機密情報にアクセスできます。.
トロイの木馬は削除できますか?
はい, トロイの木馬は削除可能. これは通常、悪意のあるファイルを検出して削除するように設計された強力なウイルス対策プログラムまたはマルウェア対策プログラムを実行することによって行われます。. ある場合には, トロイの木馬を手動で削除する必要がある場合もあります.
トロイの木馬はファイルを盗むことができますか?
はい, トロイの木馬がコンピュータにインストールされている場合、ファイルを盗むことができます. これは、 マルウェア作成者 またはユーザーがコンピュータにアクセスして、そこに保存されているファイルを盗む.
トロイの木馬を削除できるマルウェア対策?
などのマルウェア対策プログラム スパイハンター トロイの木馬をスキャンしてコンピュータから削除することができます. マルウェア対策を最新の状態に保ち、悪意のあるソフトウェアがないかシステムを定期的にスキャンすることが重要です.
トロイの木馬は USB に感染する可能性があります?
はい, トロイの木馬は感染する可能性があります USB デバイス. USB トロイの木馬 通常、悪意のあるファイルをインターネットからダウンロードしたり、電子メールで共有したりすることで拡散します。, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
SensorsTechForum.comで公開するコンテンツ, this Virus:VBS/Ramnit how-to removal guide included, 広範な研究の結果です, 特定のトロイの木馬の問題を取り除くためのハードワークと私たちのチームの献身.
ウイルスの研究はどのように行ったのですか:VBS/ラムニット?
私たちの調査は独立した調査に基づいていることに注意してください. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そのおかげで、最新のマルウェア定義に関する最新情報を毎日受け取ることができます, さまざまな種類のトロイの木馬を含む (バックドア, ダウンローダー, infostealer, 身代金, 等)
さらに, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
トロイの木馬によってもたらされる脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.