BEDREIGING VERWIJDEREN
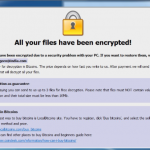
Dharma Ransomware met behulp van nieuwe bestandsextensie [Mkgoro@india.com].xtbl en [Mkgoro@india.com].portemonnee
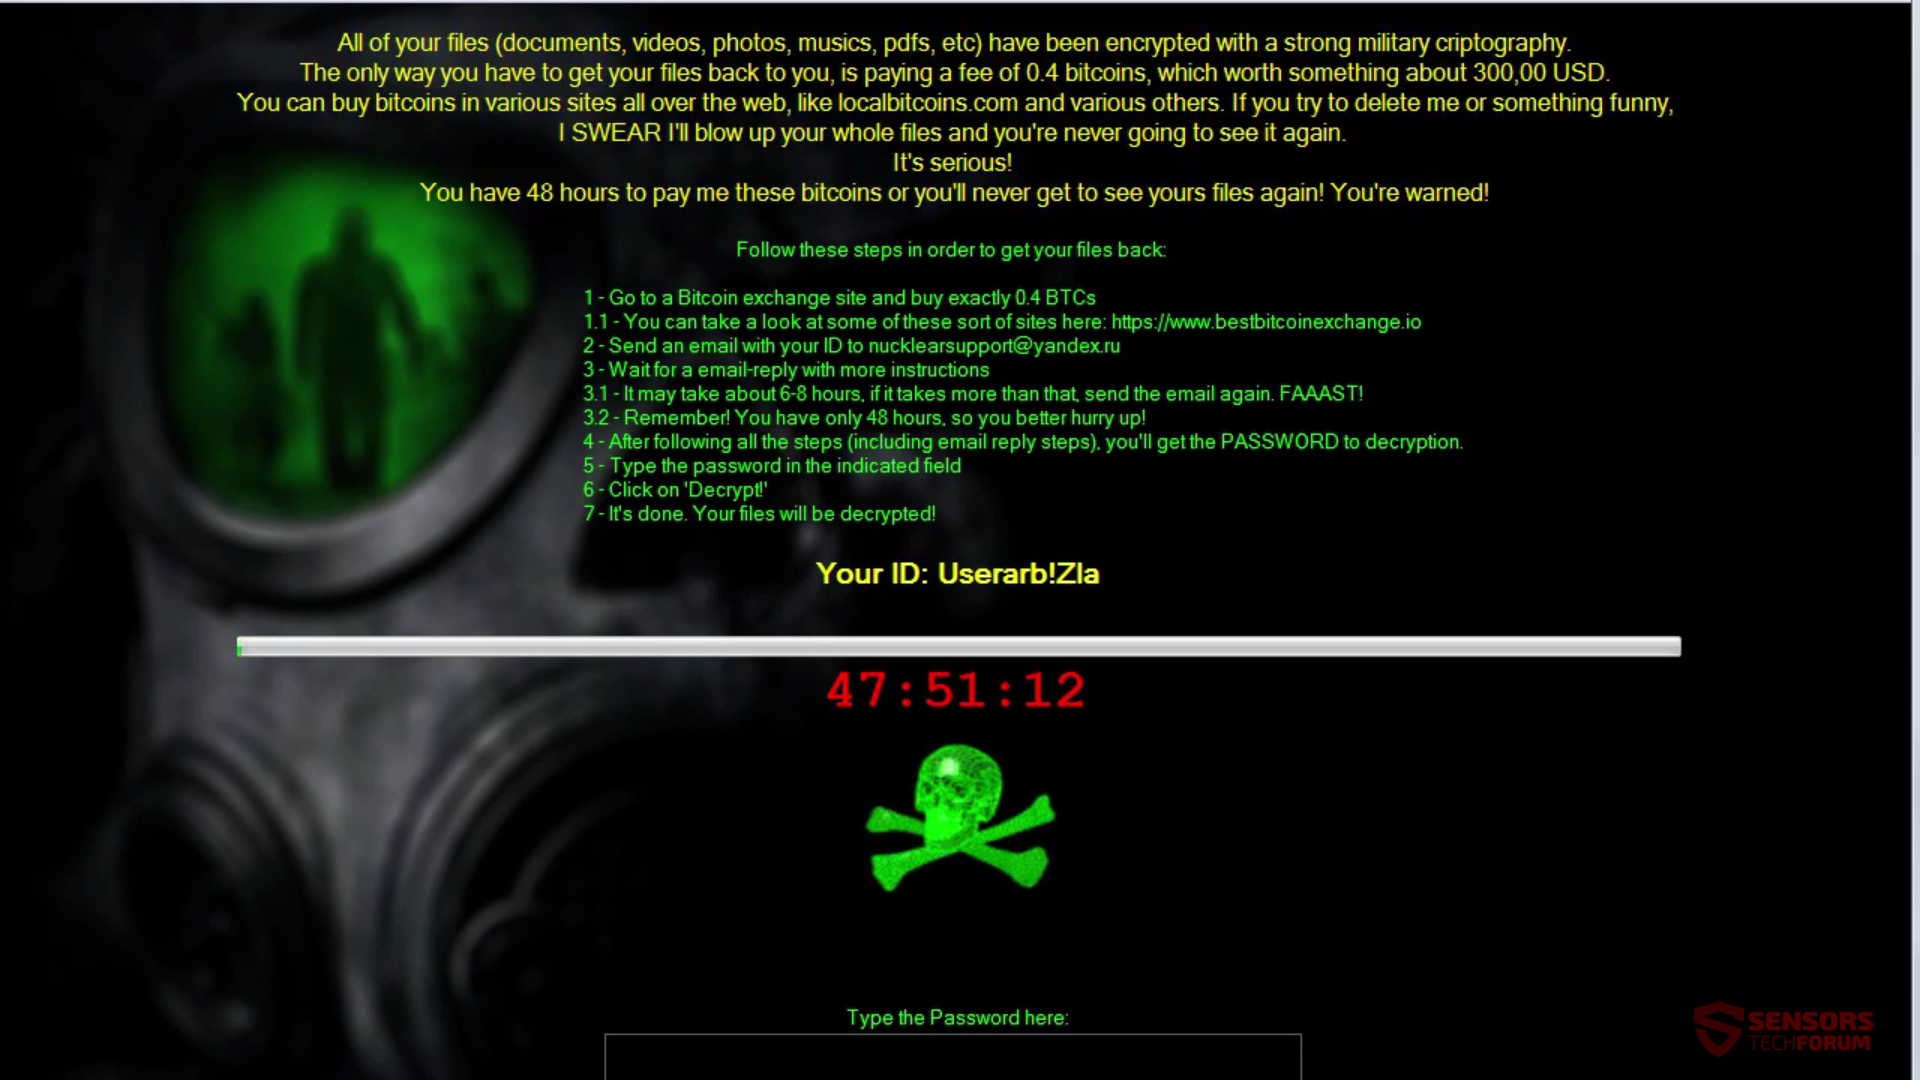
Dharma ransomware virus is onlangs ontdekt te voegen [Mkgoro@india.com].portemonnee en [Mkgoro@india.com].xtbl om versleutelde bestanden op de computers van slachtoffers. Blijkbaar, HTA losgeld notities zijn bij rage de laatste tijd als de bekende Dharma ransomware wordt nu gebruik van maken, volgens malware onderzoeker…