eliminan la amenaza
Dharma ransomware Usando nueva extensión de archivo [Mkgoro@india.com].xtbl y [Mkgoro@india.com].billetera
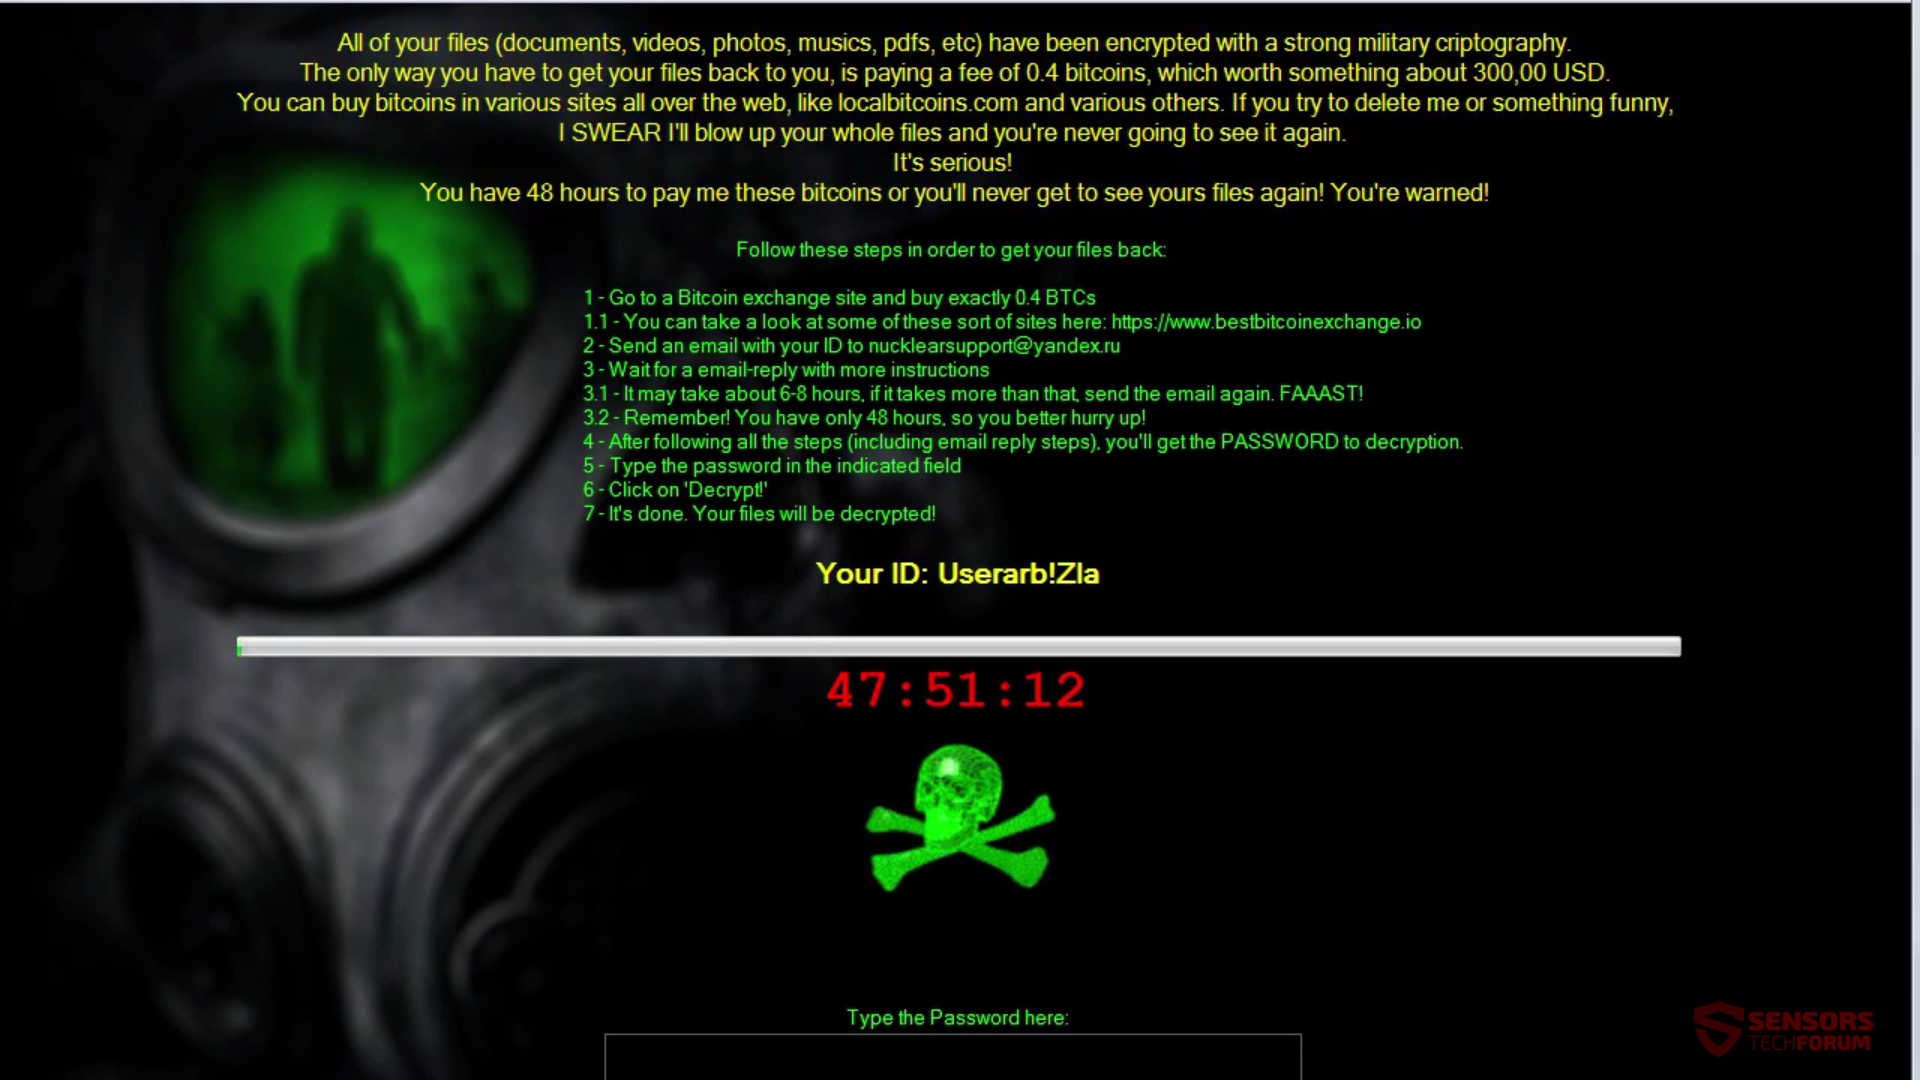
virus de ransomware Dharma solo se ha detectado para anexar [Mkgoro@india.com].cartera y [Mkgoro@india.com].xtbl a los archivos cifrados en los ordenadores de las víctimas. Al parecer,, HTA notas de rescate han estado en moda últimamente como el conocido ransomware Dharma ahora los está utilizando, según el investigador de malware…