Suppression des menaces
Dharma Ransomware Utilisation nouvelle extension de fichier [Mkgoro@india.com].xtbl et [Mkgoro@india.com].portefeuille
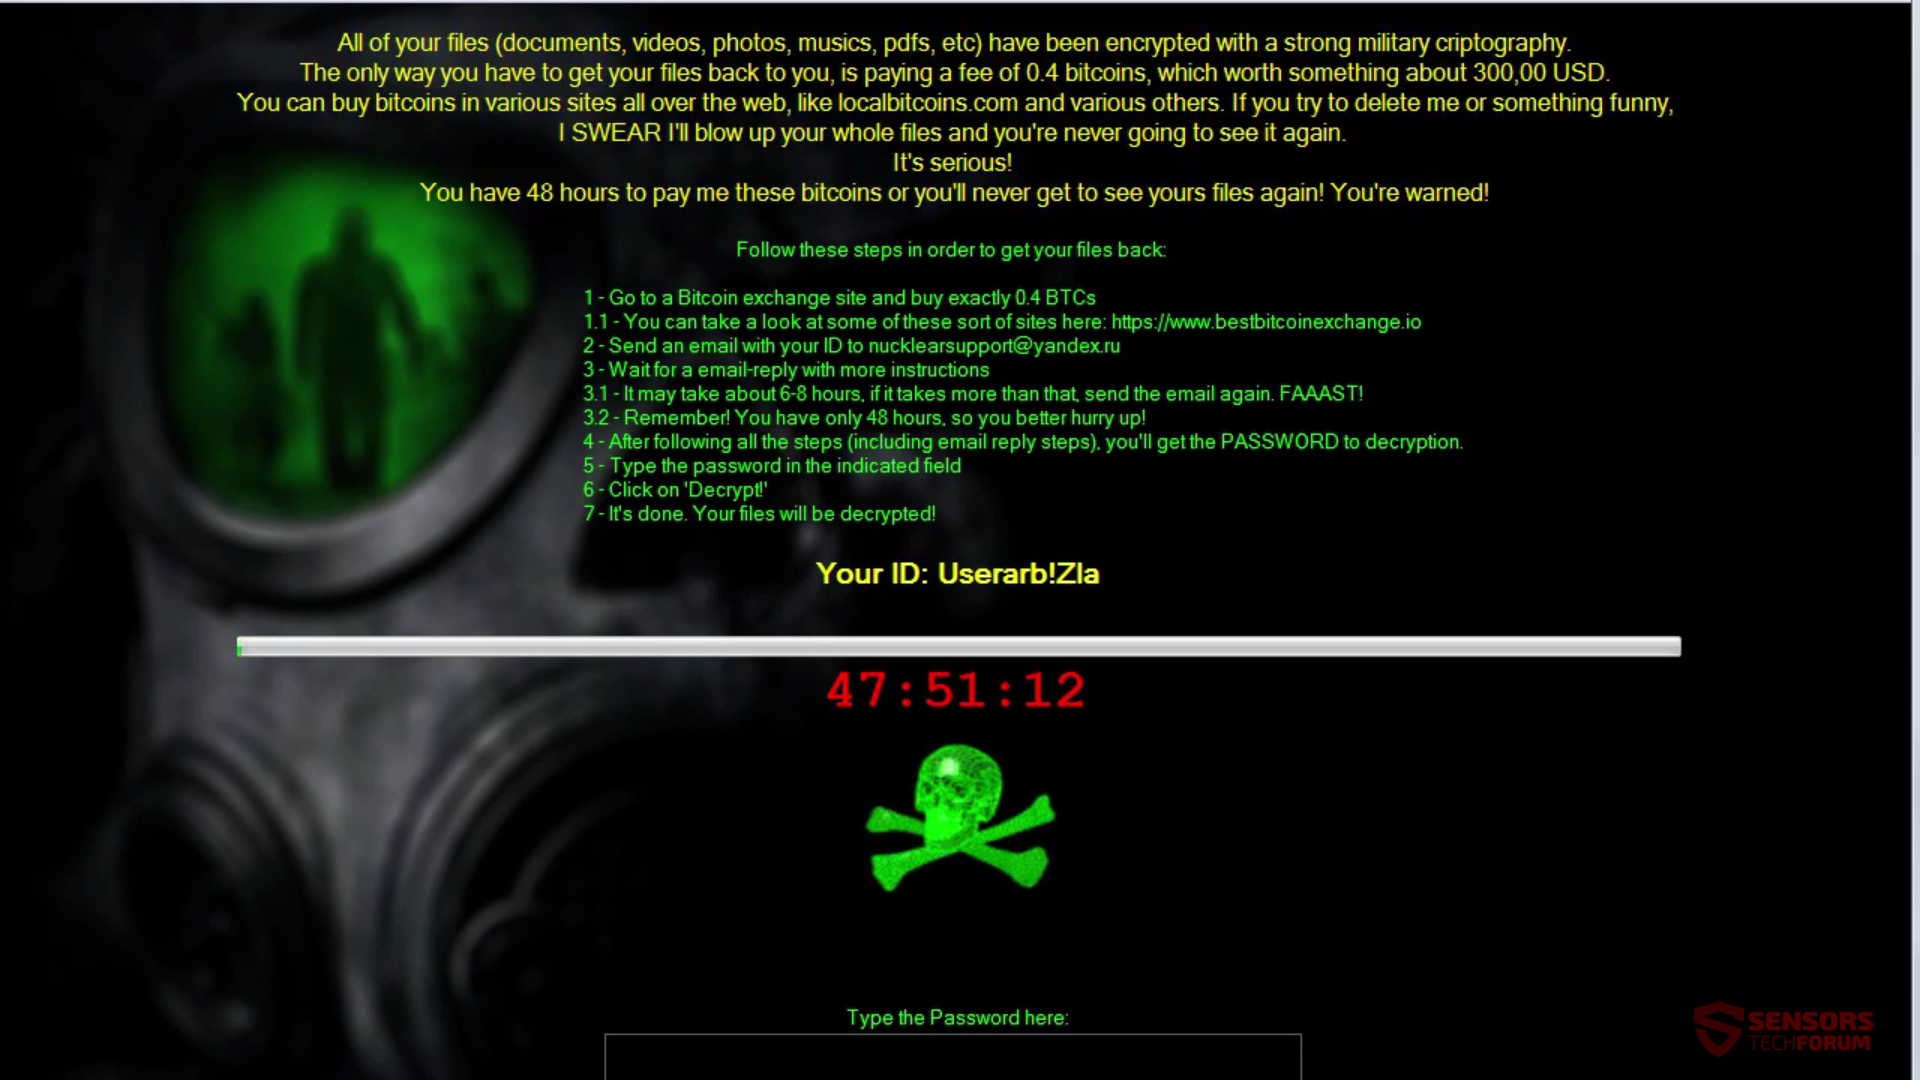
virus Dharma de ransomware vient d'être détecté pour ajouter [Mkgoro@india.com].portefeuille et [Mkgoro@india.com].xtbl aux fichiers chiffrés sur les ordinateurs des victimes. Apparemment, notes de rançon HTA ont été à la rage ces derniers temps que le ransomware Dharma bien connu est maintenant de les utiliser, selon le chercheur de logiciels malveillants…