

En trojansk:Win32/Kepavll!rfn-detektion fra Windows Defender eller et andet sikkerhedsprodukt er ikke en meddelelse, der skal afvises eller ignoreres. Dette detektionsnavn repræsenterer en heuristisk identifikation af en trojan-kategori trussel – software udviklet til at fungere i hemmelighed på dit system, mens den udfører handlinger, der gavner dets operatører på din bekostning. Det er afgørende at handle hurtigt, når denne advarsel vises, for at begrænse potentiel skade, hvilket kan omfatte datatyveri, konto kompromis, eller yderligere installation af malware.
Trojan:Win32/Kepavll!rfn er et detektionsnavn, der bruges af Microsoft Defender Antivirus til at identificere en trojansk trussel i Win32 (Vinduer) miljø. Den “!Tyskland” suffikset angiver et heuristisk eller generisk detektionsmønster snarere end en signatur, der matcher en specifik fil, hvilket betyder, at Defender har identificeret adfærdsmæssige eller strukturelle karakteristika, der stemmer overens med kendte trojanske familier. Som dokumenteret i Microsoft Security Intelligence, trojanere i denne kategori kan udføre en række ondsindede aktiviteter, herunder fjernadgang, høst af data, legitimationstyveri, eller fungerer som en loader, der leverer yderligere malware til systemet.
| Navn | Trojan:Win32/Kepavll!Tyskland |
| Trussel Type | Trojan (Microsoft Defender Heuristisk Detektion) |
| Symptomer | Microsoft Defender-advarsel om trojaner:Win32/Kepavll!Tyskland; Mistænkelige processer kører i Jobliste; uventet netværksaktivitet; træg systemydelse; potentiel adfærd med tyveri af legitimationsoplysninger; browserafvigelser eller uautoriseret kontoadgang |
| Fjernelsestid | Rundt om 15 minutter |
| Removal Tool | Se, om dit system er blevet påvirket af Malware
* Gratis fjernelse giver dig mulighed, underlagt en 48-timers ventetid, en afhjælpning og fjernelse for fundne resultater. SpyHunters EULA, Fortrolighedspolitik, og flere detaljer om Gratis Fjerner. |
Hvordan fik jeg trojaner:Win32/Kepavll!Tyskland?
Sikkerhedsforskere dokumenterer følgende som de primære distributionskanaler for trojanske trusler af denne type:
- Cracket software, centrale generatorer, og spilsnydekoder downloadet fra uofficielle kilder, torrent sites, og warez-platforme – Dette er den mest almindelige leveringsmetode for Win32-trojanere.
- Ondsindede e-mail-vedhæftede filer – især Microsoft Office-dokumenter med indlejrede makroer, der udfører trojaner-nyttelasten, når brugeren aktiverer makroindhold.
- Drive-by download-angreb – automatiske downloads udløses ved besøg af kompromitterede websteder, der udnytter uopdaterede sårbarheder i browsere eller browser-plugins.
- Falske softwareopdateringsmeddelelser vist af ondsindede websteder, der hævder at Java, Blitz, eller en anden fælles komponent kræver en hurtig opdatering.
- Filer delt via spilfællesskaber – Discord-servere, fora om spilmodifikationer, og fildelingsplatforme, hvor skadelige filer distribueres forklædt som spilindhold.
- Piratkopierede mediepakker inklusive film, TV serier, eller software, der indeholder trojanske nyttelast bundtet med indholdet.
Hvad Er Trojan:Win32/Kepavll!rfn Do?
Trojanere, der er markeret af Microsoft Defender under Kepavll-detektionsfamilien, er knyttet til følgende funktioner baseret på dokumenterede adfærdsmønstre.:
- Etablerer vedholdenhed på det inficerede system via ændringer i Windows-registreringsdatabasen, planlagte opgaver, eller placering i opstartsmapper for at overleve systemgenstarter.
- Forbinder til eksterne kommando- og kontrolservere at modtage opdaterede instruktioner, levere stjålne data, eller download yderligere malware-komponenter.
- Keylogging-funktion – kan registrere alle tastetryk indtastet på den inficerede enhed, indfangning af adgangskoder, kreditkortnumre, og andre følsomme input.
- Indsamling af browserlegitimationsoplysninger – udtrækker gemte adgangskoder, automatisk udfyldningsdata, session cookies, og browserhistorik fra installerede browsere.
- Dropper-funktionalitet – kan downloade og udføre yderligere malware, herunder ransomware, yderligere trojanere, eller møntminesoftware.
- Interferens med sikkerhedssoftware – kan forsøge at deaktivere eller ekskludere sig selv fra Windows Defender eller andre installerede sikkerhedsprodukter.
- Potentiel fjernadgangsfunktion – Nogle varianter giver angribere mulighed for at fjernstyre den inficerede maskine, gennemse filer, eller udføre kommandoer.
- Dataudfiltrering – indsamlede legitimationsoplysninger og systemoplysninger overføres til angriberkontrolleret infrastruktur.
Sådan fjerner Trojan:Win32/Kepavll!Tyskland?
I betragtning af potentialet for datatyveri ved denne trussel, Hastighed og grundighed er lige så vigtige i fjernelsesprocessen:
- Afbryd forbindelsen til internettet med det samme for at stoppe enhver igangværende dataudvinding til angriberens servere, mens du forbereder fjernelse.
- Start i fejlsikret tilstand med netværk – genstart, Hold Shift nede og klik på Genstart, naviger derefter til Fejlfinding – Avancerede indstillinger – Startup Indstillinger – presse 5. Sikker tilstand forhindrer de fleste trojanere i at indlæses ved opstart.
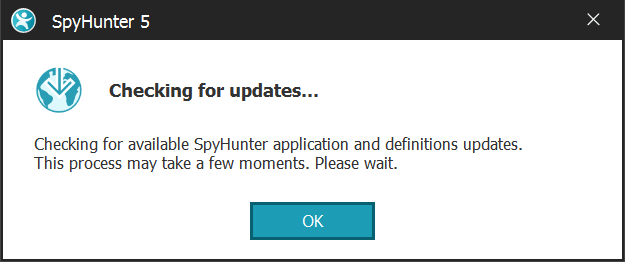
- Kør en fuld systemscanning med SpyHunter i fejlsikret tilstand for at identificere og karantæne alle komponenter, der er forbundet med trojaneren.
- Tillad Microsoft Defender at fuldføre fjernelsen hvis den allerede har sat filen i karantæne – Accepter den anbefalede handling i Defender-meddelelsen eller panelet Virus- og trusselsbeskyttelse.
- Åbn Jobliste og afslutte alle mistænkelige eller ukendte processer – Undersøg eventuelle procesnavne, du ikke genkender med det samme, før du afslutter dem..
- Gennemgå installerede programmer i Indstillinger – Apps og fjern alle apps, du ikke genkender, især dem, der blev installeret omkring det tidspunkt, hvor detektionen først dukkede op.
- Kontroller opstartsposterne for Opgavestyring og MSConfig for persistensmekanismer tilføjet af trojaneren og slet eller deaktiver eventuelle mistænkelige poster, der findes.
- Undersøg kørselsnøgler i registreringsdatabasen (regedit – HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun og den tilsvarende HKEY_LOCAL_MACHINE) og fjern alle poster, der peger på ukendte filstier.
- Skift alle kontoadgangskoder umiddelbart efter fjernelse – e-mail, bankvirksomhed, sociale medier, og spilkonti – ved hjælp af en separat rengøringsenhed. Antag alle loginoplysninger, der er indtastet på denne maskine, da infektionen muligvis er blevet fanget.
- Overvåg konti for uautoriseret aktivitet i ugerne efter infektionen og aktiver tofaktorgodkendelse på alle vigtige konti.

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Klargøring før du fjerner Trojan:Win32/Kepavll!Tyskland.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
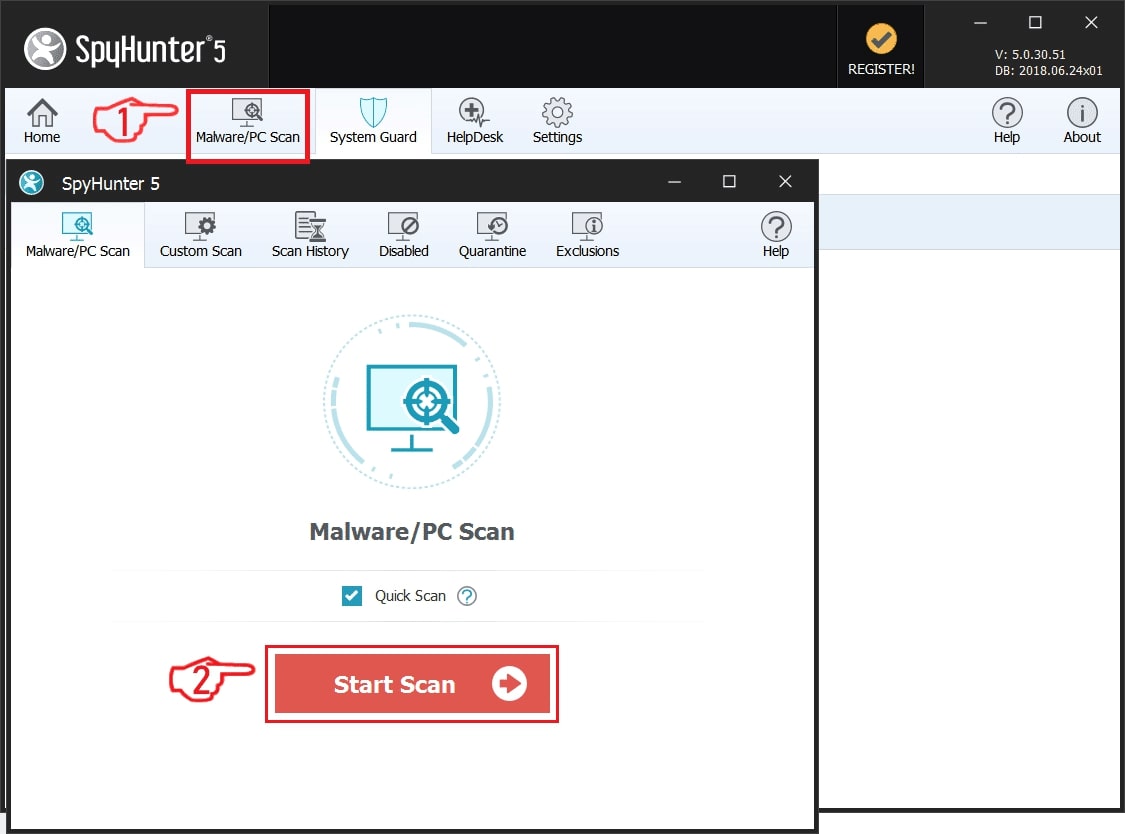
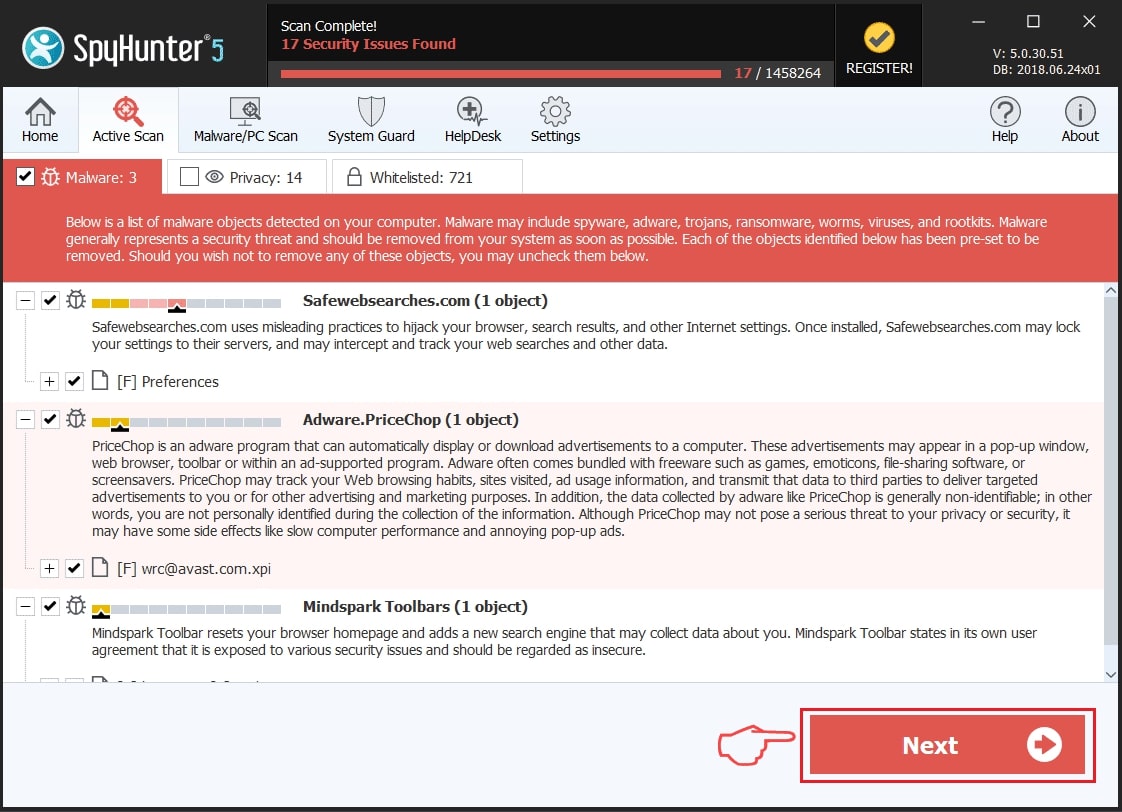
Trin 1: Scan efter Trojan:Win32/Kepavll!rfn med SpyHunter Anti-Malware Tool
Trin 2: Rens eventuelle registre, skabt af Trojan:Win32/Kepavll!rfn på din computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, skabt af Trojan:Win32/Kepavll!rfn der. Dette kan ske ved at følge trinene nedenunder:
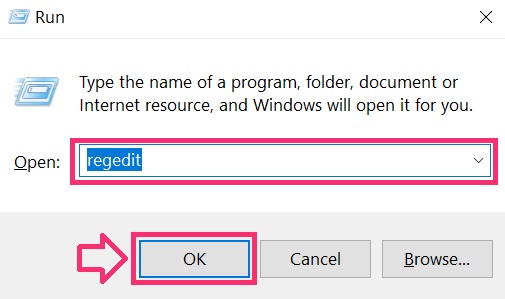
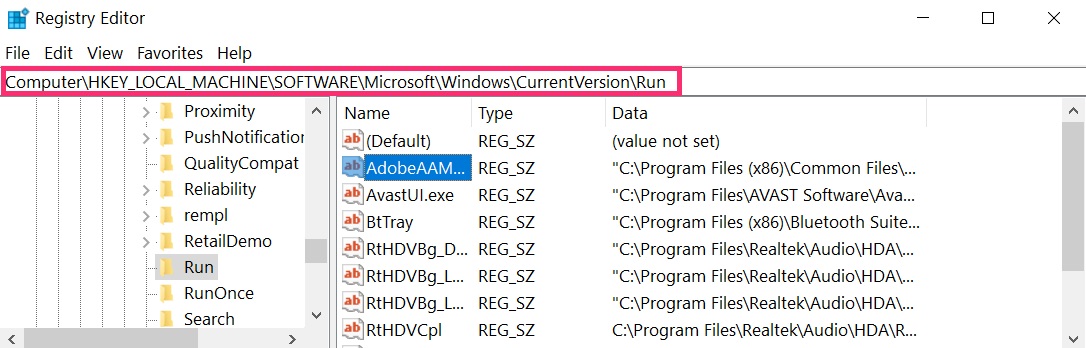
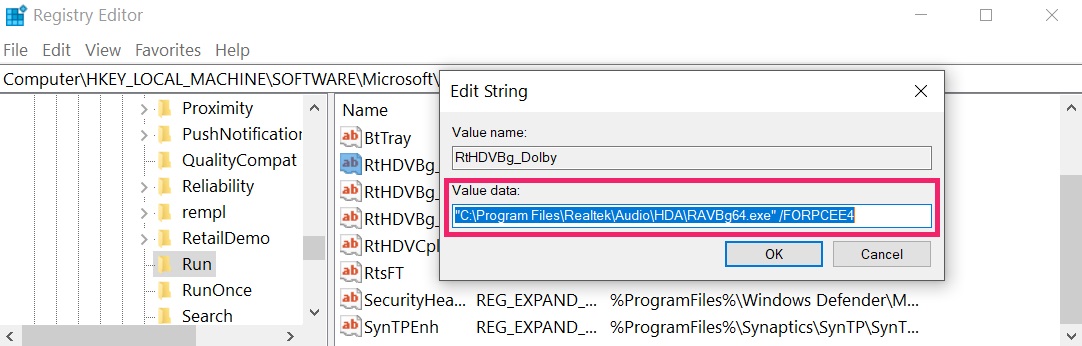 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by Trojan:Win32/Kepavll!rfn on your PC.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
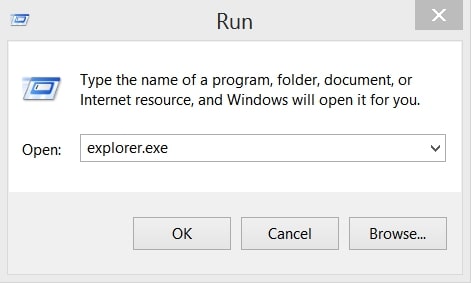
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
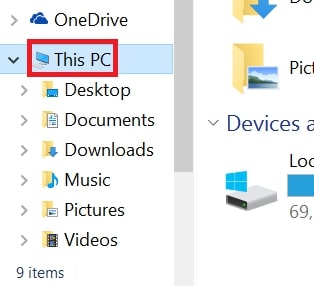
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
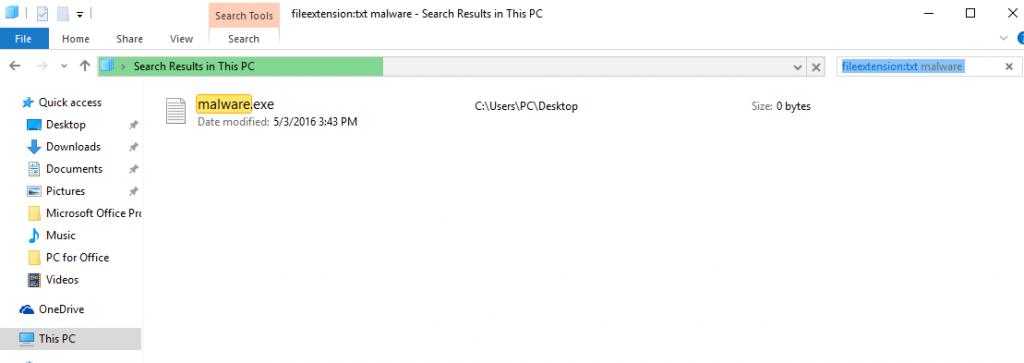
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
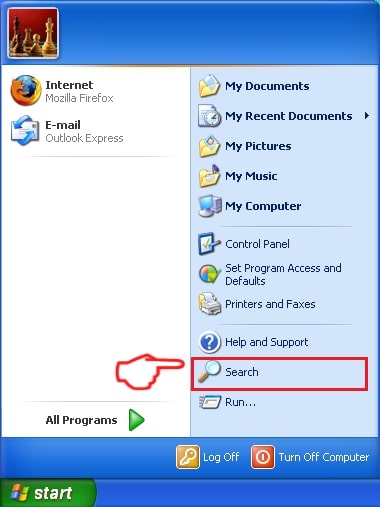
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
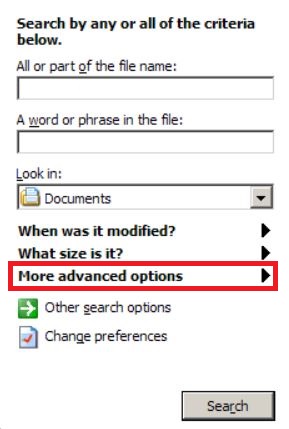
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
Trojan:Win32/Kepavll!rfn FAQ
Hvad Er Trojan:Win32/Kepavll!rfn Trojan Do?
den trojanske:Win32/Kepavll!Tyskland Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, som trojansk:Win32/Kepavll!Tyskland, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can Trojan:Win32/Kepavll!rfn Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can Trojan:Win32/Kepavll!rfn Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
Om trojaneren:Win32/Kepavll!rfn Research
Indholdet udgiver vi på SensorsTechForum.com, denne trojaner:Win32/Kepavll!rfn how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
Hvordan foretog vi forskningen om trojan:Win32/Kepavll!Tyskland?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, forskningen bag trojaneren:Win32/Kepavll!rfn threat is backed with VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.