

Un troyano:Win32/Kepavll!La detección de RFN por parte de Windows Defender u otro producto de seguridad no es una notificación que deba descartarse o ignorarse.. Este nombre de detección representa una identificación heurística de un troyano-amenaza de categoría – Software diseñado para operar de forma encubierta en su sistema mientras realiza acciones que benefician a sus operadores a costa suya.. Actuar con rapidez cuando aparece esta alerta es fundamental para limitar los daños potenciales., lo que puede incluir el robo de datos., cuenta el compromiso, o instalación de malware adicional.
Trojan:Win32/Kepavll!rfn es un nombre de detección utilizado por Microsoft Defender Antivirus para identificar una amenaza troyana en Win32 (Ventanas) ambiente. El “!Alemania” El sufijo indica un patrón de detección heurístico o genérico en lugar de una firma que coincida con un archivo específico., Esto significa que Defender ha identificado características de comportamiento o estructurales consistentes con familias de troyanos conocidas.. Tal como se documenta en Microsoft Security Intelligence, Los troyanos de esta categoría pueden realizar diversas actividades maliciosas, incluido el acceso remoto., la recolección de datos, robo de credenciales, o actuando como un cargador que introduce malware adicional en el sistema..
| Nombre | Trojan:Win32/Kepavll!Alemania |
| El tipo de amenaza | Trojan (Detección heurística de Microsoft Defender) |
| Los síntomas | Alerta de Microsoft Defender sobre troyanos:Win32/Kepavll!Alemania; Procesos sospechosos ejecutándose en el Administrador de tareas; actividad de red inesperada; rendimiento lento del sistema; posible comportamiento de robo de credenciales; anomalías del navegador o acceso no autorizado a la cuenta |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje un troyano?:Win32/Kepavll!Alemania?
Los investigadores de seguridad documentan los siguientes como los principales canales de distribución para las amenazas troyanas de este tipo.:
- Software descifrado, generadores de claves, y trucos de juego descargado de fuentes no oficiales, sitios de torrents, y plataformas de warez – Este es el método de distribución más común para los troyanos Win32..
- adjuntos de correos electrónicos maliciosos – en particular los documentos de Microsoft Office con macros incrustadas que ejecutan la carga útil del troyano cuando el usuario habilita el contenido de macros.
- Ataques de descarga automática – Descargas automáticas que se activan al visitar sitios web comprometidos que explotan vulnerabilidades no parcheadas en navegadores o complementos de navegador..
- Avisos falsos de actualización de software mostrado por sitios web maliciosos que afirman que Java, Flash, o algún otro componente común requiere una actualización urgente.
- Archivos compartidos a través de comunidades de videojuegos – Servidores de Discord, foros de modificación de juegos, y plataformas para compartir archivos donde se distribuyen archivos maliciosos disfrazados de contenido de juegos..
- Paquetes multimedia pirateados incluyendo películas, Series de Televisión, o software que contenga cargas útiles troyanas agrupadas con el contenido.
¿Qué hace de Troya:Win32/Kepavll!rfn Hacer?
Los troyanos detectados por Microsoft Defender dentro de la familia de detección Kepavll están asociados con las siguientes capacidades basadas en patrones de comportamiento documentados.:
- Establece persistencia en el sistema infectado mediante modificaciones del registro de Windows, tareas programadas, o su ubicación en las carpetas de inicio para que sobrevivan a los reinicios del sistema..
- Se conecta a servidores remotos de comando y control. para recibir instrucciones actualizadas, entregar datos robados, o descargar componentes de malware adicionales.
- Capacidad de registro de pulsaciones de teclas – puede registrar todas las pulsaciones de teclas introducidas en el dispositivo infectado., capturando contraseñas, números de tarjetas de crédito, y otros datos sensibles.
- Recopilación de credenciales de navegador – Extrae las contraseñas guardadas, autocompletar datos, cookies de sesión, y el historial de navegación de los navegadores instalados.
- Funcionalidad de gotero – puede descargar y ejecutar malware adicional, incluido ransomware., troyanos adicionales, o software de minería de criptomonedas.
- interferencia del software de seguridad – puede intentar deshabilitarse o excluirse de Windows Defender u otros productos de seguridad instalados..
- Capacidad potencial de acceso remoto – Algunas variantes otorgan a los atacantes la capacidad de controlar remotamente la máquina infectada., examinar archivos, o ejecutar comandos.
- Exfiltración de datos – Las credenciales recopiladas y la información del sistema se transmiten a la infraestructura controlada por el atacante..
Cómo quitar el troyano:Win32/Kepavll!Alemania?
Dado el potencial de robo de datos de esta amenaza, La rapidez y la minuciosidad son igualmente importantes en el proceso de eliminación.:
- Desconéctate de internet inmediatamente. para detener cualquier exfiltración de datos en curso a los servidores del atacante mientras se prepara para la eliminación.
- Iniciar en modo seguro con funciones de red. – Reanudar, Mantén pulsada la tecla Mayús y haz clic en Reiniciar., Luego, diríjase a Solución de problemas – Opciones avanzadas – Configuración de inicio – prensa 5. El modo seguro impide que la mayoría de los troyanos se carguen al iniciar el sistema..
- Ejecutar un escaneo completo del sistema con SpyHunter en Modo seguro para identificar y poner en cuarentena todos los componentes asociados con el troyano.
- Permitir que Microsoft Defender complete su acción de eliminación si ya ha puesto el archivo en cuarentena – Acepte la acción recomendada en la notificación de Defender o en el panel de Protección contra virus y amenazas..
- Abrir el Administrador de tareas y poner fin a cualquier proceso sospechoso o desconocido. – Investiga cualquier nombre de proceso que no reconozcas inmediatamente antes de finalizarlos..
- Revisar los programas instalados en Configuración – Aplicaciones y elimine cualquier aplicación que no reconozca, particularmente aquellos instalados en el momento en que apareció la detección por primera vez..
- Compruebe las entradas de inicio del Programador de tareas y MSConfig. para mecanismos de persistencia añadidos por el troyano y eliminar o deshabilitar cualquier entrada sospechosa encontrada.
- Inspeccionar el registro Ejecutar claves (regedit – HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun y su equivalente HKEY_LOCAL_MACHINE) y eliminar cualquier entrada que apunte a rutas de archivo desconocidas..
- Cambiar todas las contraseñas de las cuentas inmediatamente después de la extracción – correo electrónico, bancario, Medio social, y cuentas de juego – utilizando un dispositivo limpio separado. Asuma cualquier credencial ingresada en esta máquina ya que la infección podría haber sido capturada..
- Supervise las cuentas para detectar actividad no autorizada. en las semanas posteriores a la infección y habilitar la autenticación de dos factores en todas las cuentas importantes..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de quitar Trojan:Win32/Kepavll!Alemania.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Analizar en busca de Troya:Win32/Kepavll!RFN con la herramienta de SpyHunter Anti-Malware
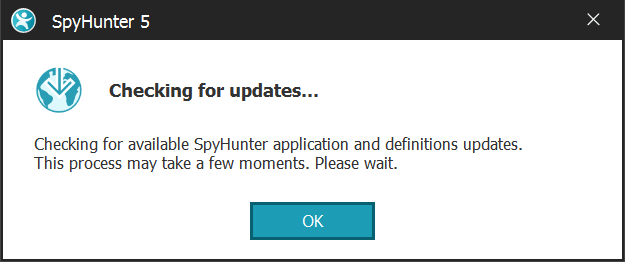
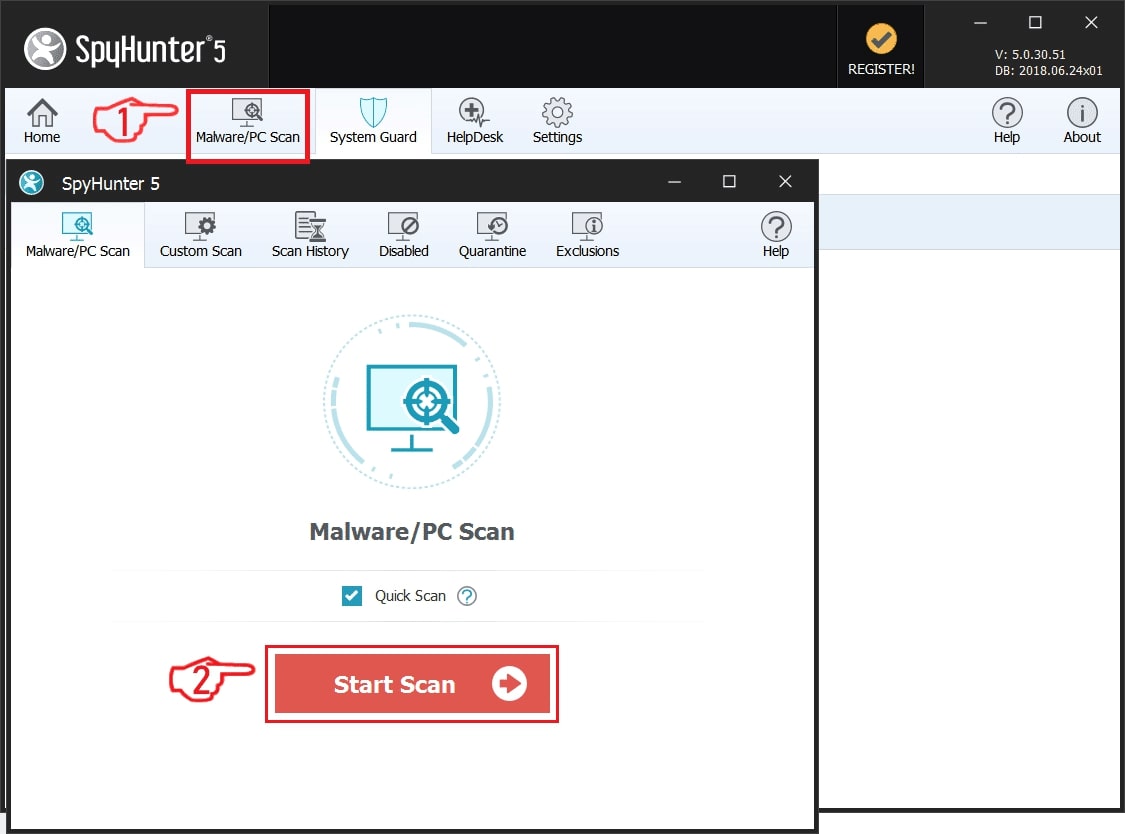
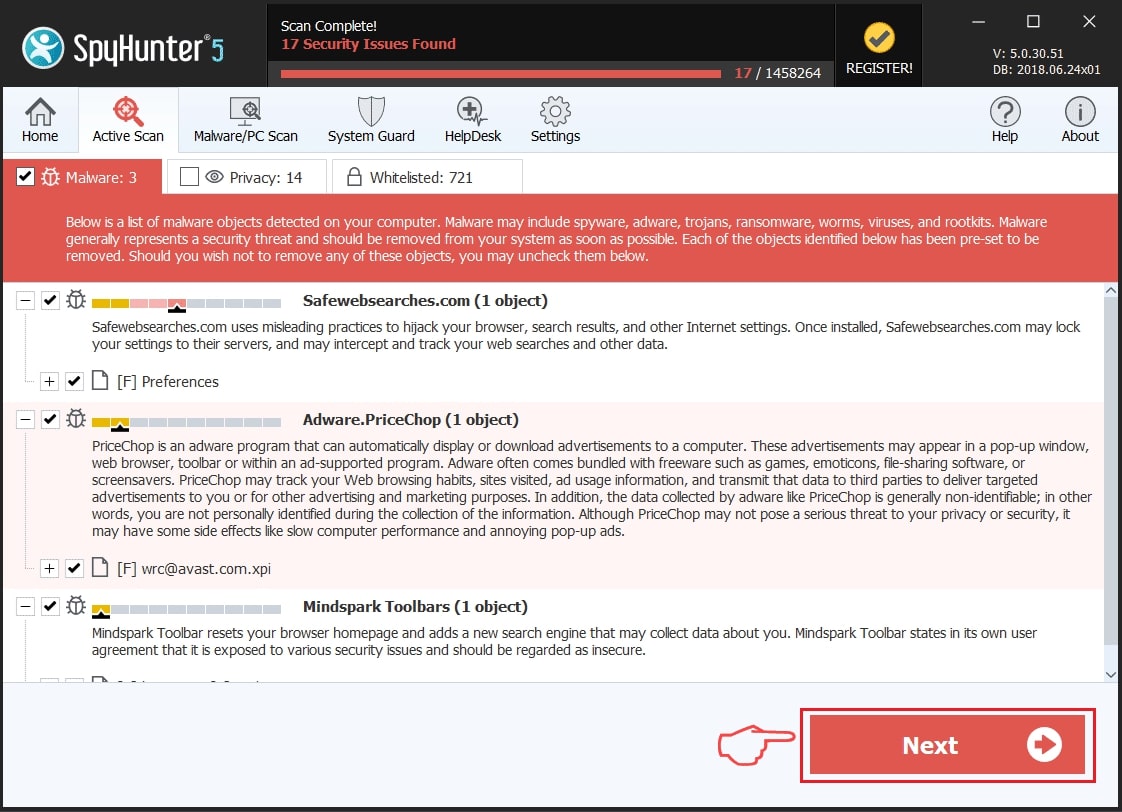
Paso 2: Limpiar los registros, creado por Troya:Win32/Kepavll!RFN en su ordenador.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, creado por Troya:Win32/Kepavll!RFN existe. Esto puede ocurrir siguiendo los pasos debajo:
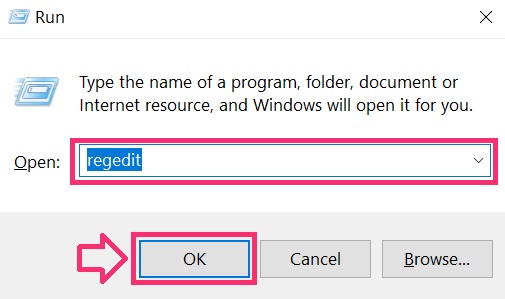
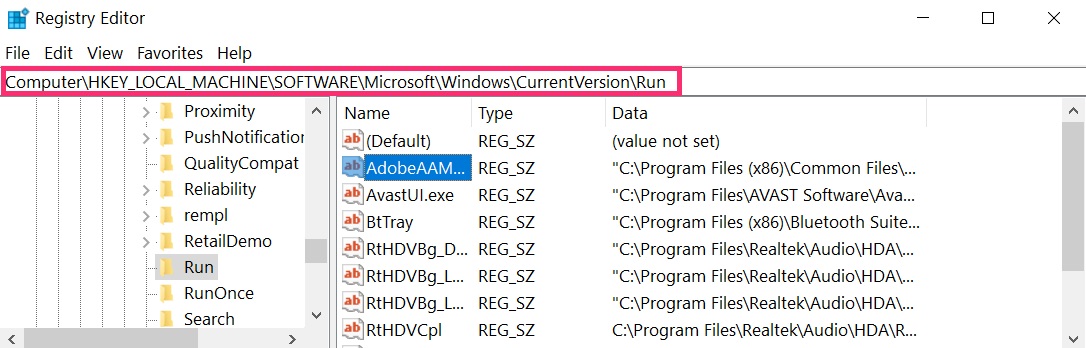
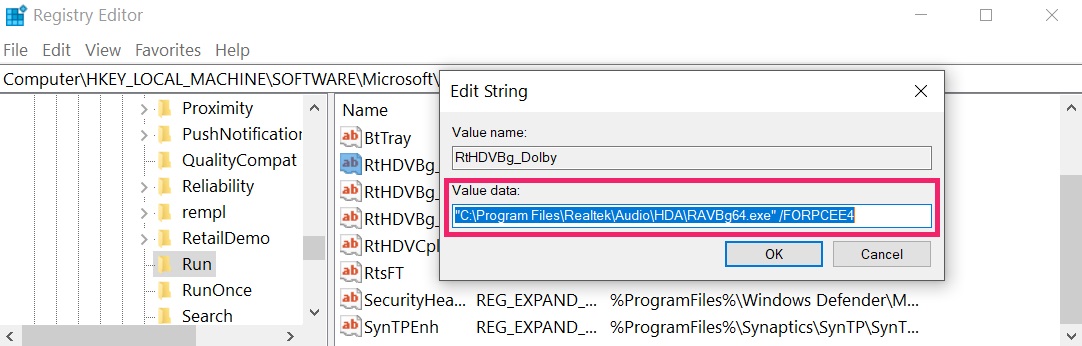 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Encuentra archivos de virus creados por Trojan:Win32/Kepavll!RFN en su PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
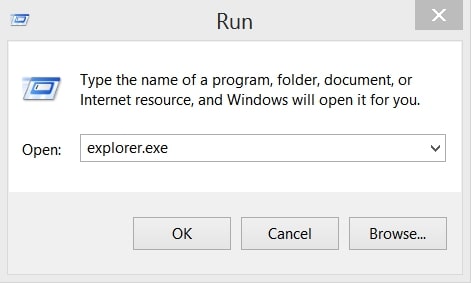
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
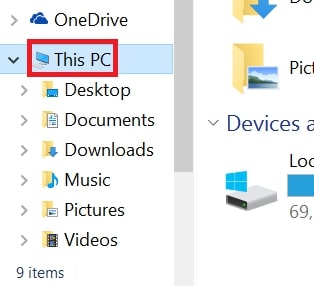
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
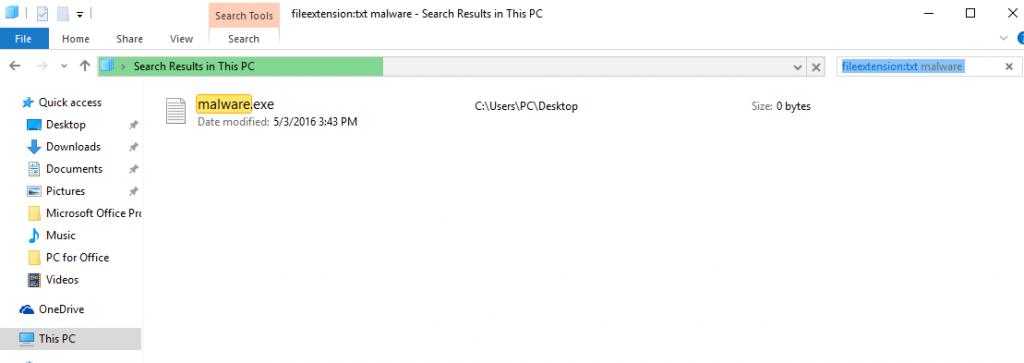
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
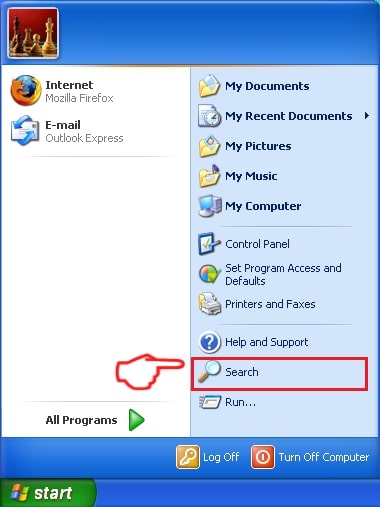
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
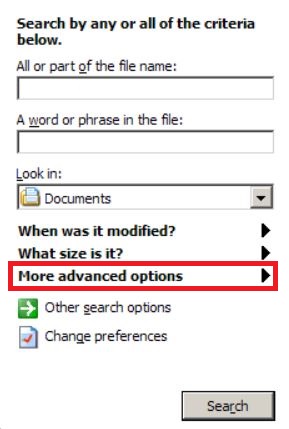
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Trojan:Win32/Kepavll!Preguntas frecuentes sobre rfn
¿Qué hace de Troya:Win32/Kepavll!rfn Trojan Do?
el troyano:Win32/Kepavll!Alemania Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como troyano:Win32/Kepavll!Alemania, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Trojan:Win32/Kepavll!rfn Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Trojan:Win32/Kepavll!rfn Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
Sobre el troyano:Win32/Kepavll!Investigación rfn
El contenido que publicamos en SensorsTechForum.com, este troyano:Win32/Kepavll!Incluye guía práctica de eliminación de rfn, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre Trojan:Win32/Kepavll!Alemania?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, la investigación detrás del troyano:Win32/Kepavll!rfn threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..