Trojan:JS/FakeCaptcha es una de las amenazas de ingeniería social más sofisticadas que existen actualmente., porque no requiere ningún exploit, ninguna vulnerabilidad de software, y ninguna descarga automática para tener éxito – Simplemente engaña al usuario para que haga el trabajo él mismo.. Si ha visto una alerta de Microsoft Defender para esta detección, o si recuerdas haber interactuado con una página de estilo CAPTCHA que te pedía que presionaras combinaciones de teclas y pegaras algo, Es fundamental tratar su sistema como potencialmente comprometido y seguir el proceso de eliminación completo que se describe a continuación.. Lo que parecía ser una revisión rutinaria de bots podría haber sido el punto de entrada para una infección grave..
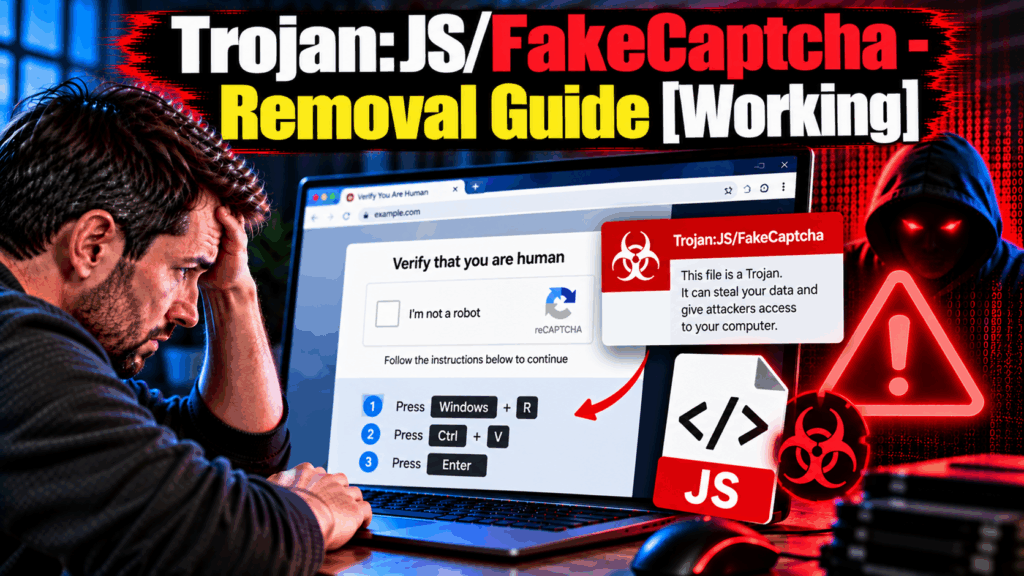
Trojan:JS/FakeCaptcha es una detección emitida por Microsoft Defender Antivirus para JavaScript malicioso que implementa lo que los investigadores de seguridad llaman un “ClickFix” o ataque de ingeniería social con CAPTCHA falso. Tal como se documenta en Microsoft Security Intelligence, Esta técnica presenta al usuario una página que se parece a un formulario de verificación CAPTCHA estándar., pero en lugar de pedirles que identifiquen imágenes, Les indica que abran el cuadro de diálogo Ejecutar de Windows. (Victoria + R), pegar un comando que ha sido cargado silenciosamente en el portapapeles por el JavaScript de la página, y pulse Intro. El comando suele ser una instrucción de PowerShell o mshta que descarga y ejecuta malware. – y todo el proceso lo completa el propio usuario., eludiendo las defensas automatizadas.
| Nombre | Trojan:JS/FakeCaptcha |
| El tipo de amenaza | JavaScript Troya / Ingeniería social / Ataque ClickFix (Detección de Microsoft Defender) |
| Los síntomas | Alerta de Microsoft Defender sobre troyanos:JS/FakeCaptcha; encontrar una página CAPTCHA falsa que indica presionar Windows+R y pegar un comando; La ventana de PowerShell o cmd aparece brevemente y se cierra inesperadamente.; Aparición de archivos inesperados en directorios temporales tras una interacción con un CAPTCHA falso; Se instaló un malware secundario después de ejecutar el contenido del portapapeles desde una página de verificación falsa. |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje un troyano?:JS/FakeCaptcha?
El ataque FakeCaptcha llega a los usuarios a través de varios canales de distribución., Todo depende de que el usuario acceda a una página que contenga el JavaScript malicioso.:
- Sitios web legítimos comprometidos – sitios web con vulnerabilidades de seguridad a los que los atacantes les han inyectado código JavaScript falso de CAPTCHA en sus páginas., Esto significa que los usuarios que visitan sitios web completamente normales pueden ver de repente la solicitud de verificación falsa..
- Redes publicitarias maliciosas – Contenido publicitario que redirige el tráfico del navegador a páginas que alojan el script FakeCaptcha cuando los visitantes llegan desde fuentes específicas o cumplen ciertos criterios de perfilado..
- envenenamiento de SEO – Páginas falsas optimizadas para posicionarse en los resultados de búsqueda para consultas comunes., Esto lleva a los usuarios a páginas que alojan FakeCaptcha cuando hacen clic en lo que parecen ser resultados de búsqueda legítimos..
- Correos electrónicos de phishing enlazar a páginas que presentan la verificación CAPTCHA falsa como requisito previo para ver el contenido enlazado. – una factura, un documento, un archivo compartido, o un elemento multimedia.
- Enlaces a redes sociales y foros compartido en comunidades con temas que atraen a usuarios dispuestos a hacer clic en enlaces externos – foros de juegos, comunidades de piratería de software, y las plataformas de contenido para adultos han sido documentadas como vectores de distribución..
¿Qué hace de Troya:JS/FakeCaptcha Hacer?
La secuencia del ataque y sus consecuencias siguen un patrón consistente.:
- Muestra una página de verificación falsa y convincente. – El código JavaScript genera una página visualmente similar a las interfaces CAPTCHA legítimas utilizadas por las principales plataformas., alegando que se requiere un paso de verificación humana para continuar. El diseño puede imitar a proveedores de CAPTCHA conocidos para aumentar la credibilidad..
- Carga silenciosamente un comando malicioso en el portapapeles. – mientras el usuario lee las instrucciones falsas, JavaScript utiliza las API del portapapeles para reemplazar cualquier contenido actual del portapapeles con un PowerShell., mshta, o comando cmd que descargará y ejecutará malware cuando se ejecute.
- Indica al usuario que pegue y ejecute el contenido del portapapeles. – Las instrucciones falsas suelen decir: “Pulsa Windows+R, Pegue el código de verificación a continuación., y pulse Intro” o “Carrera abierta, Introduzca el código para completar la verificación.” El usuario es engañado para que abra cmd o PowerShell y ejecute el comando del atacante..
- Ejecuta una carga útil de descarga – El comando pegado se conecta a un servidor remoto y descarga malware adicional en el sistema., lo que puede incluir a ladrones de información que atacan las credenciales del navegador y las carteras de criptomonedas., ransomware, troyanos de acceso remoto, o mineros de monedas.
- El malware secundario funciona de forma convencional. una vez en el sistema – establecer la persistencia, recolectando datos, o cifrando archivos dependiendo de la carga útil específica elegida por los operadores de la campaña en el momento de la ejecución..
Cómo quitar el troyano:JS/FakeCaptcha?
Si ejecutaste un comando desde una página CAPTCHA falsa, tratar esto como un compromiso activo:
- Desconéctate de internet inmediatamente. para evitar que el malware activo se comunique con los servidores de comando y control o exfiltre datos..
- Iniciar en modo seguro con funciones de red. – Reanudar, Mantén pulsada la tecla Mayús y haz clic en Reiniciar., Navegar a Solución de problemas – Opciones avanzadas – Configuración de inicio, prensa 5. Esto impide que la mayoría de las cargas útiles descargadas se carguen al iniciar el sistema..
- Ejecuta un escaneo completo del sistema con SpyHunter en modo seguro – El propio código JavaScript de FakeCaptcha suele ser transitorio. (un script de página), pero las cargas útiles que descargó y ejecutó son malware real instalado que requiere una detección y eliminación exhaustivas..
- Comprueba %Temp% y %AppData% para archivos ejecutables creados recientemente, Scripts de PowerShell, o archivos por lotes – Estas ubicaciones son áreas de preparación comunes para cargas útiles descargadas a través de ataques FakeCaptcha..
- Revise el programador de tareas y las claves de inicio del registro. para entradas creadas por cargas útiles descargadas: Programador de tareas a través de Windows + R – tareas.msc, y registro a través de Windows + R – regedit en HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun.
- Compruebe si hay programas instalados. añadido aproximadamente en el momento de la interacción, ordenado por fecha en Configuración – Aplicaciones.
- Ejecute un segundo escaneo después de reiniciar normalmente. para confirmar la eliminación completa de todos los componentes descargados.
- Cambia todas las contraseñas y credenciales de cuenta almacenadas en el navegador desde un dispositivo limpio. – si entre las cargas útiles descargadas había un programa de robo de información, Todas las credenciales almacenadas en el navegador deben considerarse comprometidas..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de quitar Trojan:JS/FakeCaptcha.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Analizar en busca de Troya:JS/FakeCaptcha with SpyHunter Anti-Malware Tool
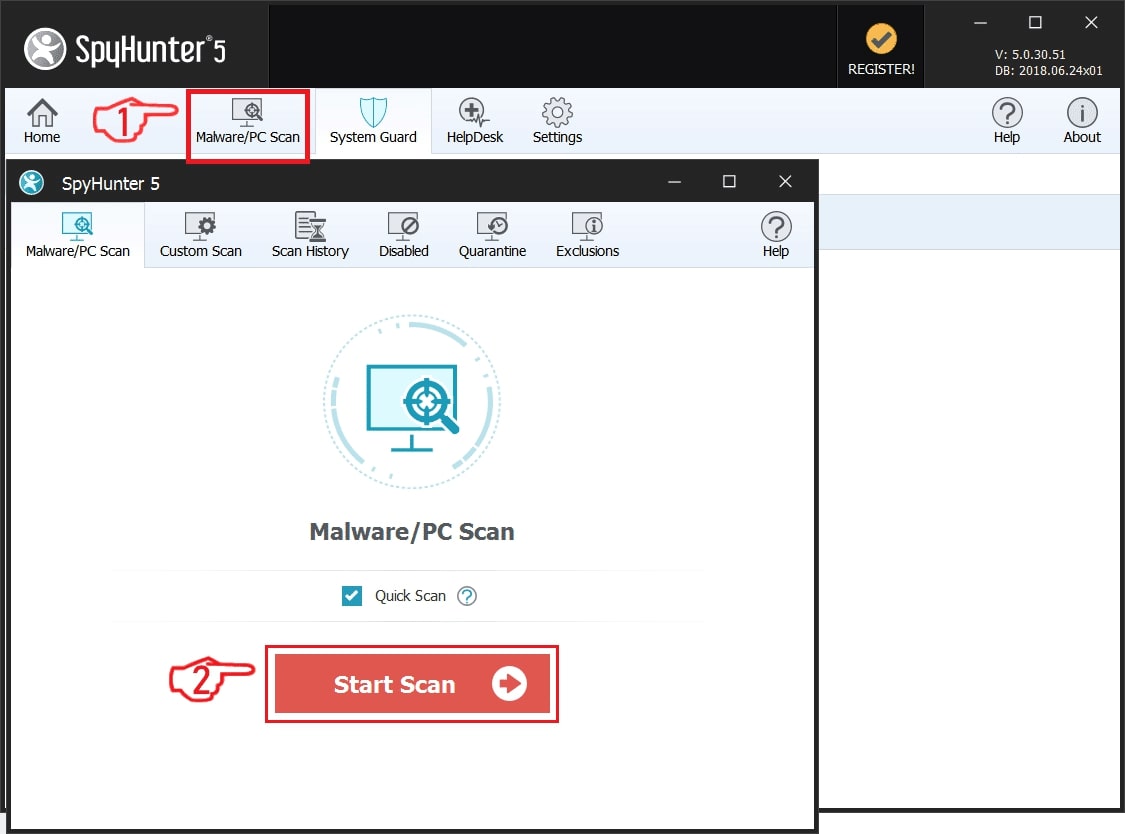
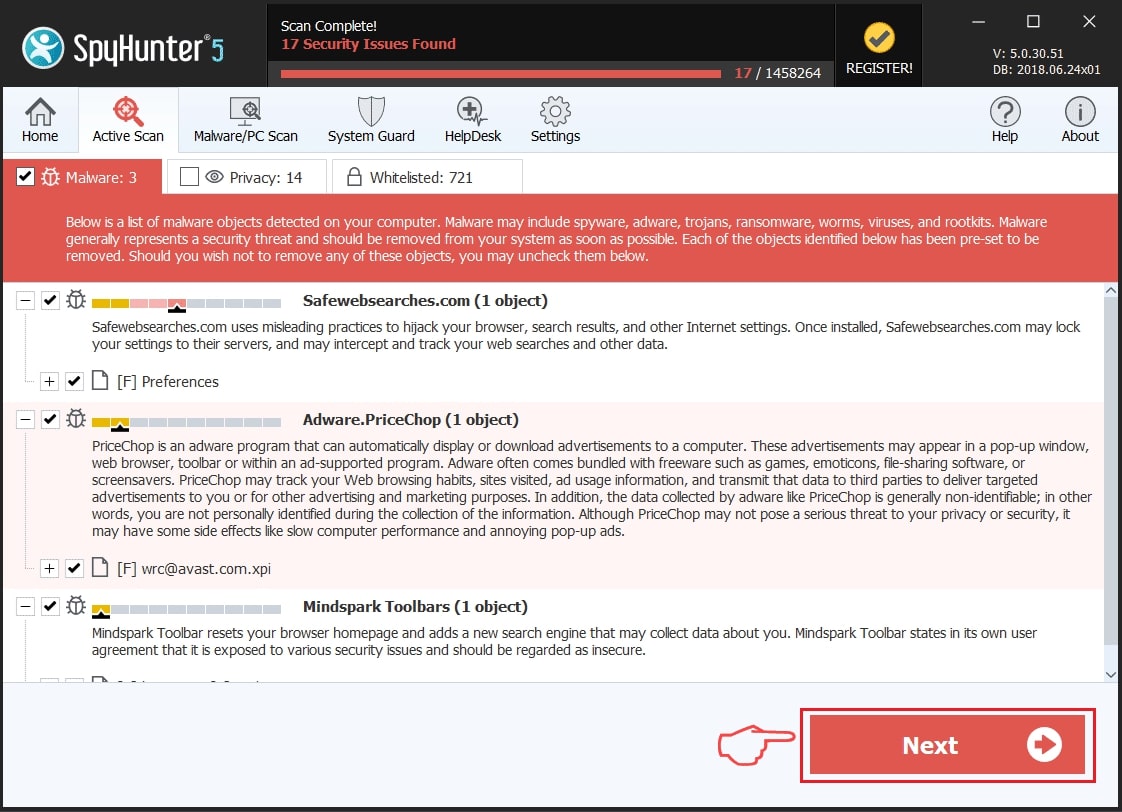
Paso 2: Limpiar los registros, creado por Troya:JS/FakeCaptcha on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, creado por Troya:JS/FakeCaptcha there. Esto puede ocurrir siguiendo los pasos debajo:
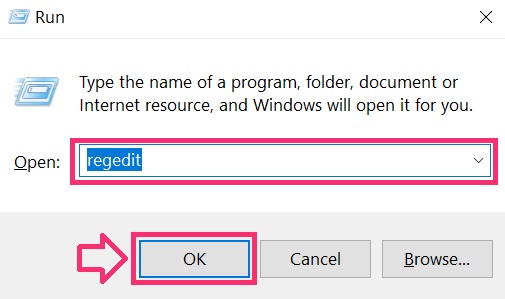
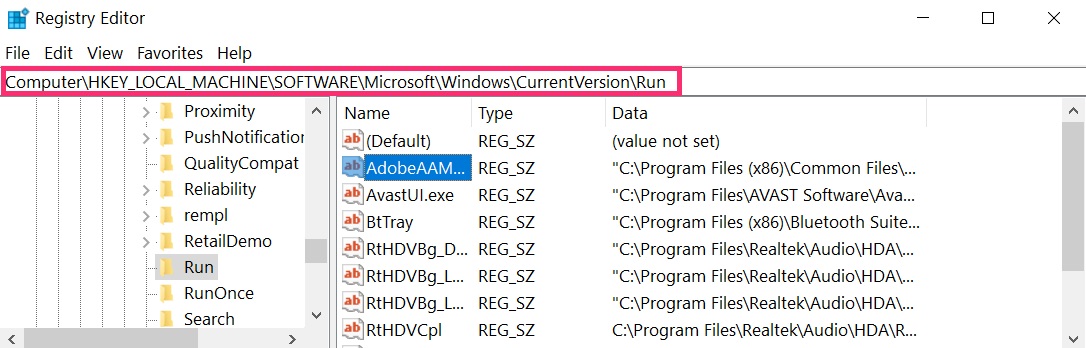
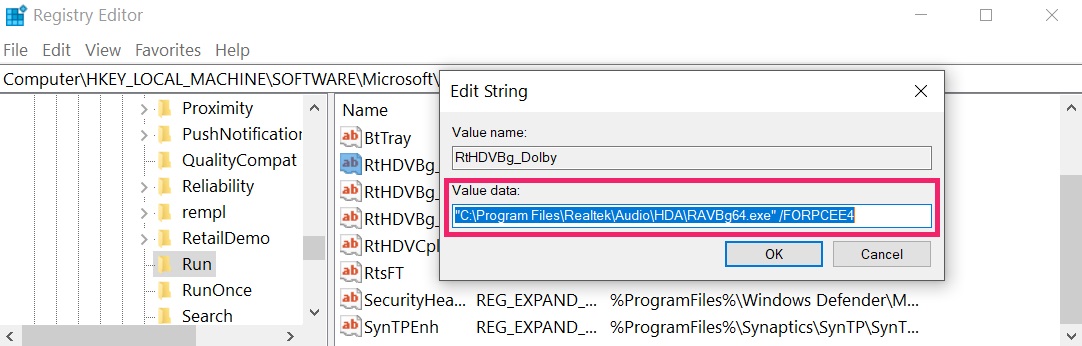 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Encuentra archivos de virus creados por Trojan:JS/FakeCaptcha on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
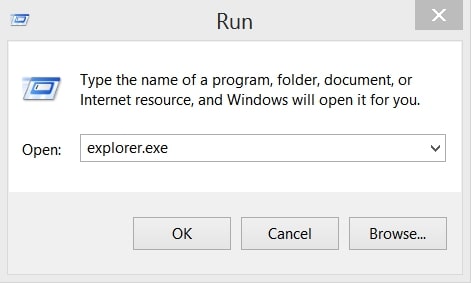
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
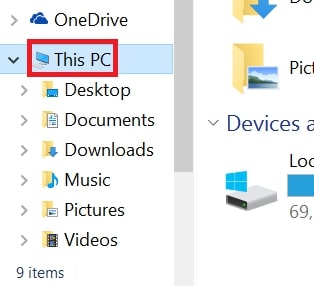
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
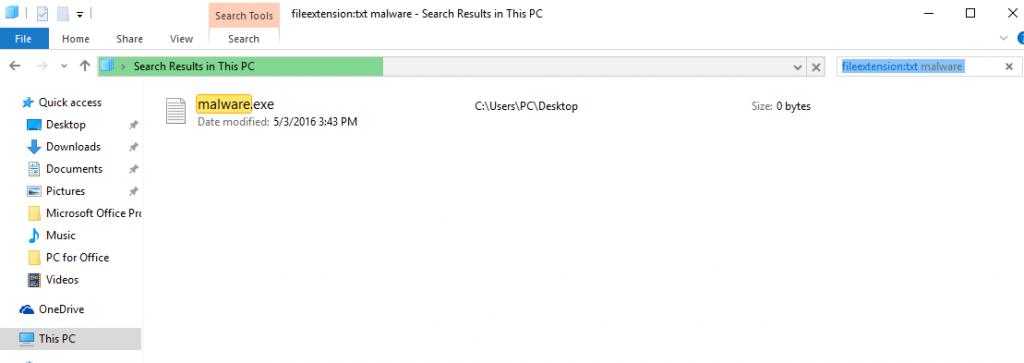
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
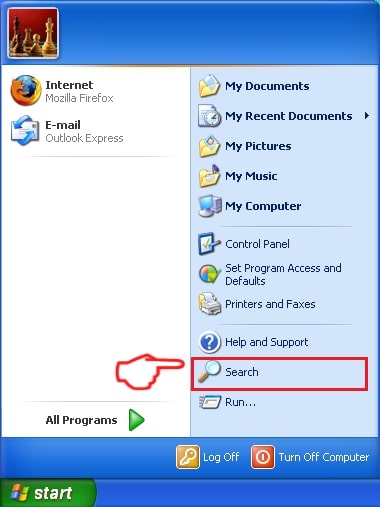
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
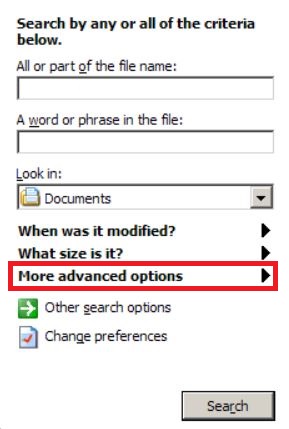
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Trojan:JS/FakeCaptcha FAQ
¿Qué hace de Troya:JS/FakeCaptcha Trojan Do?
el troyano:JS/FakeCaptcha Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como troyano:JS/FakeCaptcha, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Trojan:JS/FakeCaptcha Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Trojan:JS/FakeCaptcha Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
Sobre el troyano:JS/FakeCaptcha Research
El contenido que publicamos en SensorsTechForum.com, este troyano:JS/FakeCaptcha how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre Trojan:JS/FakeCaptcha?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, la investigación detrás del troyano:JS/FakeCaptcha threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..