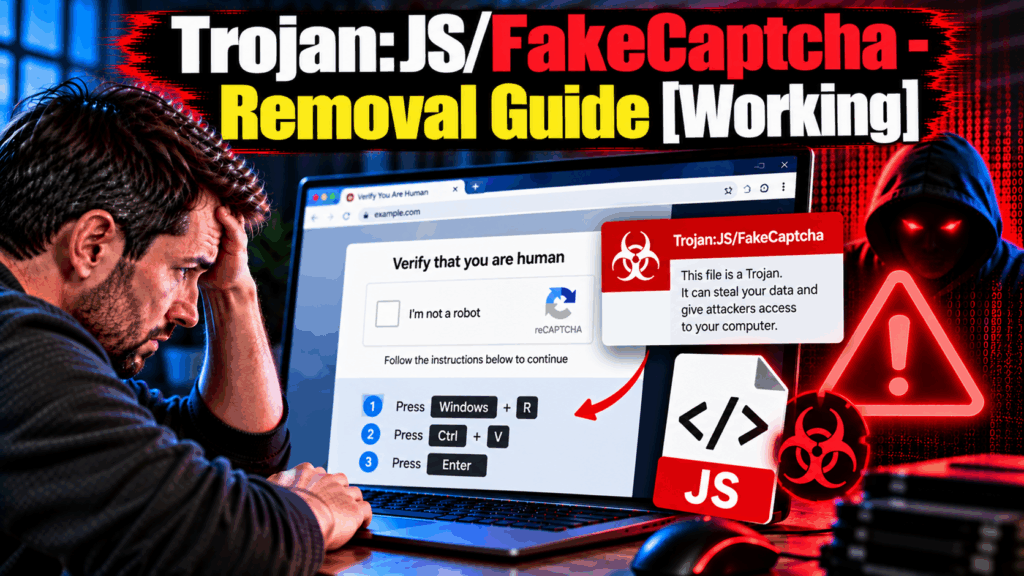
トロイの木馬:JS/FakeCaptchaは、現在活動中のソーシャルエンジニアリングの脅威の中でも特に高度なものの1つです。, エクスプロイトを必要としないため, ソフトウェアの脆弱性なし, ドライブバイダウンロードなしで成功 – これは単にユーザーを騙して自分で作業をさせるだけです. この検出に関してMicrosoft Defenderの警告が表示された場合, または、キーボードショートカットを押して何かを貼り付けるように求められるCAPTCHAスタイルのページを操作したことを覚えているなら, システムが侵害されている可能性があるとみなし、以下の完全な削除手順に従うことが非常に重要です。. 一見すると通常のボットチェックに見えたものが、深刻な感染の侵入経路だった可能性がある。.
トロイの木馬:JS/FakeCaptcha は、セキュリティ研究者が「 “クリックフィックス” または偽のCAPTCHAによるソーシャルエンジニアリング攻撃. Microsoft Security Intelligenceに記載されているとおり, この手法では、標準的なCAPTCHA認証フォームのように見えるページをユーザーに表示します。, しかし、画像を識別するように求める代わりに, Windowsの「ファイル名を指定して実行」ダイアログを開くように指示します。 (勝つ + R), ページのJavaScriptによってクリップボードに暗黙的に読み込まれたコマンドを貼り付けます。, Enterキーを押します. このコマンドは通常、マルウェアをダウンロードして実行するPowerShellまたはmshta命令です。 – そして、その全プロセスはユーザー自身によって完了される。, 自動防御システムを回避する.
| 名前 | トロイの木馬:JS/FakeCaptcha |
| 脅威の種類 | JavaScriptトロイの木馬 / ソーシャルエンジニアリング / ClickFix攻撃 (Microsoft Defender の検出) |
| 症状 | Microsoft Defenderによるトロイの木馬に関する警告:JS/FakeCaptcha; Windows+Rを押してコマンドを貼り付けるように指示する偽のCAPTCHAページに遭遇する; PowerShellまたはコマンドプロンプトのウィンドウが短時間表示されて、予期せず閉じる; 偽のCAPTCHA操作後に一時ディレクトリに予期しないファイルが表示される; 偽の認証ページからクリップボードの内容を実行した後にインストールされる二次マルウェア |
| 取り外し時間 | その周り 15 分 |
| 除去ツール | システムがマルウェアの影響を受けているかどうかを確認する
* 無料のリムーバーを使用すると, 48時間の待機期間があります, 見つかった結果に対する1つの修正と削除. SpyHunterのEULA, プライバシーポリシー, と 無料リムーバーに関する詳細情報. |
どうやってトロイの木馬に感染したのか:JS/FakeCaptcha?
FakeCaptcha攻撃は複数の配信チャネルを通じてユーザーに届く。, すべてはユーザーが悪意のあるJavaScriptを含むページにアクセスしたかどうかにかかっている。:
- 侵害された正規ウェブサイト – セキュリティ上の脆弱性があり、攻撃者によって偽のCAPTCHA JavaScriptがページに挿入されたウェブサイト, つまり、ごく普通のサイトを訪れたユーザーが、突然偽の認証プロンプトを目にする可能性があるということだ。.
- 悪質な広告ネットワーク – 特定のソースからアクセスした訪問者、または特定のプロファイリング基準を満たした訪問者に対して、ブラウザのトラフィックをFakeCaptchaスクリプトをホストするページにリダイレクトする広告コンテンツ.
- SEO中毒 – 一般的な検索クエリの検索結果で上位表示されるように最適化された偽ページ, 一見正当な検索結果に見えるものをクリックした際に、ユーザーを偽のCAPTCHAをホストするページに誘導する。.
- フィッシングメール リンク先のコンテンツを閲覧するための前提条件として偽のCAPTCHA認証を表示するページへのリンク – 請求書, 文書, 共有ファイル, またはメディアアイテム.
- ソーシャルメディアとフォーラムへのリンク 外部リンクをクリックする意欲のあるユーザーを引き付けるトピックのコミュニティで共有される – ゲームフォーラム, ソフトウェア海賊版コミュニティ, 成人向けコンテンツプラットフォームはすべて、流通経路として記録されている。.
トロイの木馬とは:JS/FakeCaptcha Do?
攻撃の手順とその結果には一貫したパターンがある:
- 本物そっくりの偽の認証ページを表示する – JavaScriptは、主要プラットフォームで使用されている正規のCAPTCHAインターフェースと視覚的に類似したページを生成します。, 手続きを進めるには人間による認証が必要だと主張する. 信頼性を高めるために、デザインは特定の有名なCAPTCHAプロバイダーを模倣している可能性があります。.
- 悪意のあるコマンドを密かにクリップボードに読み込む – ユーザーが偽の指示書を読んでいる間, JavaScript はクリップボード API を使用して、現在のクリップボードの内容を PowerShell に置き換えます, ムシュタ, または、実行するとマルウェアをダウンロードして実行するコマンド.
- クリップボードの内容を貼り付けて実行するようにユーザーに指示します。 – 偽の指示書には、通常こう書かれている。 “WindowsキーとRキーを同時に押してください。, 認証コードを以下に貼り付けてください, Enterキーを押します” また “オープンラン, 認証を完了するには、コードを入力してください。” ユーザーは騙されてコマンドプロンプトまたはPowerShellを開き、攻撃者のコマンドを自分で実行してしまう。.
- ダウンローダーペイロードを実行します – 貼り付けられたコマンドはリモートサーバーに接続し、追加のマルウェアをシステムにダウンロードします。, これには、ブラウザの認証情報や暗号通貨ウォレットを標的とする情報窃盗犯が含まれる可能性がある。, ランサムウェア, リモートアクセス型トロイの木馬, またはコインマイナー.
- 二次マルウェアは従来どおりに動作します システム上で一度 – 持続性を確立する, データの収集, または、実行時にキャンペーン運営者が選択した特定のペイロードに応じてファイルを暗号化する。.
トロイの木馬を削除する方法:JS/FakeCaptcha?
偽のCAPTCHAページからコマンドを実行した場合, これを積極的な妥協として扱う:
- すぐにインターネット接続を切断してください アクティブなマルウェアがコマンド&コントロールサーバーと通信したり、データを漏洩させたりするのを防ぐ.
- ネットワーク接続ありのセーフモードで起動する – 再起動, Shiftキーを押しながら「再起動」をクリックします。, トラブルシューティングに移動 – 高度なオプション – スタートアップ設定, 押す 5. これにより、ダウンロードされたペイロードのほとんどが起動時にロードされなくなります。.
- 包括的なフルシステムスキャンを実行します スパイハンター セーフモードで – FakeCaptchaのJavaScript自体は通常一時的なものです。 (ページスクリプト), しかし、ダウンロードおよび実行されたペイロードは、徹底的な検出と削除が必要な実際のインストール型マルウェアです。.
- %Temp% と %AppData% を確認してください。 最近作成された実行可能ファイルの場合, PowerShellスクリプト, またはバッチファイル – これらの場所は、FakeCaptcha攻撃によってダウンロードされるペイロードの一般的な中継地点である。.
- タスクスケジューラとレジストリのスタートアップキーを確認する ダウンロードされたペイロードによって作成されたエントリの場合: Windows のタスクスケジューラ + R – taskschd.msc, Win 経由で登録 + R – regedit で HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun にアクセス.
- インストールされているプログラムを確認する やり取りの頃に追加された, 設定で日付順に並べ替える – アプリ.
- 通常通り再起動した後、2回目のスキャンを実行してください。 ダウンロードしたすべてのコンポーネントが完全に削除されたことを確認する.
- クリーンなデバイスからブラウザに保存されているすべてのパスワードとアカウント認証情報を変更してください。 – ダウンロードされたペイロードの中に情報窃盗マルウェアが含まれていた場合, ブラウザに保存されているすべての認証情報は、侵害されているとみなすべきである。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
Preparation before removing Trojan:JS/FakeCaptcha.
実際の除去プロセスを開始する前に, 次の準備手順を実行することをお勧めします.
- これらの指示が常に開いていて、目の前にあることを確認してください.
- すべてのファイルのバックアップを作成します, 破損したとしても. クラウドバックアップソリューションを使用してデータをバックアップし、あらゆる種類の損失に対してファイルを保証する必要があります, 最も深刻な脅威からでも.
- これにはしばらく時間がかかる可能性があるため、しばらくお待ちください.
- マルウェアのスキャン
- レジストリを修正する
- ウイルスファイルを削除する
ステップ 1: トロイの木馬をスキャンする:JS/FakeCaptcha with SpyHunter Anti-Malware Tool
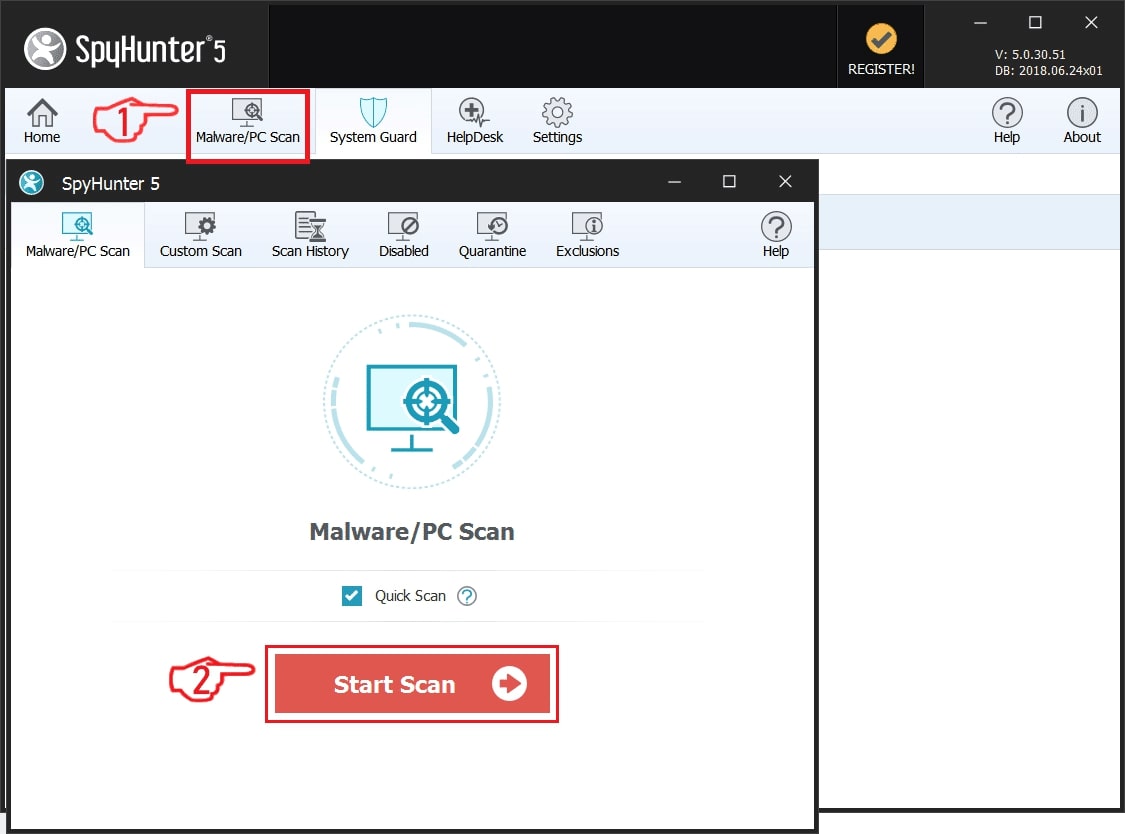
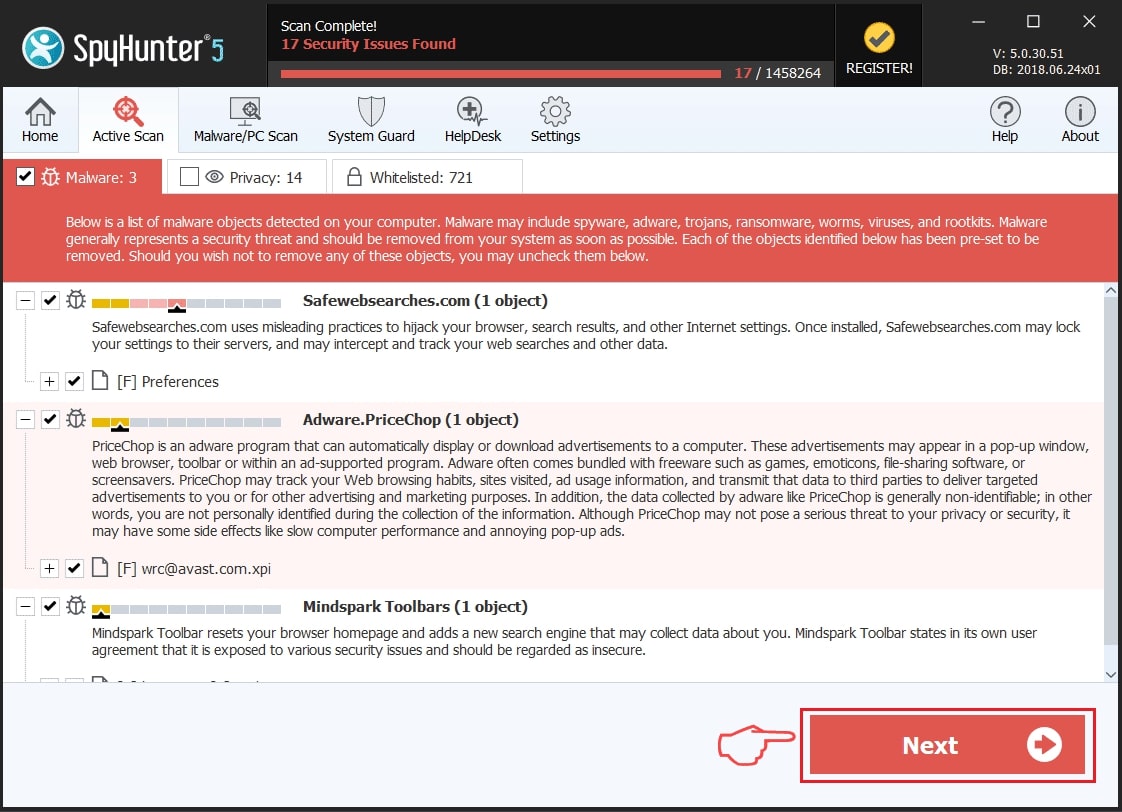
ステップ 2: レジストリをクリーンアップします, トロイの木馬によって作成されました:JS/FakeCaptcha on your computer.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, トロイの木馬によって作成されました:JS/FakeCaptcha there. これは、以下の手順に従うことで発生する可能性があります:
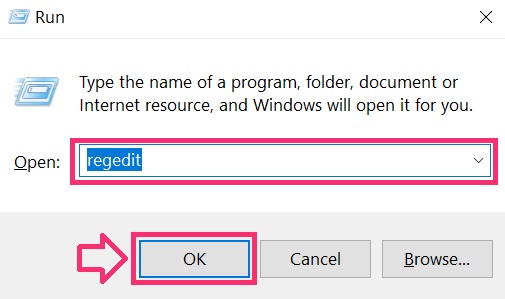
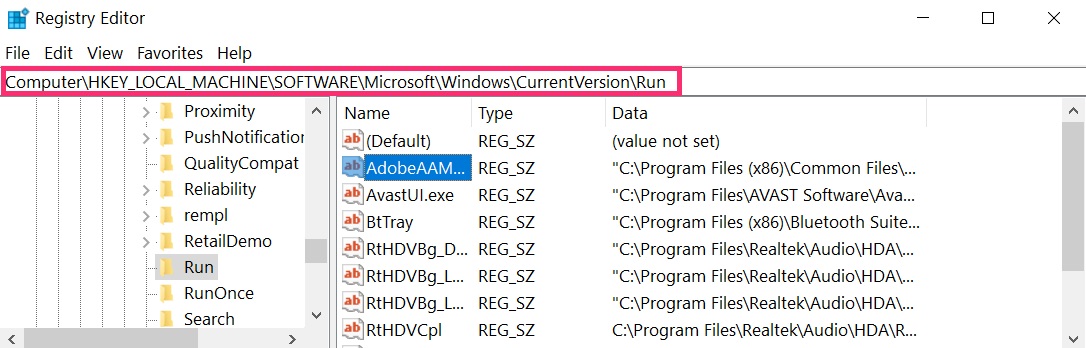
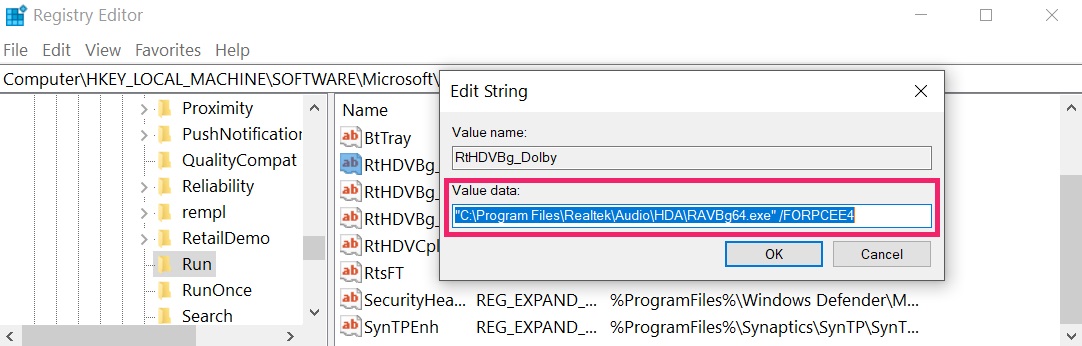 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
ステップ 3: Find virus files created by Trojan:JS/FakeCaptcha on your PC.
1.Windowsの場合 8, 8.1 と 10.
新しいWindowsオペレーティングシステムの場合
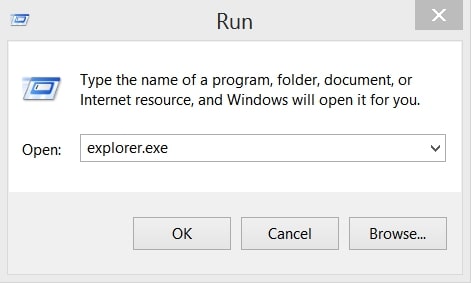
1: キーボードで押す + R そして書く explorer.exe の中に 走る テキストボックスをクリックしてから、 Ok ボタン.
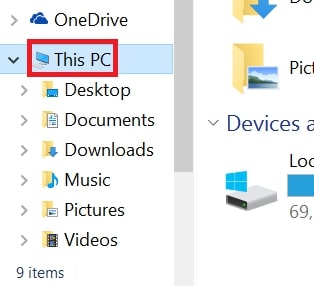
2: クリック あなたのPC クイックアクセスバーから. これは通常、モニター付きのアイコンであり、その名前は次のいずれかです。 "私のコンピューター", 「私のPC」 また 「このPC」 またはあなたがそれに名前を付けたものは何でも.
3: PC の画面の右上にある検索ボックスに移動し、次のように入力します。 「fileextension:」 と その後、ファイル拡張子を入力します. 悪意のある実行可能ファイルを探している場合, 例は "fileextension:EXE". それをした後, スペースを残して、マルウェアが作成したと思われるファイル名を入力します. ファイルが見つかった場合の表示方法は次のとおりです:
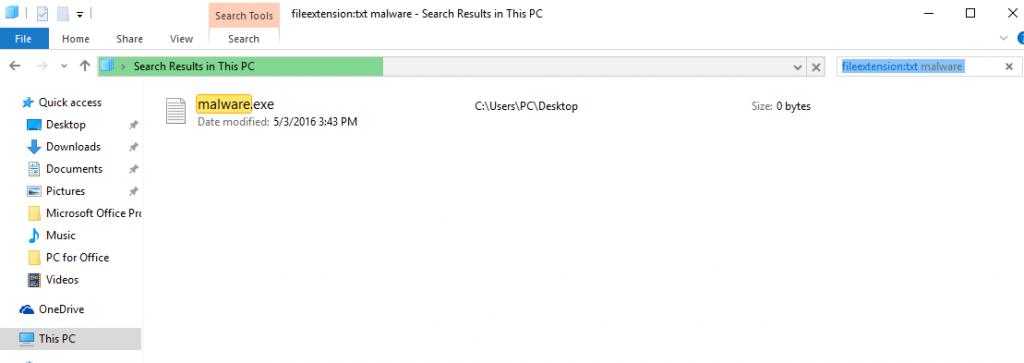
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.WindowsXPの場合, ビスタ, と 7.
古いWindowsオペレーティングシステムの場合
古い Windows OS では、従来のアプローチが有効なはずです:
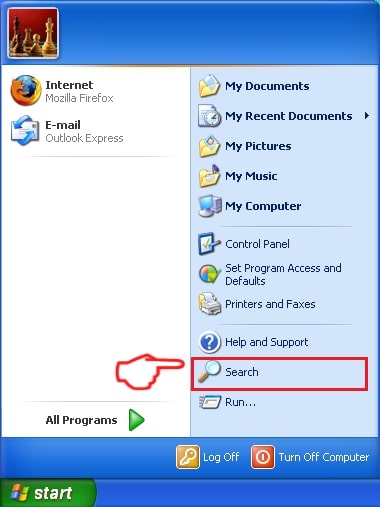
1: クリックしてください スタートメニュー アイコン (通常は左下にあります) 次に、 探す 好み.
2: 検索ウィンドウが表示された後, 選ぶ より高度なオプション 検索アシスタントボックスから. 別の方法は、をクリックすることです すべてのファイルとフォルダ.
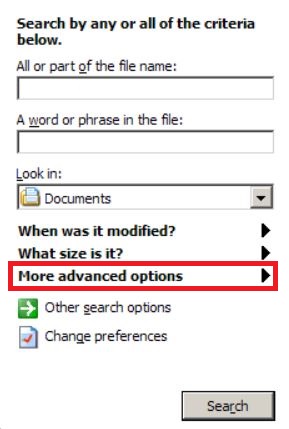
3: その後、探しているファイルの名前を入力し、[検索]ボタンをクリックします. これには時間がかかる場合があり、その後結果が表示されます. 悪意のあるファイルを見つけた場合, あなたはその場所をコピーまたは開くことができます 右クリック その上に.
これで、ハードドライブ上にあり、特別なソフトウェアによって隠されていない限り、Windows上の任意のファイルを検出できるはずです。.
トロイの木馬:JS/FakeCaptcha FAQ
トロイの木馬とは:JS/FakeCaptcha Trojan Do?
トロイの木馬:JS/FakeCaptcha トロイの木馬 悪意のあるコンピュータプログラムです 破壊するように設計された, ダメージ, または不正アクセスを取得する コンピュータシステムに. 機密データを盗むために使用できます, システムを支配する, または他の悪意のある活動を開始する.
トロイの木馬はパスワードを盗むことができますか?
はい, トロイの木馬, トロイの木馬のように:JS/FakeCaptcha, パスワードを盗むことができます. これらの悪意のあるプログラム are designed to gain access to a user's computer, 被害者をスパイ 銀行口座の詳細やパスワードなどの機密情報を盗む.
Can Trojan:JS/FakeCaptcha Trojan Hide Itself?
はい, できる. トロイの木馬は、さまざまな手法を使用して自分自身を隠すことができます, ルートキットを含む, 暗号化, と 難読化, セキュリティスキャナーから隠れて検出を回避するため.
トロイの木馬は工場出荷時設定にリセットすることで削除できますか?
はい, トロイの木馬はデバイスを出荷時設定にリセットすることで削除できます. これは、デバイスを元の状態に復元するためです。, インストールされている可能性のある悪意のあるソフトウェアを排除する. 工場出荷時設定にリセットした後でもバックドアを残して再感染する、より洗練されたトロイの木馬があることに留意してください。.
Can Trojan:JS/FakeCaptcha Trojan Infect WiFi?
はい, トロイの木馬が WiFi ネットワークに感染する可能性があります. ユーザーが感染したネットワークに接続したとき, このトロイの木馬は、接続されている他のデバイスに拡散し、ネットワーク上の機密情報にアクセスできます。.
トロイの木馬は削除できますか?
はい, トロイの木馬は削除可能. これは通常、悪意のあるファイルを検出して削除するように設計された強力なウイルス対策プログラムまたはマルウェア対策プログラムを実行することによって行われます。. ある場合には, トロイの木馬を手動で削除する必要がある場合もあります.
トロイの木馬はファイルを盗むことができますか?
はい, トロイの木馬がコンピュータにインストールされている場合、ファイルを盗むことができます. これは、 マルウェア作成者 またはユーザーがコンピュータにアクセスして、そこに保存されているファイルを盗む.
トロイの木馬を削除できるマルウェア対策?
などのマルウェア対策プログラム スパイハンター トロイの木馬をスキャンしてコンピュータから削除することができます. マルウェア対策を最新の状態に保ち、悪意のあるソフトウェアがないかシステムを定期的にスキャンすることが重要です.
トロイの木馬は USB に感染する可能性があります?
はい, トロイの木馬は感染する可能性があります USB デバイス. USB トロイの木馬 通常、悪意のあるファイルをインターネットからダウンロードしたり、電子メールで共有したりすることで拡散します。, allowing the hacker to gain access to a user's confidential data.
トロイの木馬について:JS/FakeCaptcha Research
SensorsTechForum.comで公開するコンテンツ, このトロイの木馬:JS/FakeCaptcha how-to removal guide included, 広範な研究の結果です, 特定のトロイの木馬の問題を取り除くためのハードワークと私たちのチームの献身.
トロイの木馬に関する調査はどのように行ったのですか:JS/FakeCaptcha?
私たちの調査は独立した調査に基づいていることに注意してください. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そのおかげで、最新のマルウェア定義に関する最新情報を毎日受け取ることができます, さまざまな種類のトロイの木馬を含む (バックドア, ダウンローダー, infostealer, 身代金, 等)
さらに, トロイの木馬の背後にある研究:JS/FakeCaptcha threat is backed with VirusTotal.
トロイの木馬によってもたらされる脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.