

Que es troyano:Win32/Ravartar!Alemania?
Microsoft Defender detectó un troyano:Win32/Ravartar!rfn y la alerta sigue regresando, o bien quieres entender si esta detección es real o un falso positivo y qué hacer exactamente al respecto.. Lea esta guía detenidamente antes de realizar cualquier acción en Defender..
Trojan:Win32/Ravartar!rfn es una herramienta de detección de Microsoft Defender e inteligencia de seguridad de Microsoft.. El !El sufijo rfn confirma que se basa en la reputación y el comportamiento, en lugar de una coincidencia exacta de firma.. Microsoft afirma que la amenaza puede realizar acciones elegidas por un atacante malicioso., y que los detalles técnicos no están disponibles públicamente.. Veredicto de Gridinsoft: una alerta de Ravartar de un crack, preparar, archivo, guión, actualización falsa, o el archivo adjunto de correo electrónico debe tratarse como malware real hasta que se demuestre lo contrario. Usuarios en Microsoft Q&Un foro informa que la amenaza sigue reapareciendo., con registros FRST que confirman componentes de persistencia que los escaneos estándar por sí solos no abordan..
Trojan:Win32/Ravartar!rfn Breve descripción general
| Escribe | Microsoft Defender !Alemania (basado en la reputación/comportamiento) detección – La amenaza puede realizar acciones elegidas por el atacante.; Microsoft no ha publicado detalles técnicos.; Documentado por Gridinsoft en julio 2026. |
| Los síntomas | El defensor detecta un troyano:Win32/Ravartar!Alemania, La alerta regresa después de la cuarentena, una detección que apunta a una ruta de crack/Temp/AppData o un contexto de PowerShell, o la amenaza persiste a través de múltiples escaneos. |
| Tiempo de eliminación | Aproximadamente 15 minutos para un análisis completo del sistema |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
Descargar
Herramienta de eliminación de software malintencionado
|
¿Cómo contraje un troyano?:Win32/Ravartar!Alemania?
- Una aplicación agrietada, archivo, o instalador de software pirateado – Gridinsoft menciona específicamente los cracks, reempaquetados, y los instaladores no oficiales como la ruta de entrega de mayor riesgo.. Si la detección apunta a un archivo en el mismo directorio que un keygen o crack, tratarlo como malicioso confirmado.
- Un archivo adjunto de correo electrónico malicioso o un script de PowerShell – Un documento, archivo, o el script de un correo electrónico de spam o phishing ejecuta el troyano dropper cuando se abre. Si la alerta hace referencia a un contexto de PowerShell (ruta amsi), Un script malicioso activó la detección. – encuentra el guion, la tarea programada, o la entrada del registro Run que lo inició.
- Una caché de archivos adjuntos de Outlook – Gridinsoft documenta que la alerta a veces aparece en la caché de archivos adjuntos de Outlook para un archivo que nunca se abrió.. Si el archivo adjunto nunca se ejecutó, El riesgo es menor – pero actualiza Defender y ejecuta un análisis completo antes de restaurar cualquier cosa..
- Paquetes de software con descargas gratuitas no oficiales. – Un programa gratuito de un sitio de terceros instala el componente Ravartar como un complemento incluido a través de empaquetamiento de software.
¿Qué hace de Troya:Win32/Ravartar!rfn Hacer?
- Realiza acciones maliciosas dirigidas por un actor sin revelar una carga útil específica. – Microsoft Security Intelligence afirma que la amenaza puede realizar diversas acciones a elección del atacante., con detalles técnicos no disponibles públicamente. La carga útil es configurable por el atacante y puede incluir el robo de credenciales., descarga de malware adicional, inyección de publicidad, o acceso remoto según la muestra específica..
- Se oculta tras una aplicación o proceso de apariencia normal. – la Trojan está diseñado para parecer inofensivo, comportándose de forma similar a Trojan:Win32/Suschil!rfn y ChatGPTStealer – amenazas que se presentan como software legítimo mientras operan maliciosamente en segundo plano..
- Establece persistencia, lo que provoca que la alerta siga regresando. – Informes de la comunidad sobre Microsoft Q&A confirma que la amenaza regresa repetidamente después de que Defender la pone en cuarentena.. Un mecanismo de persistencia – una tarea programada, una startup registro entrada, o un servicio – Reactiva el componente detectado después de su eliminación..
- Abusa de PowerShell en algunas variantes. – Cuando la alerta de Ravartar apunta al contexto de un proceso de PowerShell, un script malicioso es la fuente. La solución requiere encontrar y eliminar el script y su mecanismo de ejecución., no eliminar PowerShell en sí.
Verificación de falso positivo: Un falso positivo solo es apropiado cuando el archivo marcado tiene una fuente confiable., una firma digital verificada, una ruta de instalación normal, escaneos de seguimiento limpios, y ningún síntoma de ejecución o persistencia. Si falta alguna de esas condiciones, tratar la detección como real.
Cómo quitar el troyano:Win32/Ravartar!Alemania [Fijar]
- Mantenga el artículo en cuarentena. – No haga clic en Permitir ni en Restaurar.. Historial de protección de Open Defender, abrir el Ravartar!evento rfn, y copie la ruta completa del archivo afectado..
- Evaluar el camino – Si está en un directorio de crack, Temperatura, Datos de aplicación, o una caché de Outlook para un archivo adjunto sin abrir, Trátelo como malware real y proceda con la limpieza..
- Si la alerta hace referencia a un contexto de PowerShell – No elimine PowerShell.. Abrir el programador de tareas (tareas.msc) y busque cualquier tarea que ejecute PowerShell con un argumento ofuscado o codificado en Base64.. Compruebe también las claves de inicio del registro en HKCU y HKLM y los scripts creados recientemente en Temp y AppData.. Elimine el script malicioso y su mecanismo de ejecución..
- Ejecuta un análisis sin conexión de Microsoft Defender. – Vaya a Seguridad de Windows, Luego, protección contra virus y amenazas., luego Opciones de escaneo, Luego, el análisis sin conexión de Microsoft Defender. Esto detecta los componentes persistentes que se ocultan durante el inicio normal de Windows..
- Utilice LockHunter para archivos bloqueados. – Si Defender no puede eliminar un archivo porque está en uso, usar LockHunter (herramienta gratuita) para desbloquearlo y eliminarlo sin un bucle de reinicio.
- Si la alerta sigue apareciendo después de todo lo anterior – Utilice la herramienta de escaneo de recuperación Farbar. (FRST) generar un registro de análisis del sistema y publicarlo en los foros de MalwareTips o Malwarebytes para que la comunidad ayude a limpiarlo.. Variantes persistentes de Ravartar documentadas en Microsoft Q&Se requiere un script de corrección FRST personalizado..
- Ejecuta una herramienta antimalware específica como segunda opinión. – Utilice SpyHunter o Malwarebytes para detectar cualquier componente adicional que Defender no haya abordado por completo..
Siga la guía de eliminación completa que se encuentra debajo de este artículo para conocer el proceso completo paso a paso..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de quitar Trojan:Win32/Ravartar!Alemania.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Analizar en busca de Troya:Win32/Ravartar!RFN con la herramienta de SpyHunter Anti-Malware
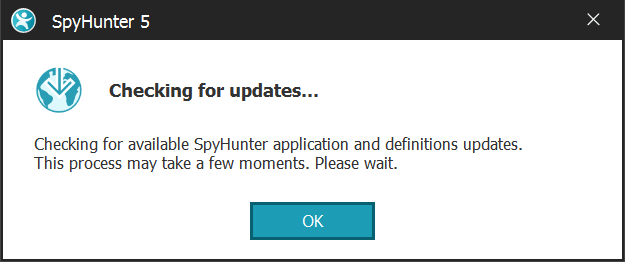
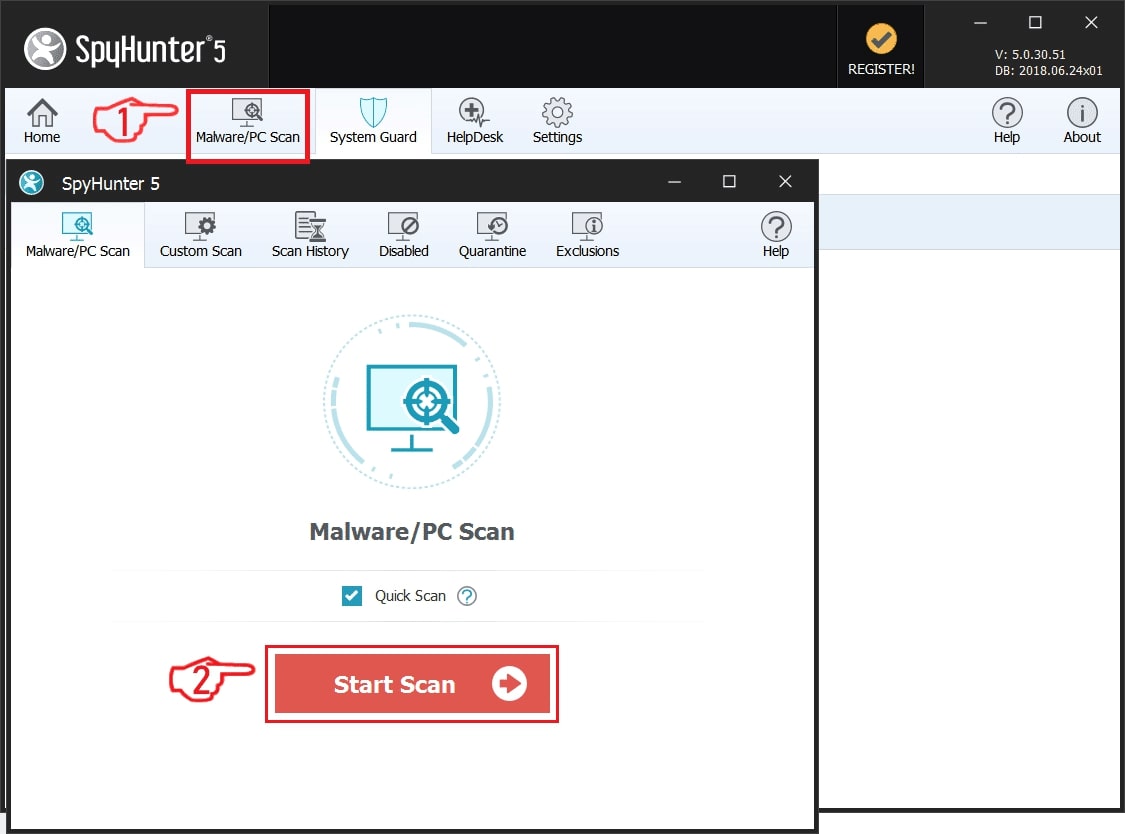
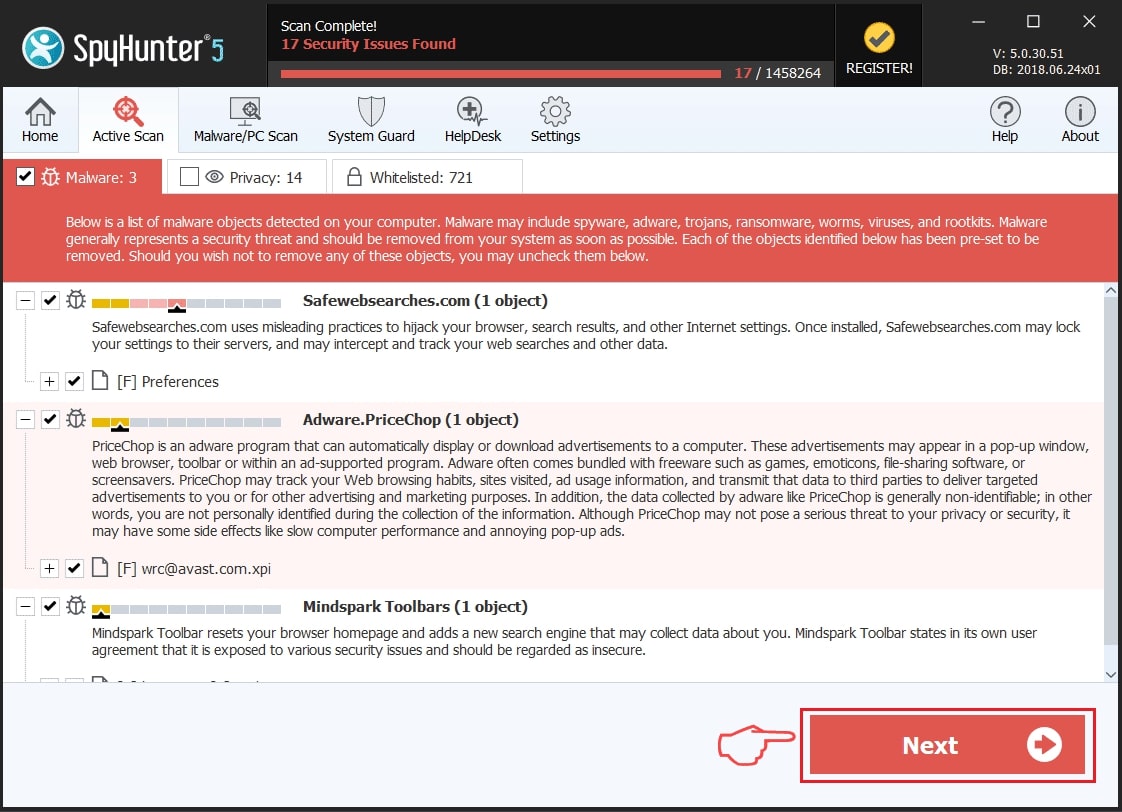
Paso 2: Limpiar los registros, creado por Troya:Win32/Ravartar!RFN en su ordenador.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, creado por Troya:Win32/Ravartar!RFN existe. Esto puede ocurrir siguiendo los pasos debajo:


 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Encuentra archivos de virus creados por Trojan:Win32/Ravartar!RFN en su PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
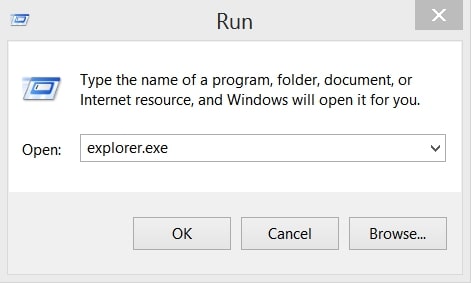
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
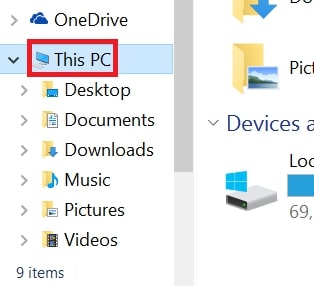
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
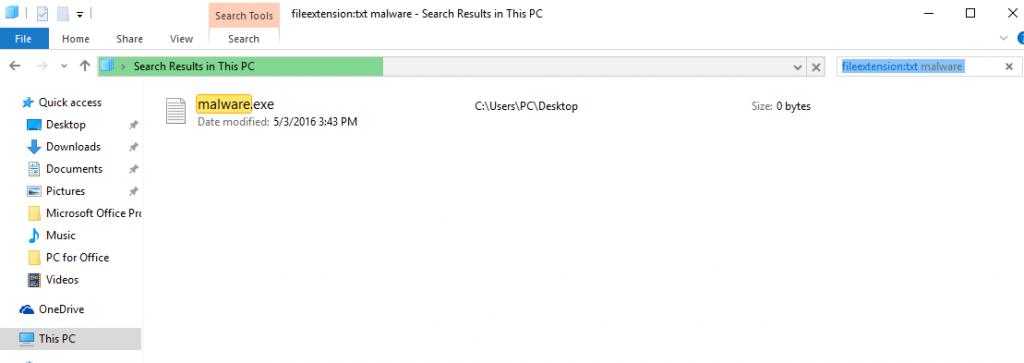
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
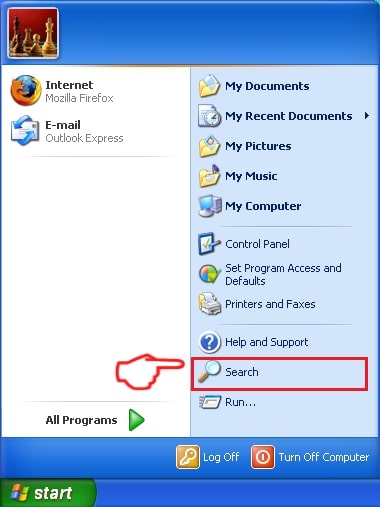
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
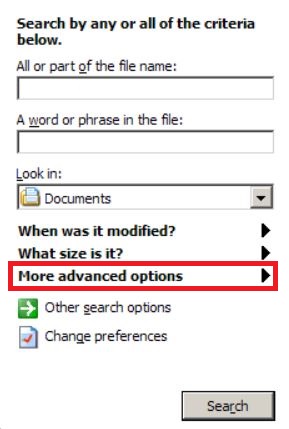
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Trojan:Win32/Ravartar!Preguntas frecuentes sobre rfn
¿Qué hace de Troya:Win32/Ravartar!rfn Trojan Do?
el troyano:Win32/Ravartar!Alemania Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como troyano:Win32/Ravartar!Alemania, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Trojan:Win32/Ravartar!rfn Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Trojan:Win32/Ravartar!rfn Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
Sobre el troyano:Win32/Ravartar!Investigación rfn
El contenido que publicamos en SensorsTechForum.com, este troyano:Win32/Ravartar!Incluye guía práctica de eliminación de rfn, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre Trojan:Win32/Ravartar!Alemania?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, la investigación detrás del troyano:Win32/Ravartar!rfn threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..