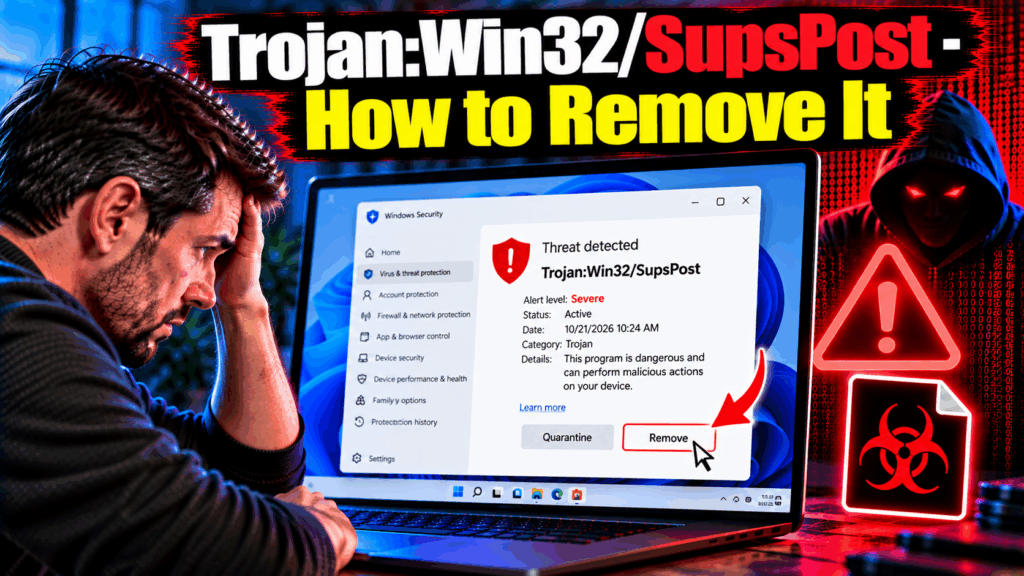
Una alerta de Microsoft Defender sobre un troyano:Win32/SupsPost – ya sea mostrando solo el apellido o una designación de variante específica – Esto significa que su sistema ha sido atacado por un troyano cuya arquitectura se basa en la comunicación y distribución de red no autorizadas.. La familia SupsPost no está diseñada para causar drama., daños inmediatamente visibles. Funciona silenciosamente en segundo plano., utilizando la máquina infectada como recurso para operaciones elegidas por sus operadores. – típicamente incluyendo la distribución de spam, recolección de credenciales, o entrega de malware adicional – mientras se mantiene lo menos intrusivo posible para prolongar la duración de la infección..
Trojan:Win32/SupsPost es una familia de troyanos detectado por Microsoft Defender Antivirus, que abarcan múltiples variantes que comparten una arquitectura central construida en torno a capacidades de comunicación y distribución no autorizadas.. Tal como se documenta en Microsoft Security Intelligence, El nombre de la familia SupsPost refleja el perfil de comportamiento principal del troyano.: publicación no autorizada, mensajería, o actividad de distribución de contenido realizada a través de la máquina infectada sin el conocimiento o consentimiento del usuario.. Las infecciones colocan la máquina comprometida dentro de una botnet controlada por un operador., donde se puede dirigir para enviar spam, distribuir más malware, participar en fraude publicitario, o servir como infraestructura para otras operaciones maliciosas..
| Nombre | Trojan:Win32/SupsPost |
| El tipo de amenaza | Trojan / Puerta Trasera / Malware de distribución de spam (Familia de detección de Microsoft Defender) |
| Los síntomas | Alerta de Microsoft Defender sobre troyanos:Win32/SupsPost o una variante; Actividad de red saliente sospechosa hacia servidores remotos no reconocidos.; publicaciones automatizadas, mensajes, o correos electrónicos enviados desde cuentas en la máquina infectada sin acción del usuario; Sistema inscrito en operaciones de botnet; infecciones secundarias de malware tras la detección inicial; uso inexplicable de recursos de CPU o de red |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje un troyano?:Win32/SupsPost?
La familia de troyanos SupsPost llega a los sistemas a través de canales de distribución documentados que comparte la categoría más amplia de troyanos Win32.:
- Paquetes de software pirateados y herramientas de crack – activadores de aplicaciones ilegales, generadores en serie, y los paquetes de software pirateados son vehículos de distribución habituales para los troyanos de la familia SupsPost., explotar el contexto de complacencia en materia de seguridad de las descargas piratas.
- Campañas de correo electrónico con archivos adjuntos maliciosos distribución de cargas útiles de SupsPost dentro de archivos de documentos, archivos adjuntos, o archivos ejecutables disfrazados enviados a destinatarios específicos.
- Páginas de descarga comprometidas o falsas que distribuyen el troyano cuando los usuarios intentan descargar software legítimo., reproductores de medios, paquetes de codecs, u otros servicios públicos comunes.
- Ingeniería social a través de comunidades de juegos y software. – archivos compartidos a través de servidores de Discord, Publicaciones de Reddit, o foros de juegos que parecen ser herramientas, tramposos, o utilidades pero contienen la carga útil del troyano.
- Descargas automáticas desde sitios web que alojan exploits El objetivo es aprovechar las vulnerabilidades no parcheadas del navegador y de los complementos para instalar el troyano silenciosamente sin requerir que el usuario ejecute un archivo..
¿Qué hace de Troya:Win32/SupsPost Hacer?
Los troyanos de la familia SupsPost siguen un patrón operativo consistente centrado en la comunicación encubierta y la distribución de información.:
- Instala mecanismos de persistencia en todas las entradas de inicio de registro, tareas programadas, o servicios de Windows para garantizar el funcionamiento continuo tras los reinicios..
- Registra la máquina en la infraestructura de mando y control., inscribiéndolo en una botnet donde los operadores pueden emitir instrucciones, actualizar la carga útil, o reasignar la máquina a tareas diferentes.
- Utiliza la máquina infectada para actividades de distribución no autorizadas. – enviar correos electrónicos no deseados, Publicar contenido automatizado a través de cuentas comprometidas, participar en campañas de mensajería coordinadas, o reenviar tráfico malicioso a través de la dirección IP de la máquina..
- Puede recopilar credenciales – contraseñas almacenadas en el navegador, cookies de sesión, y los tokens de cuenta pueden ser recopilados y exfiltrados a la infraestructura del operador., comprometer cuentas en línea incluso si el robo no es visible para el usuario..
- Descarga e implementa malware adicional bajo la dirección del operador, lo que significa que la infección de SupsPost puede servir como punto de entrada para el ransomware., mineros de monedas, o cualquier otra amenaza introducida en cualquier momento después del compromiso inicial..
- Intentos de evadir la detección mediante la ofuscación del código, Inyección de procesos en procesos legítimos de Windows, y modificaciones en la configuración del software de seguridad.
Cómo quitar el troyano:Win32/SupsPost?
- Desconectarse de Internet para interrumpir la comunicación del troyano con los servidores de comando y control y detener cualquier actividad activa de distribución o exfiltración..
- Actuar conforme a la recomendación de remoción del defensor Si la alerta sigue abierta – Acepte la cuarentena o la medida de expulsión en lugar de desestimar o ignorar la notificación..
- Iniciar en modo seguro con funciones de red. – Reanudar, Mantén pulsada la tecla Mayús y haz clic en Reiniciar., Navegar a Solución de problemas – Opciones avanzadas – Configuración de inicio, prensa 5.
- Ejecuta un escaneo completo con SpyHunter para identificar todos los componentes troyanos, entradas de persistencia, y cualquier malware secundario instalado a través del canal de acceso trasero de SupsPost.
- Revisar el programador de tareas (tareas.msc) y las claves de inicio del registro en regedit para las entradas creadas por el troyano y eliminar cualquier que se encuentre.
- Verificar programas instalados ordenado por fecha de instalación y eliminar todo lo desconocido.
- Reinicie normalmente y ejecute un segundo escaneo. para confirmar la eliminación completa.
- Cambia todas las contraseñas de las cuentas desde un dispositivo limpio. – La capacidad de la familia SupsPost para robar credenciales implica que todas las contraseñas introducidas en la máquina infectada durante el período de infección activa deben cambiarse inmediatamente..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de quitar Trojan:Win32/SupsPost.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Analizar en busca de Troya:Win32/SupsPost with SpyHunter Anti-Malware Tool
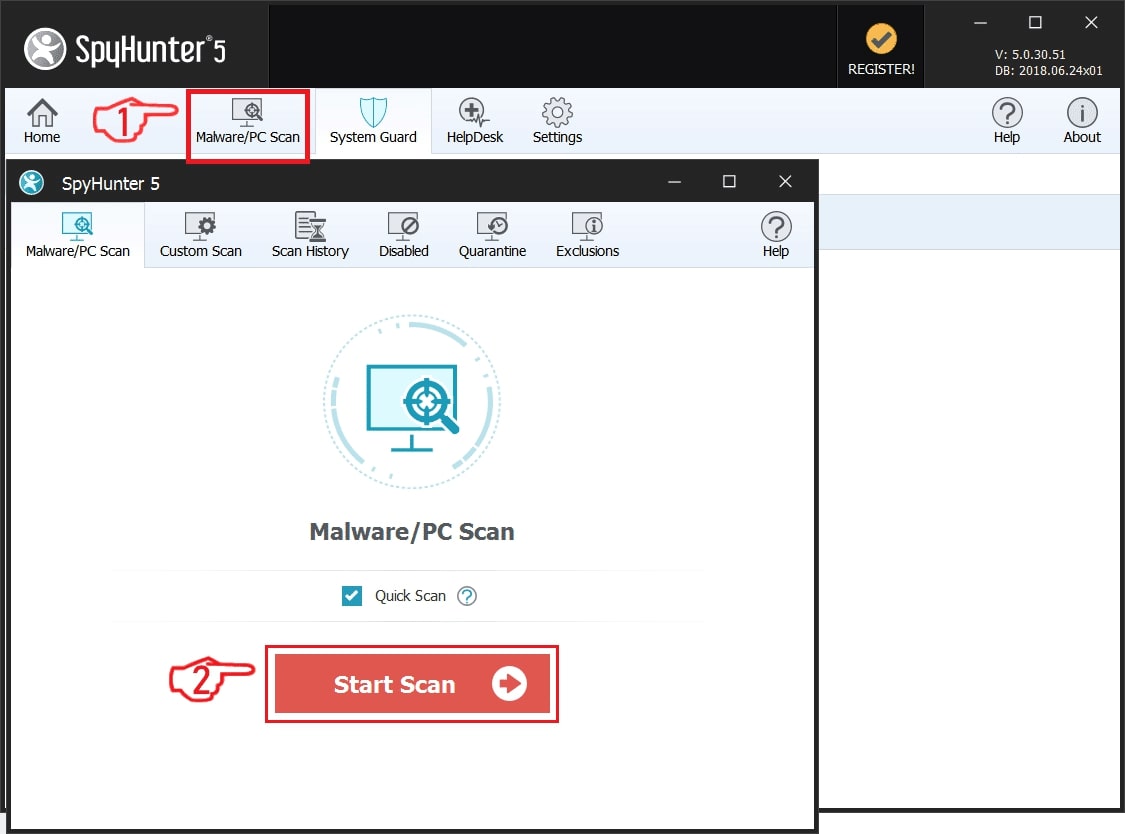
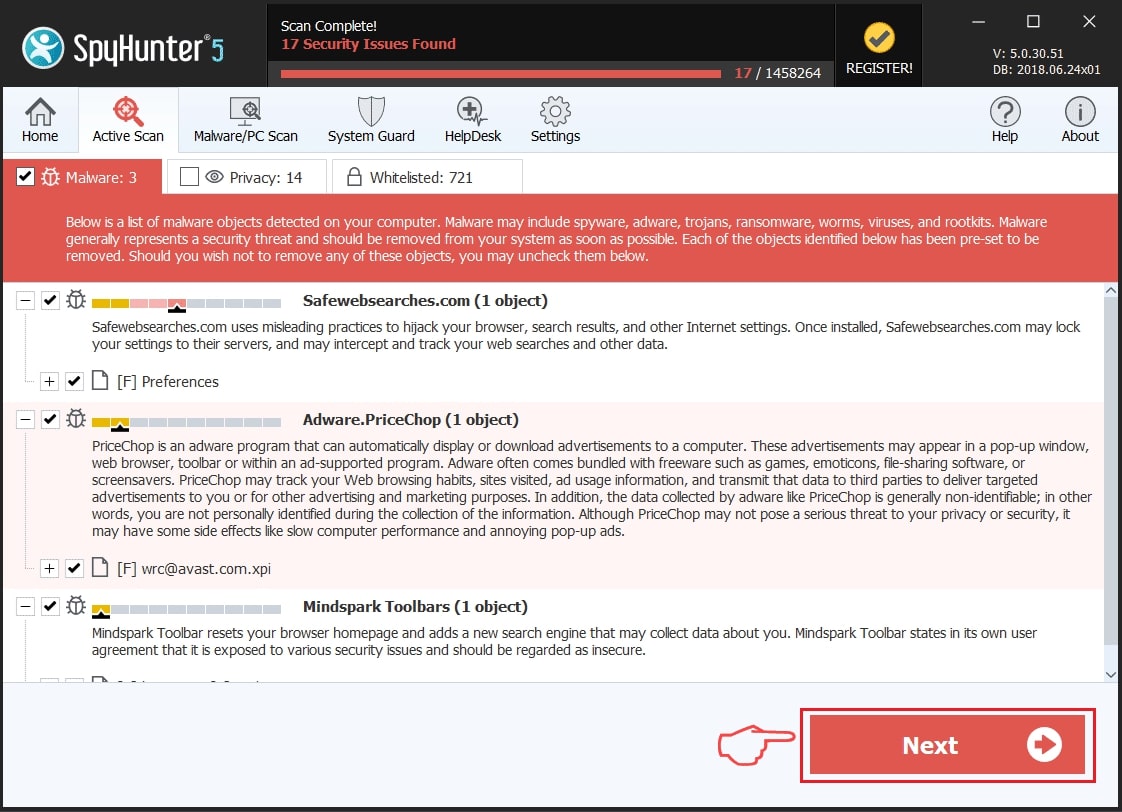
Paso 2: Limpiar los registros, creado por Troya:Win32/SupsPost on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, creado por Troya:Win32/SupsPost there. Esto puede ocurrir siguiendo los pasos debajo:
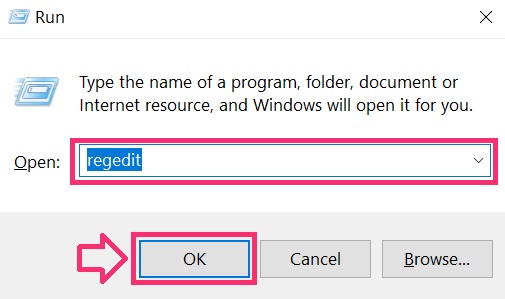
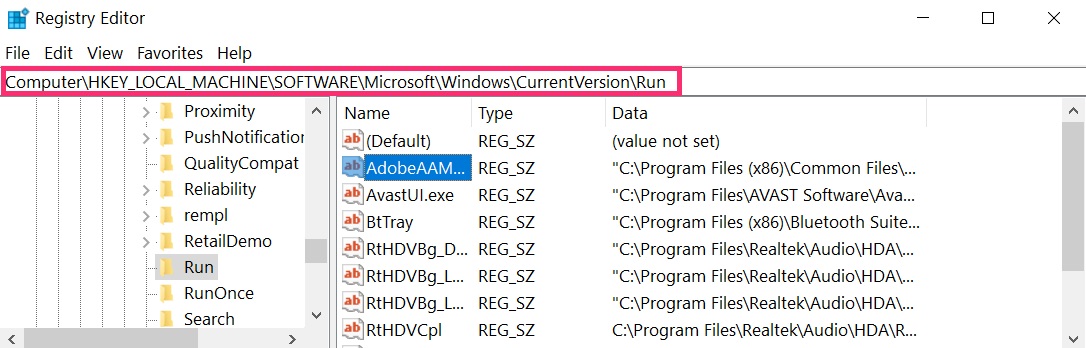
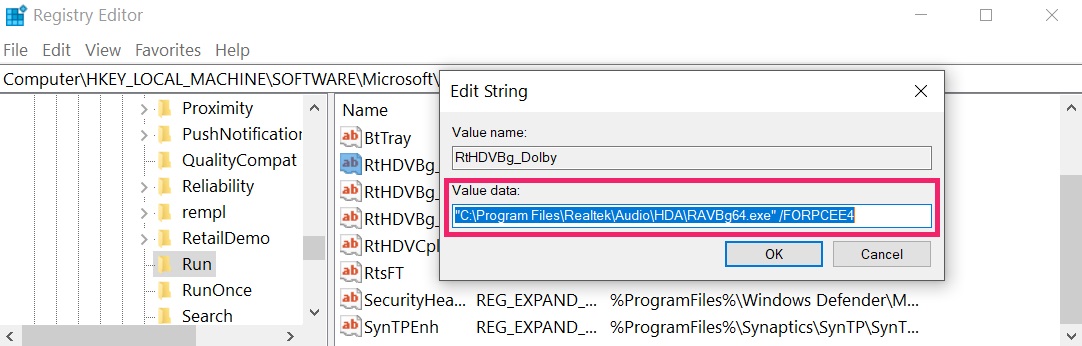 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Encuentra archivos de virus creados por Trojan:Win32/SupsPost on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
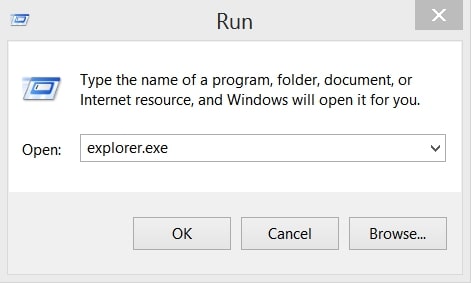
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
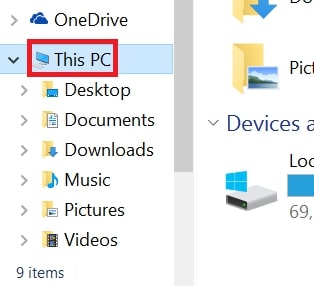
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
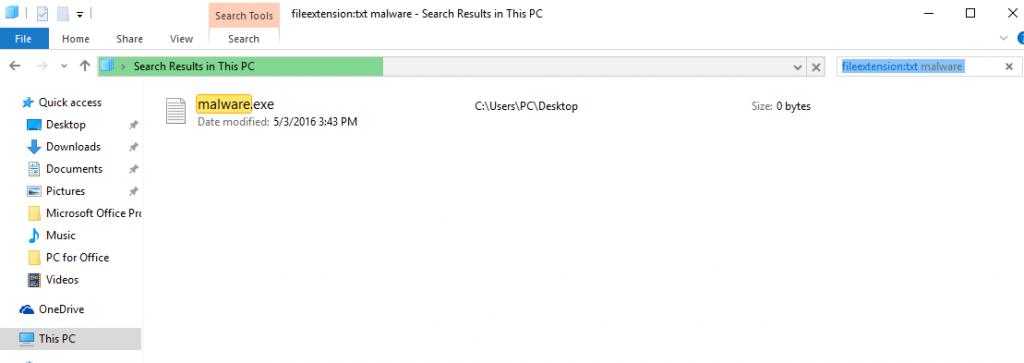
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
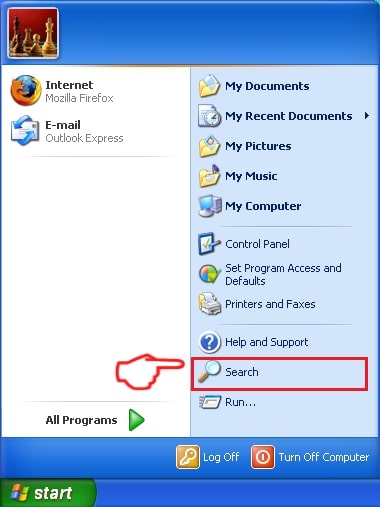
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
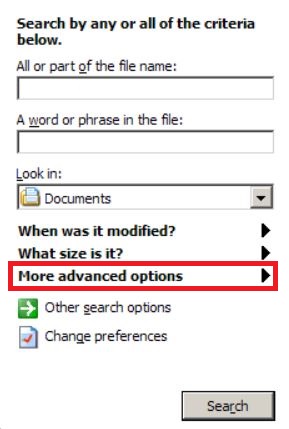
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Trojan:Win32/SupsPost FAQ
¿Qué hace de Troya:Win32/SupsPost Trojan Do?
el troyano:Win32/SupsPost Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como troyano:Win32/SupsPost, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Trojan:Win32/SupsPost Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Trojan:Win32/SupsPost Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
Sobre el troyano:Win32/SupsPost Research
El contenido que publicamos en SensorsTechForum.com, este troyano:Win32/SupsPost how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre Trojan:Win32/SupsPost?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, la investigación detrás del troyano:Win32/SupsPost threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..