Une alerte de Microsoft Defender concernant un cheval de Troie:Win32/SupsPost – que ce soit en affichant uniquement le nom de famille ou une désignation de variante spécifique – cela signifie que votre système a été ciblé par un cheval de Troie dont l'architecture est construite autour d'activités de communication et de distribution réseau non autorisées. La gamme SupsPost n'est pas conçue pour provoquer des drames., dommages immédiatement visibles. Il fonctionne discrètement en arrière-plan., utiliser la machine infectée comme ressource pour des opérations choisies par ses opérateurs – y compris généralement la distribution de spam, la récolte des titres de compétences, ou d'autres livraisons de logiciels malveillants – tout en restant aussi discret que possible afin de prolonger la durée de l'infection.
Troyen:Win32/SupsPost est une famille de les chevaux de Troie détecté par Microsoft Defender Antivirus, couvrant plusieurs variantes partageant une architecture de base construite autour de capacités de communication et de distribution non autorisées. Comme indiqué dans Microsoft Security Intelligence, Le nom de famille SupsPost reflète le profil comportemental principal du cheval de Troie: publication non autorisée, Messagerie, ou une activité de distribution de contenu effectuée via la machine infectée à l'insu et sans le consentement de l'utilisateur. Les infections placent la machine compromise au sein d'un botnet contrôlé par un opérateur., où il peut être dirigé pour envoyer du spam, diffuser davantage de logiciels malveillants, participer à la fraude publicitaire, ou servir d'infrastructure à d'autres opérations malveillantes.
| Nom | Troyen:Win32/SupsPost |
| Type de menace | Troyen / Porte Arrière / Logiciel malveillant de distribution de spam (Famille de détection Microsoft Defender) |
| Symptômes | Alerte Microsoft Defender concernant un cheval de Troie:Win32/SupsPost ou une variante; Activité réseau sortante suspecte vers des serveurs distants non reconnus; publications automatisées, messages, ou des courriels envoyés depuis des comptes sur la machine infectée sans intervention de l'utilisateur; système inscrit aux opérations de botnet; infections secondaires par des logiciels malveillants faisant suite à la détection initiale; utilisation inexpliquée du processeur ou des ressources réseau |
| Temps de retrait | Autour 15 Minutes |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
* Remover gratuit vous permet, soumis à une période d'attente de 48 heures, une correction et suppression pour les résultats trouvés. CLUF de SpyHunter, politique de confidentialité, et Plus de détails sur Free Remover. |
Comment ai-je attrapé Trojan ?:Win32/SupsPost?
La famille de chevaux de Troie SupsPost atteint les systèmes via des canaux de distribution documentés, communs à la catégorie plus large des chevaux de Troie Win32.:
- Logiciels piratés et outils de crack – activateurs d'applications illégaux, générateurs en série, et les logiciels piratés sont des vecteurs de diffusion courants pour les chevaux de Troie de la famille SupsPost., exploiter le contexte de laxisme sécuritaire des téléchargements piratés.
- Campagnes de pièces jointes malveillantes par courriel distribution des charges utiles SupsPost dans les fichiers de documents, pièces jointes d'archive, ou des fichiers exécutables déguisés envoyés à des destinataires ciblés.
- Pages de téléchargement compromises ou falsifiées qui diffusent le cheval de Troie lorsque les utilisateurs tentent de télécharger des logiciels légitimes, lecteurs multimédia, packs de codecs, ou autres services publics communs.
- Ingénierie sociale via les communautés de jeux et de logiciels – fichiers partagés via les serveurs Discord, Publications Reddit, ou des forums de jeux qui semblent être des outils, triche, ou des utilitaires mais contiennent la charge utile du cheval de Troie.
- Téléchargements furtifs depuis des sites web hébergeant des exploits Exploitant les vulnérabilités non corrigées des navigateurs et des plugins pour installer le cheval de Troie silencieusement, sans que l'utilisateur ait besoin d'exécuter de fichier..
Qu'est-ce que Trojan:Win32/SupsPost Do?
Les chevaux de Troie de la famille SupsPost suivent un mode opératoire constant centré sur la communication et la distribution clandestines.:
- Installe des mécanismes de persistance dans les entrées de démarrage du registre, les tâches planifiées, ou les services Windows pour assurer un fonctionnement continu même après un redémarrage.
- Enregistre la machine auprès de l'infrastructure de commande et de contrôle, l'inscrire dans un réseau de robots où les opérateurs peuvent donner des instructions, mettre à jour la charge utile, ou réaffecter la machine à des tâches différentes.
- Utilise la machine infectée pour une activité de distribution non autorisée – envoi de courriels indésirables, publication de contenu automatisé via des comptes compromis, participer à des campagnes de communication coordonnées, ou relayant du trafic malveillant via l'adresse IP de la machine.
- Peut collecter des identifiants – mots de passe enregistrés dans le navigateur, les cookies de session, et les jetons de compte peuvent être collectés et exfiltrés vers l'infrastructure de l'opérateur, compromettre des comptes en ligne même si aucun vol visible n'est apparent pour l'utilisateur.
- Télécharge et déploie des logiciels malveillants supplémentaires sous la direction de l'opérateur, Cela signifie que l'infection par SupsPost peut servir de point d'entrée pour un ransomware., mineurs de cryptomonnaie, ou d'autres menaces introduites à tout moment après la compromission initiale.
- Tentatives d'échapper à la détection par l'obfuscation du code, Injection de processus dans des processus Windows légitimes, et les modifications apportées aux paramètres des logiciels de sécurité.
Comment faire pour supprimer Trojan:Win32/SupsPost?
- Se déconnecter d'Internet couper la communication du cheval de Troie avec les serveurs de commande et de contrôle et stopper toute activité de distribution ou d'exfiltration..
- Donner suite à la recommandation de retrait du défenseur si l'alerte est toujours ouverte – Accepter la mesure de mise en quarantaine ou d'éloignement plutôt que de rejeter ou d'ignorer la notification.
- Démarrer en mode sans échec avec prise en charge réseau – redémarrage, Maintenez la touche Maj enfoncée et cliquez sur Redémarrer, Accédez à Dépannage – Options avancées – Paramètres de démarrage, presse 5.
- Effectuez une analyse complète avec SpyHunter identifier tous les composants du cheval de Troie, entrées de persistance, et tout logiciel malveillant secondaire installé via le canal de porte dérobée SupsPost.
- Planificateur de tâches de révision (tâcheschd.msc) et les clés de démarrage du registre dans regedit pour les entrées créées par le cheval de Troie et supprimer toutes celles trouvées.
- Vérifier les programmes installés Trier par date d'installation et supprimer tout élément inconnu.
- Redémarrez normalement et effectuez une deuxième analyse pour confirmer le retrait complet.
- Modifiez tous les mots de passe de vos comptes depuis un appareil propre. – La capacité de la famille SupsPost à collecter les identifiants implique que tous les mots de passe saisis sur la machine infectée pendant la période d'infection active doivent être immédiatement renouvelés..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Préparation avant d'enlever cheval de Troie:Win32/SupsPost.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Numérisez pour Trojan:Win32/SupsPost with SpyHunter Anti-Malware Tool
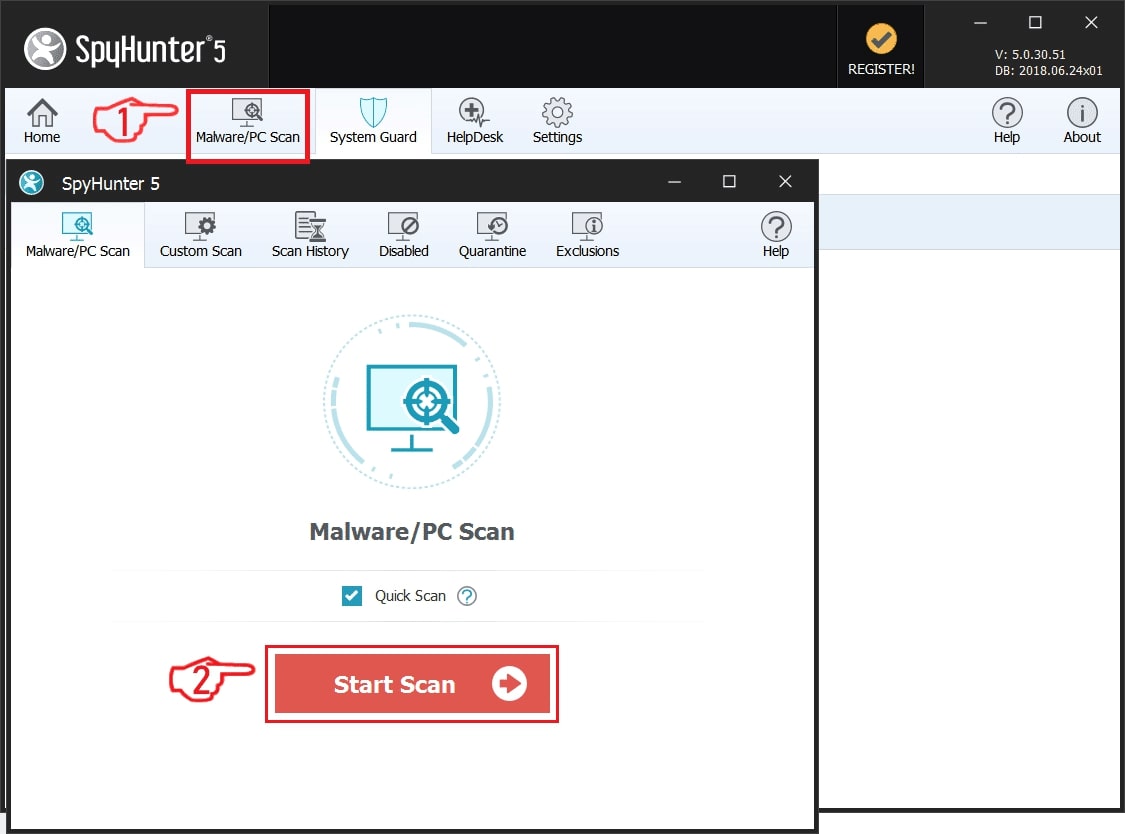
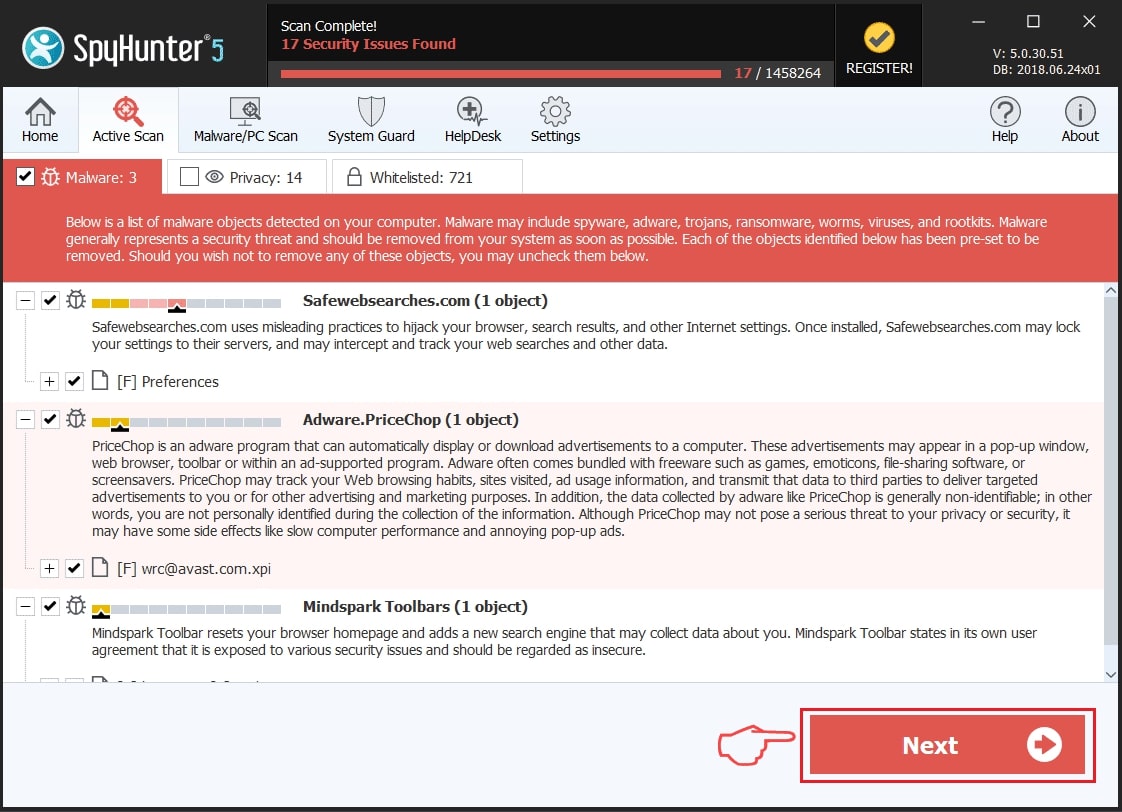
Étape 2: Nettoyer les registres, créé par cheval de Troie:Win32/SupsPost on your computer.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, créé par cheval de Troie:Win32/SupsPost there. Cela peut se produire en suivant les étapes ci-dessous:
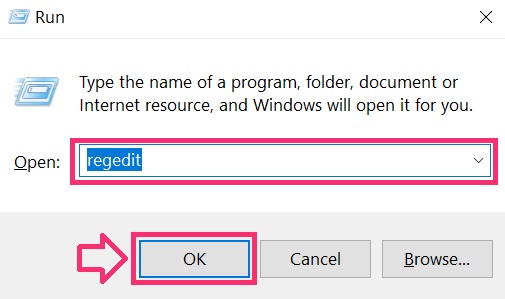
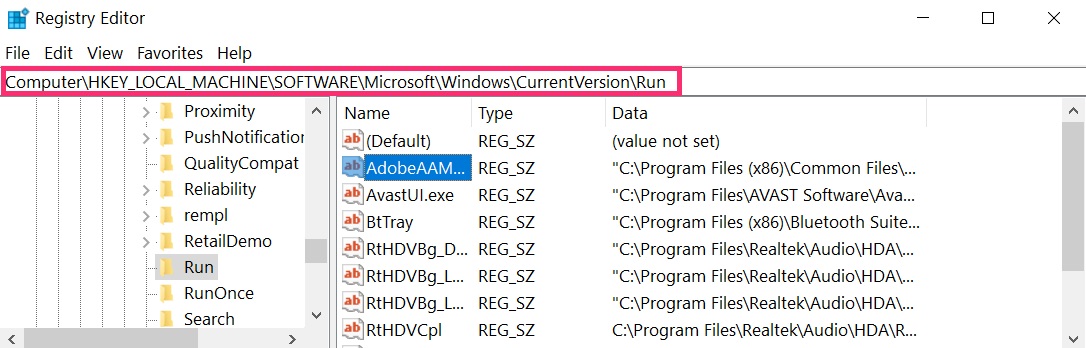
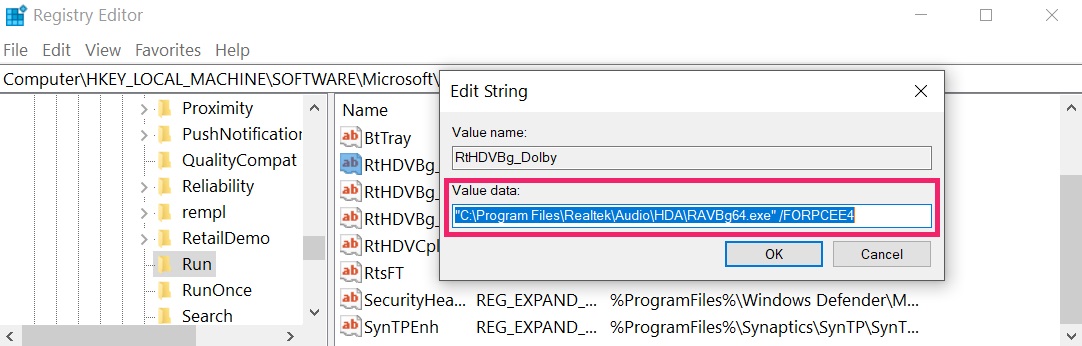 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by Trojan:Win32/SupsPost on your PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
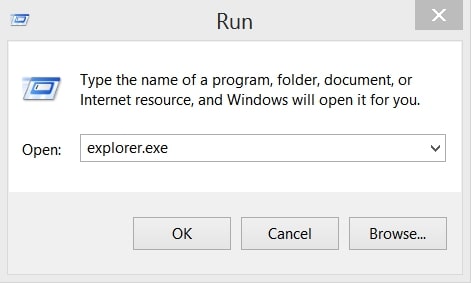
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
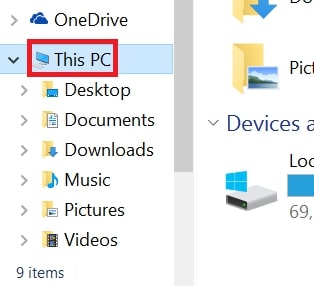
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
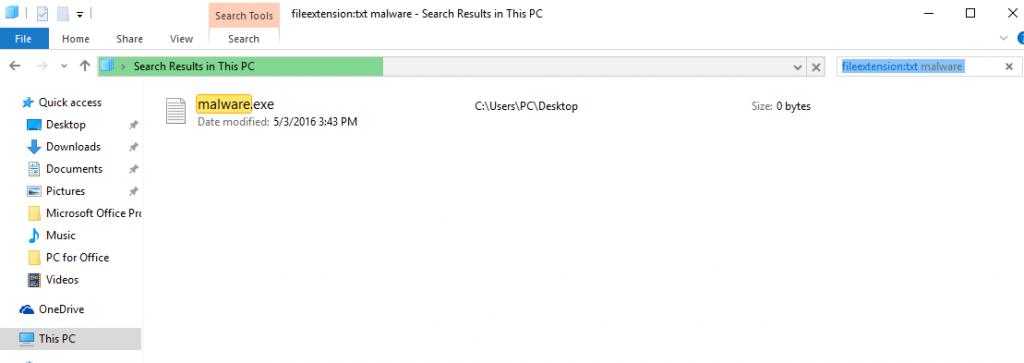
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
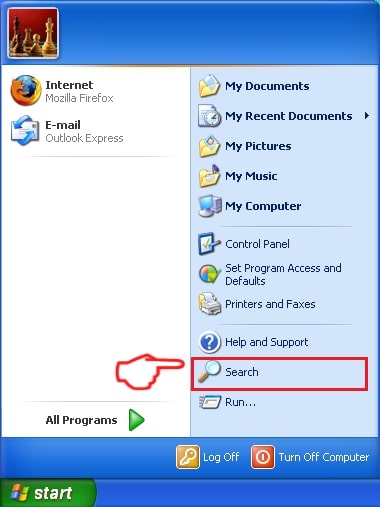
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
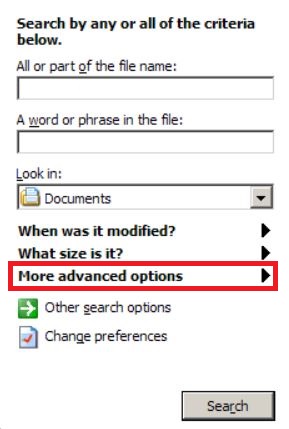
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Troyen:Win32/SupsPost FAQ
Qu'est-ce que Trojan:Win32/SupsPost Trojan Do?
le cheval de Troie:Win32/SupsPost Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, comme cheval de Troie:Win32/SupsPost, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can Trojan:Win32/SupsPost Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can Trojan:Win32/SupsPost Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
À propos du cheval de Troie:Win32/SupsPost Research
Le contenu que nous publions sur SensorsTechForum.com, ce cheval de Troie:Win32/SupsPost how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
Comment avons-nous mené la recherche sur Trojan:Win32/SupsPost?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, la recherche derrière le cheval de Troie:Win32/SupsPost threat is backed with VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.