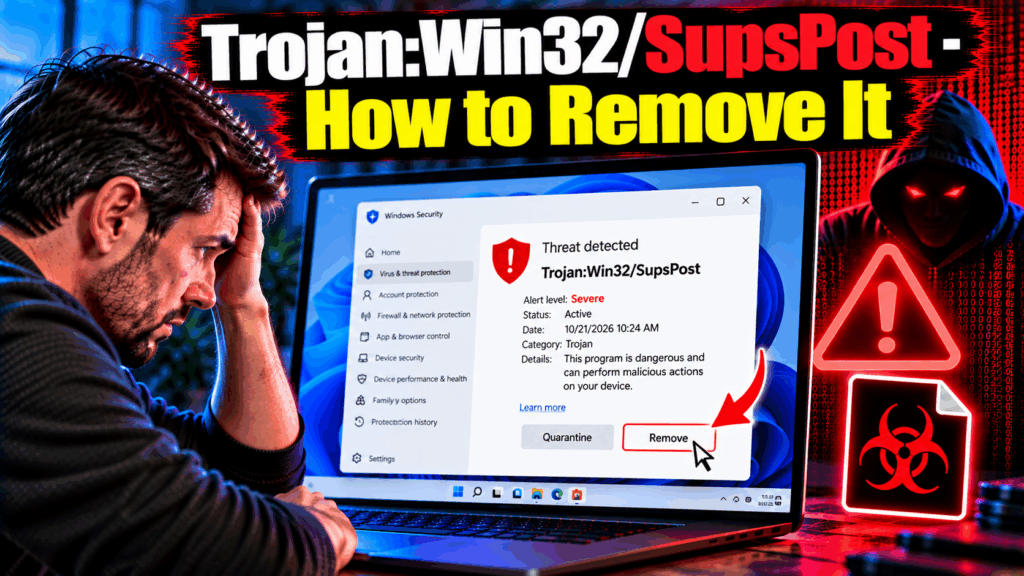
Eine Microsoft Defender-Warnung vor einem Trojaner:Win32/SupsPost – ob nur der Familienname oder eine bestimmte Variantenbezeichnung angezeigt wird – Dies bedeutet, dass Ihr System von einem Trojaner angegriffen wurde, dessen Architektur auf unautorisierter Netzwerkkommunikation und -verteilung basiert.. Die SupsPost-Familie ist nicht darauf ausgelegt, dramatische Auswirkungen zu verursachen., sofort sichtbare Schäden. Es arbeitet unauffällig im Hintergrund., die Nutzung der infizierten Maschine als Ressource für von ihren Betreibern ausgewählte Operationen – typischerweise einschließlich Spam-Verteilung, Credential-Ernte, oder weitere Malware-Auslieferung – und dabei so unauffällig wie möglich zu bleiben, um die Dauer der Infektion zu verlängern..
Trojan:Win32/SupsPost ist eine Familie von Trojaner Von Microsoft Defender Antivirus erkannt, umfasse mehrere Varianten, die eine gemeinsame Kernarchitektur aufweisen, welche auf unautorisierten Kommunikations- und Verteilungsfähigkeiten basiert.. Wie in Microsoft Security Intelligence dokumentiert., Der Familienname SupsPost spiegelt das primäre Verhaltensprofil des Trojaners wider.: unautorisierte Veröffentlichung, Messaging, oder Inhaltsverteilungsaktivitäten, die über den infizierten Rechner ohne Wissen oder Zustimmung des Nutzers durchgeführt werden.. Durch die Infektionen wird der kompromittierte Rechner in ein vom Bediener gesteuertes Botnetz eingebunden., wohin es weitergeleitet werden kann, um Spam zu versenden, weitere Schadsoftware verbreiten, an Werbebetrug teilnehmen, oder als Infrastruktur für andere böswillige Operationen dienen.
| Name | Trojan:Win32/SupsPost |
| Bedrohungstyp | Trojan / Hintertür / Schadsoftware zur Spam-Verbreitung (Microsoft Defender-Erkennungsfamilie) |
| Symptome | Microsoft Defender-Warnung vor Trojaner:Win32/SupsPost oder eine Variante davon; verdächtige ausgehende Netzwerkaktivitäten zu nicht erkannten Remote-Servern; automatisierte Beiträge, Nachrichten, oder E-Mails, die von Konten auf dem infizierten Rechner ohne Benutzereingriff gesendet wurden.; System, das an Botnetzoperationen teilnimmt; Sekundärinfektionen mit Malware im Anschluss an die erste Erkennung; unerklärliche CPU- oder Netzwerkressourcennutzung |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mir Trojaner eingefangen?:Win32/SupsPost?
Die SupsPost-Trojanerfamilie gelangt über dokumentierte Verbreitungskanäle, die auch von der breiteren Win32-Trojanerkategorie genutzt werden, auf Systeme.:
- Raubkopierte Softwarepakete und Crack-Tools – Aktivierer illegaler Anwendungen, Seriengeneratoren, und gecrackte Softwarepakete sind zuverlässige Verbreitungswege für Trojaner der SupsPost-Familie., Ausnutzung des sicherheitsfernen Umfelds von Raubkopien.
- Kampagnen mit bösartigen E-Mail-Anhängen Verteilung von SupsPost-Nutzdaten in Dokumentdateien, Archivanhänge, oder getarnte ausführbare Dateien, die an die entsprechenden Empfänger gesendet werden.
- Kompromittierte oder gefälschte Downloadseiten die den Trojaner einschleusen, wenn Benutzer versuchen, legitime Software herunterzuladen., Media-Playern, Codec-Packs, oder andere gängige Versorgungsunternehmen.
- Soziale Manipulation durch Gaming- und Software-Communities – Dateien, die über Discord-Server geteilt werden, Reddit-Beiträge, oder Spieleforen, die wie Werkzeuge aussehen., betrügt, oder Dienstprogramme, die jedoch die Trojaner-Payload enthalten.
- Drive-by-Downloads von Exploit-Hosting-Websites Ausnutzung ungepatchter Browser- und Plugin-Schwachstellen zur unbemerkten Installation des Trojaners, ohne dass der Benutzer eine Datei ausführen muss.
Was bedeutet Trojan:Win32/SupsPost Do?
Die Trojaner der SupsPost-Familie folgen einem einheitlichen Operationsmuster, das sich auf verdeckte Kommunikations- und Verbreitungsaktivitäten konzentriert.:
- Installiert Persistenzmechanismen über Registrierungsstarteinträge hinweg, geplante Aufgaben, oder Windows-Dienste, um den kontinuierlichen Betrieb auch nach Neustarts sicherzustellen.
- Registriert die Maschine bei der Kommando- und Kontrollinfrastruktur, es in ein Botnetz einbinden, wo die Betreiber Anweisungen erteilen können, Nutzdaten aktualisieren, oder die Maschine anderen Aufgaben zuweisen.
- Nutzt die infizierte Maschine für unerlaubte Verbreitungsaktivitäten – Versenden von Spam-E-Mails, Automatisierte Inhalte werden über kompromittierte Konten veröffentlicht., Teilnahme an koordinierten Messaging-Kampagnen, oder das Weiterleiten von schädlichem Datenverkehr über die IP-Adresse des Rechners.
- Kann Anmeldeinformationen sammeln – im Browser gespeicherte Passwörter, Session-Cookies, und Kontotoken können gesammelt und an die Betreiberinfrastruktur weitergeleitet werden., Kompromittierung von Online-Konten, selbst wenn für den Nutzer kein sichtbarer Diebstahl erkennbar ist..
- Lädt zusätzliche Schadsoftware herunter und installiert sie. auf Anweisung des Bedieners, Dies bedeutet, dass die SupsPost-Infektion als Einfallstor für Ransomware dienen kann., Münzschürfer, oder andere Bedrohungen, die zu einem beliebigen Zeitpunkt nach der ersten Kompromittierung auftreten..
- Versuche, der Entdeckung zu entgehen durch Code-Verschleierung, Prozessinjektion in legitime Windows-Prozesse, und Änderungen an den Sicherheitssoftwareeinstellungen.
Wie Trojaner entfernen:Win32/SupsPost?
- Trennen Sie die Verbindung zum Internet um die Kommunikation des Trojaners mit den Command-and-Control-Servern zu unterbrechen und jegliche aktive Verbreitung oder Datenexfiltration zu stoppen.
- Handeln Sie auf Empfehlung zur Abberufung des Verteidigers. wenn die Warnung noch offen ist – Akzeptieren Sie die Quarantäne- oder Entfernungsmaßnahme, anstatt die Benachrichtigung abzulehnen oder zu ignorieren..
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – Neustart, Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., Navigieren Sie zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen, Presse 5.
- Führen Sie einen umfassenden Scan durch mit SpyHunter um alle Trojanerkomponenten zu identifizieren, Persistenzeinträge, und jegliche sekundäre Malware, die über den SupsPost-Hintertürkanal installiert wird..
- Aufgabenplaner überprüfen (taskschd.msc) und die Registry-Startschlüssel in regedit nach Einträgen durchsuchen, die vom Trojaner erstellt wurden, und alle gefundenen Einträge entfernen..
- Überprüfen Sie die installierten Programme sortiert nach Installationsdatum und entfernt alle unbekannten Einträge..
- Starten Sie den Computer normal neu und führen Sie einen zweiten Scan durch. um die vollständige Entfernung zu bestätigen.
- Ändern Sie alle Kontopasswörter von einem sauberen Gerät aus. – Die Fähigkeit der SupsPost-Familie, Anmeldeinformationen zu sammeln, bedeutet, dass alle Passwörter, die während der aktiven Infektionsphase auf dem infizierten Rechner eingegeben wurden, sofort geändert werden sollten..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Vorbereitung vor Trojan Entfernen:Win32/SupsPost.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scannen nach Trojan:Win32/SupsPost with SpyHunter Anti-Malware Tool
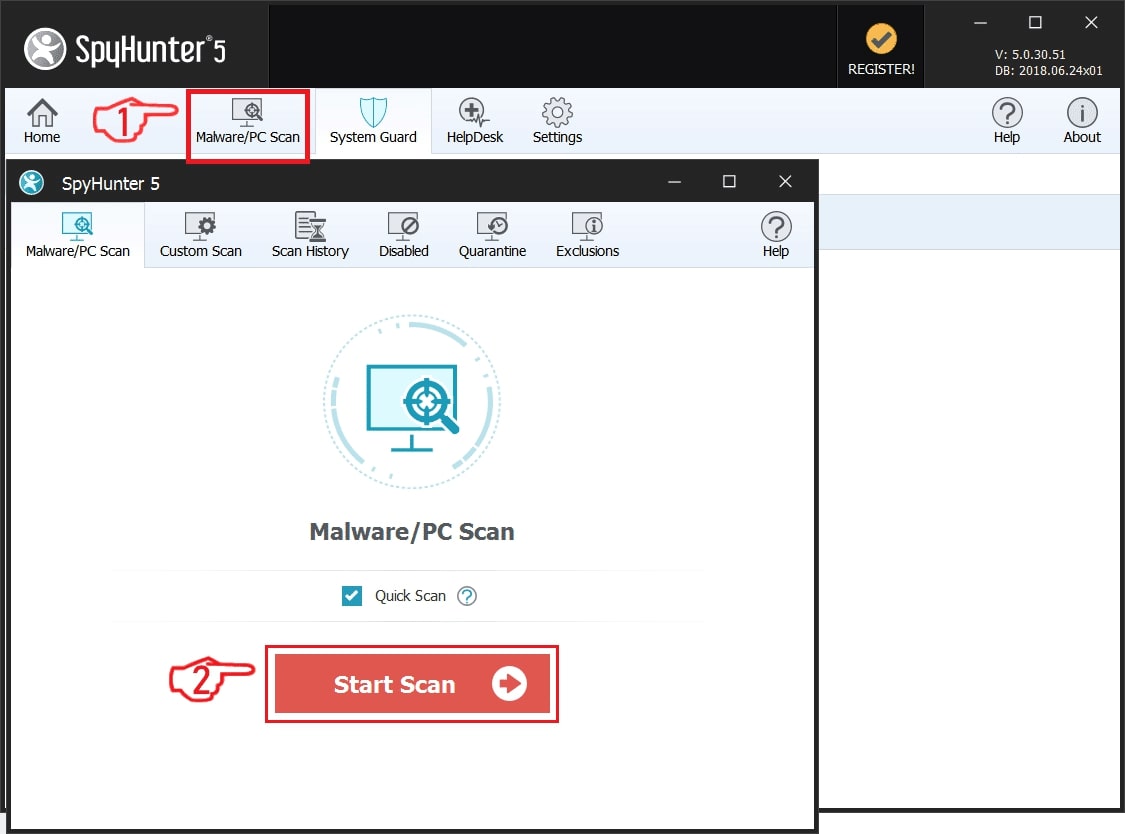
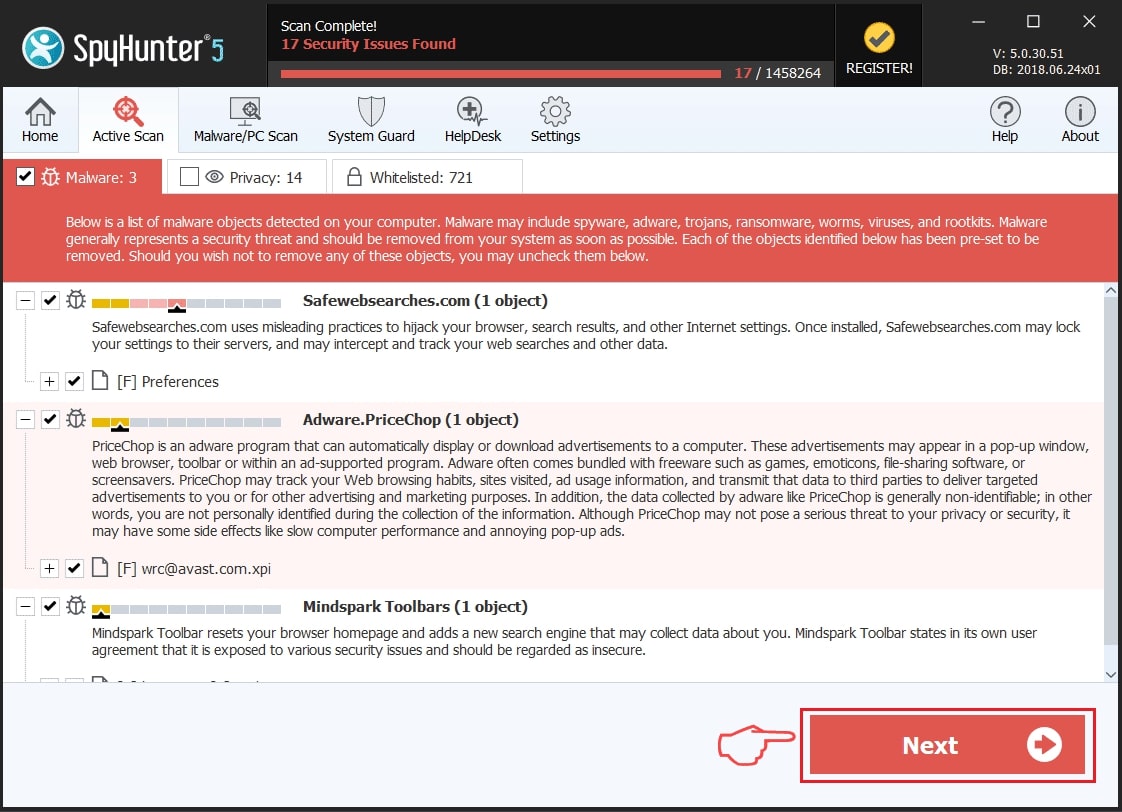
Schritt 2: Reinigen Sie alle Register, erstellt von Trojan:Win32/SupsPost on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, erstellt von Trojan:Win32/SupsPost there. Dies kann passieren, darunter indem Sie die Schritte:
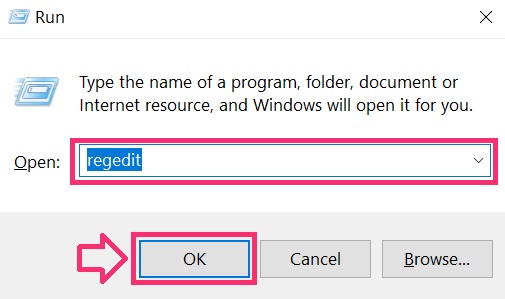
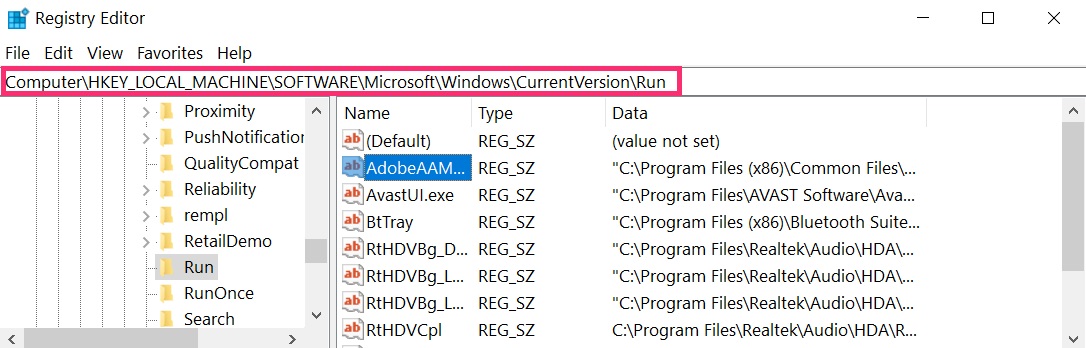
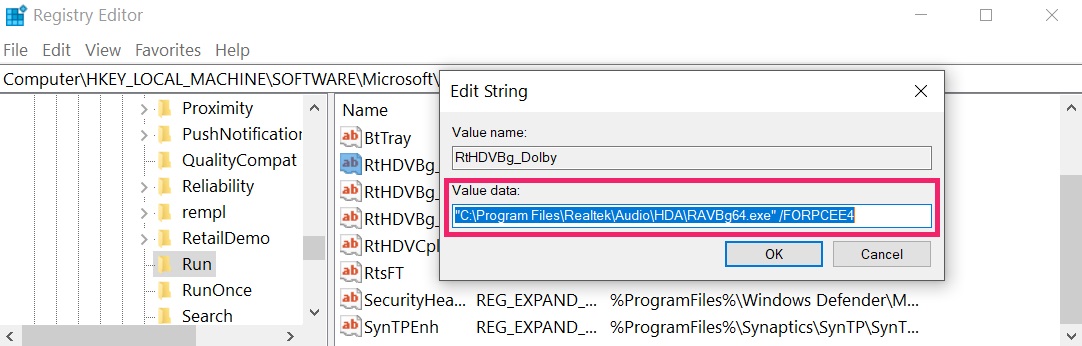 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Trojan:Win32/SupsPost on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
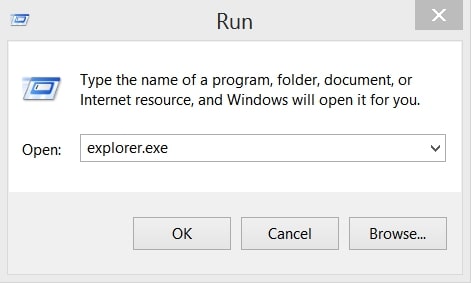
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
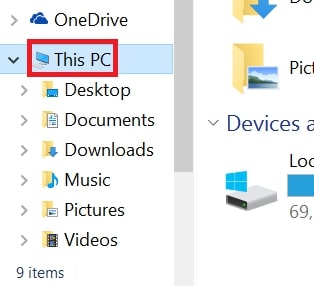
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
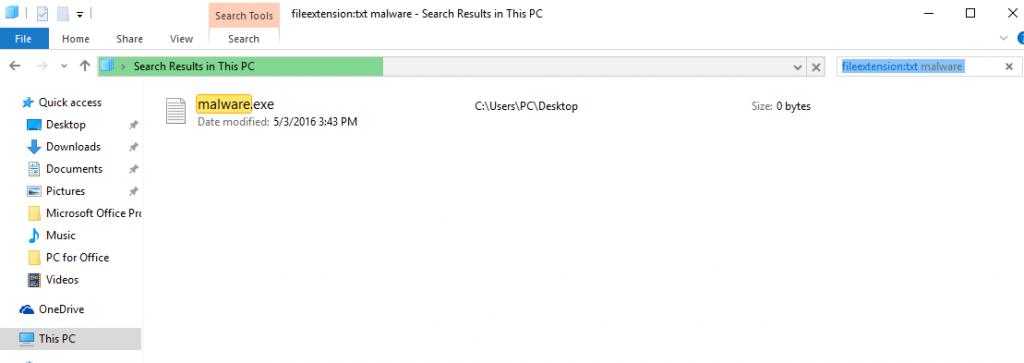
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
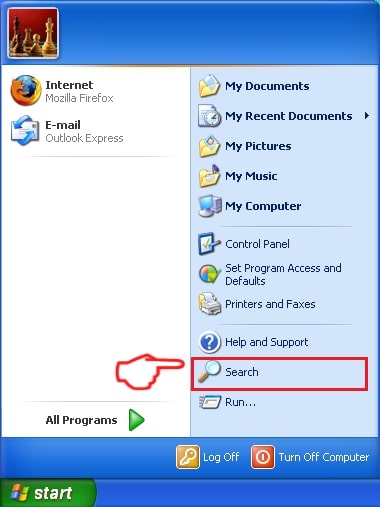
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
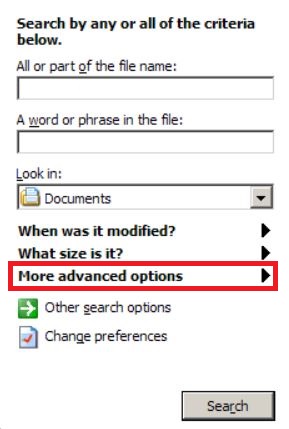
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Trojan:Win32/SupsPost FAQ
Was bedeutet Trojan:Win32/SupsPost Trojan Do?
der Trojaner:Win32/SupsPost Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie Trojaner:Win32/SupsPost, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Trojan:Win32/SupsPost Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Trojan:Win32/SupsPost Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
Über den Trojaner:Win32/SupsPost Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, dieser Trojaner:Win32/SupsPost how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu Trojan:Win32/SupsPost?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, die Forschung hinter dem Trojaner:Win32/SupsPost threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.