

Qu'est-ce que le ransomware Loki Locker ??
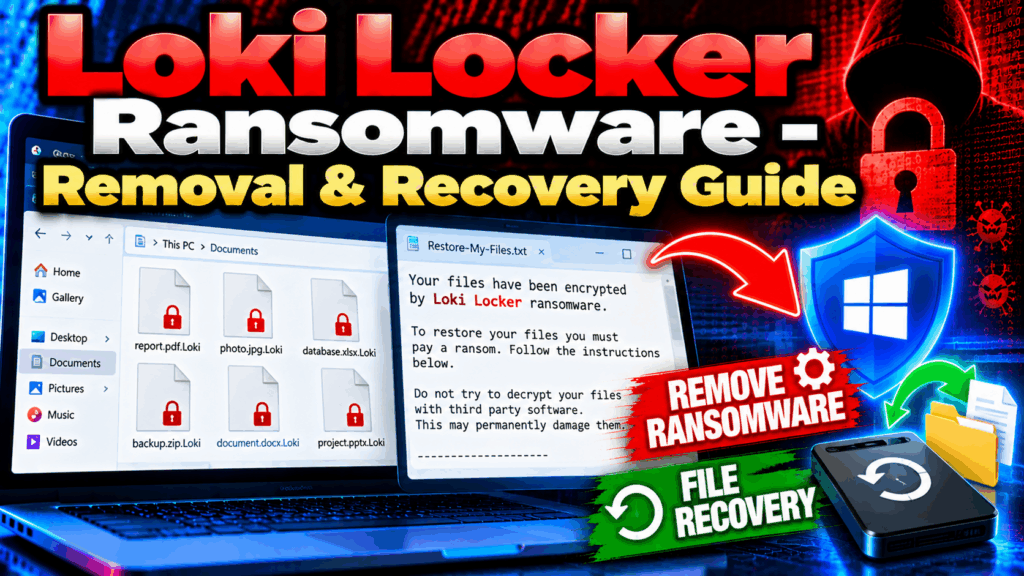
Vos fichiers ont été chiffrés avec l'extension .Loki., .Rainman, .PayForKey, ou l'extension .BlackBit, Une note de rançon intitulée Restore-My-Files.txt ou info.hta est apparue sur l'appareil., ou un outil de sécurité identifié comme ransomware Loki Locker. Veuillez lire ce guide de récupération complet avant d'entreprendre toute action sur les fichiers chiffrés..
Loki Locker est un logiciel de chiffrement de fichiers ransomware documenté pour la première fois par la communauté de recherche en sécurité en août 2021 et continue de fonctionner en tant que service de ransomware (RAAS) plateforme distribuée à un petit nombre d'affiliés criminels soigneusement sélectionnés. Il crypte les documents, images, vidéos, et les fichiers de productivité sur l'ensemble du système infecté, et renomme chaque fichier chiffré en y ajoutant l'adresse e-mail de contact de l'attaquant et un identifiant de victime. – par exemple: [recoverdata@onionmail.org][XXXXXXXX]nom_de_fichier_original.Loki. Les extensions connues incluent .Loki, .Rainman, .PayForKey, .BlackBit, .Adair, .Boresh, .oignon700, et .DATA, selon la variante d'affiliation. Les demandes de rançon indiquent aux victimes de contacter recoverdata@onionmail.org ou recoverdata@mail2tor.com pour connaître le prix de l'outil de déchiffrement.. Il n'existe actuellement aucun outil de décryptage gratuit pour Loki Locker.. Des chercheurs en sécurité et la communauté des spécialistes des ransomwares confirment que plusieurs victimes ayant payé la rançon n'ont jamais reçu d'outil de déchiffrement fonctionnel. – Le paiement n'est pas conseillé.
Avertissement important avant de continuer: La note de rançon de Loki Locker et plusieurs cas confirmés par la communauté avertissent que la suppression du fichier nommé Cpriv.Loki provoque des effets permanents, perte de données irréversible. Ne supprimez aucun fichier .Loki et ne modifiez aucun fichier chiffré avant d'avoir lu la section complète de récupération de ce guide..
Aperçu du ransomware Loki Locker
| Type | Le ransomware RaaS de chiffrement de fichiers a été documenté pour la première fois en août. 2021. Extensions connues: .Loki, .Rainman, .PayForKey, .BlackBit, .Adair, .Boresh, .oignon700, .LES DONNÉES. Il n'existe aucun déchiffreur gratuit. Il a été confirmé que le paiement n'a pas abouti à un recouvrement dans plusieurs cas documentés.. |
| Symptômes | Fichiers renommés avec [recoverdata@onionmail.org][ID] préfixe et .Loki ou extension variante. Les fichiers de rançon Restore-My-Files.txt et info.hta apparaissent dans tous les dossiers et se lancent automatiquement.. Incapacité totale à ouvrir les documents, images, vidéos, et fichiers de productivité. |
| Temps de retrait | Environ 15 minutes pour une analyse complète du système |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
Télécharger
Malware Removal Tool
|
Comment Loki Locker s'est-il retrouvé sur mon ordinateur ??
- pièces jointes malveillantes – Un document, archiver, ou un fichier exécutable provenant d'un courriel d'hameçonnage ou de spam a exécuté le programme d'installation du ransomware à son ouverture. Les campagnes de Loki Locker utilisent fréquemment de fausses factures., notifications d'expédition, et la correspondance commerciale pour déclencher l'exécution.
- Exploiter les vulnérabilités du système d'exploitation ou des logiciels installés – Des chercheurs en sécurité ont documenté comment des attaquants utilisant Loki Locker exploitent des vulnérabilités non corrigées dans Windows et les applications installées pour obtenir un accès initial sans intervention de l'utilisateur., ciblant particulièrement les systèmes exposés à Internet et les services de bureau à distance.
- Logiciels piratés ou installateurs d'applications piratées – Les applications piratées et les versions repack non officielles provenant de sites de partage de fichiers constituent un vecteur de diffusion avéré pour les affiliés de RaaS qui intègrent des ransomwares aux logiciels qu'ils prétendent protéger..
- Accès au bureau à distance ou au réseau compromis – Certains déploiements de Loki Locker documentés dans la communauté de la sécurité impliquent un accès initial via des connexions de bureau à distance par force brute ou par bourrage d'identifiants, permettant à l'attaquant de déployer manuellement le ransomware sur l'ensemble du réseau.
Que fait le ransomware Loki Locker ??
- Chiffre tous les documents accessibles, images, vidéos, et fichiers de productivité – Loki Locker cible le .doc, .docx, .xls, .xlsx, .pdf, .jpg, .png, .mp4, et une large gamme d'autres types de fichiers sur tous les lecteurs accessibles, renommer chacun d'eux avec l'adresse e-mail de l'attaquant, ID de la victime, et .Loki (ou variante) extension.
- Désactive la récupération des erreurs Windows et le pare-feu Windows – Des chercheurs en sécurité confirment que Loki Locker désactive activement la récupération d'erreurs Windows et le pare-feu Windows lors de son exécution afin de compliquer la réponse aux incidents et de réduire les options de récupération..
- Dépose des demandes de rançon dans chaque dossier chiffré et dans le dossier temporaire. – Les fichiers Restore-My-Files.txt et info.hta (un fichier d'application HTML) sont placés dans chaque dossier contenant des fichiers chiffrés, et des copies supplémentaires sont placées dans le répertoire Temp. Le fichier info.hta s'ouvre automatiquement et affiche une page d'instructions de paiement de rançon..
- Fonctionne hors ligne à l'aide de clés RSA intégrées lorsqu'aucune connexion au serveur n'est possible. – Des recherches en sécurité confirment que Loki Locker contient cinq clés publiques RSA intégrées, ce qui lui permet de chiffrer les données même lorsque le dispositif infecté ne peut pas accéder à l'infrastructure de commande et de contrôle de l'attaquant., rendre l'isolation du réseau insuffisante à elle seule pour arrêter un chiffrement en cours.
- Tentatives de suppression des copies Shadow Volume et des fichiers de sauvegarde – Comme la plupart des ransomwares modernes, Loki Locker tente de supprimer les copies Shadow Volume de Windows et les fichiers de sauvegarde accessibles afin d'empêcher une récupération facile sans payer la rançon..
Retrait et Guide de récupération
- Étape 1 – Isolez immédiatement l'appareil infecté – Déconnectez-vous de tous les réseaux: Débranchez le câble Ethernet et désactivez le Wi-Fi.. Si d'autres appareils du même réseau peuvent être infectés, isolez-les également. Ne vous reconnectez pas tant que le nettoyage n'est pas confirmé comme terminé..
- Étape 2 – Ne payez pas la rançon et ne supprimez pas Cpriv.Loki – Le paiement ne garantit pas le décryptage. – La communauté de la sécurité a confirmé plusieurs cas de paiements sans récupération.. Le versement de fonds pour financer d'autres opérations criminelles. Ne supprimez pas Cpriv.Loki ni aucun autre fichier avec l'extension .Loki. – Cela entraîne une perte de données permanente, comme indiqué dans la demande de rançon et confirmé par les victimes..
- Étape 3 – Identifiez la variante exacte à l'aide de l'ID Ransomware – Téléversez un fichier chiffré et la note de rançon sur Ransomware ID pour confirmer la variante spécifique du casier Loki. Cela permet de faciliter la compatibilité avec les futurs déchiffreurs, le cas échéant..
- Étape 4 – Consultez NoMoreRansom pour obtenir un déchiffreur gratuit – Visite NoMoreRansom.org – le projet conjoint d'Europol et des forces de l'ordre – pour vérifier si un outil de décryptage pour votre variante spécifique a été publié depuis la publication de ce guide. Les forces de l'ordre ont récupéré des clés auprès d'opérateurs de ransomware lors d'opérations précédentes.; Un outil de décryptage pourrait être disponible à l'avenir, même s'il n'en existe aucun aujourd'hui..
- Étape 5 – Restauration à partir d'une sauvegarde propre – Si un propre, Une sauvegarde hors ligne existe depuis avant l'infection, La restauration à partir de cette base de données est la méthode de récupération la plus fiable.. Vérifiez que le stockage de sauvegarde n'était pas accessible à l'appareil infecté pendant l'attaque avant de procéder à la restauration..
- Étape 6 – Vérifier les copies de volume fantôme – Malgré la tentative de Loki Locker de supprimer les copies Shadow Volume, Dans certains environnements, ils sont préservés grâce à la protection VSS ou à un logiciel de sauvegarde.. Utilisez un outil de récupération de fichiers tel que ShadowExplorer pour vérifier si les versions précédentes des fichiers sont accessibles.. Le succès n'est pas garanti, mais cela vaut la peine d'essayer avant d'avoir épuisé toutes les autres options..
- Étape 7 – Sauvegardez les fichiers chiffrés avant de tenter une récupération – Avant d'exécuter un logiciel de récupération, Copiez tous les fichiers chiffrés sur un disque dur externe distinct.. La publication future d'un outil de décryptage ou d'une clé de chiffrement par les forces de l'ordre pourrait rendre la récupération possible., mais seulement si les fichiers chiffrés sont préservés intacts.
- Étape 8 – Supprimez le ransomware du système – Démarrez en mode sans échec et effectuez une analyse complète avec SpyHunter ou Malwarebytes pour identifier et supprimer tous les composants de Loki Locker., fichiers déposés, les tâches planifiées, et toute charge utile secondaire. Faites-le après avoir enregistré les fichiers chiffrés. – La suppression ne déchiffre pas les fichiers, mais elle est nécessaire avant de rétablir le fonctionnement normal du système..
- Étape 9 – Reconstruire ou restaurer le système d'exploitation – Pour les environnements professionnels ou les infections graves, La réinstallation complète du système d'exploitation à partir d'une image propre est la méthode la plus fiable pour obtenir un système véritablement propre.. Corrigez toutes les vulnérabilités avant de reconnecter l'appareil à un réseau..
Suivez le guide complet de retrait et de récupération ci-dessous pour connaître la procédure étape par étape..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
- Étape 1
- Étape 2
- Étape 3
- Étape 4
- Étape 5
Étape 1: Scan for Loki Locker Ransomware with SpyHunter Anti-Malware Tool
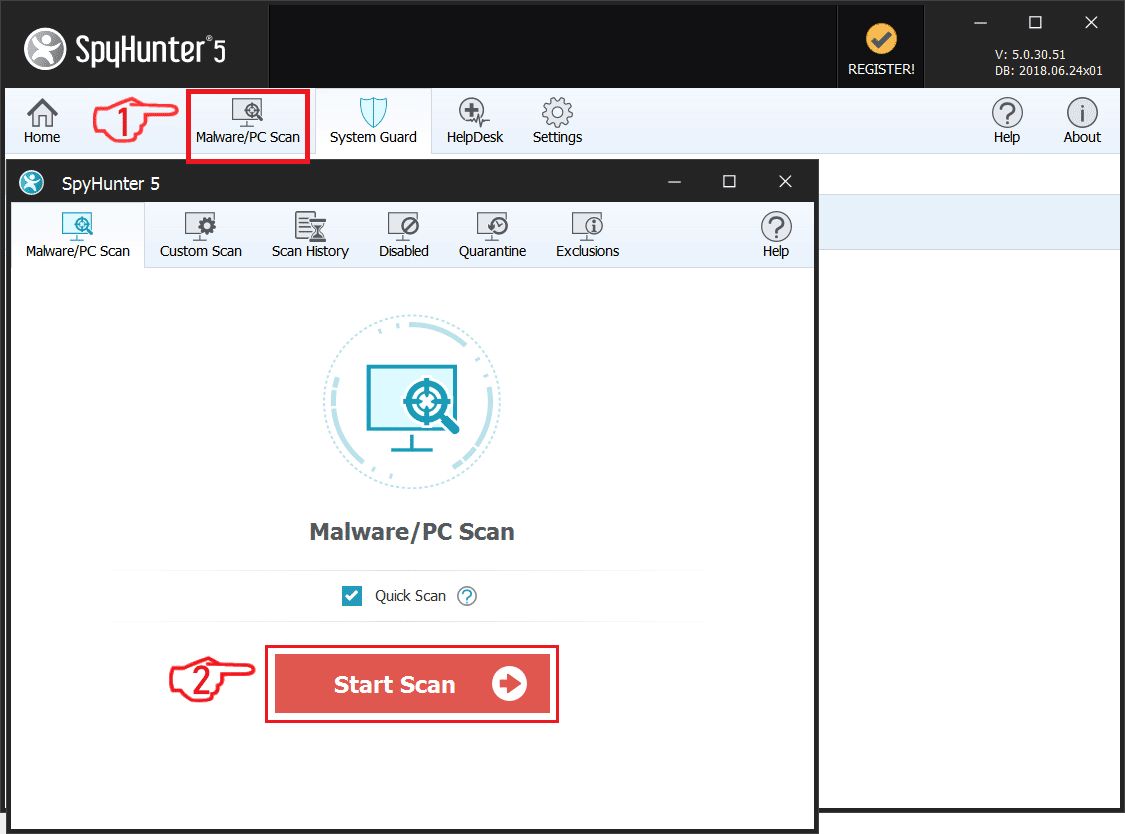
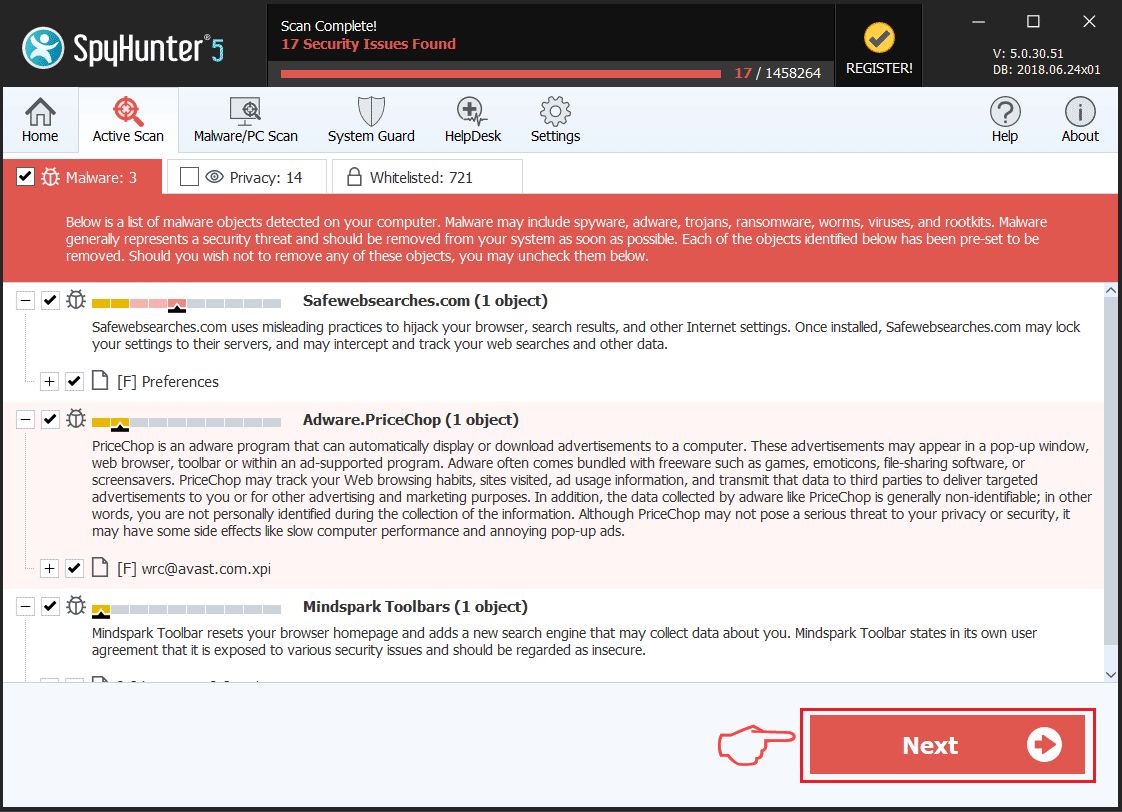
Suppression automatique des rançongiciels - Guide vidéo
Étape 2: Uninstall Loki Locker Ransomware and related malware from Windows
Voici une méthode en quelques étapes simples qui devraient pouvoir désinstaller la plupart des programmes. Peu importe si vous utilisez Windows 10, 8, 7, Vista ou XP, ces mesures seront faire le travail. Faire glisser le programme ou de son dossier à la corbeille peut être un très mauvaise décision. Si vous faites cela, des morceaux du programme sont laissés, et qui peut conduire à un travail instable de votre PC, erreurs avec les associations de types de fichiers et d'autres activités désagréables. La bonne façon d'obtenir un programme sur votre ordinateur est de le désinstaller. Pour ce faire,:
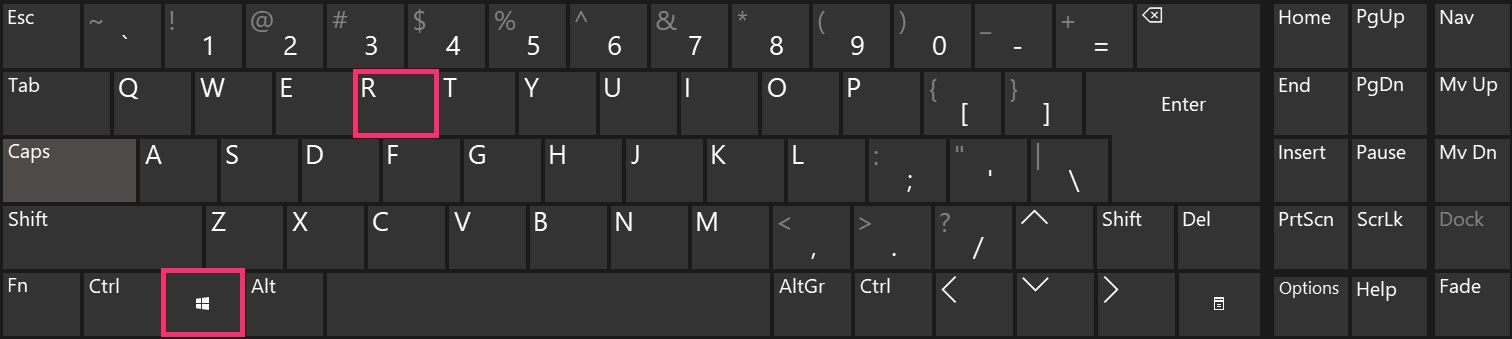
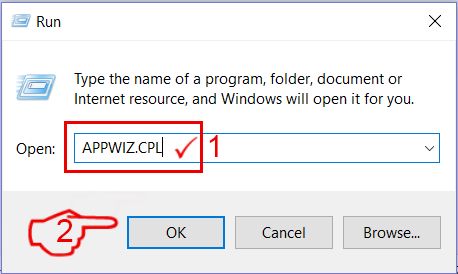
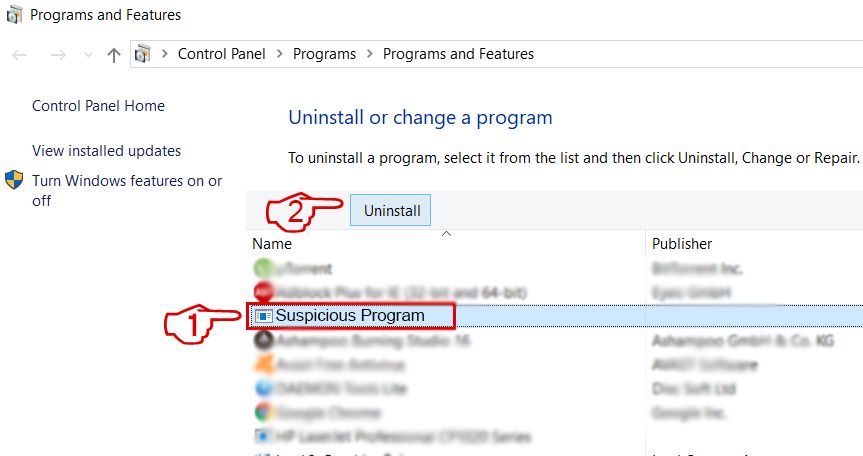 Suivez les instructions ci-dessus et vous supprimerez avec succès la plupart des programmes indésirables et malveillants.
Étape 3: Nettoyer les registres, created by Loki Locker Ransomware on your computer.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, created by Loki Locker Ransomware there. Cela peut se produire en suivant les étapes ci-dessous:


 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Avant de commencer "Étape 4", S'il vous plaît démarrer en mode normal, dans le cas où vous êtes actuellement en mode sans échec.
Cela vous permettra d'installer et utilisation SpyHunter 5 avec succès.
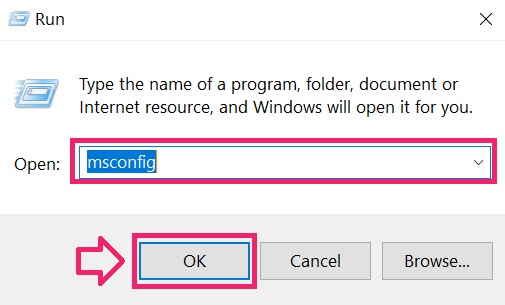
Étape 4: Boot Your PC In Safe Mode to isolate and remove Loki Locker Ransomware
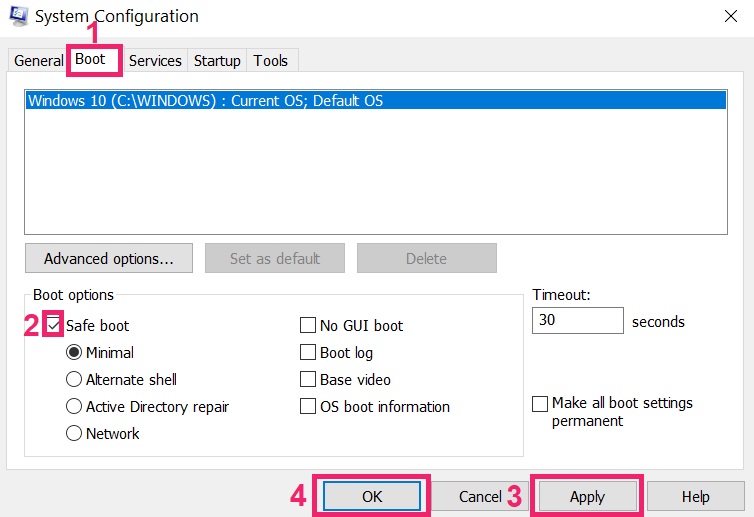
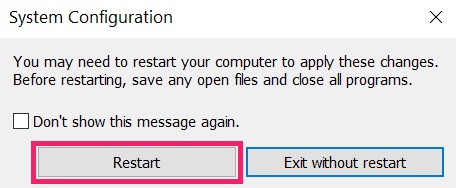
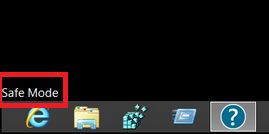
Étape 5: Try to Restore Files Encrypted by Loki Locker Ransomware.
Méthode 1: Utilisez STOP Decrypter par Emsisoft.
Toutes les variantes de ce ransomware peuvent être décryptées gratuitement, mais nous avons ajouté le décrypteur utilisé par des chercheurs qui est souvent mis à jour avec les variantes qui finissent par devenir décryptés. Vous pouvez essayer de décrypter vos fichiers en utilisant les instructions ci-dessous, mais si elles ne fonctionnent pas, puis, malheureusement, votre variante du virus ransomware n'est pas déchiffrable.
Suivez les instructions ci-dessous pour utiliser le décrypteur Emsisoft et décrypter vos fichiers gratuitement. Tu peux télécharger l'outil de décryptage Emsisoft liée ici puis suivez les étapes indiquées ci-dessous:
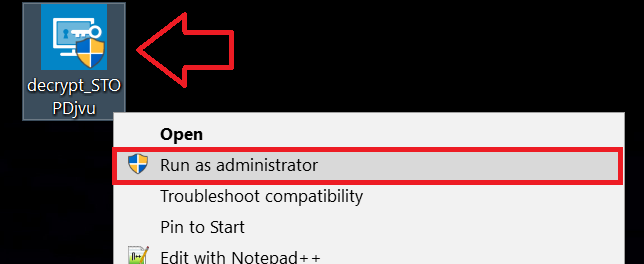
1 Clic-droit sur le décrypteur et cliquez sur Exécuter en tant qu'administrateur comme indiqué ci-dessous:
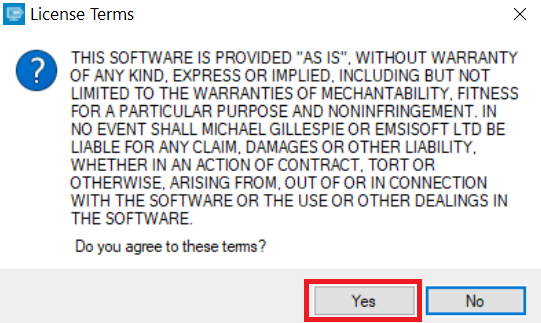
2. D'accord avec les termes de la licence:
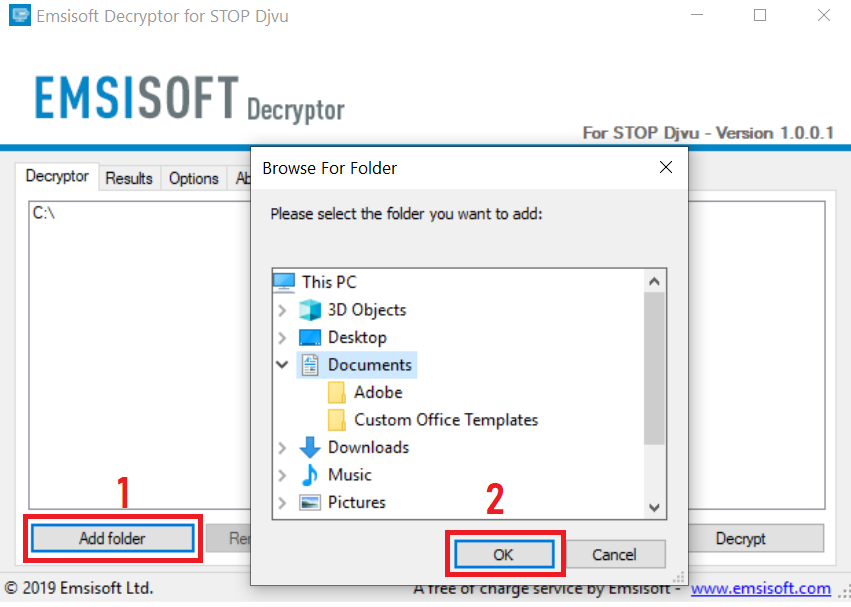
3. Cliquer sur "Ajouter le dossier" puis ajoutez les dossiers où vous voulez que les fichiers décryptés comme indiqué ci-dessous:
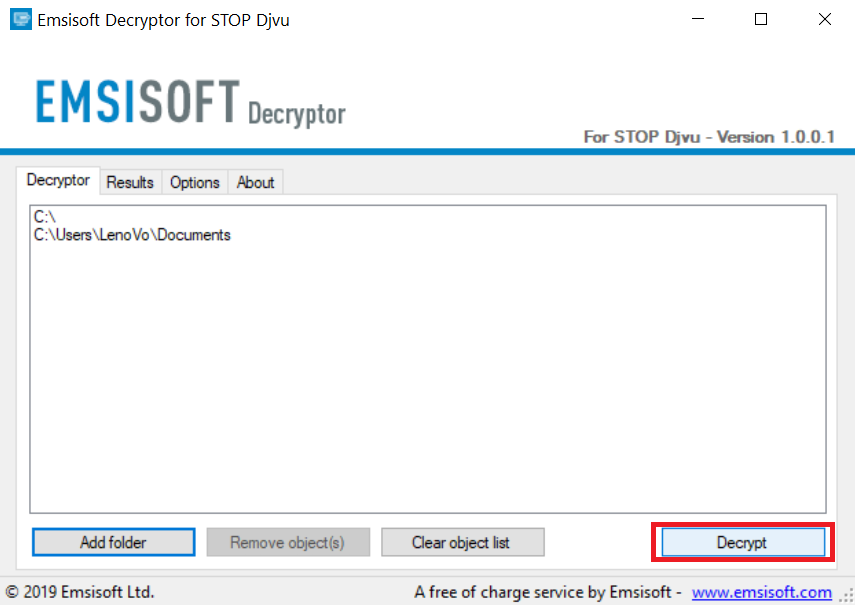
4. Cliquer sur "Décrypter" et attendez que vos fichiers à décoder.
Note: Crédit pour le décrypteur va EMSISOFT chercheurs qui ont fait la percée avec ce virus.
Méthode 2: Utiliser un logiciel de récupération de données
Ransomware infections and Loki Locker Ransomware aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Voilà pourquoi nous avons proposé une méthode de récupération de données qui peuvent vous aider à faire le tour de décryptage direct et essayer de restaurer vos fichiers. Gardez à l'esprit que cette méthode ne peut pas être 100% efficace, mais peut aussi vous aider un peu ou beaucoup dans différentes situations.
Cliquez simplement sur le lien et sur les menus du site en haut, choisir Récupération de données - Assistant de récupération de données pour Windows ou Mac (en fonction de votre système d'exploitation), puis téléchargez et exécutez l'outil.
Loki Locker Ransomware-FAQ
What is Loki Locker Ransomware Ransomware?
Loki Locker Ransomware is a ransomware infection - les logiciels malveillants qui pénètrent silencieusement dans votre ordinateur et bloquent l'accès à l'ordinateur lui-même ou chiffrent vos fichiers.
De nombreux virus rançongiciels utilisent des algorithmes de cryptage sophistiqués pour rendre vos fichiers inaccessibles. Le but des infections par rançongiciels est d'exiger que vous payiez un paiement de rançon pour avoir accès à vos fichiers..
What Does Loki Locker Ransomware Ransomware Do?
Les ransomwares en général sont un logiciel malveillant qui est conçu pour bloquer l'accès à votre ordinateur ou à vos fichiers jusqu'à ce qu'une rançon soit payée.
Les virus Ransomware peuvent également endommager votre système, corrompre les données et supprimer des fichiers, entraînant la perte permanente de fichiers importants.
How Does Loki Locker Ransomware Infect?
Via several ways.Loki Locker Ransomware Ransomware infects computers by being sent par e-mails de phishing, contenant un virus attaché. Cette pièce jointe est généralement masquée comme un document important, comme une facture, un document bancaire ou encore un billet d'avion et cela semble très convaincant aux utilisateurs.
Another way you may become a victim of Loki Locker Ransomware is if you télécharger un faux installateur, crack ou correctif provenant d'un site Web de mauvaise réputation ou si vous cliquez sur un lien de virus. De nombreux utilisateurs signalent avoir contracté un ransomware en téléchargeant des torrents.
How to Open .Loki Locker Ransomware files?
Toi can't sans décrypteur. À ce point, la .Ransomware Loki Locker les fichiers sont crypté. Vous ne pouvez les ouvrir qu'une fois qu'ils ont été déchiffrés à l'aide d'une clé de déchiffrement spécifique à un algorithme particulier..
Que faire si un décrypteur ne fonctionne pas?
Ne panique pas, et sauvegarder les fichiers. Si un déchiffreur n'a pas déchiffré votre .Ransomware Loki Locker fichiers avec succès, alors ne désespérez pas, parce que ce virus est encore nouveau.
Puis-je restaurer ".Ransomware Loki Locker" dossiers?
Oui, parfois les fichiers peuvent être restaurés. Nous avons proposé plusieurs méthodes de récupération de fichiers cela pourrait fonctionner si vous souhaitez restaurer .Ransomware Loki Locker fichiers.
Ces méthodes ne sont en aucun cas 100% garanti que vous pourrez récupérer vos fichiers. Mais si vous avez une sauvegarde, vos chances de succès sont bien plus grandes.
How To Get Rid of Loki Locker Ransomware Virus?
Le moyen le plus sûr et le plus efficace pour supprimer cette infection par rançongiciel est d'utiliser un programme anti-malware professionnel.
It will scan for and locate Loki Locker Ransomware ransomware and then remove it without causing any additional harm to your important .Loki Locker Ransomware files.
Puis-je signaler un ransomware aux autorités?
Au cas où votre ordinateur serait infecté par une infection ransomware, vous pouvez le signaler aux services de police locaux. Il peut aider les autorités du monde entier à suivre et à déterminer les auteurs du virus qui a infecté votre ordinateur.
Dessous, nous avons préparé une liste de sites Web gouvernementaux, où vous pouvez déposer un rapport au cas où vous seriez victime d'un cybercriminalité:
Autorités de cybersécurité, responsable de la gestion des rapports d'attaque de ransomware dans différentes régions du monde:
Allemagne - Portail officiel de la police allemande
États Unis - IC3 Centre de plaintes contre la criminalité sur Internet
Royaume-Uni - Action Fraud Police
France - Ministère de l'Intérieur
Italie - Police d'État
Espagne - Police nationale
Pays-Bas - Forces de l'ordre
Pologne - Police
le Portugal - Police judiciaire
Grèce - Unité de la cybercriminalité (Police hellénique)
Inde - Police de Mumbai - Cellule d'enquête sur la cybercriminalité
Australie - Australian High Tech Crime Center
Les rapports peuvent recevoir une réponse dans des délais différents, selon vos autorités locales.
Pouvez-vous empêcher les ransomwares de crypter vos fichiers?
Oui, vous pouvez empêcher les ransomwares. La meilleure façon de le faire est de vous assurer que votre système informatique est mis à jour avec les derniers correctifs de sécurité., utiliser un programme anti-malware réputé et pare-feu, sauvegardez fréquemment vos fichiers importants, et évitez de cliquer sur liens malveillants ou télécharger des fichiers inconnus.
Can Loki Locker Ransomware Ransomware Steal Your Data?
Oui, dans la plupart des cas, un rançongiciel va voler vos informations. It is a form of malware that steals data from a user's computer, le crypte, puis demande une rançon pour le décrypter.
Dans de nombreux cas,, la auteurs de logiciels malveillants ou les attaquants menaceront de supprimer les données ou le publier en ligne à moins que la rançon est payée.
Un ransomware peut-il infecter le WiFi?
Oui, un ransomware peut infecter les réseaux WiFi, car des acteurs malveillants peuvent l'utiliser pour prendre le contrôle du réseau, voler des données confidentielles, et verrouiller les utilisateurs. Si une attaque de ransomware réussit, cela pourrait entraîner une perte de service et/ou de données, et dans certains cas, pertes financières.
Dois-je payer un rançongiciel?
Aucun, vous ne devriez pas payer les extorqueurs de rançongiciels. Les payer ne fait qu'encourager les criminels et ne garantit pas que les fichiers ou les données seront restaurés. La meilleure approche consiste à disposer d'une sauvegarde sécurisée des données importantes et à être vigilant quant à la sécurité en premier lieu.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, les pirates peuvent toujours avoir accès à votre ordinateur, données, ou des fichiers et peut continuer à menacer de les exposer ou de les supprimer, ou même les utiliser pour commettre des cybercrimes. Dans certains cas,, ils peuvent même continuer à exiger des paiements de rançon supplémentaires.
Une attaque de ransomware peut-elle être détectée?
Oui, les rançongiciels peuvent être détectés. Logiciel anti-malware et autres outils de sécurité avancés peut détecter les ransomwares et alerter l'utilisateur quand il est présent sur une machine.
Il est important de se tenir au courant des dernières mesures de sécurité et de maintenir les logiciels de sécurité à jour pour s'assurer que les ransomwares peuvent être détectés et empêchés..
Les criminels du ransomware se font-ils prendre?
Oui, les criminels rançongiciels se font prendre. Les organismes d'application de la loi, comme le FBI, Interpol et d'autres ont réussi à traquer et à poursuivre les criminels de ransomware aux États-Unis et dans d'autres pays.. Alors que les menaces de rançongiciels continuent d'augmenter, il en va de même pour l'activité d'application.
About the Loki Locker Ransomware Research
Le contenu que nous publions sur SensorsTechForum.com, this Loki Locker Ransomware how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à supprimer les logiciels malveillants spécifiques et à restaurer vos fichiers cryptés.
Comment avons-nous mené la recherche sur ce ransomware?
Notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, et en tant que tel, nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants et de ransomwares.
En outre, the research behind the Loki Locker Ransomware ransomware threat is backed with VirusTotal et l' projet NoMoreRansom.
Pour mieux comprendre la menace des ransomwares, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.
En tant que site dédié à fournir des instructions de suppression gratuites pour les ransomwares et les malwares depuis 2014, La recommandation de SensorsTechForum est de ne prêter attention qu'aux sources fiables.
Comment reconnaître des sources fiables:
- Vérifiez toujours "À propos de nous" page web.
- Profil du créateur de contenu.
- Assurez-vous que de vraies personnes sont derrière le site et non de faux noms et profils.
- Vérifiez Facebook, Profils personnels LinkedIn et Twitter.