

¿Qué es el ransomware Loki Locker??
Sus archivos han sido cifrados con un .Loki, .Rainman, .PayForKey, o extensión .BlackBit, En el dispositivo apareció una nota de rescate llamada Restore-My-Files.txt o info.hta., o una herramienta de seguridad identificó el ransomware Loki Locker. Lea esta guía completa de recuperación antes de realizar cualquier acción sobre los archivos cifrados..
Loki Locker es un sistema de cifrado de archivos. ransomware Documentado por primera vez por la comunidad de investigación de seguridad en agosto. 2021 y continúa operando como un servicio de ransomware (RAAS) plataforma distribuida a un pequeño número de afiliados criminales cuidadosamente seleccionados.. Cifra documentos, imágenes, vídeos, y archivos de productividad en todo el sistema infectado y cambia el nombre de cada archivo cifrado anteponiendo el correo electrónico de contacto del atacante y un ID de víctima. – por ejemplo: [recoverdata@onionmail.org][XXXXXXXX]nombrearchivooriginal.Loki. Entre las extensiones conocidas se incluye .Loki, .Rainman, .PayForKey, .BlackBit, .Adair, .Boresh, .cebolla700, y .DATOS, dependiendo de la variante de afiliado. Las notas de rescate instruyen a las víctimas a contactar con recoverdata@onionmail.org o recoverdata@mail2tor.com para obtener un precio por la herramienta de descifrado.. Actualmente no existe ningún descifrador gratuito para Loki Locker.. Investigadores de seguridad y la comunidad de ransomware confirman que varias víctimas que pagaron el rescate nunca recibieron una herramienta de descifrado que funcionara. – No se recomienda el pago..
Advertencia importante antes de continuar.: La nota de rescate de Loki Locker y varios casos confirmados por la comunidad advierten que eliminar el archivo llamado Cpriv.Loki causa permanente, pérdida de datos irreversible. No elimine ningún archivo .Loki ni modifique archivos cifrados antes de leer la sección completa de recuperación de esta guía..
Breve descripción general del ransomware Loki Locker
| Escribe | El ransomware RaaS que cifra archivos se documentó por primera vez en agosto. 2021. Extensiones conocidas: .Loki, .Rainman, .PayForKey, .BlackBit, .Adair, .Boresh, .cebolla700, .DATOS. No existe ningún descifrador gratuito.. Se ha confirmado que el pago no ha dado lugar a una recuperación en múltiples casos documentados.. |
| Los síntomas | Archivos renombrados con [recoverdata@onionmail.org][CARNÉ DE IDENTIDAD] prefijo y extensión .Loki o variante. Las notas de rescate Restore-My-Files.txt e info.hta aparecen en todas las carpetas y se ejecutan automáticamente.. Incapacidad total para abrir documentos, imágenes, vídeos, y archivos de productividad. |
| Tiempo de eliminación | Aproximadamente 15 minutos para un análisis completo del sistema |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
Descargar
Herramienta de eliminación de software malintencionado
|
¿Cómo llegó Loki Locker a mi computadora??
- adjuntos de correos electrónicos maliciosos – Un documento, archivo, o ejecutable desde un correo electrónico de phishing o spam ejecutó el dropper de ransomware cuando se abrió. Las campañas de Loki Locker suelen utilizar facturas falsas., avisos de entrega, y correspondencia comercial para activar la ejecución.
- Explotar vulnerabilidades en el sistema operativo o en el software instalado. – Investigadores de seguridad documentan cómo los atacantes de Loki Locker explotan vulnerabilidades sin parchear en Windows y aplicaciones instaladas para lograr acceso inicial sin interacción del usuario., especialmente dirigido a sistemas expuestos a Internet y servicios de escritorio remoto.
- Software pirateado o instaladores de aplicaciones pirateadas – Las aplicaciones pirateadas y las versiones no oficiales de sitios de intercambio de archivos son un vector de distribución documentado para los afiliados de RaaS que insertan ransomware junto con el software declarado..
- Acceso remoto al escritorio o a la red comprometido – Algunas implementaciones de Loki Locker documentadas en la comunidad de seguridad implican el acceso inicial a través de conexiones de escritorio remoto mediante fuerza bruta o con credenciales rellenas., lo que permite al atacante desplegar manualmente el ransomware en toda la red..
¿Qué hace el ransomware Loki Locker??
- Cifra todos los documentos accesibles, imágenes, vídeos, y archivos de productividad – Objetivos de Loki Locker .doc, .docx, .xls, .xlsx, .pdf, .jpg, .png, .mp4, y una amplia gama de otros tipos de archivos en todas las unidades accesibles., renombrar cada uno con el correo electrónico del atacante, identificación de víctima, y .Loki (o variante) extensión.
- Deshabilita la recuperación de errores de Windows y el firewall de Windows. – Investigadores de seguridad confirman que Loki Locker desactiva activamente la Recuperación de errores de Windows y el Firewall de Windows como parte de su ejecución para complicar la respuesta a incidentes y reducir las opciones de recuperación..
- Deja notas de rescate en cada carpeta cifrada y en Temp – Tanto Restore-My-Files.txt como info.hta (un archivo de aplicación HTML) se colocan en cada carpeta que contiene archivos cifrados, y las copias adicionales se colocan en el directorio Temp.. El archivo info.hta se ejecuta automáticamente y muestra una página con instrucciones para el pago del rescate..
- Funciona sin conexión utilizando claves RSA codificadas cuando no es posible la conexión con el servidor. – Las investigaciones de seguridad confirman que Loki Locker contiene cinco claves públicas RSA codificadas que le permiten completar el cifrado incluso cuando el dispositivo infectado no puede acceder a la infraestructura de comando y control del atacante., Esto hace que el aislamiento de la red por sí solo sea insuficiente para detener un cifrado en curso..
- Intentos de eliminar copias de volumen en la sombra y archivos de copia de seguridad – Como la mayoría del ransomware moderno, Loki Locker intenta eliminar las copias de volumen en la sombra de Windows y los archivos de copia de seguridad accesibles para evitar una fácil recuperación sin pagar el rescate..
Guía de recuperación y la eliminación
- Paso 1 – Aísle el dispositivo infectado inmediatamente. – Desconéctate de todas las redes.: Desconecta el cable Ethernet y desactiva el Wi-Fi.. Si otros dispositivos en la misma red pueden estar infectados, aislarlos también. No vuelva a conectarse hasta que se confirme que la limpieza ha finalizado..
- Paso 2 – No pagues el rescate y no borres Cpriv.Loki. – El pago no garantiza el descifrado. – La comunidad de seguridad ha confirmado múltiples casos de pago sin recuperación.. Financiamiento de operaciones criminales. No elimine Cpriv.Loki ni ningún otro archivo con extensión .Loki. – Hacerlo provoca la pérdida permanente de datos, como se documenta en la propia nota de rescate y lo confirman las víctimas..
- Paso 3 – Identifique la variante exacta utilizando el ID de ransomware. – Sube un archivo cifrado y la nota de rescate a Ransomware ID para confirmar la variante específica de Loki Locker. Esto ayuda a encontrar descifradores compatibles en caso de que se publique alguno..
- Paso 4 – Consulta NoMoreRansom para obtener un descifrador gratuito. – Visitar NoMoreRansom.org – el proyecto conjunto de Europol y las fuerzas del orden – Para comprobar si se ha publicado un descifrador para su variante específica desde que se publicó esta guía.. Las fuerzas del orden han recuperado claves de operadores de ransomware en operaciones anteriores.; Es posible que en el futuro se desarrolle un descifrador, aunque hoy no exista ninguno..
- Paso 5 – Restaurar desde una copia de seguridad limpia – Si una limpieza, Existe una copia de seguridad sin conexión anterior a la infección., Restaurarlo es el método de recuperación más fiable.. Verifique que el almacenamiento de respaldo no haya sido accesible para el dispositivo infectado durante el ataque antes de restaurarlo..
- Paso 6 – Comprobar copias de volumen en la sombra – A pesar de que Loki Locker intentó eliminar las copias de volumen de sombra, Algunos entornos los conservan mediante la protección VSS o software de copia de seguridad.. Compruebe utilizando una herramienta de recuperación de archivos como ShadowExplorer si se pueden acceder a versiones anteriores de los archivos.. No hay garantía de éxito, pero vale la pena intentarlo antes de agotar todas las demás opciones..
- Paso 7 – Guarde los archivos cifrados antes de intentar recuperarlos. – Antes de ejecutar cualquier software de recuperación, Copia todos los archivos cifrados a una unidad externa independiente.. Un futuro descifrador o la publicación de la clave por parte de las fuerzas del orden podría hacer posible la recuperación., pero solo si los archivos cifrados se conservan intactos.
- Paso 8 – Elimine el ransomware del sistema. – Inicie el sistema en modo seguro y ejecute un análisis completo con SpyHunter o Malwarebytes para identificar y eliminar todos los componentes de Loki Locker., archivos caídos, tareas programadas, y cualquier carga útil secundaria. Haz esto después de guardar los archivos cifrados. – La eliminación no descifra los archivos, pero es necesaria antes de restaurar el sistema a un funcionamiento seguro..
- Paso 9 – Reconstruir o restaurar el sistema operativo – Para entornos empresariales o infecciones graves, Una reinstalación completa del sistema operativo desde una imagen limpia es la forma más fiable de obtener un sistema completamente limpio.. Corrija todas las vulnerabilidades antes de volver a conectar el dispositivo a cualquier red..
Siga la guía completa de eliminación y recuperación que se encuentra debajo de este artículo para conocer el proceso completo paso a paso..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
- Paso 1
- Paso 2
- Paso 3
- Paso 4
- Paso 5
Paso 1: Scan for Loki Locker Ransomware with SpyHunter Anti-Malware Tool
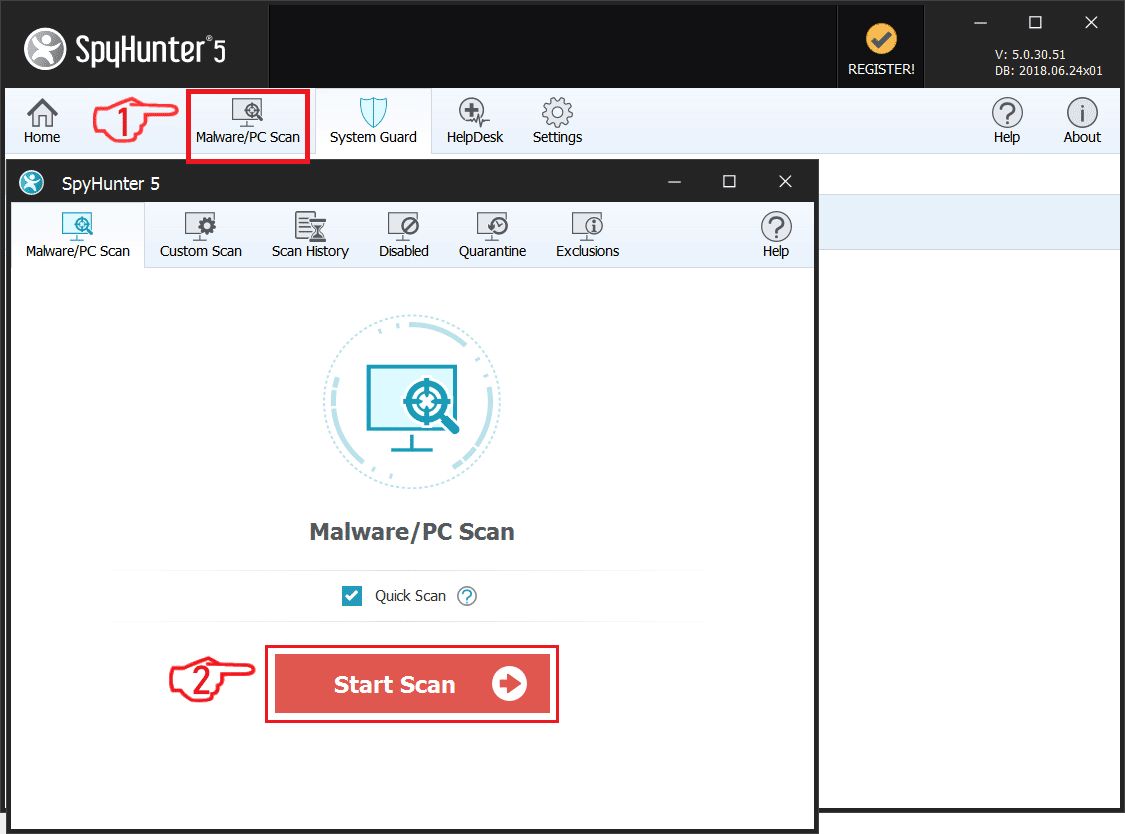
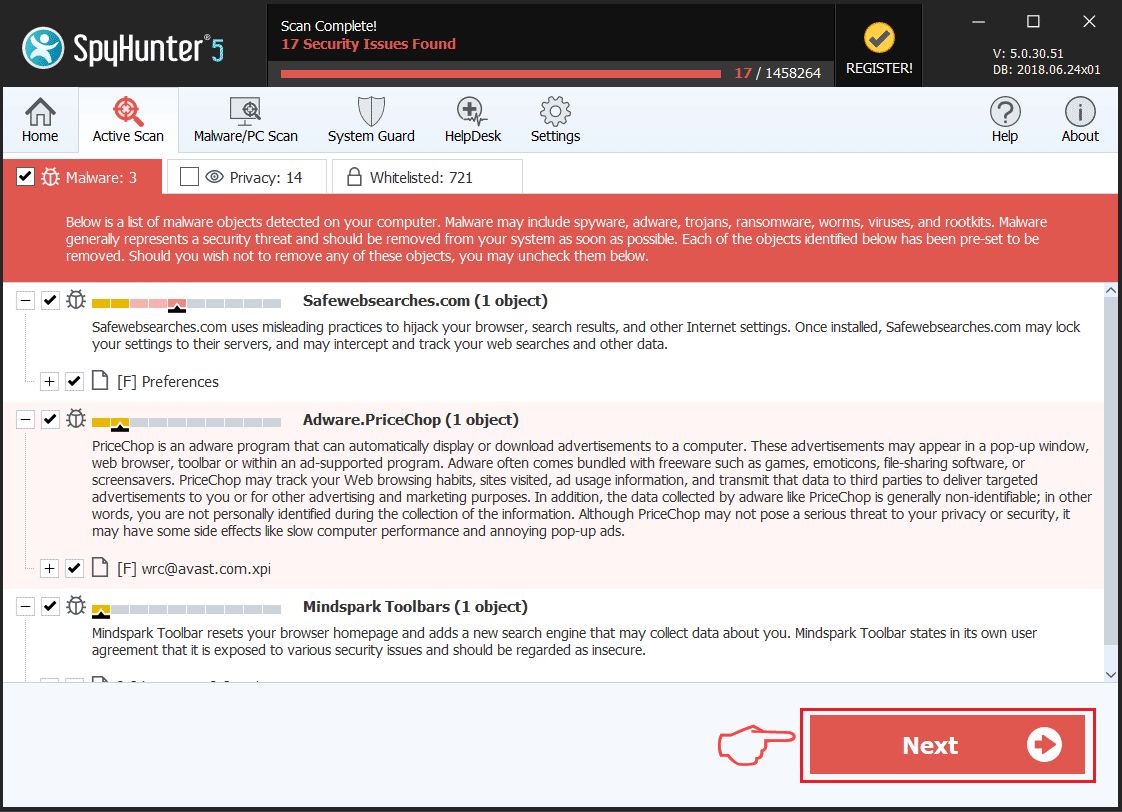
Eliminación automática de ransomware - Guía de video
Paso 2: Uninstall Loki Locker Ransomware and related malware from Windows
Aquí es un método en pocos y sencillos pasos que debe ser capaz de desinstalar la mayoría de los programas. No importa si usted está utilizando Windows 10, 8, 7, Vista o XP, esos pasos conseguirán el trabajo hecho. Arrastrando el programa o su carpeta a la papelera de reciclaje puede ser una muy mala decisión. Si lo haces, partes y piezas del programa se quedan atrás, y que puede conducir a un trabajo inestable de su PC, errores con las asociaciones de tipo de archivo y otras actividades desagradables. La forma correcta de obtener un programa de ordenador es de desinstalarla. Para hacer eso:
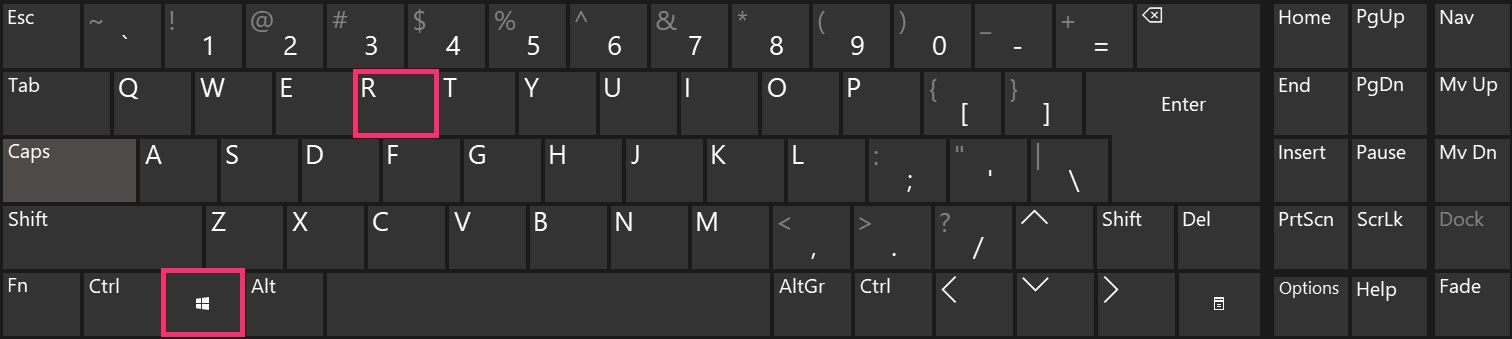
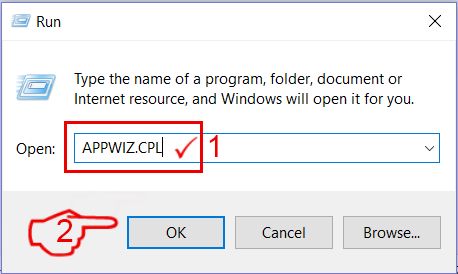
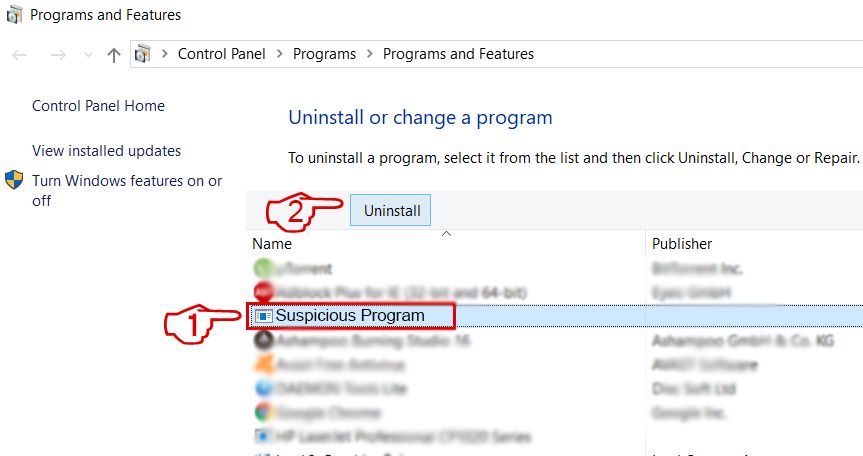 Siga las instrucciones anteriores y eliminará con éxito la mayoría de los programas maliciosos y no deseados..
Paso 3: Limpiar los registros, created by Loki Locker Ransomware on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Loki Locker Ransomware there. Esto puede ocurrir siguiendo los pasos debajo:


 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Antes de empezar "Paso 4", Por favor arrancar de nuevo en el modo Normal, en caso de que usted está actualmente en modo seguro.
Esto le permitirá instalar y uso SpyHunter 5 exitosamente.
Paso 4: Boot Your PC In Safe Mode to isolate and remove Loki Locker Ransomware
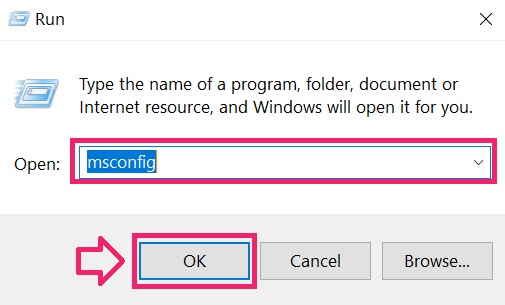
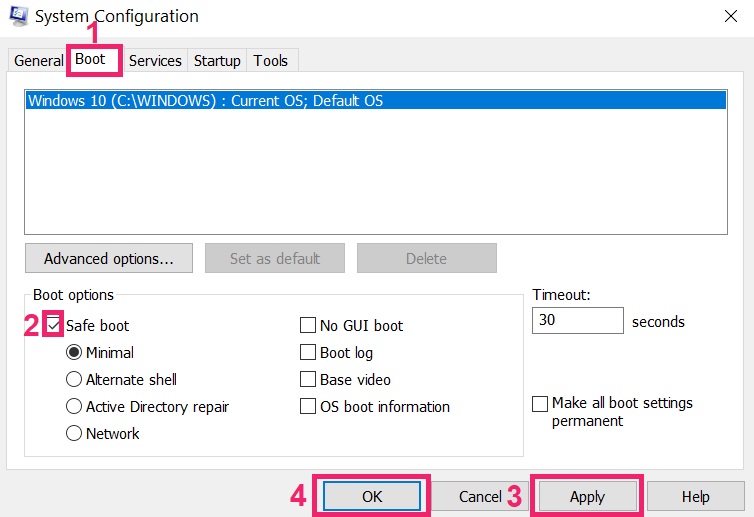
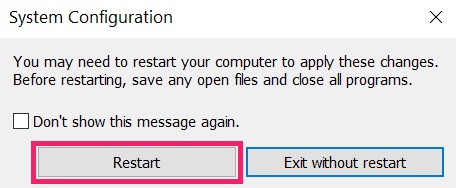
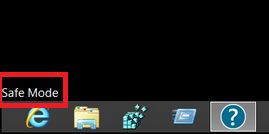
Paso 5: Try to Restore Files Encrypted by Loki Locker Ransomware.
Método 1: Utilice STOP Decrypter de Emsisoft.
No todas las variantes de este ransomware se pueden descifrar de forma gratuita, pero hemos añadido el descifrador utilizado por los investigadores que a menudo se actualiza con las variantes que se convierten finalmente descifrado. Se puede tratar de descifrar los archivos mediante las siguientes instrucciones, pero si no funcionan, luego, por desgracia su variante del virus ransomware no es descodificarse.
Siga las instrucciones a continuación para utilizar el descifrador squared y descifrar sus archivos de forma gratuita. Puedes descargar la herramienta de descifrado squared vinculado aquí y luego siga los pasos indicados a continuación:
1 Botón derecho del ratón en el descifrador y haga clic en Ejecutar como administrador Como se muestra abajo:
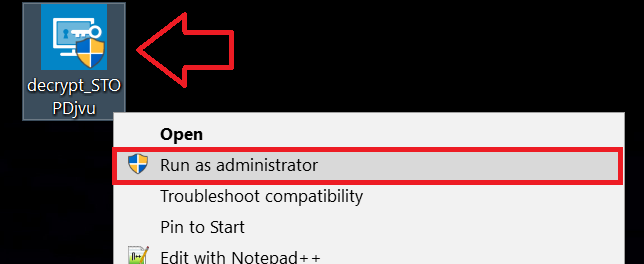
2. De acuerdo con los términos de la licencia:
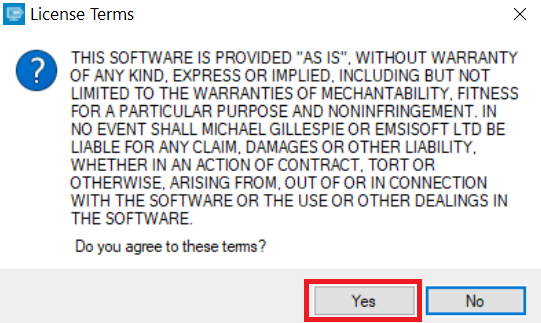
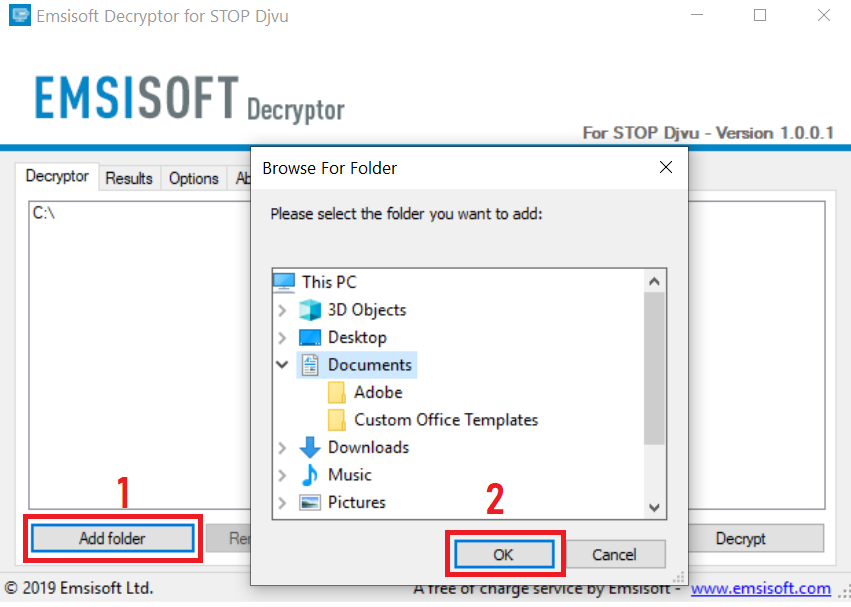
3. Haga clic en "Agregar carpeta" y luego agregar las carpetas en las que desea archivos descifrados como se muestra debajo:
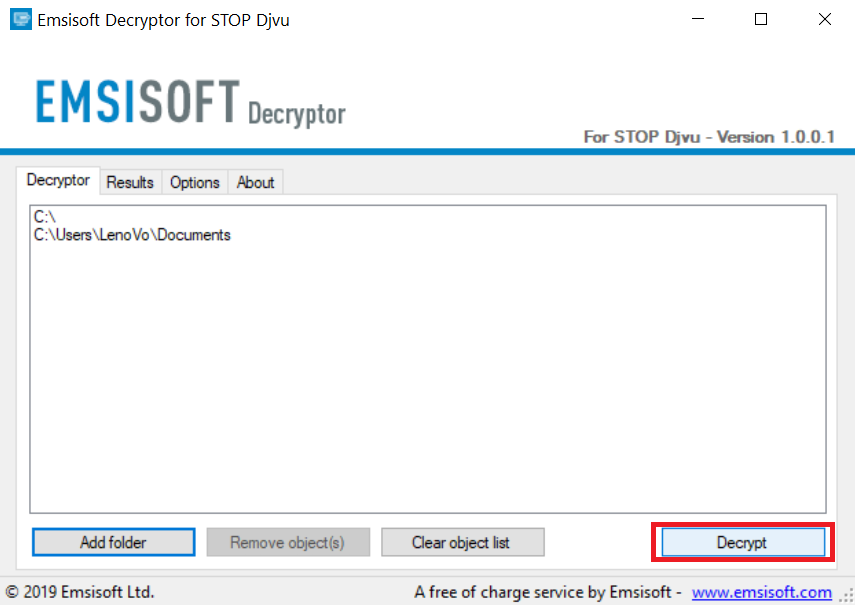
4. Haga clic en "desencriptar" y esperar a que los archivos a ser decodificados.
Nota: El crédito para el descifrador va a Emsisoft investigadores que han hecho el gran avance con este virus.
Método 2: Utilice software de recuperación de datos
Ransomware infections and Loki Locker Ransomware aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Es por esto que hemos sugerido un método de recuperación de datos que pueden ayudar a ir alrededor de descifrado directa e intentar restaurar sus archivos. Tenga en cuenta que este método puede no ser 100% eficaz, pero también puede ayudarle un poco o mucho en diferentes situaciones.
Simplemente haga clic en el enlace y en los menús del sitio web en la parte superior, escoger Recuperación de datos - Asistente de recuperación de datos para Windows o Mac (dependiendo de su sistema operativo), y luego descargue y ejecute la herramienta.
Loki Locker Ransomware-FAQ
What is Loki Locker Ransomware Ransomware?
Loki Locker Ransomware is a ransomware infección - el software malicioso que ingresa a su computadora en silencio y bloquea el acceso a la computadora o encripta sus archivos.
Muchos virus ransomware usan sofisticados algoritmos de encriptación para hacer que sus archivos sean inaccesibles. El objetivo de las infecciones de ransomware es exigirle que pague un pago de rescate para obtener acceso a sus archivos..
What Does Loki Locker Ransomware Ransomware Do?
El ransomware en general es un software malicioso que esta diseñado para bloquear el acceso a su computadora o archivos hasta que se pague un rescate.
Los virus ransomware también pueden dañar su sistema, corromper datos y eliminar archivos, resultando en la pérdida permanente de archivos importantes.
How Does Loki Locker Ransomware Infect?
Via several ways.Loki Locker Ransomware Ransomware infects computers by being sent a través de correos electrónicos de phishing, que contiene un archivo adjunto de virus. Este archivo adjunto generalmente está enmascarado como un documento importante, gusta una factura, documento bancario o incluso un billete de avión y parece muy convincente para los usuarios..
Another way you may become a victim of Loki Locker Ransomware is if you descargar un instalador falso, crack o parche de un sitio web de baja reputación o si haces clic en un enlace de virus. Muchos usuarios informan haber contraído una infección de ransomware descargando torrents.
How to Open .Loki Locker Ransomware files?
Tú can't sin descifrador. En este punto, la .Ransomware Loki Locker son archivos cifrada. Sólo podrá abrirlos una vez que hayan sido descifrados usando una clave de descifrado específica para el algoritmo en particular..
Qué hacer si un descifrador no funciona?
No te asustes, y copia de seguridad de los archivos. Si un descifrador no descifró su .Ransomware Loki Locker archivos con éxito, entonces no te desesperes, porque este virus aún es nuevo.
puedo restaurar ".Ransomware Loki Locker" Archivos?
Sí, a veces los archivos pueden ser restaurados. Hemos sugerido varios métodos de recuperación de archivos eso podría funcionar si quieres restaurar .Ransomware Loki Locker archivos.
Estos métodos no son de ninguna manera 100% garantizado que podrá recuperar sus archivos. Pero si tienes una copia de seguridad, tus posibilidades de éxito son mucho mayores.
How To Get Rid of Loki Locker Ransomware Virus?
La forma más segura y la más eficiente para la eliminación de esta infección de ransomware es el uso de un programa anti-malware profesional.
It will scan for and locate Loki Locker Ransomware ransomware and then remove it without causing any additional harm to your important .Loki Locker Ransomware files.
¿Puedo denunciar ransomware a las autoridades??
En caso de que su computadora se infecte con una infección de ransomware, puede denunciarlo a los departamentos de policía locales. Puede ayudar a las autoridades de todo el mundo a rastrear y determinar a los perpetradores detrás del virus que ha infectado su computadora..
Abajo, hemos preparado una lista con sitios web gubernamentales, donde puede presentar una denuncia en caso de ser víctima de un ciberdelincuencia:
Autoridades de ciberseguridad, responsable de manejar los informes de ataques de ransomware en diferentes regiones de todo el mundo:
Alemania - Portal oficial de la policía alemana
Estados Unidos - Centro de quejas de delitos en Internet IC3
Reino Unido - Acción Fraude Policía
Francia - Ministerio del interior
Italia - Policía Estatal
España - Policía Nacional
Países Bajos - Cumplimiento de la ley
Polonia - Policía
Portugal - Policía Judicial
Grecia - Unidad de Delitos Cibernéticos (Policía helénica)
India - Policía de Mumbai - Célula de investigación de delitos cibernéticos
Australia - Centro australiano de delitos de alta tecnología
Los informes se pueden responder en diferentes períodos de tiempo, dependiendo de sus autoridades locales.
¿Puedes evitar que el ransomware cifre tus archivos??
Sí, puede prevenir el ransomware. La mejor manera de hacer esto es asegurarse de que su sistema informático esté actualizado con los últimos parches de seguridad., Utilice un programa antimalware de buena reputación. y cortafuegos, copia de seguridad de sus archivos importantes con frecuencia, y evita hacer clic en enlaces maliciosos o descargando archivos desconocidos.
Can Loki Locker Ransomware Ransomware Steal Your Data?
Sí, en la mayoría de los casos ransomware robará tu información. It is a form of malware that steals data from a user's computer, lo encripta, y luego exige un rescate para descifrarlo.
En muchos casos, la autores de malware o los atacantes amenazarán con eliminar los datos o publicarlo en línea a menos que se pagó el rescate.
¿Puede el ransomware infectar WiFi??
Sí, ransomware puede infectar redes WiFi, ya que los actores maliciosos pueden usarlo para obtener el control de la red, robar datos confidenciales, y bloquear a los usuarios. Si un ataque de ransomware tiene éxito, podría conducir a una pérdida de servicio y/o datos, y en algunos casos, pérdidas financieras.
¿Debo pagar ransomware??
No, no debe pagar a los extorsionadores de ransomware. Pagarlos solo alienta a los delincuentes y no garantiza que los archivos o datos se restaurarán. El mejor enfoque es tener una copia de seguridad segura de los datos importantes y estar atento a la seguridad en primer lugar..
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, los piratas informáticos aún pueden tener acceso a su computadora, datos, o archivos y puede continuar amenazando con exponerlos o eliminarlos, o incluso utilizarlos para cometer delitos cibernéticos. En algunos casos, incluso pueden continuar exigiendo pagos de rescate adicionales.
¿Se puede detectar un ataque de ransomware??
Sí, ransomware puede ser detectado. Software antimalware y otras herramientas de seguridad avanzadas puede detectar ransomware y alertar al usuario cuando está presente en una máquina.
Es importante mantenerse al día con las últimas medidas de seguridad y mantener el software de seguridad actualizado para garantizar que el ransomware pueda detectarse y prevenirse..
¿Los delincuentes de ransomware son atrapados??
Sí, los criminales de ransomware son atrapados. Las fuerzas del orden, tales como el FBI, Interpol y otros han tenido éxito en rastrear y procesar a delincuentes de ransomware en EE. UU. y otros países.. A medida que las amenazas de ransomware siguen aumentando, también lo hace la actividad de aplicación.
About the Loki Locker Ransomware Research
El contenido que publicamos en SensorsTechForum.com, this Loki Locker Ransomware how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el malware específico y restaurar sus archivos encriptados.
¿Cómo llevamos a cabo la investigación sobre este ransomware??
Nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, y como tal, recibimos actualizaciones diarias sobre las últimas definiciones de malware y ransomware.
Además, the research behind the Loki Locker Ransomware ransomware threat is backed with VirusTotal y el proyecto NoMoreRansom.
Para comprender mejor la amenaza del ransomware, Consulte los siguientes artículos que proporcionan detalles informados..
Como un sitio que se ha dedicado a proporcionar instrucciones gratuitas de eliminación de ransomware y malware desde 2014, La recomendación de SensorsTechForum es solo preste atención a fuentes confiables.
Cómo reconocer fuentes confiables:
- Siempre verifica "Sobre nosotros" página web.
- Perfil del creador de contenido.
- Asegúrese de que haya personas reales detrás del sitio y no nombres y perfiles falsos.
- Verificar Facebook, Perfiles personales de LinkedIn y Twitter.