

O que é o ransomware Loki Locker??
Seus arquivos foram criptografados com a extensão .Loki., .Homem da chuva, .PayForKey, ou extensão .BlackBit, Uma nota de resgate chamada Restore-My-Files.txt ou info.hta apareceu no dispositivo., ou uma ferramenta de segurança identificou o ransomware Loki Locker.. Leia este guia completo de recuperação antes de tomar qualquer medida em relação aos arquivos criptografados..
Loki Locker é um programa de criptografia de arquivos. ransomware documentado pela primeira vez pela comunidade de pesquisa em segurança em agosto 2021 e continua a operar como um serviço de ransomware. (Raas) plataforma distribuída a um pequeno número de afiliados criminosos cuidadosamente selecionados. Ele criptografa documentos., imagens, vídeos, e arquivos de produtividade em todo o sistema infectado, renomeando todos os arquivos criptografados e adicionando o e-mail de contato do invasor e um ID da vítima. – por exemplo: [recoverdata@onionmail.org][XXXXXXXX]nome_do_arquivo_original.Loki. As extensões conhecidas incluem .Loki, .Homem da chuva, .PayForKey, .BlackBit, .Adair, .Tédio, .cebola700, e .DADOS, dependendo da variante de afiliado. As notas de resgate instruem as vítimas a contatarem recoverdata@onionmail.org ou recoverdata@mail2tor.com para obterem o pagamento pela ferramenta de descriptografia.. Atualmente não existe nenhum decodificador gratuito para o Loki Locker.. Pesquisadores de segurança e a comunidade de ransomware confirmam que várias vítimas que pagaram o resgate nunca receberam uma ferramenta de descriptografia funcional. – O pagamento não é aconselhável..
Aviso importante antes de prosseguir: A nota de resgate do Loki Locker e vários casos confirmados pela comunidade alertam para os riscos de excluir o arquivo chamado Cpriv.Loki causa permanente, perda irreversível de dados. Não exclua nenhum arquivo .Loki nem modifique arquivos criptografados antes de ler a seção completa de recuperação deste guia..
Visão geral do ransomware Loki Locker
| Tipo | O ransomware RaaS, que criptografa arquivos, foi documentado pela primeira vez em agosto. 2021. Extensões conhecidas: .Loki, .Homem da chuva, .PayForKey, .BlackBit, .Adair, .Tédio, .cebola700, .DADOS. Não existe nenhum decodificador gratuito.. Em diversos casos documentados, foi confirmado que o pagamento não resultou em recuperação do valor.. |
| Os sintomas | Arquivos renomeados com [recoverdata@onionmail.org][EU IRIA] prefixo e extensão .Loki ou variante. As notas de resgate Restore-My-Files.txt e info.hta estão aparecendo em todas as pastas e sendo executadas automaticamente.. Impossibilidade total de abrir documentos, imagens, vídeos, e arquivos de produtividade. |
| Tempo de remoção | Aproximadamente 15 minutos para uma verificação completa do sistema |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
Baixar
Remoção de Malware Ferramenta
|
Como o Loki Locker foi parar no meu computador??
- Anexos de email maliciosos – Um documento, arquivo, ou executável de um e-mail de phishing ou spam que executava o dropper do ransomware ao ser aberto. As campanhas da Loki Locker frequentemente usam faturas falsas., avisos de entrega, e correspondência comercial para desencadear a execução.
- Explorar vulnerabilidades no sistema operacional ou no software instalado. – Pesquisadores de segurança documentam ataques do Loki Locker, que exploram vulnerabilidades não corrigidas no Windows e em aplicativos instalados para obter acesso inicial sem interação do usuário., visando particularmente sistemas expostos à internet e serviços de área de trabalho remota..
- Instaladores de software crackeado ou aplicativos pirateados – Aplicativos crackeados e versões não oficiais de sites de compartilhamento de arquivos são um vetor de distribuição documentado para afiliados de RaaS que incorporam ransomware junto com o software supostamente malicioso..
- Acesso remoto à área de trabalho ou à rede comprometido – Algumas implementações do Loki Locker documentadas na comunidade de segurança envolvem acesso inicial por meio de conexões de área de trabalho remota obtidas por força bruta ou com credenciais inseridas de forma fraudulenta., permitindo que o invasor implante manualmente o ransomware em toda a rede..
O que faz o ransomware Loki Locker??
- Criptografa todos os documentos acessíveis., imagens, vídeos, e arquivos de produtividade – Alvos do Loki Locker .doc, .docx, .xls, .xlsx, .pdf, .jpg, .png, .mp4, e uma ampla variedade de outros tipos de arquivos em todas as unidades acessíveis., renomeando cada um com o e-mail do atacante., identificação da vítima, e .Loki (ou variante) extensão.
- Desativa a recuperação de erros do Windows e o firewall do Windows. – Pesquisadores de segurança confirmam que o Loki Locker desativa ativamente a Recuperação de Erros do Windows e o Firewall do Windows como parte de sua execução, para complicar a resposta a incidentes e reduzir as opções de recuperação..
- Insere notas de resgate em todas as pastas criptografadas e na pasta temporária. – Tanto o arquivo Restore-My-Files.txt quanto o info.hta (um arquivo de aplicativo HTML) são colocados em todas as pastas que contêm arquivos criptografados., e cópias adicionais são colocadas no diretório Temp.. O arquivo info.hta é aberto automaticamente e exibe uma página com instruções para pagamento do resgate..
- Funciona offline usando chaves RSA codificadas quando não há possibilidade de conexão com o servidor. – Pesquisas de segurança confirmam que o Loki Locker contém cinco chaves públicas RSA embutidas no código, o que permite que ele complete a criptografia mesmo quando o dispositivo infectado não consegue acessar a infraestrutura de comando e controle do atacante., tornando o isolamento de rede por si só insuficiente para interromper uma criptografia em andamento..
- Tentativas de excluir cópias de sombra de volume e arquivos de backup. – Assim como a maioria dos ransomwares modernos, O Loki Locker tenta excluir as Cópias de Sombra de Volume do Windows e os arquivos de backup acessíveis para impedir a recuperação fácil sem o pagamento do resgate..
Guia de recuperação de remoção e
- Degrau 1 – Isole imediatamente o dispositivo infectado. – Desconecte-se de todas as redes.: Desconecte o cabo Ethernet e desative o Wi-Fi.. Se outros dispositivos na mesma rede também estiverem infectados, isole-os também. Não se reconecte até que a limpeza seja concluída..
- Degrau 2 – Não pague o resgate e não exclua o arquivo Cpriv.Loki. – O pagamento não garante a descriptografia. – A comunidade de segurança confirmou múltiplos casos de pagamento sem recuperação do valor.. Pagar fundos para financiar operações criminosas. Não exclua o arquivo Cpriv.Loki nem nenhum outro arquivo com extensão .Loki. – Fazer isso causa perda permanente de dados, conforme documentado na própria nota de resgate e confirmado pelas vítimas..
- Degrau 3 – Identifique a variante exata usando o ransomware de identificação. – Faça o upload de um arquivo criptografado e da nota de resgate para Ransomware de ID para confirmar a variante específica do Armário de Loki. Isso ajuda a encontrar soluções compatíveis com futuros decodificadores, caso algum seja lançado..
- Degrau 4 – Confira o NoMoreRansom para um decodificador gratuito. – Visita NoMoreRansom.org – o projeto conjunto da Europol e das forças policiais – Para verificar se um decodificador para sua variante específica foi lançado desde a publicação deste guia, verifique se já existe um decodificador disponível.. Em operações anteriores, as autoridades policiais recuperaram chaves de operadores de ransomware.; Um decodificador poderá estar disponível no futuro, mesmo que não exista nenhum hoje..
- Degrau 5 – Restaurar a partir de um backup limpo – Se estiver limpo, Existe um backup offline de antes da infecção., A restauração a partir disso é o método de recuperação mais confiável.. Antes de restaurar o backup, verifique se o dispositivo infectado não estava acessível durante o ataque..
- Degrau 6 – Verificar cópias de sombra de volume – Apesar de Loki Locker tentar excluir as Cópias de Volume Sombra, Alguns ambientes os preservam por meio de proteção VSS ou software de backup.. Use uma ferramenta de recuperação de arquivos como o ShadowExplorer para verificar se versões anteriores dos arquivos estão acessíveis.. Não há garantia de que isso funcione, mas vale a pena tentar antes de esgotar todas as outras opções..
- Degrau 7 – Salve os arquivos criptografados antes de tentar recuperá-los. – Antes de executar qualquer software de recuperação, Copie todos os arquivos criptografados para uma unidade externa separada.. Uma futura liberação do decodificador ou da chave pelas autoridades policiais poderá viabilizar a recuperação., mas somente se os arquivos criptografados forem preservados intactos..
- Degrau 8 – Remova o ransomware do sistema. – Inicie o computador em Modo de Segurança e execute uma verificação completa com o SpyHunter ou Malwarebytes para identificar e remover todos os componentes do Loki Locker., arquivos descartados, Atividades agendadas, e quaisquer cargas úteis secundárias. Faça isso depois de salvar os arquivos criptografados. – A remoção não descriptografa os arquivos, mas é necessária antes de restaurar o sistema para operação segura..
- Degrau 9 – Reconstruir ou restaurar o sistema operacional – Para ambientes empresariais ou infecções graves, Reinstalar completamente o sistema operacional a partir de uma imagem limpa é o caminho mais confiável para garantir um sistema completamente limpo.. Corrija todas as vulnerabilidades antes de reconectar o dispositivo a qualquer rede..
Siga o guia completo de remoção e recuperação abaixo deste artigo para obter o processo passo a passo completo..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
- Degrau 1
- Degrau 2
- Degrau 3
- Degrau 4
- Degrau 5
Degrau 1: Scan for Loki Locker Ransomware with SpyHunter Anti-Malware Tool
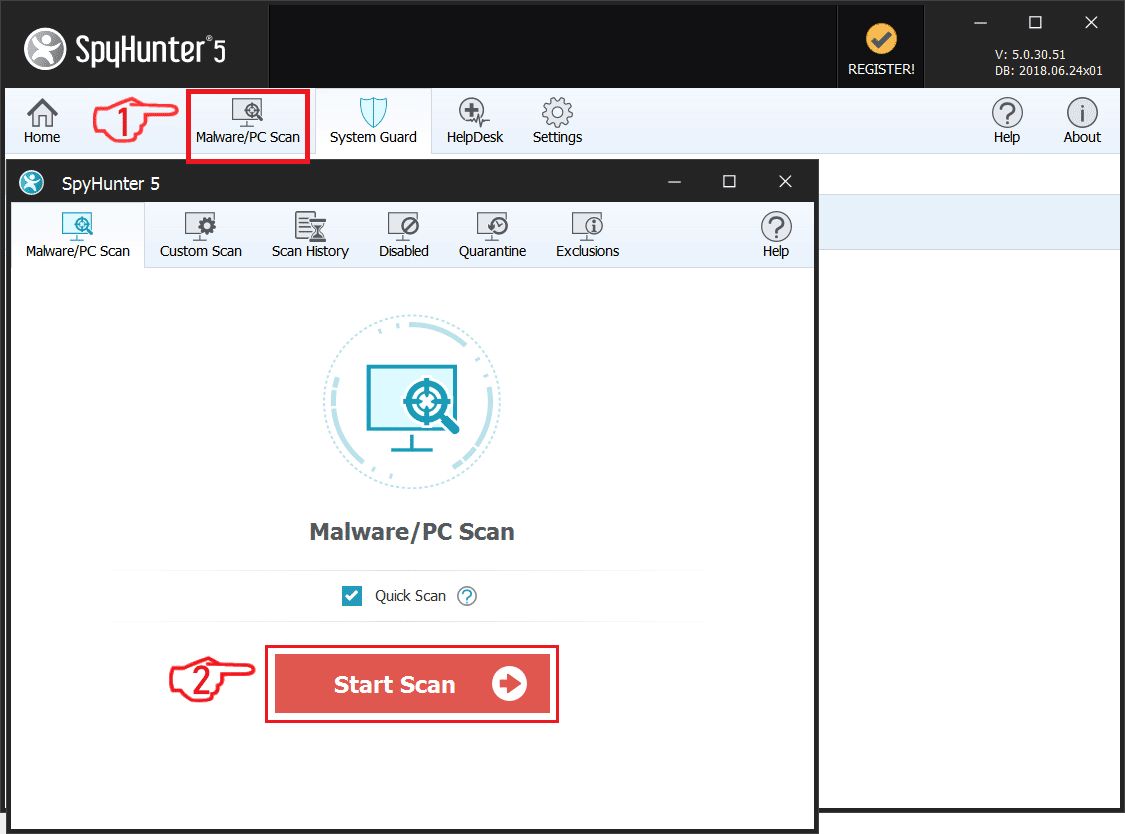
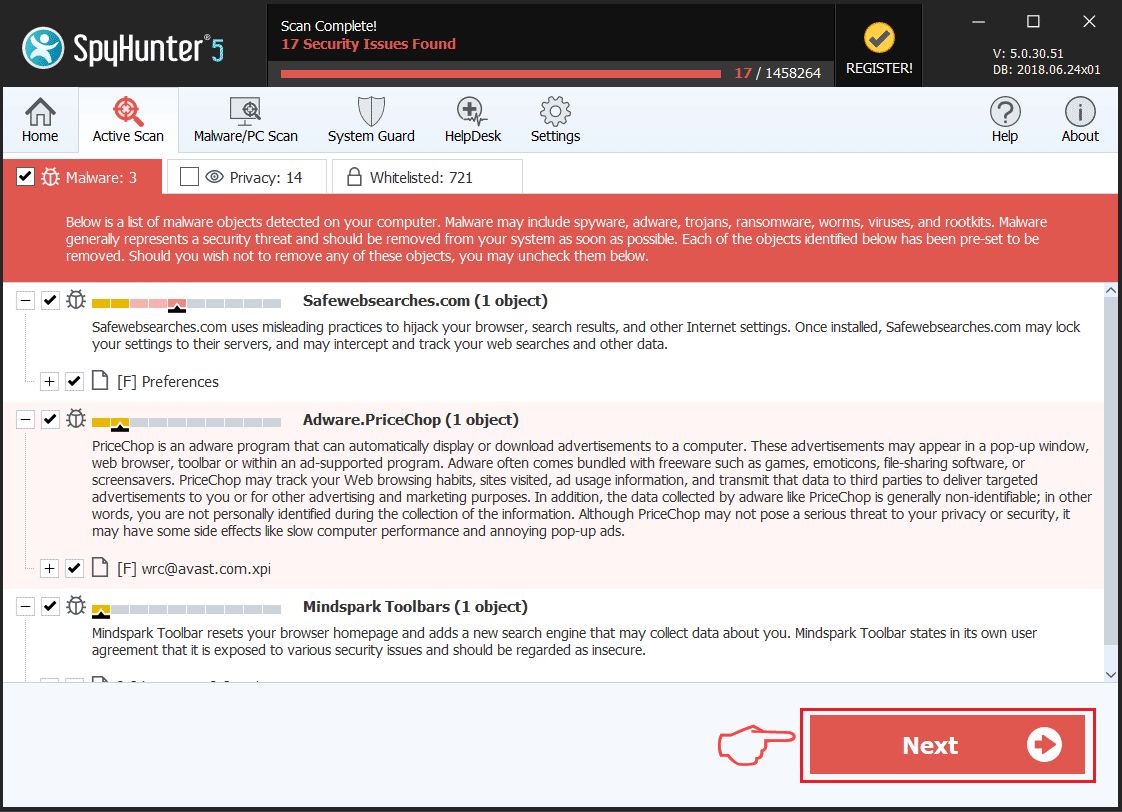
Remoção automática de ransomware - Guia de Vídeo
Degrau 2: Uninstall Loki Locker Ransomware and related malware from Windows
Aqui é um método em alguns passos simples que deve ser capaz de desinstalar a maioria dos programas. Não importa se você estiver usando o Windows 10, 8, 7, Vista ou XP, esses passos vai começar o trabalho feito. Arrastando o programa ou a sua pasta para a lixeira pode ser um muito má decisão. Se você fizer isso, pedaços e peças do programa são deixados para trás, e que pode levar a um trabalho instável do seu PC, erros com as associações de tipo de arquivo e outras atividades desagradáveis. A maneira correta de obter um programa fora de seu computador é para desinstalá-lo. Fazer isso:
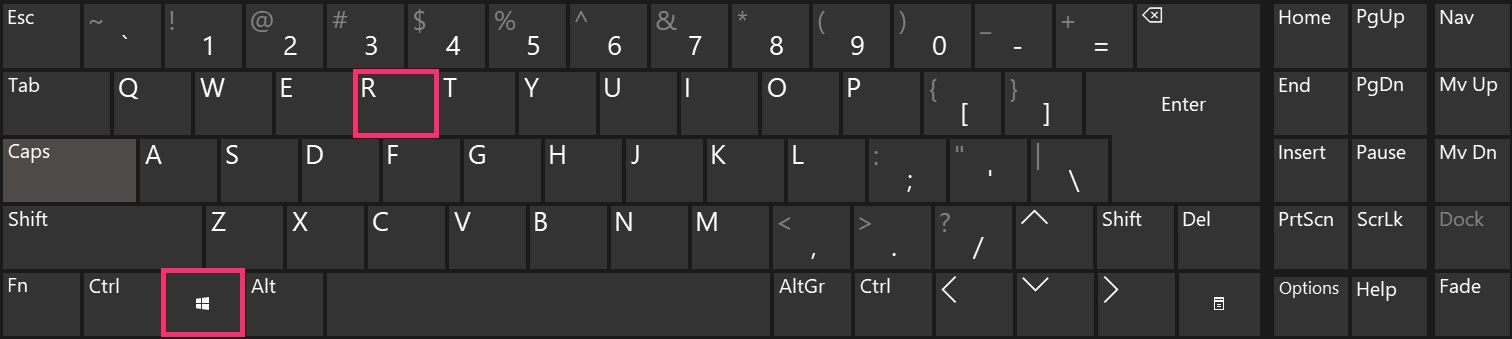
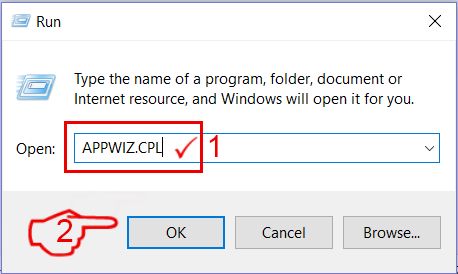
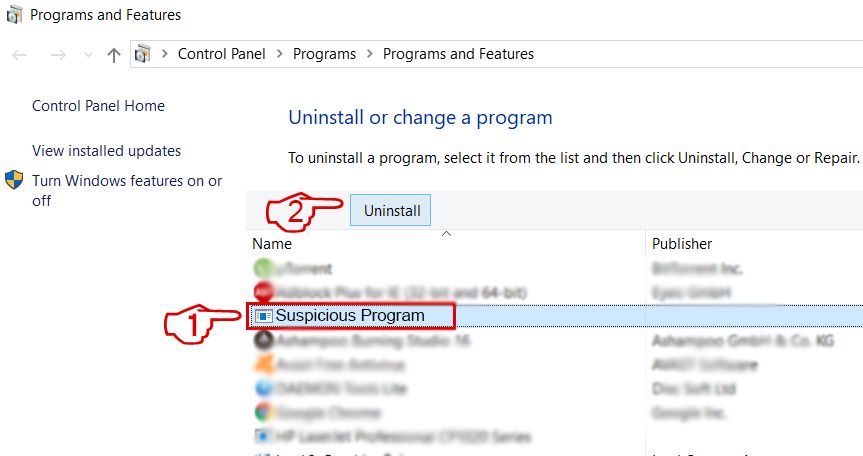 Siga as instruções acima e você excluirá com sucesso a maioria dos programas maliciosos e indesejados.
Degrau 3: Limpe quaisquer registros, created by Loki Locker Ransomware on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, created by Loki Locker Ransomware there. Isso pode acontecer, seguindo os passos abaixo:


 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Antes de começar "Degrau 4", por favor Arrancar de novo para o modo Normal, no caso em que você está no Modo de Segurança.
Isto irá permitir-lhe instalar e uso SpyHunter 5 com sucesso.
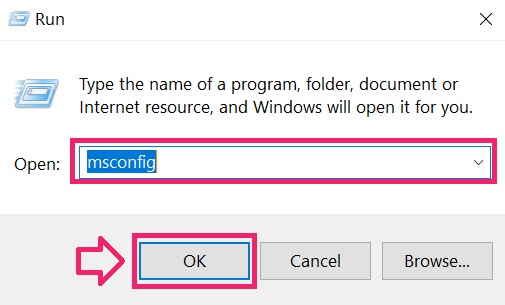
Degrau 4: Boot Your PC In Safe Mode to isolate and remove Loki Locker Ransomware
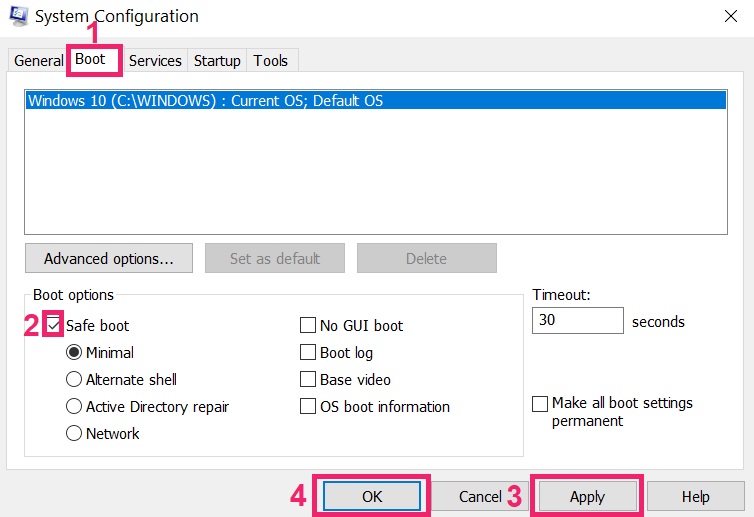
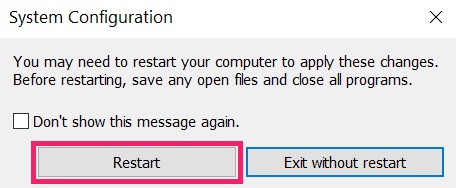
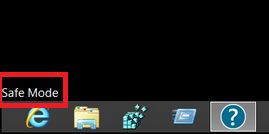
Degrau 5: Try to Restore Files Encrypted by Loki Locker Ransomware.
Método 1: Use o STOP Decrypter da Emsisoft.
Nem todas as variantes deste ransomware pode ser descriptografado gratuitamente, mas nós adicionamos o decryptor utilizado por pesquisadores que é frequentemente atualizado com as variantes que se tornam, eventualmente descriptografado. Você pode tentar e descriptografar seus arquivos usando as instruções abaixo, mas se eles não funcionam, então, infelizmente, a sua variante do vírus ransomware não é decryptable.
Siga as instruções abaixo para usar o decrypter Emsisoft e descriptografar os arquivos de graça. Você pode baixar a ferramenta de decodificação Emsisoft ligados aqui e depois seguir os passos apresentados abaixo:
1 Botão direito do mouse na decrypter e clique em Executar como administrador como mostrado abaixo:
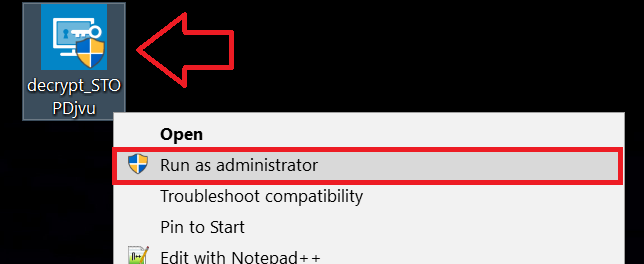
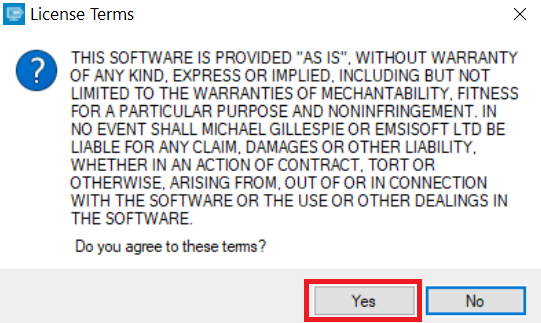
2. Concordo com os termos de licença:
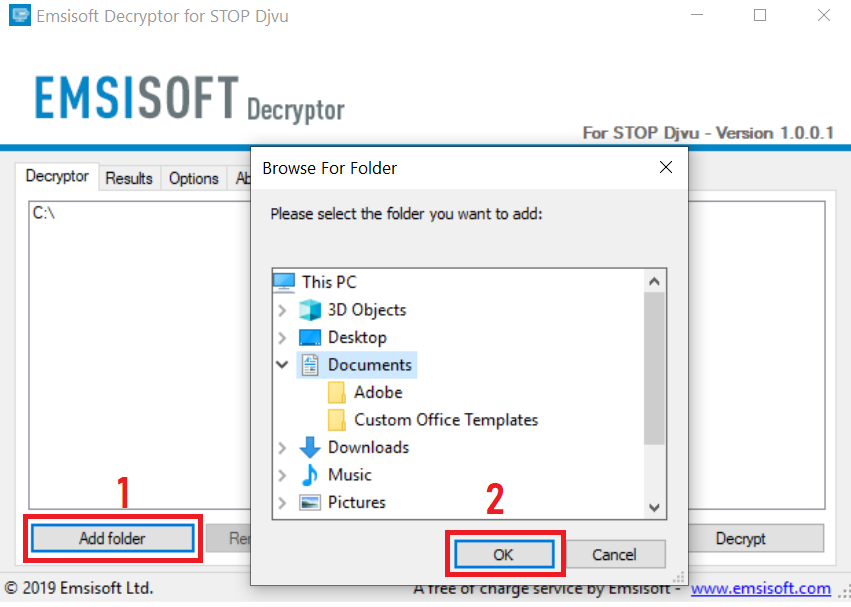
3. Clique em "Adicionar pasta" e em seguida, adicione as pastas onde deseja que os arquivos descriptografado como debaixo mostrado:
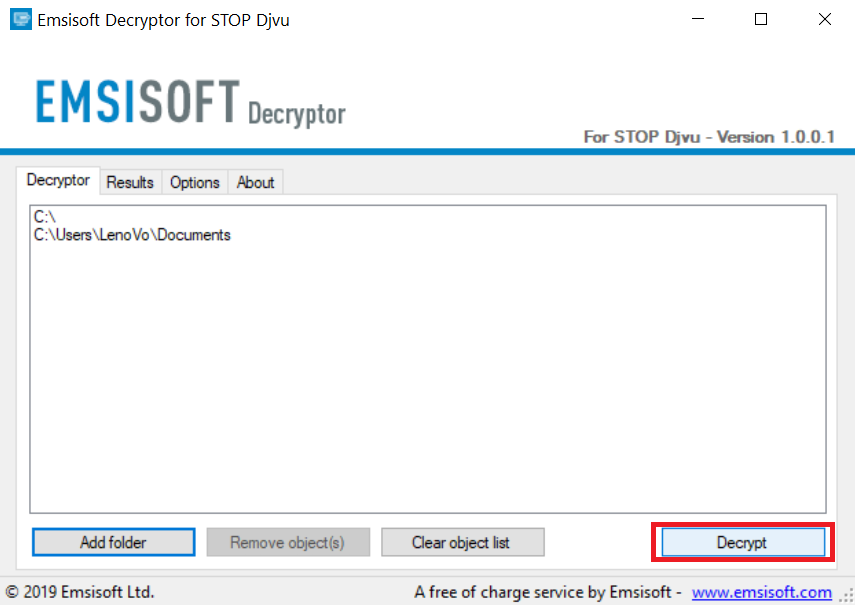
4. Clique em "Decrypt" e esperar por seus arquivos para ser decodificado.
Nota: Crédito para o decryptor vai para pesquisadores Emsisoft que fizeram a descoberta com este vírus.
Método 2: Use software de recuperação de dados
Ransomware infections and Loki Locker Ransomware aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. É por isso que sugeriram um método de recuperação de dados que podem ajudá-lo a ir descriptografia torno direta e tentar restaurar seus arquivos. Tenha em mente que este método pode não ser 100% eficaz, mas também pode ajudá-lo um pouco ou muito em situações diferentes.
Basta clicar no link e nos menus do site na parte superior, escolher Recuperação de dados - Assistente de Recuperação de Dados para Windows ou Mac (dependendo do seu SO), e depois baixe e execute a ferramenta.
Loki Locker Ransomware-FAQ
What is Loki Locker Ransomware Ransomware?
Loki Locker Ransomware is a ransomware infecção - o software malicioso que entra no computador silenciosamente e bloqueia o acesso ao próprio computador ou criptografa seus arquivos.
Muitos vírus ransomware usam algoritmos de criptografia sofisticados para tornar seus arquivos inacessíveis. O objetivo das infecções por ransomware é exigir que você pague um pagamento por resgate para ter acesso aos seus arquivos de volta.
What Does Loki Locker Ransomware Ransomware Do?
O ransomware em geral é um software malicioso que é projetado para bloquear o acesso ao seu computador ou arquivos até que um resgate seja pago.
Os vírus ransomware também podem danificar seu sistema, corromper dados e excluir arquivos, resultando na perda permanente de arquivos importantes.
How Does Loki Locker Ransomware Infect?
Via several ways.Loki Locker Ransomware Ransomware infects computers by being sent através de e-mails de phishing, contendo anexo de vírus. Esse anexo geralmente é mascarado como um documento importante, gostar uma fatura, documento bancário ou até mesmo uma passagem de avião e parece muito convincente para os usuários.
Another way you may become a victim of Loki Locker Ransomware is if you baixe um instalador falso, crack ou patch de um site de baixa reputação ou se você clicar em um link de vírus. Muitos usuários relatam ter recebido uma infecção por ransomware baixando torrents.
How to Open .Loki Locker Ransomware files?
Vocês can't sem um descriptografador. Neste ponto, a .Ransomware Loki Locker arquivos são criptografado. Você só pode abri-los depois de descriptografados usando uma chave de descriptografia específica para o algoritmo específico.
O que fazer se um descriptografador não funcionar?
Não entre em pânico, e faça backup dos arquivos. Se um decodificador não decifrar seu .Ransomware Loki Locker arquivos com sucesso, então não se desespere, porque esse vírus ainda é novo.
posso restaurar ".Ransomware Loki Locker" arquivos?
sim, às vezes os arquivos podem ser restaurados. Sugerimos vários métodos de recuperação de arquivos isso poderia funcionar se você quiser restaurar .Ransomware Loki Locker arquivos.
Esses métodos não são de forma alguma 100% garantido que você será capaz de recuperar seus arquivos. Mas se você tiver um backup, suas chances de sucesso são muito maiores.
How To Get Rid of Loki Locker Ransomware Virus?
A maneira mais segura e eficiente de remover esta infecção por ransomware é o uso de um programa anti-malware profissional.
It will scan for and locate Loki Locker Ransomware ransomware and then remove it without causing any additional harm to your important .Loki Locker Ransomware files.
Posso denunciar ransomware às autoridades?
Caso seu computador tenha sido infectado por uma infecção de ransomware, você pode denunciá-lo aos departamentos de polícia locais. Ele pode ajudar as autoridades em todo o mundo a rastrear e determinar os autores do vírus que infectou seu computador.
Abaixo, preparamos uma lista com sites governamentais, onde você pode registrar uma denúncia caso seja vítima de um cibercrime:
Autoridades de segurança cibernética, responsável por lidar com relatórios de ataque de ransomware em diferentes regiões em todo o mundo:
Alemanha - Portal oficial da polícia alemã
Estados Unidos - IC3 Internet Crime Complaint Center
Reino Unido - Polícia de Fraude de Ação
França - Ministro do interior
Itália - Polícia Estadual
Espanha - Policia Nacional
Países Baixos - Aplicação da lei
Polônia - Polícia
Portugal - Polícia Judiciária
Grécia - Unidade de crime cibernético (Polícia Helênica)
Índia - Polícia de Mumbai - Célula de investigação do CyberCrime
Austrália - Centro de crime de alta tecnologia australiano
Os relatórios podem ser respondidos em prazos diferentes, dependendo das autoridades locais.
Você pode impedir que o ransomware criptografe seus arquivos?
sim, você pode prevenir o ransomware. A melhor maneira de fazer isso é garantir que o sistema do seu computador esteja atualizado com os patches de segurança mais recentes, use um programa anti-malware confiável e firewall, faça backup de seus arquivos importantes com frequência, e evite clicar em links maliciosos ou baixando arquivos desconhecidos.
Can Loki Locker Ransomware Ransomware Steal Your Data?
sim, na maioria dos casos ransomware roubará suas informações. It is a form of malware that steals data from a user's computer, criptografa isso, e depois exige um resgate para descriptografá-lo.
Em muitos casos, a autores de malware ou invasores ameaçarão excluir os dados ou publicá-lo on-line a menos que o resgate seja pago.
O ransomware pode infectar WiFi?
sim, ransomware pode infectar redes WiFi, como agentes mal-intencionados podem usá-lo para obter o controle da rede, roubar dados confidenciais, e bloquear usuários. Se um ataque de ransomware for bem-sucedido, pode levar a uma perda de serviço e/ou dados, e em alguns casos, perdas financeiras.
Devo Pagar Ransomware?
Não, você não deve pagar extorsionários de ransomware. Pagá-los apenas incentiva os criminosos e não garante que os arquivos ou dados sejam restaurados. A melhor abordagem é ter um backup seguro de dados importantes e estar atento à segurança em primeiro lugar.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, os hackers ainda podem ter acesso ao seu computador, dados, ou arquivos e pode continuar ameaçando expô-los ou excluí-los, ou mesmo usá-los para cometer crimes cibernéticos. Em alguns casos, eles podem até continuar a exigir pagamentos de resgate adicionais.
Um ataque de ransomware pode ser detectado?
sim, ransomware pode ser detectado. Software antimalware e outras ferramentas de segurança avançadas pode detectar ransomware e alertar o usuário quando está presente em uma máquina.
É importante manter-se atualizado sobre as medidas de segurança mais recentes e manter o software de segurança atualizado para garantir que o ransomware possa ser detectado e evitado.
Os criminosos de ransomware são pegos?
sim, criminosos de ransomware são pegos. Agências de aplicação da lei, como o FBI, A Interpol e outras empresas tiveram sucesso em rastrear e processar criminosos de ransomware nos EUA e em outros países. Como as ameaças de ransomware continuam a aumentar, o mesmo acontece com a atividade de fiscalização.
About the Loki Locker Ransomware Research
O conteúdo que publicamos em SensorsTechForum.com, this Loki Locker Ransomware how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o malware específico e restaurar seus arquivos criptografados.
Como conduzimos a pesquisa sobre este ransomware?
Nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, e como tal, recebemos atualizações diárias sobre as definições de malware e ransomware mais recentes.
além disso, the research behind the Loki Locker Ransomware ransomware threat is backed with VirusTotal e a projeto NoMoreRansom.
Para entender melhor a ameaça do ransomware, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.
Como um site dedicado a fornecer instruções gratuitas de remoção de ransomware e malware desde 2014, A recomendação do SensorsTechForum é preste atenção apenas a fontes confiáveis.
Como reconhecer fontes confiáveis:
- Sempre verifique "Sobre nós" página da web.
- Perfil do criador do conteúdo.
- Certifique-se de que pessoas reais estejam por trás do site e não nomes e perfis falsos.
- Verifique o Facebook, Perfis pessoais no LinkedIn e no Twitter.