

Qu'est-ce que Trojan:PowerShell/PowDow?
Microsoft Defender a signalé un cheval de Troie:PowerShell/PowDow et l'alerte peuvent pointer vers un contexte PowerShell, La détection réapparaît à chaque démarrage., ou vous souhaitez comprendre en quoi consiste cette menace et comment l'éliminer complètement. Lisez attentivement ce guide avant d'entreprendre toute action manuelle..
Troyen:PowerShell/PowDow est une détection de Microsoft Defender pour une application basée sur PowerShell. Troyen Famille comportant plusieurs variantes confirmées et documentées par Microsoft Security Intelligence – y compris Powdow!VTT, Pouvoir.DA!VTT, Pouvoir.DAA!VTT, Poudre.HBS!VTT, Poudre.MBB!VTT, et Powdow.HNBX!VTT – publié entre 2020 et 2025. Description de la menace par Microsoft pour la DAA!La variante MTB indique spécifiquement qu'elle pénètre dans les appareils via des courriels d'hameçonnage utilisant l'ingénierie sociale pour inciter les utilisateurs à ouvrir des pièces jointes infectées., puis exécute des scripts PowerShell qui exploitent les faiblesses du système pour obtenir un accès et un contrôle.. Il télécharge des fichiers malveillants supplémentaires, et imite les processus système légitimes pour éviter la détection. Microsoft décrit toutes les variantes de PowDow comme capables d'effectuer un certain nombre d'actions choisies par un acteur malveillant.. La détection apparaît fréquemment dans un contexte PowerShell AMSI, et les utilisateurs de Microsoft Q&Un forum signale que l'alerte réapparaît à chaque redémarrage. – un signe documenté qu'une tâche planifiée ou un autre mécanisme de persistance relance un script PowerShell malveillant après chaque redémarrage.
Troyen:Aperçu rapide de PowerShell/PowDow
| Type | Famille de chevaux de Troie basée sur PowerShell avec de multiples variantes de Microsoft Security Intelligence (2020-2025). S'introduit par hameçonnage et ingénierie sociale, Exécute des scripts PowerShell pour exploiter les failles du système., télécharge des logiciels malveillants supplémentaires, et imite les processus légitimes. Persiste grâce à des tâches planifiées qui relancent la charge utile PowerShell à chaque démarrage.. |
| Symptômes | Defender signale un cheval de Troie:PowerShell/PowDow dans un contexte PowerShell AMSI, l'alerte réapparaît à chaque redémarrage ou après chaque redémarrage, Planificateur de tâches contenant une tâche avec une commande PowerShell obfusquée, ou un comportement inattendu du système suite à un courriel d'hameçonnage ou à une pièce jointe suspecte. |
| Temps de retrait | Environ 15 minutes pour une analyse complète du système |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
Télécharger
Malware Removal Tool
|
Comment ai-je attrapé Trojan ?:PowerShell/PowDow?
- Courriels d'hameçonnage avec pièces jointes malveillantes – Microsoft Security Intelligence confirme que le phishing est le principal vecteur de diffusion.: Un courriel correctement formaté présente un document ou une pièce jointe qui, lors de l'ouverture, exécute un script PowerShell exploitant les failles du système.
- Un script malveillant diffusé par ingénierie sociale – La famille PowDow utilise spécifiquement des tactiques d'ingénierie sociale pour inciter les utilisateurs à exécuter le script initial. – faux documents de facture, notifications d'expédition, ou des fichiers Office contenant des macros qui lancent des charges utiles PowerShell.
- Logiciels regroupés avec des téléchargements gratuits non officiels – Un programme gratuit provenant d'un site tiers installe un composant PowDow en tant qu'extension intégrée via bottelage logiciel, l'exécution de PowerShell se déroulant silencieusement pendant ou après la configuration.
- Logiciels piratés ou installateurs d'applications piratées – Les packages d'applications piratés et les générateurs de clés exécutent des scripts PowerShell intégrés lors de l'installation afin d'installer la charge utile PowDow en même temps que le logiciel piraté..
Qu'est-ce que Trojan:PowerShell/PowDow Do?
- Exécute des scripts PowerShell qui exploitent les faiblesses du système. – Microsoft le documente spécifiquement.: PowDow exécute des commandes PowerShell pour exploiter les failles du système., obtenir un accès et un contrôle plus profonds qu'un cheval de Troie exécutable standard. PowerShell est un composant Windows de confiance, rendre les commandes plus difficiles à bloquer.
- Télécharge des fichiers et programmes malveillants supplémentaires – Microsoft confirme que le cheval de Troie télécharge des composants malveillants supplémentaires après avoir établi l'accès., étendre la chaîne d'infection au-delà du script PowerShell initial.
- Imite les processus système légitimes pour échapper à la détection – Microsoft précise que PowDow se déguise en processus système légitimes., ce qui rend l'identification manuelle dans le Gestionnaire des tâches beaucoup plus difficile sans outils spécialisés.
- Persiste grâce aux tâches planifiées qui appellent PowerShell à chaque démarrage. – Signalements de la communauté sur Microsoft Q&Une confirmation indique que l'alerte revient à chaque redémarrage.. Le mécanisme de persistance est une tâche planifiée ou une entrée de registre de démarrage qui relance la commande PowerShell malveillante., C’est pourquoi l’alerte Defender apparaît de manière répétée au démarrage, même après une suppression apparente..
- Exécute des actions choisies par l'attaquant sur l'appareil – Toutes les variantes de PowDow sont documentées par Microsoft comme étant capables d'effectuer un certain nombre d'actions choisies par un acteur malveillant., y compris potentiellement le vol d'identifiants, accès à distance, et d'autres installations de logiciels malveillants.
Comment faire pour supprimer Trojan:PowerShell/PowDow [résolu]
- Ne supprimez pas PowerShell lui-même. – L'alerte cible un script malveillant exécuté via PowerShell., pas l'exécutable PowerShell. La suppression de PowerShell perturberait les fonctions essentielles de Windows..
- Ouvrez immédiatement le Planificateur de tâches – Ouvrez taskschd.msc depuis la boîte de dialogue Exécuter et recherchez toute tâche contenant une commande PowerShell dans son onglet Action., en particulier un texte obscurci, Chaînes encodées en Base64, une requête web (Invoquer-WebRequest ou IWR), ou une commande de téléchargement. Supprimer la tâche malveillante – C'est presque toujours la source de l'alerte récurrente..
- Vérifier les clés de démarrage du registre – Ouvrez l'Éditeur du Registre et vérifiez les clés HKCU et HKLM sous Logiciels., Microsoft, Fenêtres, Version actuelle, Exécutez cette commande pour toute entrée lançant PowerShell avec des arguments suspects.. Supprimez toute entrée non associée à un compte reconnu., application installée délibérément.
- Exécuter une analyse hors ligne de Microsoft Defender – Sécurité Windows ouverte, puis protection contre les virus et les menaces, puis options de numérisation, puis analyse hors ligne de Microsoft Defender. Ce programme s'exécute avant le chargement de Windows et peut détecter des composants qui se cachent lors des analyses standard..
- Mettez à jour les définitions de Defender et effectuez une analyse complète. – Microsoft confirme que la mise à jour des définitions et l'exécution d'une analyse complète permettent de corriger les fichiers résiduels et les modifications système laissées après la détection initiale..
- Effectuer un deuxième examen – Utilisez SpyHunter ou Malwarebytes pour détecter tout composant supplémentaire téléchargé que la tâche planifiée aurait pu déployer avant sa suppression..
Suivez le guide de retrait complet ci-dessous pour connaître la procédure étape par étape..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Préparation avant d'enlever cheval de Troie:PowerShell/PowDow.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Numérisez pour Trojan:PowerShell/PowDow with SpyHunter Anti-Malware Tool
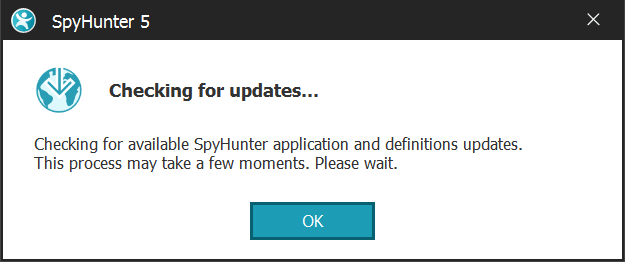
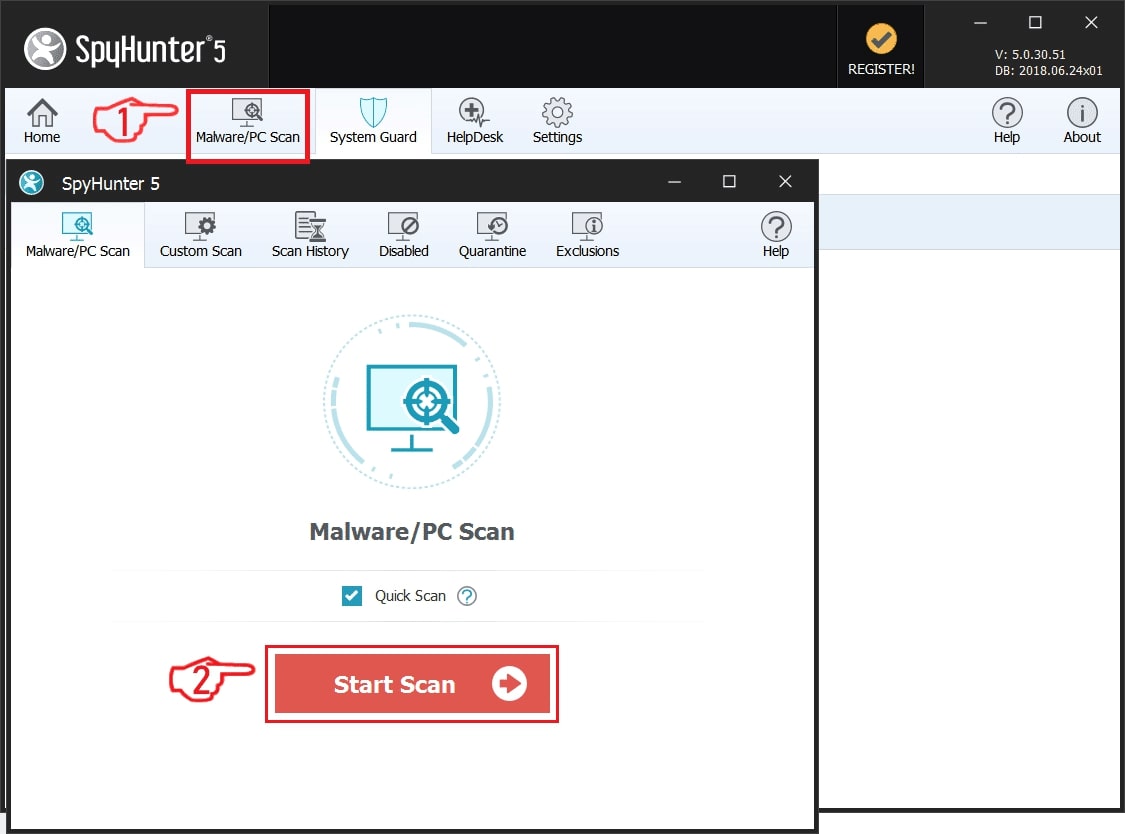
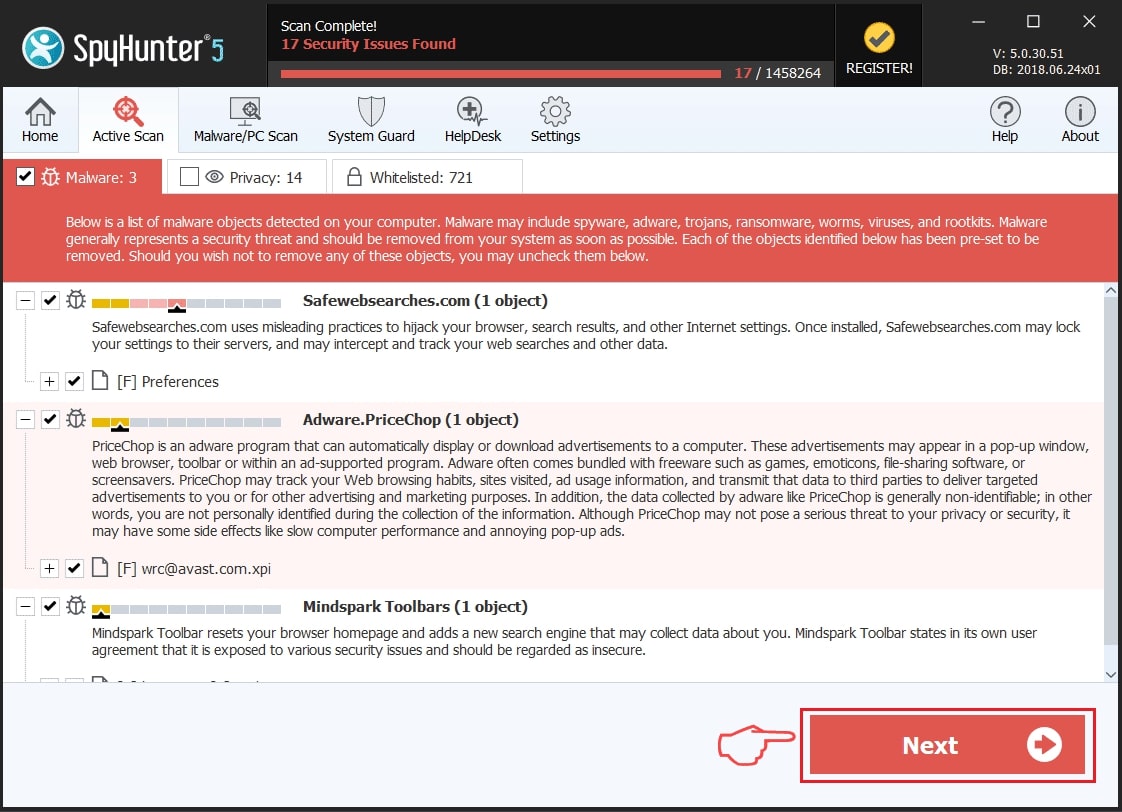
Étape 2: Nettoyer les registres, créé par cheval de Troie:PowerShell/PowDow on your computer.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, créé par cheval de Troie:PowerShell/PowDow there. Cela peut se produire en suivant les étapes ci-dessous:


 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by Trojan:PowerShell/PowDow on your PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
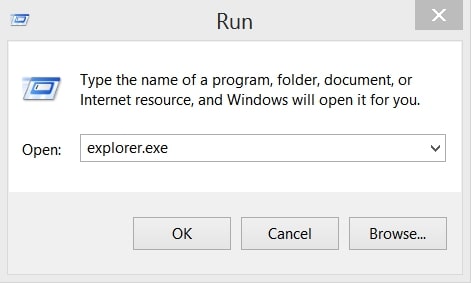
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
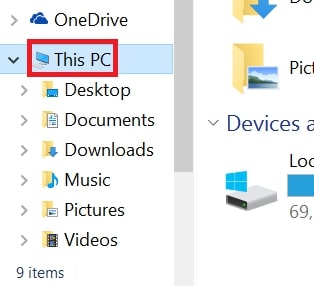
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
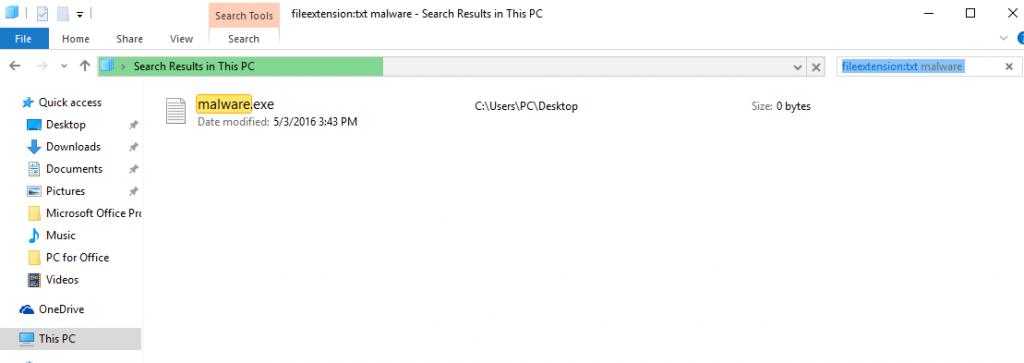
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
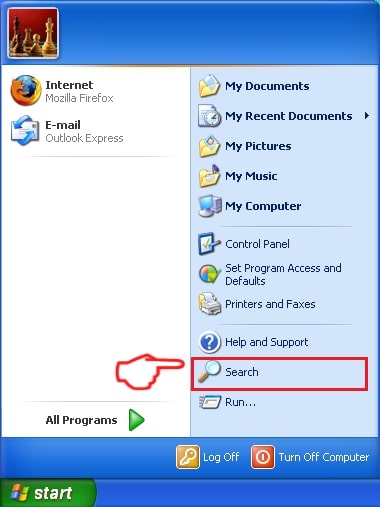
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
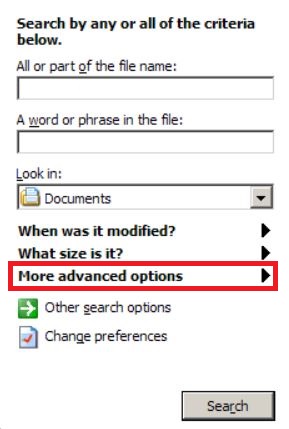
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Troyen:PowerShell/PowDow FAQ
Qu'est-ce que Trojan:PowerShell/PowDow Trojan Do?
le cheval de Troie:PowerShell/PowDow Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, comme cheval de Troie:PowerShell/PowDow, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can Trojan:PowerShell/PowDow Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can Trojan:PowerShell/PowDow Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
À propos du cheval de Troie:PowerShell/PowDow Research
Le contenu que nous publions sur SensorsTechForum.com, ce cheval de Troie:PowerShell/PowDow how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
Comment avons-nous mené la recherche sur Trojan:PowerShell/PowDow?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, la recherche derrière le cheval de Troie:PowerShell/PowDow threat is backed with VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.