

Was ist ein Trojaner?:PowerShell/PowerDow?
Microsoft Defender meldete Trojaner:PowerShell/PowerDow und die Warnung können auf einen PowerShell-Kontext hinweisen., Die Erkennung tritt bei jedem Neustart erneut auf., Oder Sie möchten verstehen, was diese Bedrohung bewirkt und wie sie vollständig beseitigt werden kann.. Lesen Sie diese Anleitung sorgfältig durch, bevor Sie manuelle Maßnahmen ergreifen..
Trojan:PowerShell/PowDow ist eine Microsoft Defender-Erkennung für PowerShell-basierte Systeme. Trojan Familie mit mehreren bestätigten Varianten, dokumentiert von Microsoft Security Intelligence – einschließlich Pulver!MTB, Pulver.DA!MTB, Powdow.DAA!MTB, Powdow.HBS!MTB, Powdow.MBB!MTB, und Powdow.HNBX!MTB – veröffentlicht zwischen 2020 und 2025. Microsofts Bedrohungsbeschreibung für die DAA!Die MTB-Variante gibt speziell an, dass sie über Phishing-E-Mails auf Geräte gelangt, indem sie Social Engineering nutzt, um Benutzer dazu zu verleiten, infizierte Anhänge zu öffnen., Anschließend werden PowerShell-Skripte ausgeführt, die Systemschwachstellen ausnutzen, um Zugriff und Kontrolle zu erlangen.. Es lädt zusätzliche schädliche Dateien herunter., und ahmt legitime Systemprozesse nach, um einer Entdeckung zu entgehen.. Alle PowDow-Varianten werden von Microsoft als fähig beschrieben, eine Reihe von Aktionen nach Wahl eines Angreifers auszuführen.. Die Erkennung tritt häufig in einem PowerShell AMSI-Kontext auf., und Benutzer von Microsoft Q&In Foren wird berichtet, dass die Warnmeldung nach jedem Neustart erneut auftritt. – Ein dokumentiertes Anzeichen dafür, dass ein geplanter Task oder ein anderer Persistenzmechanismus nach jedem Neustart ein schädliches PowerShell-Skript erneut ausführt..
Trojan:PowerShell/PowerDow – Kurzübersicht
| Art | PowerShell-basierte Trojanerfamilie mit mehreren Varianten von Microsoft Security Intelligence (2020-2025). Zugang über Phishing und Social Engineering, führt PowerShell-Skripte aus, um Systemschwachstellen auszunutzen, lädt zusätzliche Schadsoftware herunter, und ahmt legitime Prozesse nach. Die Speicherung erfolgt durch geplante Aufgaben, die die PowerShell-Payload bei jedem Systemstart neu starten.. |
| Symptome | Verteidiger meldet Trojaner:PowerShell/PowDow in einem PowerShell AMSI-Kontext, Die Warnmeldung erscheint bei jedem Neustart oder nach jedem Neustart erneut., Aufgabenplaner, der eine Aufgabe mit einem verschleierten PowerShell-Befehl enthält, oder unerwartetes Systemverhalten nach dem Empfang einer Phishing-E-Mail oder eines verdächtigen Anhangs. |
| Entfernungszeit | Ca. 15 Minuten für einen vollständigen Systemscan |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
Herunterladen
Malware Removal Tool
|
Wie habe ich mir Trojaner eingefangen?:PowerShell/PowerDow?
- Phishing-E-Mails mit schädlichen Anhängen – Microsoft Security Intelligence bestätigt Phishing als primären Verbreitungsweg: Eine überzeugend formatierte E-Mail präsentiert ein Dokument oder einen Anhang, der, wenn sie geöffnet, führt ein PowerShell-Skript aus, das Systemschwachstellen ausnutzt.
- Ein bösartiges Skript, das durch Social Engineering verbreitet wird – Die PowDow-Familie verwendet gezielt Social-Engineering-Taktiken, um Benutzer dazu zu verleiten, das anfängliche Skript auszuführen. – gefälschte Rechnungsdokumente, Lieferavise, oder Office-Dateien mit Makros, die PowerShell-Payloads starten.
- Softwarebündelung mit inoffiziellen Gratis-Downloads – Ein kostenloses Programm von einer Drittanbieterseite installiert eine PowDow-Komponente als gebündelte Erweiterung über Software-Bündelung, wobei die PowerShell-Ausführung während oder nach der Einrichtung im Hintergrund erfolgt..
- Gecrackte Software oder raubkopierte Anwendungsinstallationsprogramme – Geknackte Anwendungspakete und Keygeneratoren führen während der Installation eingebettete PowerShell-Skripte aus, um die PowDow-Payload zusammen mit der geknackten Software zu installieren..
Was bedeutet Trojan:PowerShell/PowerDow Do?
- Führt PowerShell-Skripte aus, die Systemschwachstellen ausnutzen – Microsoft dokumentiert dies ausdrücklich.: PowDow führt PowerShell-Befehle aus, um Schwachstellen im System auszunutzen., Dadurch erlangen Sie einen tieferen Zugriff und mehr Kontrolle als ein herkömmlicher ausführbarer Trojaner.. PowerShell ist eine vertrauenswürdige Windows-Komponente., Dadurch wird es schwieriger, die Befehle zu blockieren..
- Lädt zusätzliche schädliche Dateien und Programme herunter – Microsoft bestätigt, dass der Trojaner nach dem Herstellen des Zugriffs weitere schädliche Komponenten herunterlädt., Erweiterung der Infektionskette über das ursprüngliche PowerShell-Skript hinaus..
- Imitiert legitime Systemprozesse, um der Erkennung zu entgehen. – Microsoft weist ausdrücklich darauf hin, dass sich PowDow als legitime Systemprozesse tarnt., Dies erschwert die manuelle Identifizierung im Task Manager ohne spezielle Tools erheblich..
- Wird durch geplante Aufgaben, die PowerShell bei jedem Systemstart aufrufen, beibehalten. – Community-Berichte zu Microsoft Q&Bestätigen Sie, dass die Warnung bei jedem Neustart erneut auftritt.. Der Persistenzmechanismus ist ein geplanter Task oder ein Registrierungseintrag beim Systemstart, der den schädlichen PowerShell-Befehl erneut startet., Deshalb erscheint die Defender-Warnung auch nach scheinbarer Entfernung immer wieder beim Systemstart..
- Führt vom Angreifer ausgewählte Aktionen auf dem Gerät aus – Alle PowDow-Varianten sind laut Microsoft in der Lage, eine Reihe von Aktionen nach Wahl eines Angreifers auszuführen., potenziell auch Diebstahl von Zugangsdaten, Fernzugriff, und weitere Malware-Installation.
Wie Trojaner entfernen:PowerShell/PowerDow [gelöst]
- Löschen Sie PowerShell selbst nicht. – Die Warnung zielt auf ein bösartiges Skript ab, das über PowerShell ausgeführt wird., nicht die PowerShell-Executable. Die Entfernung von PowerShell würde grundlegende Windows-Funktionen beeinträchtigen..
- Öffnen Sie sofort den Aufgabenplaner. – Öffnen Sie taskschd.msc über das Ausführen-Fenster und suchen Sie nach Aufgaben, deren Registerkarte „Aktion“ einen PowerShell-Befehl enthält., insbesondere einer, der verschleierten Text enthält, Base64-kodierte Zeichenketten, eine Webanfrage (Invoke-WebRequest oder IWR), oder einen Download-Befehl. Löschen Sie die schädliche Aufgabe. – Dies ist fast immer die Ursache der wiederkehrenden Warnung..
- Überprüfen Sie die Registrierungsstartschlüssel – Öffnen Sie den Registrierungseditor und überprüfen Sie unter „Software“ die Einträge HKCU und HKLM., Microsoft, Fenster, Aktuelle Version, Führen Sie diesen Vorgang für jeden Eintrag aus, der PowerShell mit verdächtigen Argumenten startet.. Löschen Sie alle Einträge, die nicht mit einem anerkannten System verknüpft sind., absichtlich installierte Anwendung.
- Führen Sie einen Microsoft Defender Offline-Scan durch. – Windows-Sicherheit öffnen, dann Viren- und Bedrohungsschutz, dann Scanoptionen, dann Microsoft Defender Offline-Scan. Dieses Programm läuft vor dem Windows-Start und kann Komponenten erkennen, die sich vor Standard-Scans verbergen..
- Aktualisieren Sie die Defender-Definitionen und führen Sie einen vollständigen Scan durch. – Microsoft bestätigt, dass das Aktualisieren der Virendefinitionen und das Durchführen eines vollständigen Scans verbliebene Dateien und Systemänderungen beseitigen, die nach der ersten Erkennung zurückgeblieben sind..
- Führen Sie eine Zweitmeinungsprüfung durch. – Verwenden Sie SpyHunter oder Malwarebytes, um alle zusätzlich heruntergeladenen Komponenten zu erkennen, die der geplante Task möglicherweise bereits vor der Entfernung installiert hat..
Die vollständige Entfernungsanleitung unterhalb dieses Artikels beschreibt den gesamten Vorgang Schritt für Schritt..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Vorbereitung vor Trojan Entfernen:PowerShell/PowerDow.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
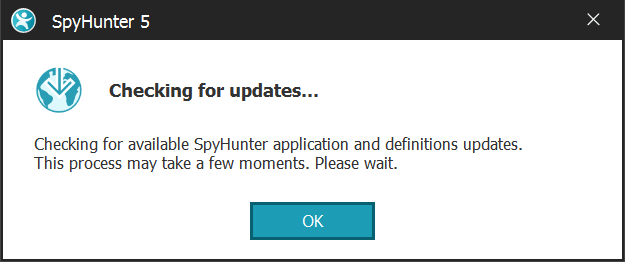
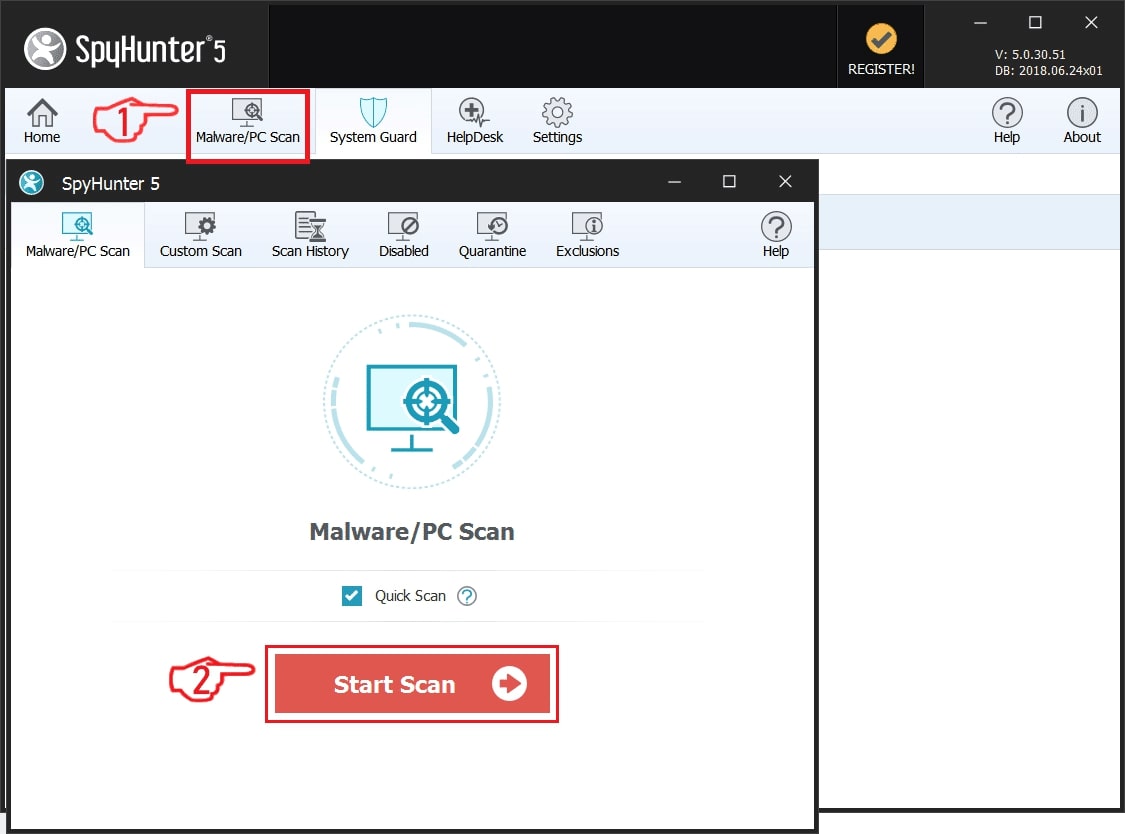
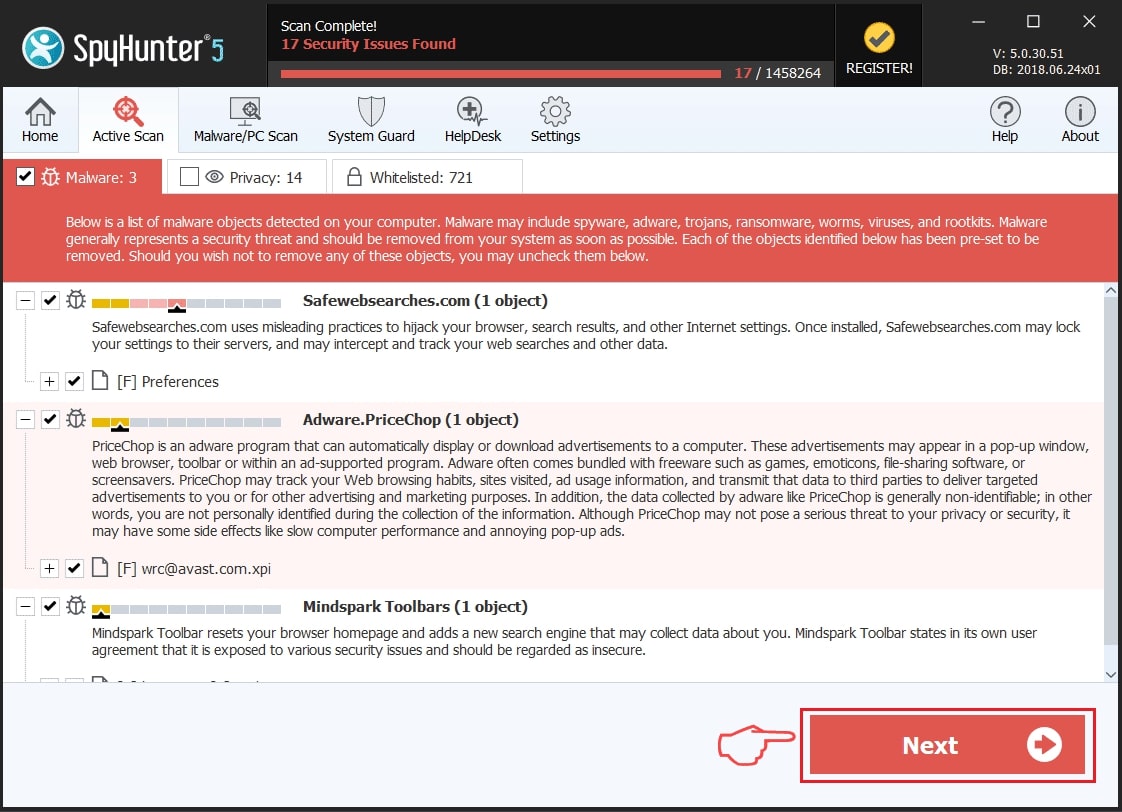
Schritt 1: Scannen nach Trojan:PowerShell/PowDow with SpyHunter Anti-Malware Tool
Schritt 2: Reinigen Sie alle Register, erstellt von Trojan:PowerShell/PowDow on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, erstellt von Trojan:PowerShell/PowDow there. Dies kann passieren, darunter indem Sie die Schritte:


 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Trojan:PowerShell/PowDow on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
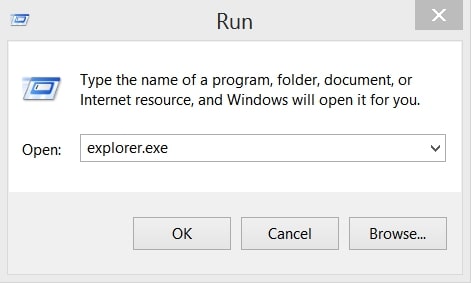
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
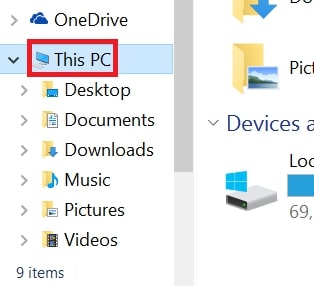
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
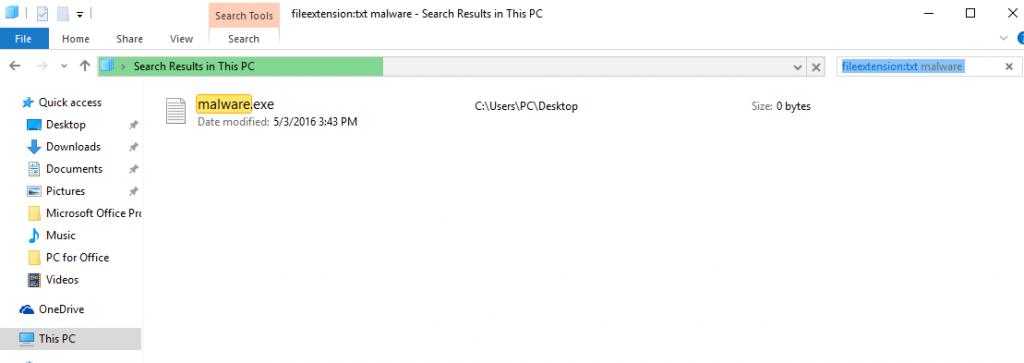
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
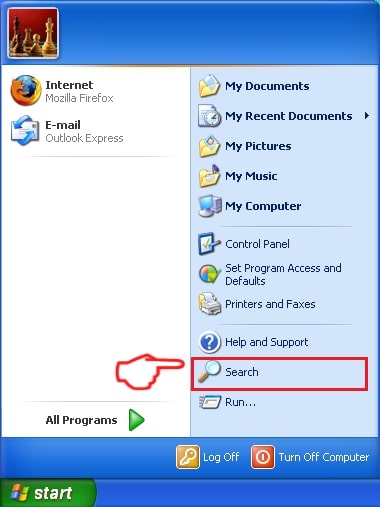
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
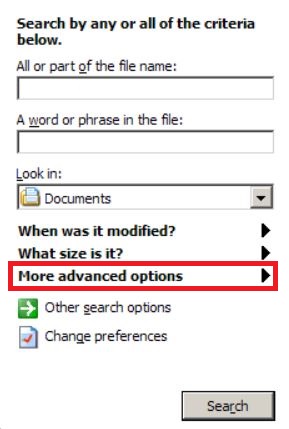
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Trojan:PowerShell/PowDow FAQ
Was bedeutet Trojan:PowerShell/PowDow Trojan Do?
der Trojaner:PowerShell/PowerDow Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie Trojaner:PowerShell/PowerDow, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Trojan:PowerShell/PowDow Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Trojan:PowerShell/PowDow Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
Über den Trojaner:PowerShell/PowDow Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, dieser Trojaner:PowerShell/PowDow how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu Trojan:PowerShell/PowerDow?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, die Forschung hinter dem Trojaner:PowerShell/PowDow threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.