

O que é Trojan:PowerShell/PowDow?
O Microsoft Defender sinalizou um Trojan.:PowerShell/PowDow e o alerta podem apontar para um contexto do PowerShell., A detecção continua a ocorrer a cada inicialização., Ou você quer entender o que essa ameaça faz e como removê-la completamente.. Leia este guia atentamente antes de realizar qualquer ação manual..
troiano:PowerShell/PowDow é uma ferramenta de detecção do Microsoft Defender para aplicações baseadas em PowerShell. troiano família com múltiplas variantes confirmadas documentadas pela Microsoft Security Intelligence – incluindo Powdow!MTB, Powdow.DA!MTB, Pó.DAA!MTB, Pó.HBS!MTB, Pó.MBB!MTB, e Powdow.HNBX!MTB – publicado entre 2020 e 2025. Descrição da ameaça da Microsoft para o DAA!A variante MTB afirma especificamente que entra nos dispositivos por meio de e-mails de phishing, usando engenharia social para enganar os usuários e levá-los a abrir anexos infectados., Em seguida, executa scripts do PowerShell que exploram vulnerabilidades do sistema para obter acesso e controle.. Ele baixa arquivos maliciosos adicionais., e imita processos legítimos do sistema para evitar a detecção.. Todas as variantes do PowDow são descritas pela Microsoft como capazes de executar uma série de ações à escolha de um agente malicioso.. A detecção aparece frequentemente em um contexto AMSI do PowerShell., e usuários do Microsoft Q&Um fórum relata que o alerta retorna a cada reinicialização. – Um sinal documentado de que uma tarefa agendada ou outro mecanismo de persistência está reiniciando um script PowerShell malicioso após cada reinicialização..
troiano:Visão geral resumida do PowerShell/PowDow
| Tipo | Família de Trojans baseada em PowerShell com múltiplas variantes do Microsoft Security Intelligence. (2020-2025). A entrada ocorre por meio de phishing e engenharia social., Executa scripts do PowerShell para explorar vulnerabilidades do sistema., baixa malware adicional, e imita processos legítimos. Persiste por meio de tarefas agendadas que reinicializam o payload do PowerShell a cada inicialização.. |
| Os sintomas | Defensor sinalizando Trojan:PowerShell/PowDow em um contexto PowerShell AMSI, o alerta retorna a cada reinicialização ou após cada reinicialização, Agendador de Tarefas contendo uma tarefa com um comando PowerShell ofuscado, ou comportamento inesperado do sistema após um e-mail de phishing ou anexo suspeito. |
| Tempo de remoção | Aproximadamente 15 minutos para uma verificação completa do sistema |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
Baixar
Remoção de Malware Ferramenta
|
Como eu contraí um cavalo de Troia:PowerShell/PowDow?
- E-mails de phishing com anexos maliciosos – A Inteligência de Segurança da Microsoft confirma que o phishing é a principal via de disseminação.: Um e-mail formatado de forma convincente apresenta um documento ou anexo que, quando aberto, Executa um script do PowerShell que explora vulnerabilidades do sistema..
- Um script malicioso distribuído por meio de engenharia social. – A família PowDow utiliza táticas específicas de engenharia social para enganar os usuários e levá-los a executar o script inicial. – documentos de faturas falsas, avisos de entrega, ou arquivos do Office com macros que executam payloads do PowerShell.
- Pacotes de software com downloads gratuitos não oficiais – Um programa gratuito de um site de terceiros instala um componente do PowDow como um complemento incluído através de bundling software, com a execução do PowerShell ocorrendo silenciosamente durante ou após a configuração..
- Instaladores de software crackeado ou aplicativos pirateados – Pacotes de aplicativos crackeados e geradores de chaves executam scripts PowerShell incorporados durante a instalação para instalar o payload PowDow juntamente com o software crackeado..
O que o Trojan:PowerShell/PowDow Do?
- Executa scripts do PowerShell que exploram vulnerabilidades do sistema. – A Microsoft documenta isso especificamente.: O PowDow executa comandos do PowerShell para explorar vulnerabilidades no sistema., obtendo acesso e controle mais profundos do que um Trojan executável padrão.. O PowerShell é um componente confiável do Windows., tornando os comandos mais difíceis de bloquear.
- Baixa arquivos e programas maliciosos adicionais. – A Microsoft confirma que o Trojan baixa componentes maliciosos adicionais após estabelecer acesso., expandindo a cadeia de infecção além do script inicial do PowerShell.
- Imita processos legítimos do sistema para evitar a detecção. – A Microsoft observa especificamente que o PowDow se disfarça de processos legítimos do sistema., tornando a identificação manual no Gerenciador de Tarefas significativamente mais difícil sem ferramentas especializadas..
- Persiste mesmo após tarefas agendadas chamarem o PowerShell a cada inicialização. – Relatos da comunidade sobre o Microsoft Q&Confirme se o alerta retorna a cada reinicialização.. O mecanismo de persistência é uma tarefa agendada ou uma entrada de registro de inicialização que reinicia o comando PowerShell malicioso., É por isso que o alerta do Defender aparece repetidamente na inicialização, mesmo após a aparente remoção..
- Executa ações escolhidas pelo atacante no dispositivo. – Todas as variantes do PowDow são documentadas pela Microsoft como capazes de executar diversas ações à escolha de um agente malicioso., potencialmente incluindo roubo de credenciais, acesso remoto, e instalação adicional de malware.
Como Remover Trojan:PowerShell/PowDow [resolvido]
- Não exclua o próprio PowerShell. – O alerta se refere a um script malicioso sendo executado por meio do PowerShell., não o executável do PowerShell. Remover o PowerShell quebraria funções essenciais do Windows..
- Abra o Agendador de Tarefas imediatamente – Abra o taskschd.msc no Executar e procure por qualquer tarefa com um comando do PowerShell na guia Ação., especialmente uma que contenha texto ofuscado, Cadeias codificadas em Base64, uma solicitação da web (Invoke-WebRequest ou IWR), ou um comando de download. Exclua a tarefa maliciosa. – Essa é quase sempre a origem do alerta recorrente..
- Verifique as chaves de inicialização do registro. – Abra o Editor do Registro e verifique HKCU e HKLM em Software., Microsoft, janelas, Versão Atual, Execute o comando para qualquer entrada que inicie o PowerShell com argumentos suspeitos.. Exclua qualquer entrada que não esteja associada a um grupo reconhecido., aplicativo instalado deliberadamente.
- Execute uma verificação offline do Microsoft Defender – Abra a Segurança do Windows, Em seguida, proteção contra vírus e ameaças., Em seguida, Opções de digitalização, Em seguida, execute a verificação offline do Microsoft Defender.. Este processo é executado antes do carregamento do Windows e pode detectar componentes que se ocultam das verificações padrão..
- Atualize as definições do Defender e execute uma verificação completa. – A Microsoft confirma que a atualização de definições e a execução de uma verificação completa resolvem arquivos remanescentes e alterações de sistema deixadas após a detecção inicial..
- Faça um exame para obter uma segunda opinião. – Use o SpyHunter ou o Malwarebytes para detectar quaisquer componentes adicionais baixados que a tarefa agendada possa já ter implantado antes da remoção..
Siga o guia completo de remoção abaixo deste artigo para obter o processo passo a passo completo..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Trojan:PowerShell/PowDow.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
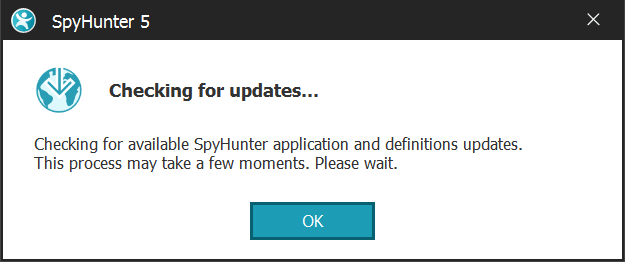
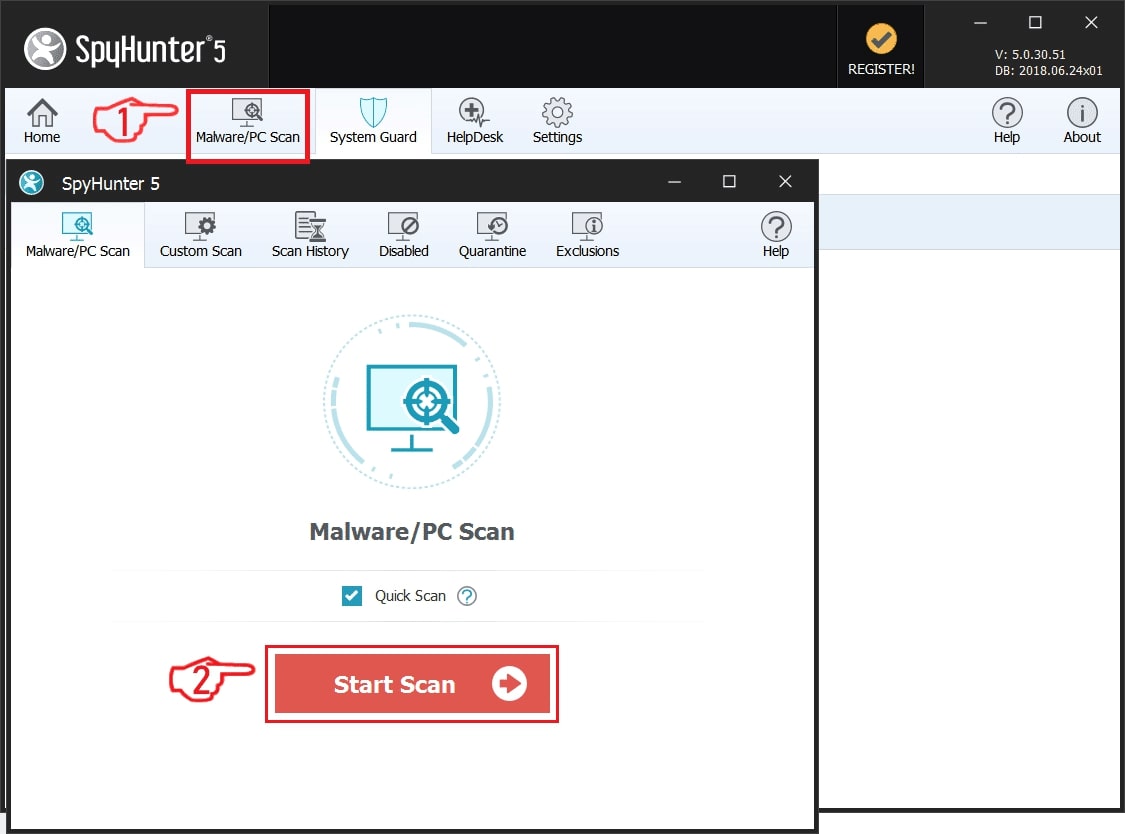
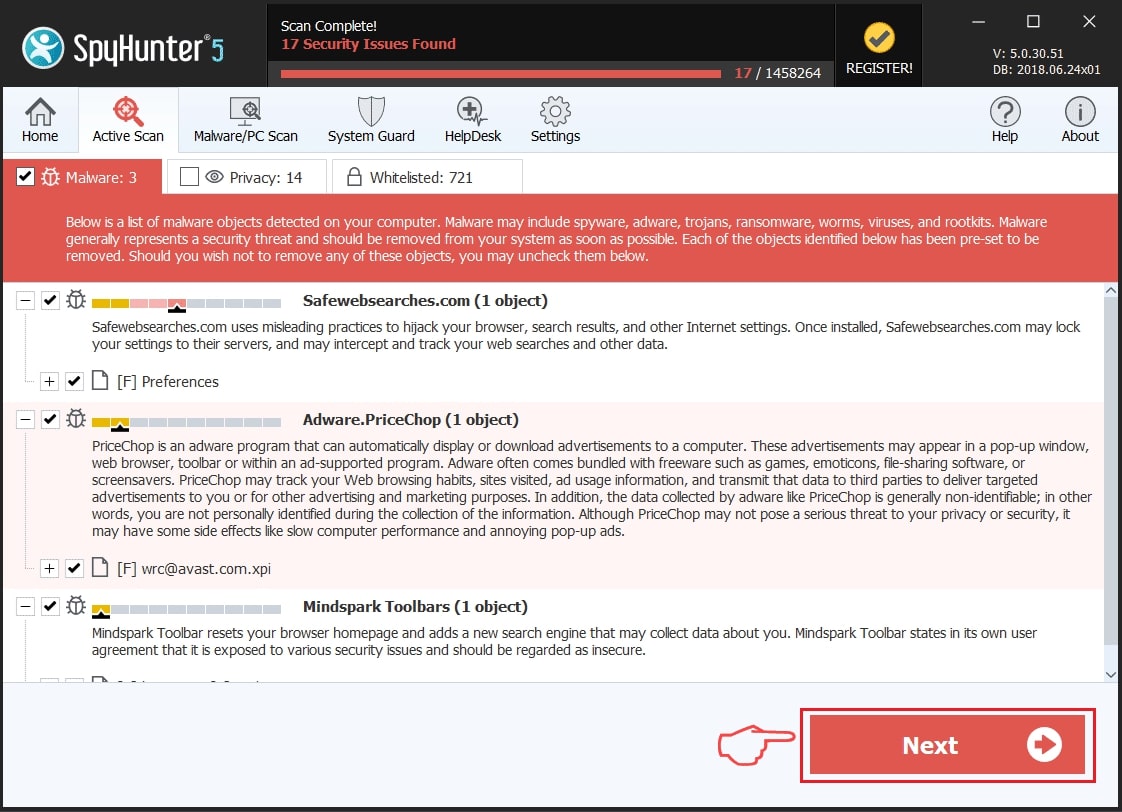
Degrau 1: Procurar por Trojan:PowerShell/PowDow with SpyHunter Anti-Malware Tool
Degrau 2: Limpe quaisquer registros, criado por Trojan:PowerShell/PowDow on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, criado por Trojan:PowerShell/PowDow there. Isso pode acontecer, seguindo os passos abaixo:


 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Trojan:PowerShell/PowDow on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
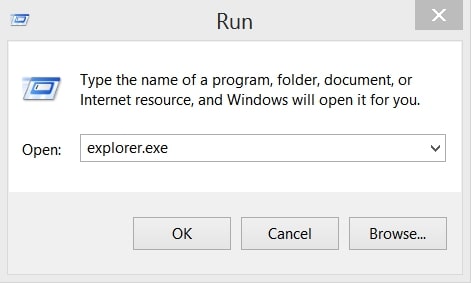
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
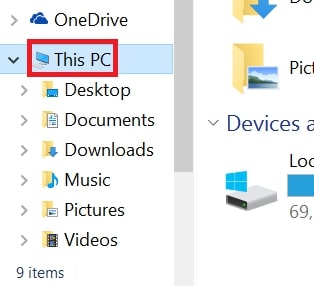
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
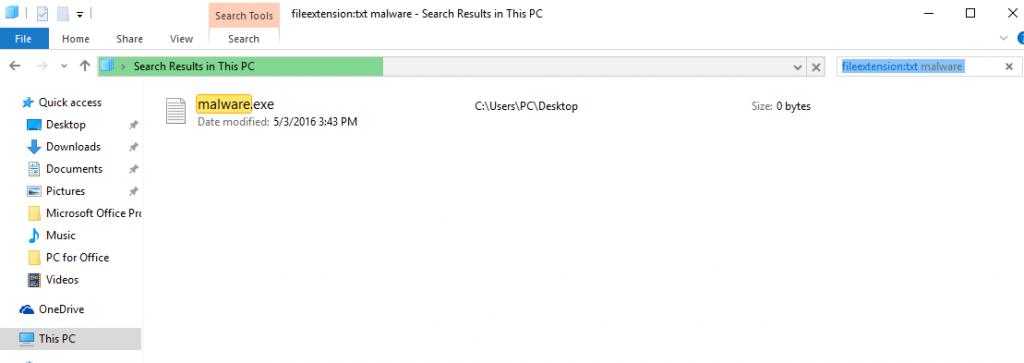
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
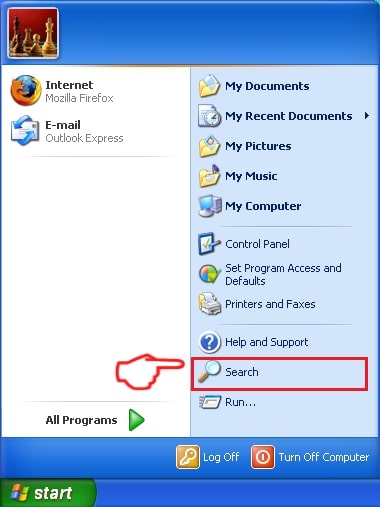
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
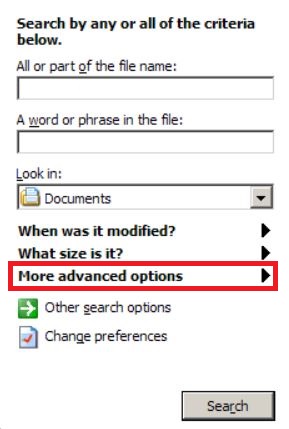
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
troiano:PowerShell/PowDow FAQ
O que o Trojan:PowerShell/PowDow Trojan Do?
O trojan:PowerShell/PowDow troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, como Trojan:PowerShell/PowDow, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Trojan:PowerShell/PowDow Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Trojan:PowerShell/PowDow Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
Sobre o Trojan:PowerShell/PowDow Research
O conteúdo que publicamos em SensorsTechForum.com, este trojan:PowerShell/PowDow how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre Trojan:PowerShell/PowDow?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, a pesquisa por trás do Trojan:PowerShell/PowDow threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.