

Een TrojanDownloader:Win64/Penguish.PO!Een MT-waarschuwing van Microsoft Defender moet met spoed worden behandeld.. Trojan downloaders vormen geen op zichzelf staande bedreiging in de traditionele zin. – Hun primaire functie is om stilletjes verbinding te maken met door de aanvaller gecontroleerde infrastructuur en extra malware naar de geïnfecteerde machine te halen.. De eerste detectie geeft daarom geen volledig beeld van wat er zich op uw systeem bevindt.; De echte vraag is wat de downloader al heeft geïnstalleerd of aan het installeren is wanneer Defender het detecteert..
Trojan Downloader:Win64/Penguish.PO!MT is een detectie die door Microsoft Defender Antivirus is uitgegeven voor 64-bits systemen. (Win64) Trojan-downloader-dreiging afkomstig van de Penguish-familie. Zoals gedocumenteerd in Microsoft Security Intelligence., de “PO!MT” Het achtervoegsel identificeert een specifieke variant met kenmerken die naast geautomatiseerde detectie ook een handmatige dreigingsanalyse hebben veroorzaakt.. Trojan-downloaders in deze categorie zijn ontworpen om na de eerste uitvoering onopvallend te werken., Het systeem zorgt voor persistentie op de geïnfecteerde machine en communiceert tegelijkertijd met externe servers om extra malware te downloaden en uit te voeren die door de beheerders is geselecteerd..
| Naam | Trojan Downloader:Win64/Penguish.PO!MT |
| Threat Type | Trojan Downloader (Detectie door Microsoft Defender / Win64) |
| Symptomen | Microsoft Defender-waarschuwing voor TrojanDownloader:Win64/Penguish.PO!MT; Onverwachte uitvoerbare bestanden verschijnen in systeemdirectory's.; Secundaire malware-infecties gedetecteerd na de eerste waarschuwing.; onverklaarbare uitgaande netwerkactiviteit; trage systeemprestaties; verdachte processen die draaien zonder een bijbehorende geïnstalleerde applicatie |
| Verwijderingstijd | Rond 15 Notulen |
| Removal Tool | Zien of je systeem is getroffen door malware
* Met Free Remover kun je, met een wachttijd van 48 uur, één herstel en verwijdering voor gevonden resultaten. Gebruikersovereenkomst van SpyHunter, Privacybeleid, en meer details over Gratis Verwijderaar. |
Hoe heb ik TrojanDownloader gekregen?:Win64/Penguish.PO!MT?
Trojan-downloaders van de Penguish-familie bereiken systemen via distributiemethoden die overeenkomen met de bredere Win64-trojancategorie.:
- Gekraakte software en generatoren voor serienummers Downloads van Win64-trojans blijven via piraterijwebsites en torrentplatforms de belangrijkste manier waarop gebruikers deze trojans downloaden. – De context van illegale downloads ontmoedigt gebruikers om zich bewust te zijn van de beveiligingsrisico's..
- Kwaadaardige e-mailcampagnes het distribueren van documentbijlagen met ingebedde macro's die, wanneer ingeschakeld door de ontvanger, Download en voer de Penguish-payload uit op het systeem..
- Drive-by downloads op basis van exploits van gecompromitteerde websites of kwaadaardige advertenties die de download stilletjes op kwetsbare computers installeren zonder dat de gebruiker verder hoeft te doen dan de pagina te bezoeken..
- Nep-software-updatepagina's gepresenteerd door kwaadwillende websites die beweren dat een browserextensie, media-plug-in, of een ander veelvoorkomend onderdeel vereist een dringende update., het leveren van de downloader in plaats van een legitieme update.
- Gecompromitteerde softwaredistributiekanalen – Downloadspiegels en websites van derden waar legitieme applicatiepakketten stilletjes zijn vervangen of aangevuld met versies die de Penguish-payload bevatten..
- Bestanden delen binnen de gamingcommunity – spel cheats, mods, en trainers die via Discord-servers werden gedeeld, spelforums, of torrentsites die de downloader in het gedistribueerde archief meenemen..
Wat betekent TrojanDownloader:Win64/Penguish.PO!MT Do?
Eenmaal uitgevoerd op een 64-bits Windows-systeem, De Penguish-trojan downloader voert een gestructureerde reeks bewerkingen uit.:
- Zorgt voor persistentie op de geïnfecteerde machine via opstartvermeldingen in het register, geplande taken, of de installatie van een Windows-service om ervoor te zorgen dat deze systeemherstarts overleeft en beschikbaar blijft om in de loop der tijd extra payloads te downloaden..
- Contacten met command-and-control-servers om de zojuist gecompromitteerde machine te registreren en een lijst met te downloaden payloads te ontvangen – Dit kunnen onder andere informatiedieven zijn., ransomware, Trojaanse paarden voor externe toegang, cryptominers, of verdere downloadcomponenten.
- Downloadt en voert stilletjes extra malware uit. op de achtergrond, Het is mogelijk dat meerdere verschillende bedreigingen tegelijkertijd worden verspreid tijdens één infectiesessie, zonder dat de gebruiker daar iets van merkt..
- Kan proberen Windows Defender uit te schakelen of te omzeilen. door uitsluitingsregels toe te voegen, beveiligingsinstellingen wijzigen, of door gebruik te maken van procesinjectietechnieken om te opereren binnen de geheugenruimte van legitieme processen..
- Verzamelt basisinformatie voor systeemprofilering. – hardware-identificaties, versie van het besturingssysteem, geïnstalleerde beveiligingssoftware, en geografische gegevens – om te bepalen welke ladingen het meest geschikt en waardevol zijn voor de specifieke machine..
- Kan in de loop van de tijd bijgewerkte instructies voor de payload ontvangen., Dit betekent dat de infectie zich kan ontwikkelen en weken na de eerste inbreuk geheel nieuwe bedreigingscategorieën kan introduceren..
- De impact van secundaire ladingen varieert sterk. afhankelijk van wat de downloader al heeft geïnstalleerd – diefstal van identiteitsgegevens, bestandsencryptie, toegang op afstand, En het kapen van resources zijn allemaal mogelijke uitkomsten van een succesvolle Penguish-implementatie..
Hoe te verwijderen TrojanDownloader:Win64/Penguish.PO!MT?
Omdat dit een downloader is die mogelijk al extra malware heeft geïnstalleerd., De verwijdering moet zowel de primaire dreiging als eventuele secundaire ladingen aanpakken.:
- Verbinding met internet verbreken onmiddellijk om te voorkomen dat de downloader extra payloads ophaalt of verder communiceert met command-and-controlservers terwijl u zich voorbereidt op verwijdering..
- Accepteer de door Microsoft Defender aanbevolen quarantaine- of verwijderingsactie. voor het gedetecteerde bestand als de waarschuwing nog steeds actief is – Negeer of verwerp de melding van Defender niet..
- Opstarten in de veilige modus met netwerkondersteuning – herstart, Houd Shift ingedrukt en klik op Opnieuw starten., Ga naar Probleemoplossing – Geavanceerde opties – Startup Settings, en druk op 5. De veilige modus voorkomt dat de meeste downloadcomponenten bij het opstarten worden geladen..
- Voer een volledige systeemscan uit met SpyHunter in de veilige modus. Een grondige scan is essentieel gezien de functie van de downloader. – Het identificeert zowel de primaire Penguish-componenten als eventuele secundaire malware die al op het systeem is geïnstalleerd..
- Bekijk recent gedownloade bestanden in je map Downloads en op alle locaties waar bestanden van externe bronnen zijn opgeslagen. – Verwijder alles wat je rond het tijdstip van de infectie hebt gedownload van onofficiële of onbetrouwbare bronnen..
- Controleer Taakplanner Gebruik Taakbeheer voor verdachte geplande taken en Taakbeheer voor onbekende processen die zijn aangemaakt door de downloader of de bijbehorende payloads., Het beëindigen van processen en het verwijderen van taken die zijn gekoppeld aan onbekende bestandspaden..
- Controleer de opstartsleutels in het register. door regedit te gebruiken bij HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun en het overeenkomstige adres in HKEY_LOCAL_MACHINE, Het verwijderen van alle vermeldingen die verwijzen naar bestanden op ongebruikelijke locaties..
- Controleer geïnstalleerde programma's gesorteerd op installatiedatum en alles verwijderen wat onbekend was en rond het tijdstip van de melding verscheen..
- Voer na een normale herstart een tweede volledige scan uit. om te bevestigen dat zowel de Penguish-downloader als alle geïnstalleerde payloads volledig zijn verwijderd..
- Wijzig alle accountwachtwoorden van een schoon apparaat na bevestigde verwijdering – als een infostealer als secundaire lading werd ingezet, Alle inloggegevens die sinds de infectie op de geïnfecteerde machine zijn ingevoerd, moeten als gecompromitteerd worden beschouwd..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
Voorbereiding voor het verwijderen TrojanDownloader:Win64/Penguish.PO!MT.
Voor het eigenlijke verwijdering, Wij raden u aan de volgende voorbereidende stappen te doen.
- Zorg ervoor dat u deze instructies altijd open en in de voorkant van je ogen.
- Doe een back-up van al uw bestanden, zelfs als ze konden worden beschadigd. U moet een back-up van uw gegevens met een cloud backup oplossing en verzekeren van uw bestanden tegen elke vorm van verlies, zelfs van de meest ernstige bedreigingen.
- Wees geduldig als deze een tijdje zou kunnen nemen.
- Scannen op malware
- Registers repareren
- Verwijder virusbestanden
Stap 1: Scannen op TrojanDownloader:Win64/Penguish.PO!MT with SpyHunter Anti-Malware Tool
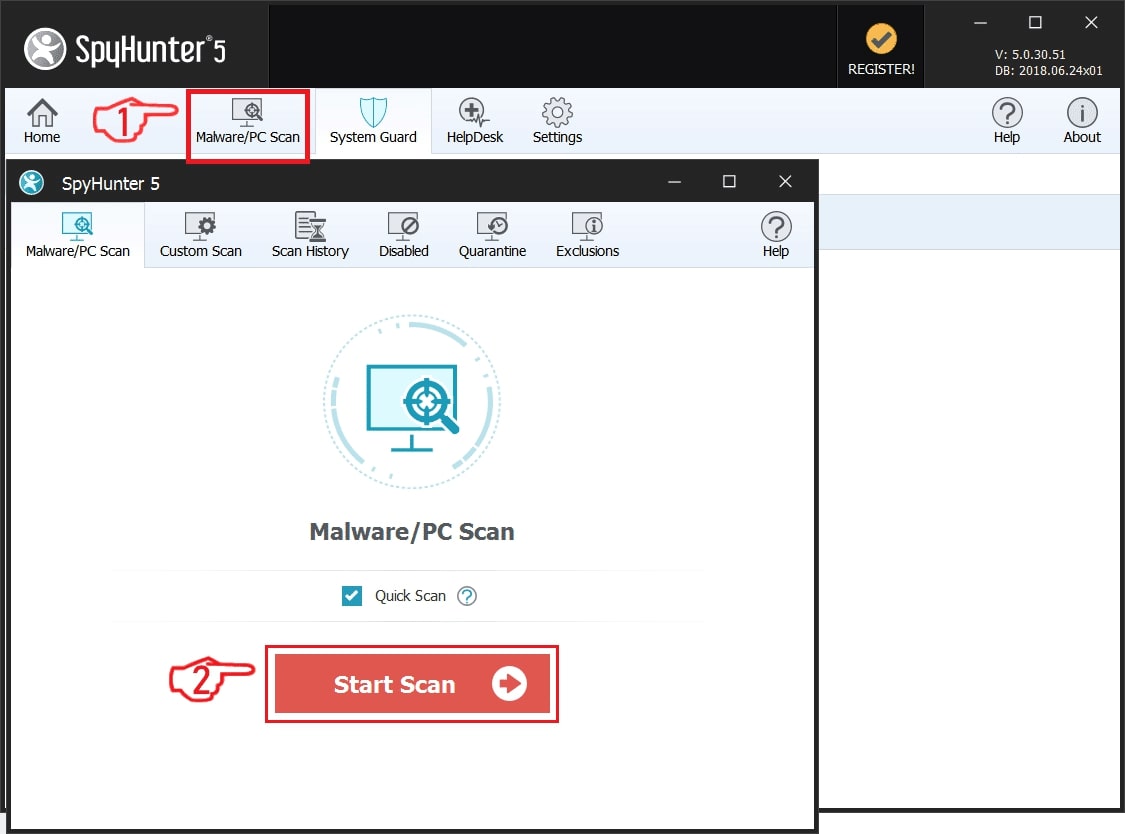
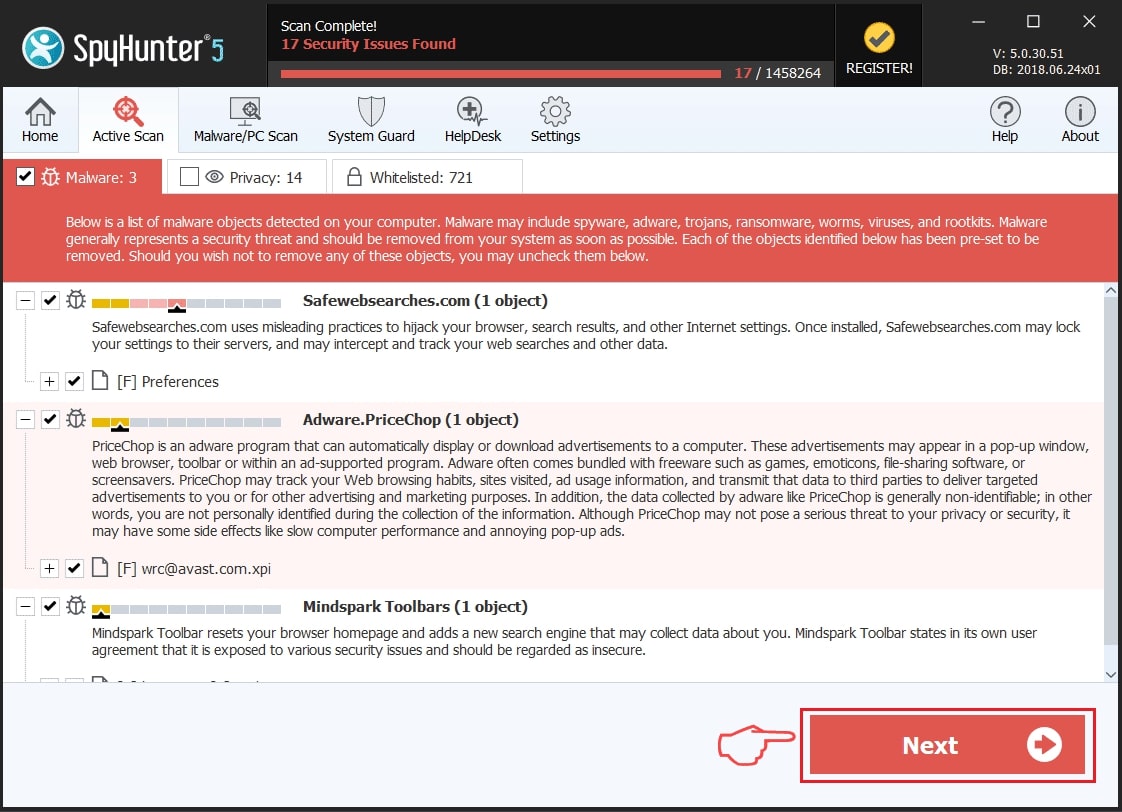
Stap 2: Verwijder eventuele registers, aangemaakt door TrojanDownloader:Win64/Penguish.PO!MT on your computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, aangemaakt door TrojanDownloader:Win64/Penguish.PO!MT there. Dit kan gebeuren door de stappen onder:
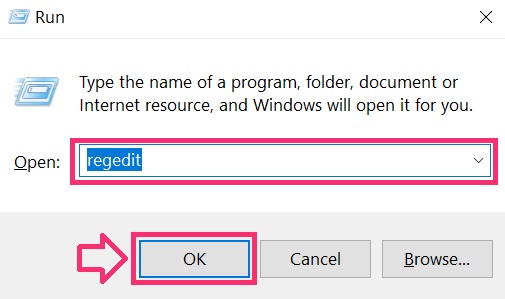
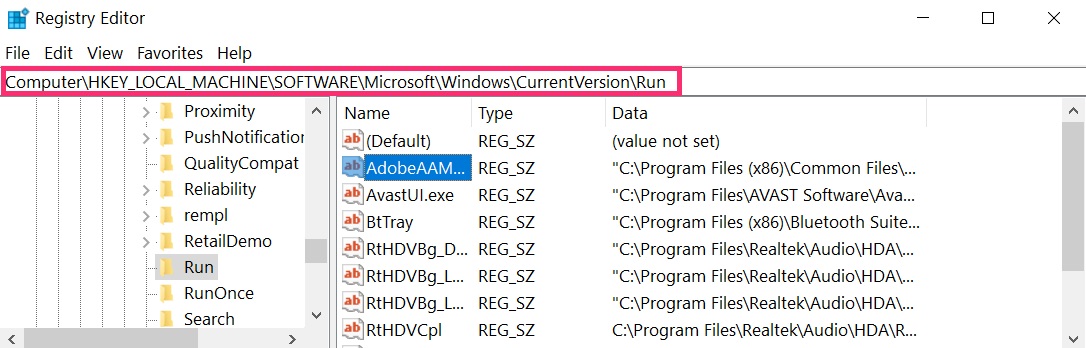
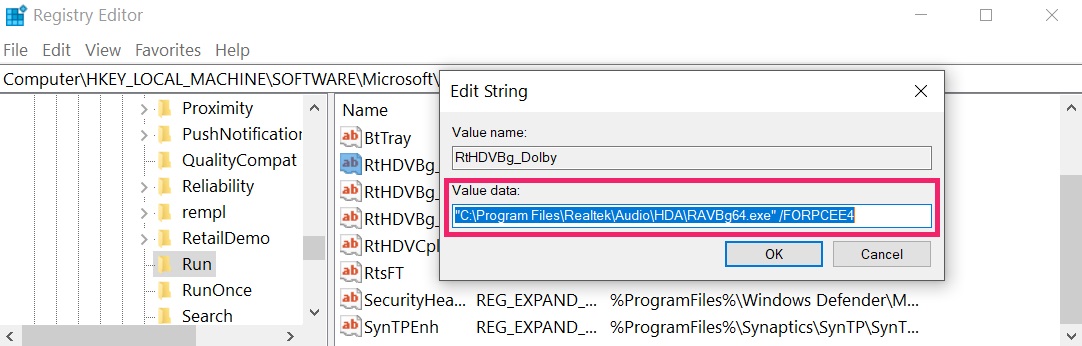 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Stap 3: Find virus files created by TrojanDownloader:Win64/Penguish.PO!MT on your PC.
1.Voor Windows 8, 8.1 en 10.
Voor nieuwere Windows-besturingssystemen
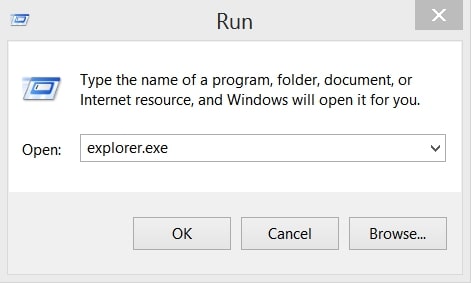
1: Op het toetsenbord druk + R en schrijf explorer.exe in de Rennen tekstvak en klik dan op de OK knop.
2: Klik op uw pc uit de snelle toegang bar. Dit is meestal een icoon met een monitor en de naam is ofwel "Mijn computer", "My PC" of "Deze PC" of hoe je het hebt genoemd.
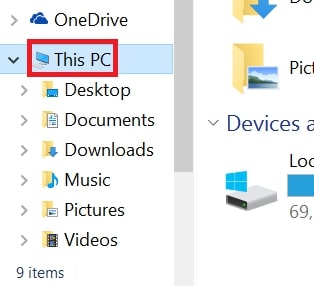
3: Navigeer naar het zoekvak in de rechterbovenhoek van het scherm van uw pc en typ "echter in meerdere contexten:" en waarna typt u de bestandsextensie. Als u op zoek bent naar kwaadaardige executables, Een voorbeeld kan zijn "echter in meerdere contexten:exe". Na het doen van dat, laat een spatie en typ de bestandsnaam die u denkt dat de malware is gemaakt. Hier is hoe het kan verschijnen als het bestand is gevonden:
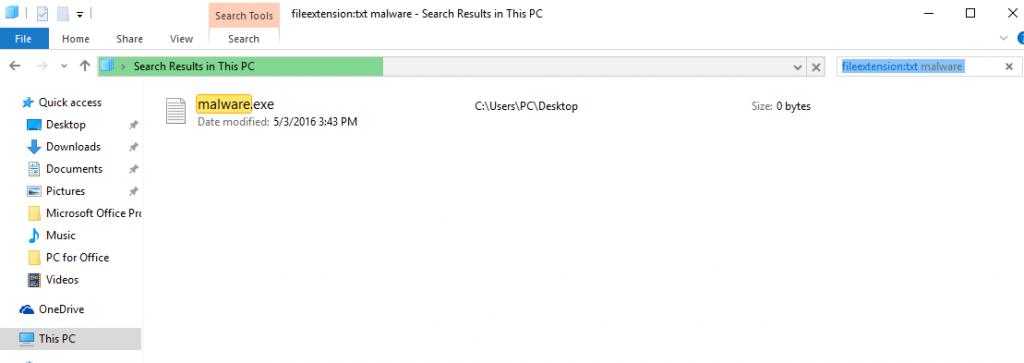
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Voor Windows XP, Uitzicht, en 7.
Voor oudere Windows-besturingssystemen
In oudere Windows-besturingssystemen zou de conventionele aanpak de effectieve moeten zijn:
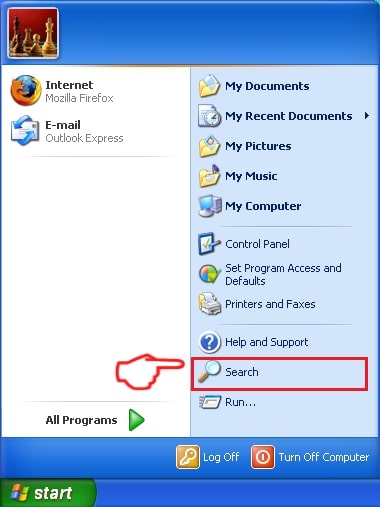
1: Klik op de Start Menu icoon (meestal op uw bottom-links) en kies vervolgens de Zoeken voorkeur.
2: Na het zoekvenster verschijnt, kiezen Meer geavanceerde opties van de search assistent doos. Een andere manier is door te klikken op Alle bestanden en mappen.
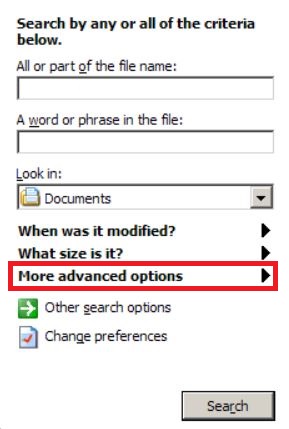
3: Na dat type de naam van het bestand dat u zoekt en klik op de knop Zoeken. Dit kan enige tijd duren, waarna de resultaten worden weergegeven. Als u het kwaadaardig bestand hebt gevonden, u kunt kopiëren of openen de locatie door rechtermuisknop te klikken ben ermee bezig.
Nu moet je in staat om elk bestand op Windows ontdekken zolang het op uw harde schijf en is niet verborgen via speciale software.
Trojan Downloader:Win64/Penguish.PO!MT FAQ
Wat betekent TrojanDownloader:Win64/Penguish.PO!MT Trojan Do?
De Trojaanse Downloader:Win64/Penguish.PO!MT Trojaans is een kwaadaardig computerprogramma ontworpen om te ontwrichten, schade, of ongeautoriseerde toegang verkrijgen naar een computersysteem. Het kan worden gebruikt om gevoelige gegevens te stelen, controle krijgen over een systeem, of andere kwaadaardige activiteiten starten.
Kunnen Trojaanse paarden wachtwoorden stelen??
Ja, Trojans, zoals TrojanDownloader:Win64/Penguish.PO!MT, kan wachtwoorden stelen. Deze kwaadaardige programma's are designed to gain access to a user's computer, slachtoffers bespioneren en gevoelige informatie zoals bankgegevens en wachtwoorden stelen.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Hide Itself?
Ja, het kan. Een Trojaans paard kan verschillende technieken gebruiken om zichzelf te maskeren, inclusief rootkits, encryptie, en verduistering, om zich te verbergen voor beveiligingsscanners en detectie te omzeilen.
Kan een Trojaans paard worden verwijderd door Factory Reset?
Ja, een Trojaans paard kan worden verwijderd door uw apparaat terug te zetten naar de fabrieksinstellingen. Dit komt omdat het het apparaat in de oorspronkelijke staat zal herstellen, het verwijderen van schadelijke software die mogelijk is geïnstalleerd. Houd er rekening mee dat er geavanceerdere Trojans zijn die achterdeurtjes achterlaten en opnieuw infecteren, zelfs na een fabrieksreset.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Infect WiFi?
Ja, het is mogelijk dat een trojan wifi-netwerken infecteert. Wanneer een gebruiker verbinding maakt met het geïnfecteerde netwerk, de Trojan kan zich verspreiden naar andere aangesloten apparaten en kan toegang krijgen tot gevoelige informatie op het netwerk.
Kunnen Trojaanse paarden worden verwijderd?
Ja, Trojaanse paarden kunnen worden verwijderd. Dit wordt meestal gedaan door een krachtig antivirus- of antimalwareprogramma uit te voeren dat is ontworpen om schadelijke bestanden te detecteren en te verwijderen. In sommige gevallen, handmatige verwijdering van de Trojan kan ook nodig zijn.
Kunnen Trojaanse paarden bestanden stelen?
Ja, Trojaanse paarden kunnen bestanden stelen als ze op een computer zijn geïnstalleerd. Dit wordt gedaan door de malware auteur of gebruiker om toegang te krijgen tot de computer en vervolgens de bestanden te stelen die erop zijn opgeslagen.
Welke anti-malware kan Trojaanse paarden verwijderen?
Antimalwareprogramma's zoals SpyHunter zijn in staat om Trojaanse paarden op uw computer te scannen en van uw computer te verwijderen. Het is belangrijk om uw anti-malware up-to-date te houden en uw systeem regelmatig te scannen op schadelijke software.
Kunnen Trojaanse paarden USB infecteren?
Ja, Trojaanse paarden kunnen infecteren USB apparaten. USB-trojans wordt meestal verspreid via schadelijke bestanden die van internet zijn gedownload of via e-mail zijn gedeeld, allowing the hacker to gain access to a user's confidential data.
Over de TrojanDownloader:Win64/Penguish.PO!MT Research
De inhoud die we publiceren op SensorsTechForum.com, deze Trojaanse Downloader:Win64/Penguish.PO!MT how-to removal guide included, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen het specifieke trojan-probleem op te lossen.
Hoe hebben we het onderzoek naar TrojanDownloader uitgevoerd:Win64/Penguish.PO!MT?
Houd er rekening mee dat ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, waardoor we dagelijks updates ontvangen over de nieuwste malwaredefinities, inclusief de verschillende soorten trojans (achterdeur, downloader, infostealer, losgeld, etc.)
Bovendien, het onderzoek achter de TrojanDownloader:Win64/Penguish.PO!MT threat is backed with VirusTotal.
Om de dreiging van trojans beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.