

Un descargador troyano:Win64/Penguish.PO!Las alertas de MT de Microsoft Defender deben tratarse con urgencia.. Las amenazas de descarga de troyanos no son amenazas independientes en el sentido tradicional. – Su función principal es conectarse silenciosamente a la infraestructura controlada por el atacante e instalar malware adicional en la máquina infectada.. Por lo tanto, la detección inicial no ofrece una imagen completa de lo que hay en su sistema.; La verdadera preocupación es qué ha instalado o está instalando el programa de descarga cuando Defender lo detecta..
Trojan Downloader:Win64/Penguish.PO!MT es una detección emitida por Microsoft Defender Antivirus para sistemas de 64 bits. (Win64) Amenaza de descarga troyana perteneciente a la familia Penguish. Tal como se documenta en Microsoft Security Intelligence, la “correos!MONTE” El sufijo identifica una variante específica con características que desencadenaron una evaluación manual de amenazas además de la detección automatizada.. Los troyanos descargadores de esta familia están diseñados para operar sigilosamente después de su ejecución inicial., establecer persistencia en la máquina infectada mientras se comunica con servidores remotos para recuperar y ejecutar cargas útiles de malware adicionales elegidas por los operadores..
| Nombre | Trojan Downloader:Win64/Penguish.PO!MONTE |
| El tipo de amenaza | Trojan Downloader (Detección de Microsoft Defender / Win64) |
| Los síntomas | Alerta de Microsoft Defender sobre TrojanDownloader:Win64/Penguish.PO!MONTE; Archivos ejecutables inesperados que aparecen en los directorios del sistema; Se detectaron infecciones secundarias de malware tras la alerta inicial.; actividad de red saliente inexplicable; rendimiento lento del sistema; Procesos sospechosos que se ejecutan sin una aplicación instalada correspondiente. |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje TrojanDownloader?:Win64/Penguish.PO!MONTE?
Las amenazas de descarga de troyanos de la familia Penguish llegan a los sistemas a través de métodos de distribución consistentes con la categoría más amplia de troyanos Win64.:
- Software pirateado y generadores de claves de serie Los sitios de piratería y las plataformas de torrents siguen siendo el principal mecanismo de distribución de los troyanos descargadores de Win64. – El contexto de descarga ilegal desalienta el comportamiento del usuario respecto a la seguridad..
- Campañas de correo electrónico maliciosas distribuir archivos adjuntos con macros incrustadas que, cuando lo habilite el destinatario, Descarga y ejecuta la carga útil de Penguish en el sistema..
- Descargas automáticas basadas en exploits desde sitios web comprometidos o anuncios maliciosos que instalan silenciosamente el programa de descarga en máquinas vulnerables sin requerir ninguna interacción del usuario más allá de visitar la página..
- Páginas falsas de actualización de software presentado por sitios web maliciosos que afirman que una extensión del navegador, complemento multimedia, u otro componente común requiere una actualización urgente, Entregando el descargador en lugar de cualquier actualización legítima..
- Canales de distribución de software comprometidos – Descarga desde servidores espejo y sitios de software de terceros donde paquetes de aplicaciones legítimas han sido reemplazados o complementados silenciosamente con versiones que contienen la carga útil de Penguish..
- Compartir archivos en la comunidad de videojuegos – trucos de juegos, mods, y entrenadores compartidos a través de servidores de Discord, foros de juegos, o sitios de torrents que llevan al descargador dentro del archivo distribuido.
¿Qué hace TrojanDownloader:Win64/Penguish.PO!MT Hacer?
Una vez ejecutado en un sistema Windows de 64 bits, El descargador troyano Penguish lleva a cabo una secuencia estructurada de operaciones.:
- Establece persistencia en la máquina infectada a través de entradas de inicio del registro, tareas programadas, o la instalación del servicio de Windows para garantizar que sobreviva a los reinicios del sistema y permanezca disponible para descargar cargas útiles adicionales con el tiempo..
- Servidores de comando y control de contactos para registrar la máquina recién comprometida y recibir una lista de cargas útiles para descargar – Estos pueden incluir a los ladrones de información., ransomware, troyanos de acceso remoto, mineros de monedas, o componentes de descarga adicionales.
- Descarga y ejecuta silenciosamente malware adicional. en el fondo, potencialmente desplegar múltiples amenazas distintas en una sola sesión de infección sin ninguna indicación visible para el usuario..
- Puede intentar deshabilitar o eludir Windows Defender. mediante la adición de reglas de exclusión, Modificar la configuración de seguridad, o utilizando técnicas de inyección de procesos para operar dentro del espacio de memoria de procesos legítimos..
- Recopila información básica de perfilado del sistema. – identificadores de hardware, versión del sistema operativo, software de seguridad instalado, y datos geográficos – para determinar qué cargas útiles son las más apropiadas y valiosas para la máquina específica.
- Puede recibir instrucciones de carga útil actualizadas con el tiempo., lo que significa que la infección puede evolucionar y desplegar categorías de amenazas completamente nuevas semanas después del compromiso inicial..
- El impacto de la carga útil secundaria varía ampliamente. dependiendo de lo que el programa de descarga ya haya instalado – robo de credenciales, cifrado de archivos, acceso remoto, y el secuestro de recursos son resultados posibles de un despliegue exitoso de Penguish..
Cómo quitar TrojanDownloader:Win64/Penguish.PO!MONTE?
Porque se trata de un programa de descarga que podría haber instalado malware adicional., La eliminación debe abordar tanto la amenaza principal como cualquier carga útil secundaria.:
- Desconectarse de Internet Inmediatamente, para evitar que el programa de descarga recupere cargas útiles adicionales o se comunique con los servidores de comando y control mientras se prepara para la eliminación..
- Acepte la acción de cuarentena o eliminación recomendada por Microsoft Defender. para el archivo detectado si la alerta sigue activa – No desestime ni ignore la notificación de Defender..
- Iniciar en modo seguro con funciones de red. – Reanudar, Mantén pulsada la tecla Mayús y haz clic en Reiniciar., Navegar a Solución de problemas – Opciones avanzadas – Configuración de inicio, y pulse 5. El modo seguro impide que la mayoría de los componentes del descargador se carguen al iniciar el sistema..
- Ejecutar un escaneo completo del sistema con SpyHunter en modo seguro. Un escaneo completo es esencial dada la función del descargador. – Identifica tanto los componentes principales de Penguish como cualquier malware secundario ya instalado en el sistema..
- Revisar los archivos descargados recientemente en tu carpeta de Descargas y en cualquier ubicación donde se hayan guardado archivos de fuentes externas. – Elimine cualquier archivo descargado de fuentes no oficiales o no confiables en el momento de la infección..
- Comprobar el programador de tareas para tareas programadas sospechosas y el Administrador de tareas para procesos desconocidos creados por el descargador o sus cargas útiles., Finalizar procesos y eliminar tareas asociadas a rutas de archivo desconocidas..
- Inspeccione las claves de inicio del registro. utilizando regedit en HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun y su equivalente en HKEY_LOCAL_MACHINE., Eliminar cualquier entrada que haga referencia a archivos de ubicaciones inusuales..
- Revisar los programas instalados Ordenar por fecha de instalación y desinstalar cualquier cosa desconocida que haya aparecido alrededor del momento de la alerta..
- Ejecute un segundo análisis completo después de reiniciar normalmente. para confirmar que tanto el descargador Penguish como cualquier carga útil instalada se han eliminado por completo.
- Cambiar todas las contraseñas de las cuentas de un dispositivo limpio después de una extracción confirmada – si se implementó un programa de robo de información como carga útil secundaria, Todas las credenciales introducidas en el equipo infectado desde que se produjo la infección deben considerarse comprometidas..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de retirar TrojanDownloader:Win64/Penguish.PO!MONTE.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Analizar en busca de TrojanDownloader:Win64/Penguish.PO!MT with SpyHunter Anti-Malware Tool
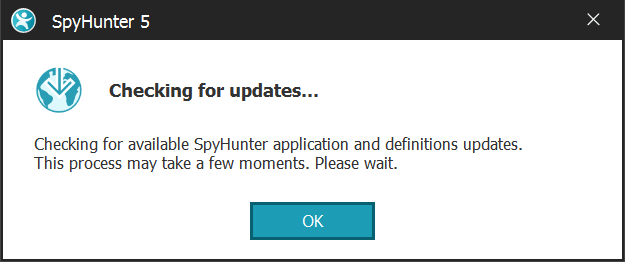
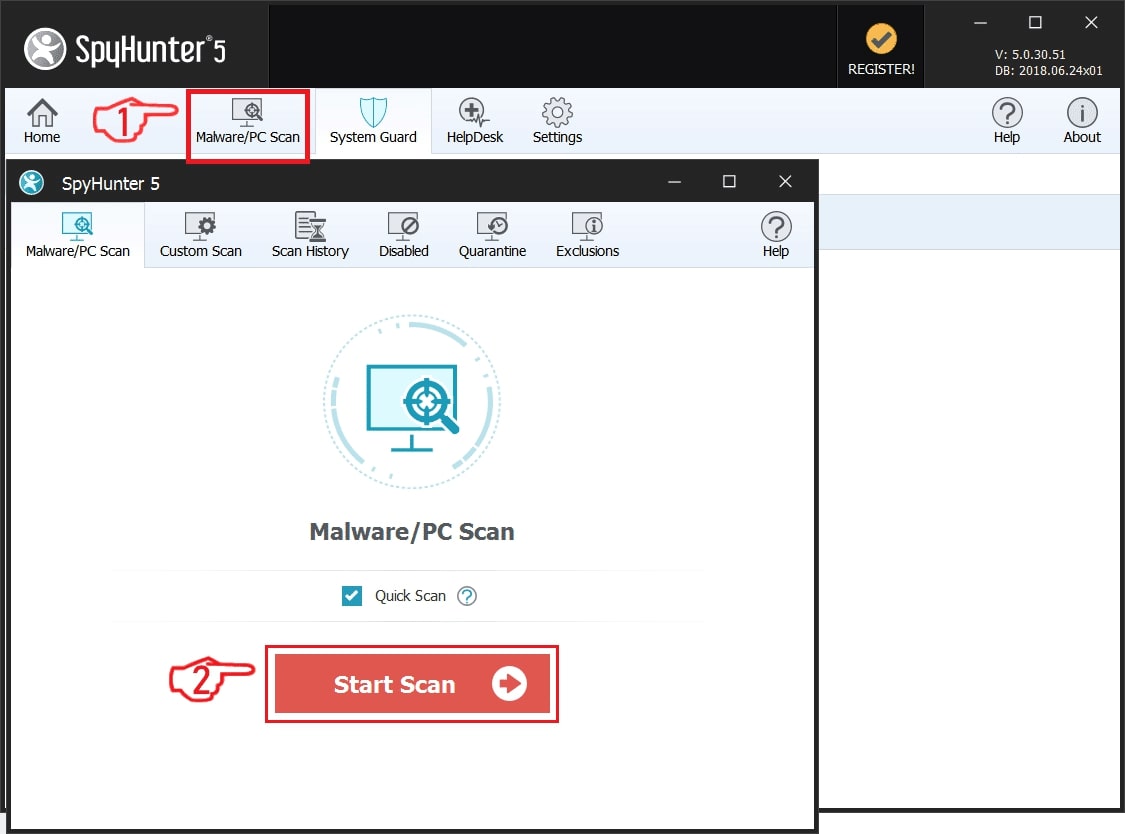
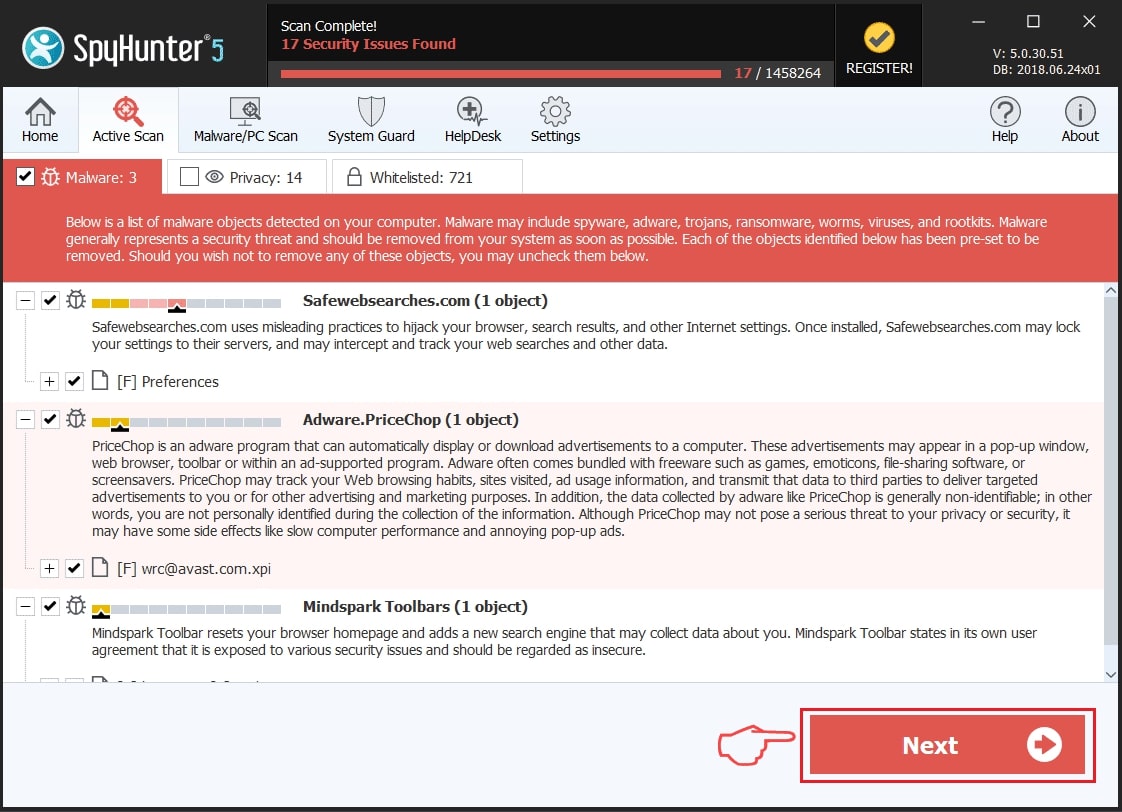
Paso 2: Limpiar los registros, creado por TrojanDownloader:Win64/Penguish.PO!MT on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, creado por TrojanDownloader:Win64/Penguish.PO!MT there. Esto puede ocurrir siguiendo los pasos debajo:
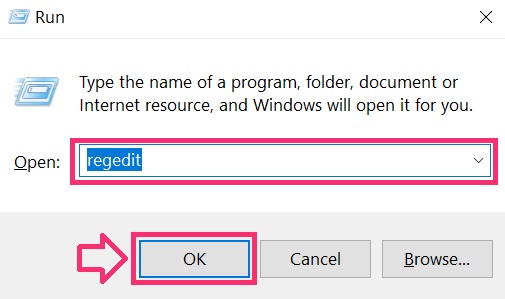
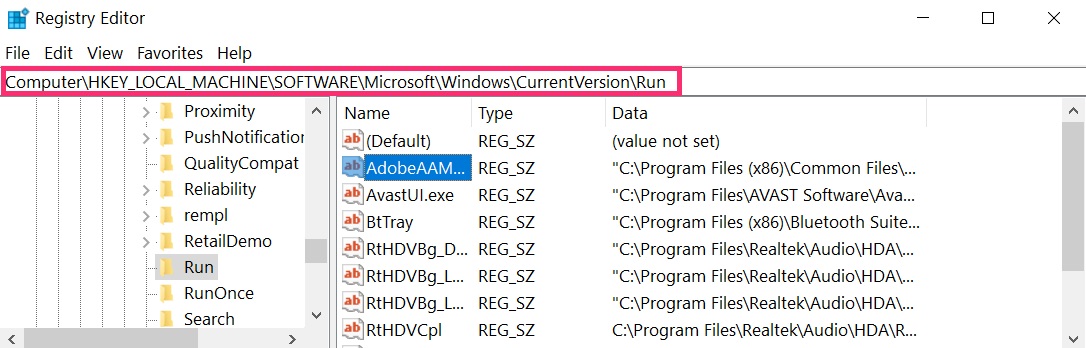
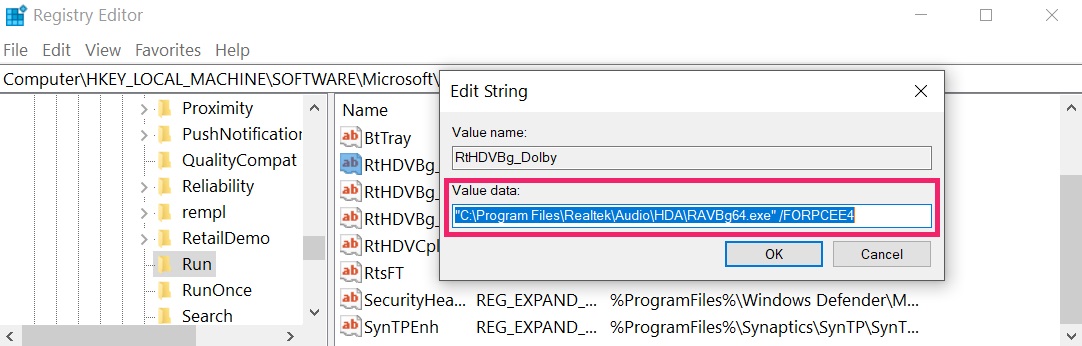 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Encuentra archivos de virus creados por TrojanDownloader:Win64/Penguish.PO!MT on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
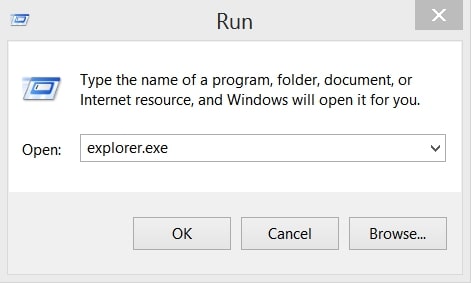
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
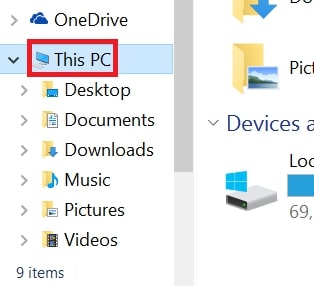
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
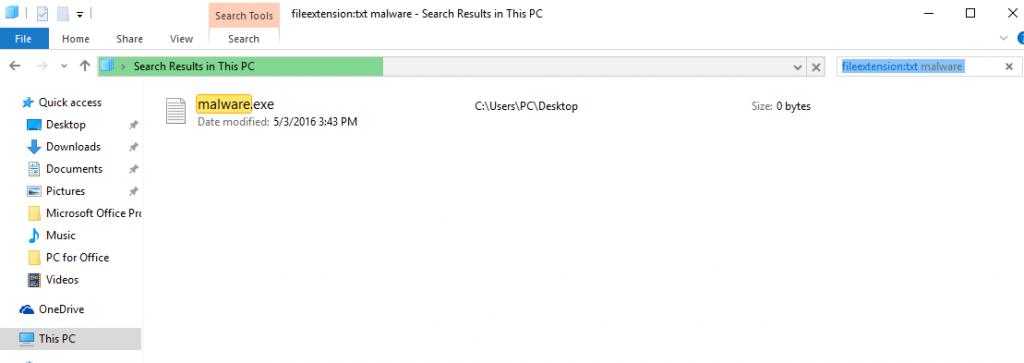
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
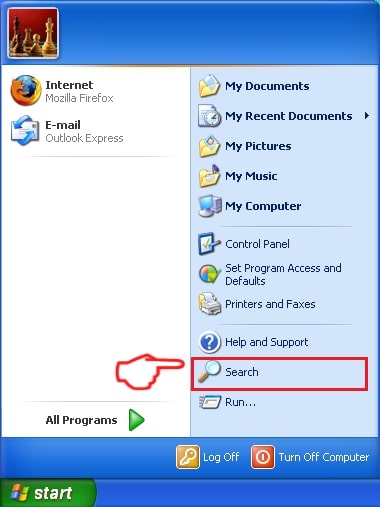
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
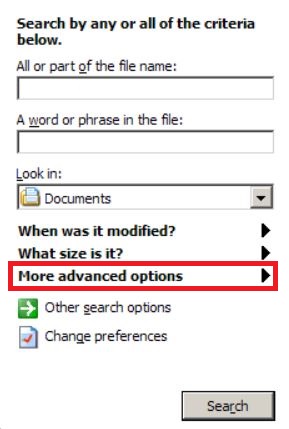
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Trojan Downloader:Win64/Penguish.PO!MT FAQ
¿Qué hace TrojanDownloader:Win64/Penguish.PO!MT Trojan Do?
El TrojanDownloader:Win64/Penguish.PO!MONTE Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como TrojanDownloader:Win64/Penguish.PO!MONTE, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
Acerca de TrojanDownloader:Win64/Penguish.PO!MT Research
El contenido que publicamos en SensorsTechForum.com, este TrojanDownloader:Win64/Penguish.PO!MT how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre TrojanDownloader?:Win64/Penguish.PO!MONTE?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, la investigación detrás de TrojanDownloader:Win64/Penguish.PO!MT threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..