

Un cheval de Troie téléchargeur:Win64/Penguish.PO!L'alerte MT de Microsoft Defender doit être traitée en urgence.. Les menaces de type cheval de Troie téléchargeur ne sont pas des menaces autonomes au sens traditionnel du terme. – Leur fonction principale est de se connecter silencieusement à l'infrastructure contrôlée par l'attaquant et d'y transférer des logiciels malveillants supplémentaires.. La détection initiale ne donne donc pas une image complète de ce qui se trouve sur votre système.; Le véritable problème réside dans ce que le programme de téléchargement a déjà installé ou est en train d'installer lorsque Defender le détecte..
Trojan-Downloader:Win64/Penguish.PO!MT est une détection émise par Microsoft Defender Antivirus pour un système 64 bits. (Win64) Menace de téléchargement de cheval de Troie appartenant à la famille Penguish. Comme indiqué dans Microsoft Security Intelligence, la “PO!MT” Le suffixe identifie une variante spécifique présentant des caractéristiques qui ont déclenché une évaluation manuelle des menaces en plus de la détection automatisée.. Les chevaux de Troie téléchargeurs de cette famille sont conçus pour fonctionner furtivement après leur exécution initiale., établir une persistance sur la machine infectée tout en communiquant avec des serveurs distants pour récupérer et exécuter des charges utiles malveillantes supplémentaires choisies par les opérateurs.
| Nom | Trojan-Downloader:Win64/Penguish.PO!MT |
| Type de menace | Trojan Downloader (Détection de Microsoft Defender / Win64) |
| Symptômes | Alerte Microsoft Defender concernant TrojanDownloader:Win64/Penguish.PO!MT; Des fichiers exécutables inattendus apparaissent dans les répertoires système.; Des infections secondaires par des logiciels malveillants ont été détectées suite à l'alerte initiale.; activité réseau sortante inexpliquée; performances système lentes; Des processus suspects s'exécutent sans application installée correspondante. |
| Temps de retrait | Autour 15 Minutes |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
* Remover gratuit vous permet, soumis à une période d'attente de 48 heures, une correction et suppression pour les résultats trouvés. CLUF de SpyHunter, politique de confidentialité, et Plus de détails sur Free Remover. |
Comment ai-je obtenu TrojanDownloader ?:Win64/Penguish.PO!MT?
Les chevaux de Troie téléchargeurs de la famille Penguish atteignent les systèmes par des méthodes de distribution conformes à la catégorie plus large des chevaux de Troie Win64.:
- Logiciels piratés et générateurs de clés de série Les sites de piratage et les plateformes de torrents restent le principal vecteur de diffusion des chevaux de Troie téléchargeurs Win64. – Le contexte de téléchargement illégal dissuade l'utilisateur d'adopter des comportements soucieux de la sécurité..
- Campagnes par courriel malveillant distribution de pièces jointes contenant des macros intégrées, lorsque activé par le destinataire, télécharger et exécuter la charge utile Penguish sur le système.
- Téléchargements furtifs basés sur des exploits à partir de sites web compromis ou de publicités malveillantes qui installent silencieusement le programme de téléchargement sur des machines vulnérables sans nécessiter d'interaction de l'utilisateur autre que la simple consultation de la page..
- fausses pages de mise à jour logicielle présenté par des sites web malveillants prétendant qu'une extension de navigateur, plugin multimédia, ou un autre composant commun nécessite une mise à jour urgente, diffusion du programme de téléchargement à la place de toute mise à jour légitime.
- Canaux de distribution de logiciels compromis – miroirs de téléchargement et sites de logiciels tiers où des packages d'applications légitimes ont été discrètement remplacés ou complétés par des versions contenant le code malveillant Penguish.
- Partage de fichiers au sein de la communauté des joueurs – tricheurs de jeu, mods, et des entraîneurs partagés via des serveurs Discord, forums de jeux, ou les sites de torrents qui intègrent le programme de téléchargement dans l'archive distribuée.
Qu'est-ce que TrojanDownloader:Win64/Penguish.PO!MT Do?
Une fois exécuté sur un système Windows 64 bits, Le programme de téléchargement du cheval de Troie Penguish exécute une séquence structurée d'opérations:
- Établit la persistance sur la machine infectée via des entrées de démarrage du registre, les tâches planifiées, ou l'installation d'un service Windows pour garantir sa survie après les redémarrages du système et sa disponibilité pour le téléchargement de charges utiles supplémentaires au fil du temps..
- Serveurs de commande et de contrôle des contacts pour enregistrer la machine nouvellement compromise et recevoir une liste de charges utiles à télécharger – Cela peut inclure des voleurs d'informations, ransomware, chevaux de Troie d'accès à distance, mineurs de cryptomonnaie, ou d'autres composants de téléchargement.
- Télécharge et exécute silencieusement des logiciels malveillants supplémentaires en arrière-plan, potentiellement le déploiement de plusieurs menaces distinctes au cours d'une seule session d'infection sans aucune indication visible pour l'utilisateur.
- Peut tenter de désactiver ou de contourner Windows Defender en ajoutant des règles d'exclusion, modification des paramètres de sécurité, ou en utilisant des techniques d'injection de processus pour opérer dans l'espace mémoire de processus légitimes.
- Collecte des informations de profilage système de base – identificateurs matériels, la version du système d'exploitation, logiciel de sécurité installé, et données géographiques – pour déterminer quelles charges utiles sont les plus appropriées et les plus précieuses pour la machine spécifique.
- Peut recevoir des instructions de charge utile mises à jour au fil du temps, Cela signifie que l'infection peut évoluer et déployer des catégories de menaces entièrement nouvelles des semaines après la compromission initiale..
- L'impact de la charge utile secondaire varie considérablement. en fonction de ce que le programme de téléchargement a déjà installé – vol d'identifiants, le cryptage des fichiers, accès à distance, Le détournement de ressources et le vol de ressources sont autant de conséquences possibles d'un déploiement réussi de Penguish..
Comment faire pour supprimer TrojanDownloader:Win64/Penguish.PO!MT?
Parce qu'il s'agit d'un programme de téléchargement qui peut déjà avoir installé des logiciels malveillants supplémentaires., La suppression doit cibler à la fois la menace principale et toute charge utile secondaire.:
- Se déconnecter d'Internet immédiatement pour empêcher le téléchargeur de récupérer des charges utiles supplémentaires ou de communiquer davantage avec les serveurs de commande et de contrôle pendant que vous préparez la suppression.
- Acceptez la mise en quarantaine ou la suppression recommandée par Microsoft Defender. pour le fichier détecté si l'alerte est toujours active – Ne rejetez pas et n'ignorez pas la notification de Defender.
- Démarrer en mode sans échec avec prise en charge réseau – redémarrage, Maintenez la touche Maj enfoncée et cliquez sur Redémarrer, Accédez à Dépannage – Options avancées – Paramètres de démarrage, et appuyez sur 5. Le mode sans échec empêche la plupart des composants du programme de téléchargement de se charger au démarrage..
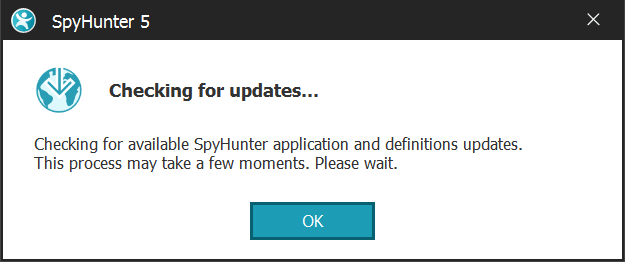
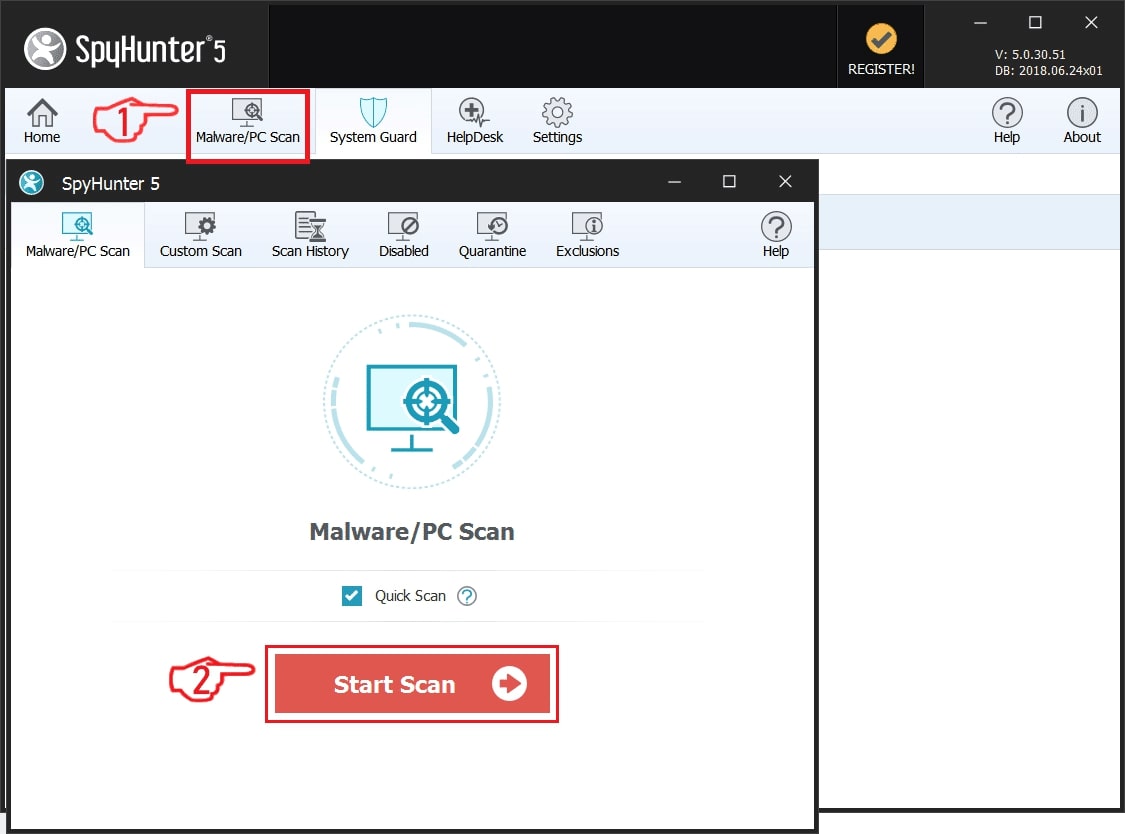
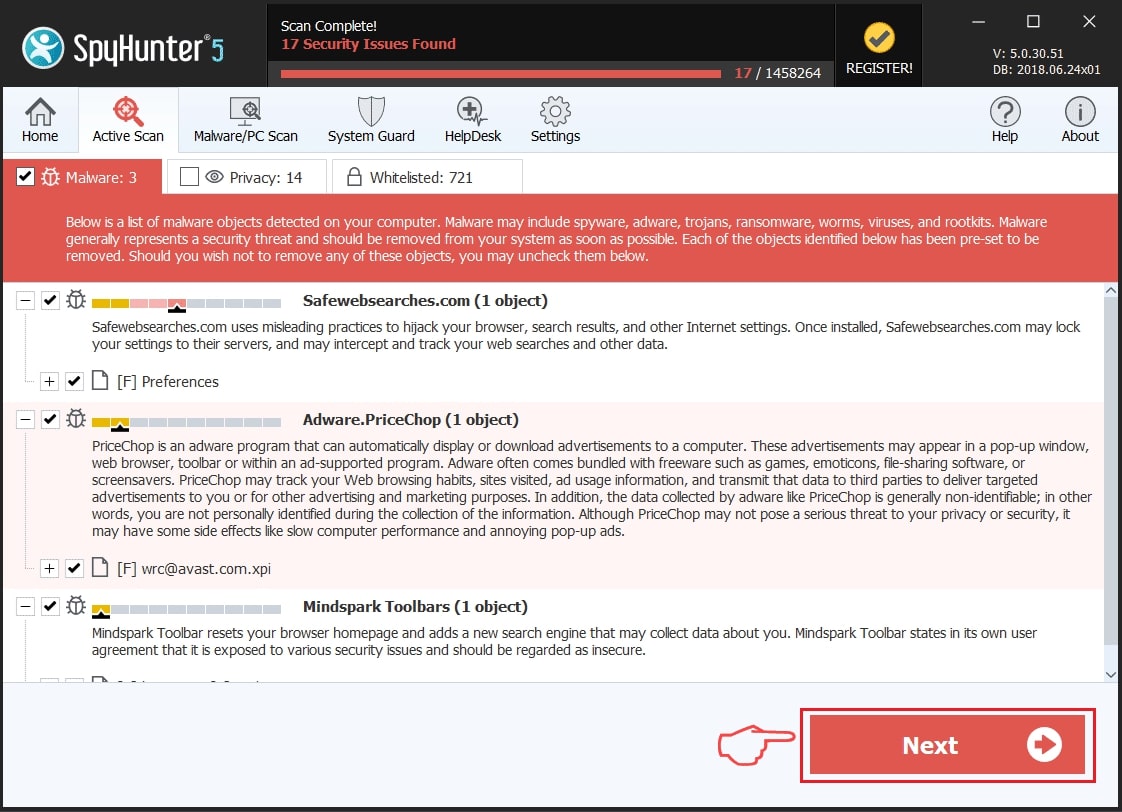
- Effectuez une analyse complète du système avec SpyHunter en mode sans échec. Une analyse complète est essentielle compte tenu de la fonction du téléchargeur – Il identifie à la fois les principaux composants de Penguish et tout logiciel malveillant secondaire déjà installé sur le système..
- Examiner les fichiers récemment téléchargés dans votre dossier Téléchargements et à tous les emplacements où des fichiers provenant de sources externes ont été enregistrés – Supprimez tout ce qui a été téléchargé à partir de sources non officielles ou non fiables aux alentours de la période de l'infection..
- Vérifier le planificateur de tâches pour les tâches planifiées suspectes et le Gestionnaire des tâches pour les processus inconnus créés par le téléchargeur ou ses charges utiles, Fin des processus et suppression des tâches associées à des chemins de fichiers inconnus.
- Examiner les clés de démarrage du registre en utilisant regedit à l'emplacement HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun et à l'équivalent HKEY_LOCAL_MACHINE, suppression de toutes les entrées faisant référence à des fichiers provenant d'emplacements inhabituels.
- Examiner les programmes installés Triez par date d'installation et désinstallez tout élément inconnu apparu aux alentours de l'heure de l'alerte..
- Effectuez une deuxième analyse complète après un redémarrage normal. pour confirmer que le programme de téléchargement Penguish et toutes ses charges utiles installées ont été entièrement supprimés..
- Changer tous les mots de passe des comptes d'un appareil propre après retrait confirmé – si un voleur d'informations était déployé comme charge utile secondaire, Toutes les informations d'identification saisies sur la machine infectée depuis l'infection doivent être considérées comme compromises..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Préparation avant de retirer TrojanDownloader:Win64/Penguish.PO!MT.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Rechercher les TrojanDownloader:Win64/Penguish.PO!MT with SpyHunter Anti-Malware Tool
Étape 2: Nettoyer les registres, créé par TrojanDownloader:Win64/Penguish.PO!MT on your computer.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, créé par TrojanDownloader:Win64/Penguish.PO!MT there. Cela peut se produire en suivant les étapes ci-dessous:
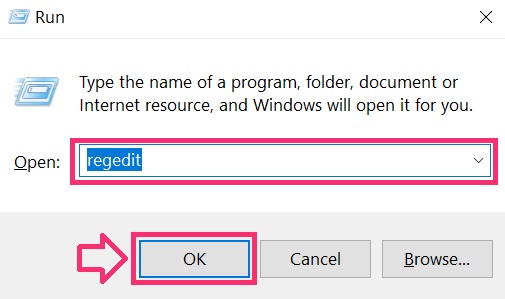
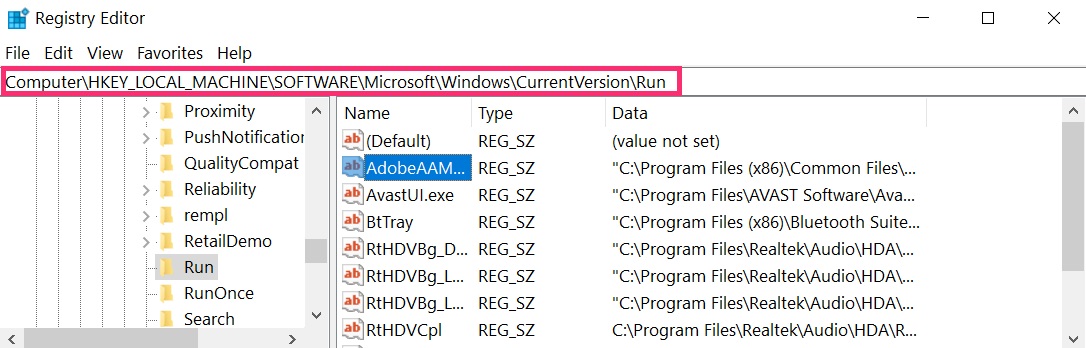
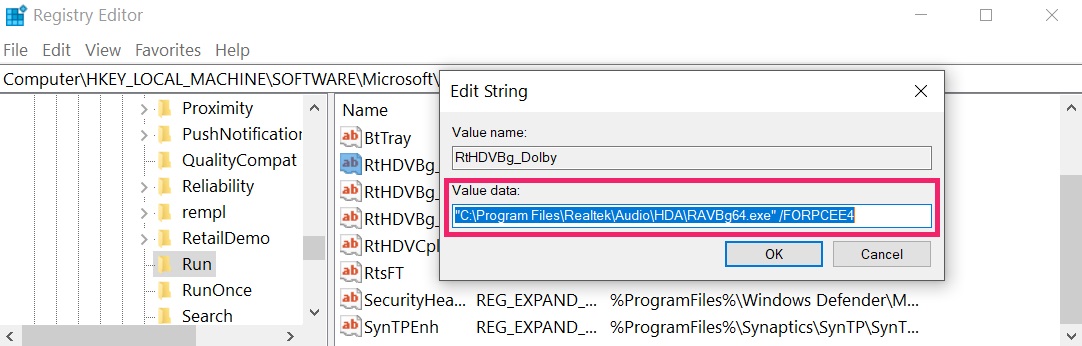 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by TrojanDownloader:Win64/Penguish.PO!MT on your PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
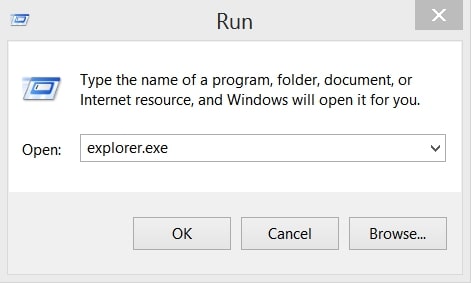
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
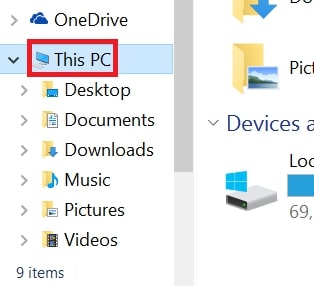
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
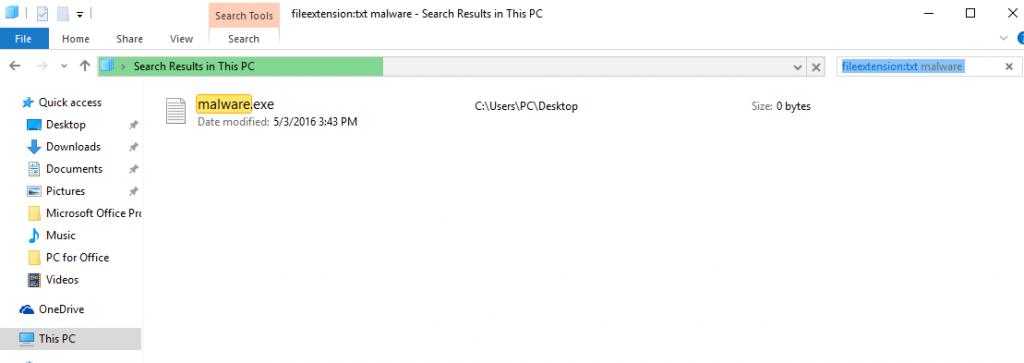
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
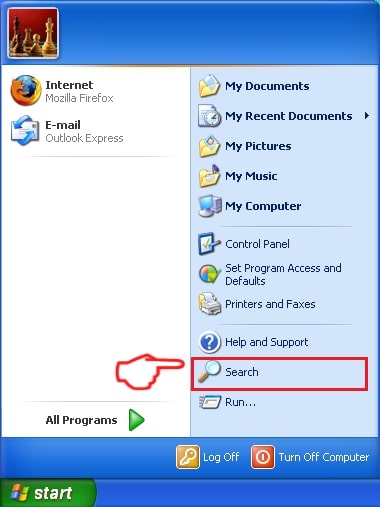
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
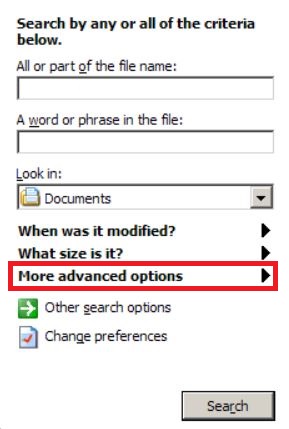
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Trojan-Downloader:Win64/Penguish.PO!MT FAQ
Qu'est-ce que TrojanDownloader:Win64/Penguish.PO!MT Trojan Do?
Le TrojanDownloader:Win64/Penguish.PO!MT Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, comme TrojanDownloader:Win64/Penguish.PO!MT, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
À propos de TrojanDownloader:Win64/Penguish.PO!MT Research
Le contenu que nous publions sur SensorsTechForum.com, ce TrojanDownloader:Win64/Penguish.PO!MT how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
Comment avons-nous mené la recherche sur TrojanDownloader:Win64/Penguish.PO!MT?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, la recherche derrière le TrojanDownloader:Win64/Penguish.PO!MT threat is backed with VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.