

Ein TrojanerDownloader:Win64/Penguish.PO!MT-Warnungen von Microsoft Defender sollten dringend behandelt werden.. Trojaner-Downloader sind keine eigenständigen Bedrohungen im herkömmlichen Sinne. – Ihre Hauptfunktion besteht darin, sich unbemerkt mit der vom Angreifer kontrollierten Infrastruktur zu verbinden und zusätzliche Schadsoftware auf den infizierten Rechner zu laden.. Die erste Erkennung liefert daher kein vollständiges Bild davon, was sich auf Ihrem System befindet.; Die eigentliche Sorge besteht darin, was der Downloader bereits installiert hat oder gerade installiert, wenn Defender ihn entdeckt..
Trojan Downloader:Win64/Penguish.PO!MT ist eine Erkennung, die von Microsoft Defender Antivirus für eine 64-Bit-Version ausgegeben wird. (Win64) Trojaner-Downloader-Bedrohung, die zur Familie Penguin gehört. Wie in Microsoft Security Intelligence dokumentiert., die “PO!MT” Das Suffix kennzeichnet eine spezifische Variante mit Merkmalen, die neben der automatisierten Erkennung auch eine manuelle Bedrohungsanalyse ausgelöst haben.. Trojaner-Downloader dieser Familie sind so konstruiert, dass sie nach der ersten Ausführung unbemerkt weiterarbeiten., Etablierung von Persistenz auf dem infizierten Rechner während der Kommunikation mit Remote-Servern zum Abrufen und Ausführen zusätzlicher, von den Betreibern ausgewählter Malware-Payloads..
| Name | Trojan Downloader:Win64/Penguish.PO!MT |
| Bedrohungstyp | Trojan Downloader (Microsoft Defender-Erkennung / Win64) |
| Symptome | Microsoft Defender-Warnung vor TrojanDownloader:Win64/Penguish.PO!MT; Unerwartete ausführbare Dateien erscheinen in Systemverzeichnissen; Nach der ersten Warnung wurden sekundäre Malware-Infektionen festgestellt.; unerklärliche ausgehende Netzwerkaktivität; langsame Systemleistung; Verdächtige Prozesse laufen ohne zugehörige installierte Anwendung. |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mir TrojanDownloader eingefangen?:Win64/Penguish.PO!MT?
Trojaner der Penguish-Familie gelangen über Verbreitungsmethoden, die mit der breiteren Kategorie der Win64-Trojaner übereinstimmen, auf Systeme.:
- Geknackte Software und Seriennummerngeneratoren Piraterie-Websites und Torrent-Plattformen bleiben der primäre Verbreitungsweg für Win64-Trojaner. – Der Kontext illegaler Downloads schreckt den Nutzer von sicherheitsbewusstem Verhalten ab..
- Bösartige E-Mail-Kampagnen Verteilung von Dokumentanhängen mit eingebetteten Makros, wenn vom Empfänger aktiviert, Laden Sie die Penguish-Payload herunter und führen Sie sie auf dem System aus..
- Exploit-basierte Drive-by-Downloads von kompromittierten Websites oder bösartigen Werbeanzeigen, die den Downloader unbemerkt auf anfällige Rechner installieren, ohne dass außer dem Besuch der Seite eine Benutzerinteraktion erforderlich ist..
- Gefälschte Software-Update-Seiten präsentiert von bösartigen Webseiten, die behaupten, dass eine Browsererweiterung, Medien-Plugin, oder eine andere gemeinsame Komponente erfordert ein dringendes Update, Ausliefern des Downloaders anstelle eines legitimen Updates.
- Kompromittierte Softwarevertriebskanäle – Download-Spiegel und Software-Websites von Drittanbietern, auf denen legitime Anwendungspakete stillschweigend durch Versionen mit der Penguish-Payload ersetzt oder ergänzt wurden..
- Dateiaustausch in der Gaming-Community – Game Cheats, Modifikationen, und Trainer, die über Discord-Server geteilt wurden., Spieleforen, oder Torrent-Seiten, die den Downloader im verteilten Archiv mitführen..
Was bedeutet Trojan:Win64/Penguish.PO!MT Do?
Nach der Ausführung auf einem 64-Bit-Windows-System, Der Trojaner-Downloader Penguish führt eine strukturierte Abfolge von Operationen aus.:
- Stellt Persistenz her auf dem infizierten Rechner über Registry-Starteinträge, geplante Aufgaben, oder die Installation eines Windows-Dienstes, um sicherzustellen, dass er Systemneustarts übersteht und im Laufe der Zeit für den Download zusätzlicher Nutzdaten zur Verfügung steht..
- Kontakt zu Kommando- und Kontrollservern um die neu kompromittierte Maschine zu registrieren und eine Liste der herunterzuladenden Nutzdaten zu erhalten. – Dazu können auch Infostealer gehören., Ransomware, Remote-Access-Trojaner, Münzschürfer, oder weitere Downloaderkomponenten.
- Lädt zusätzliche Schadsoftware herunter und führt sie im Hintergrund aus. im Hintergrund, Möglicherweise werden in einer einzigen Infektionssitzung mehrere unterschiedliche Bedrohungen ohne sichtbare Benachrichtigung des Benutzers eingesetzt..
- Kann versuchen, Windows Defender zu deaktivieren oder zu umgehen. durch Hinzufügen von Ausschlussregeln, Ändern der Sicherheitseinstellungen, oder durch die Verwendung von Prozessinjektionstechniken, um im Speicherbereich legitimer Prozesse zu operieren.
- Erfasst grundlegende Systemprofilinformationen – Hardware-Identifikatoren, Betriebssystem-Version, installierte Sicherheitssoftware, und geografische Daten – um zu ermitteln, welche Nutzlasten für die jeweilige Maschine am besten geeignet und wertvollsten sind..
- Kann im Laufe der Zeit aktualisierte Nutzlastanweisungen empfangen., Das bedeutet, dass sich die Infektion weiterentwickeln und Wochen nach der ersten Kompromittierung völlig neue Bedrohungskategorien hervorrufen kann..
- Die Auswirkungen der Sekundärnutzlast variieren stark. abhängig davon, was der Downloader bereits installiert hat – Identitätsdiebstahl, Dateiverschlüsselung, Fernzugriff, und Ressourcenentführung sind allesamt mögliche Folgen eines erfolgreichen Penguish-Einsatzes.
Wie Trojan entfernen:Win64/Penguish.PO!MT?
Da es sich um einen Downloader handelt, der möglicherweise bereits zusätzliche Schadsoftware installiert hat., Die Beseitigung muss sowohl die primäre Bedrohung als auch etwaige sekundäre Nutzlasten berücksichtigen.:
- Trennen Sie die Verbindung zum Internet Um zu verhindern, dass der Downloader weitere Nutzdaten abruft oder weiter mit den Command-and-Control-Servern kommuniziert, während Sie die Entfernung vorbereiten, müssen Sie sofort handeln..
- Akzeptieren Sie die von Microsoft Defender empfohlene Quarantäne- oder Entfernungsmaßnahme. für die erkannte Datei, falls die Warnung noch aktiv ist – Die Defender-Benachrichtigung darf nicht ignoriert oder abgewiesen werden..
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – Neustart, Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., Navigieren Sie zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen, und drücken 5. Der abgesicherte Modus verhindert, dass die meisten Downloader-Komponenten beim Start geladen werden..
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter im abgesicherten Modus. Ein umfassender Scan ist angesichts der Funktion des Downloaders unerlässlich. – Es identifiziert sowohl die primären Penguish-Komponenten als auch jegliche sekundäre Malware, die bereits auf dem System installiert ist..
- Kürzlich heruntergeladene Dateien überprüfen im Ordner „Downloads“ und an allen anderen Orten, an denen Dateien von externen Quellen gespeichert wurden. – Löschen Sie alle Dateien, die Sie etwa zum Zeitpunkt der Infektion von inoffiziellen oder nicht vertrauenswürdigen Quellen heruntergeladen haben..
- Aufgabenplaner prüfen für verdächtige geplante Aufgaben und Task-Manager für unbekannte Prozesse, die vom Downloader oder seinen Nutzdaten erstellt wurden., Prozesse beenden und Aufgaben löschen, die mit unbekannten Dateipfaden verknüpft sind.
- Überprüfen Sie die Registrierungsstartschlüssel mit regedit unter HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun und dem entsprechenden Eintrag unter HKEY_LOCAL_MACHINE, Entfernen aller Einträge, die auf Dateien von ungewöhnlichen Speicherorten verweisen.
- Überprüfen Sie die installierten Programme. Sortiert nach Installationsdatum und deinstalliert alles Unbekannte, das etwa zum Zeitpunkt der Warnung aufgetaucht ist..
- Führen Sie nach dem normalen Neustart einen zweiten vollständigen Scan durch. um zu bestätigen, dass sowohl der Penguish-Downloader als auch alle seine installierten Payloads vollständig entfernt wurden..
- Ändern Sie alle Kontopasswörter. von einem sauberen Gerät nach bestätigter Entfernung – wenn ein Infostealer als sekundäre Nutzlast eingesetzt wurde, Alle seit der Infektion auf dem infizierten Rechner eingegebenen Zugangsdaten sollten als kompromittiert betrachtet werden..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Vorbereitung vor dem Entfernen von Trojan:Win64/Penguish.PO!MT.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scannen nach Trojan:Win64/Penguish.PO!MT with SpyHunter Anti-Malware Tool
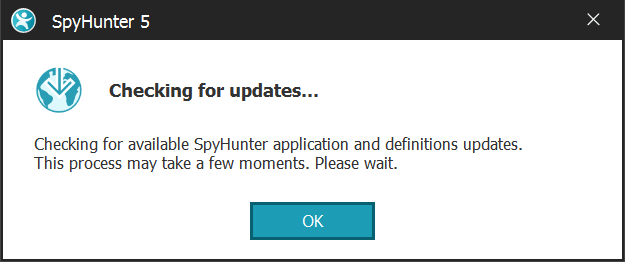
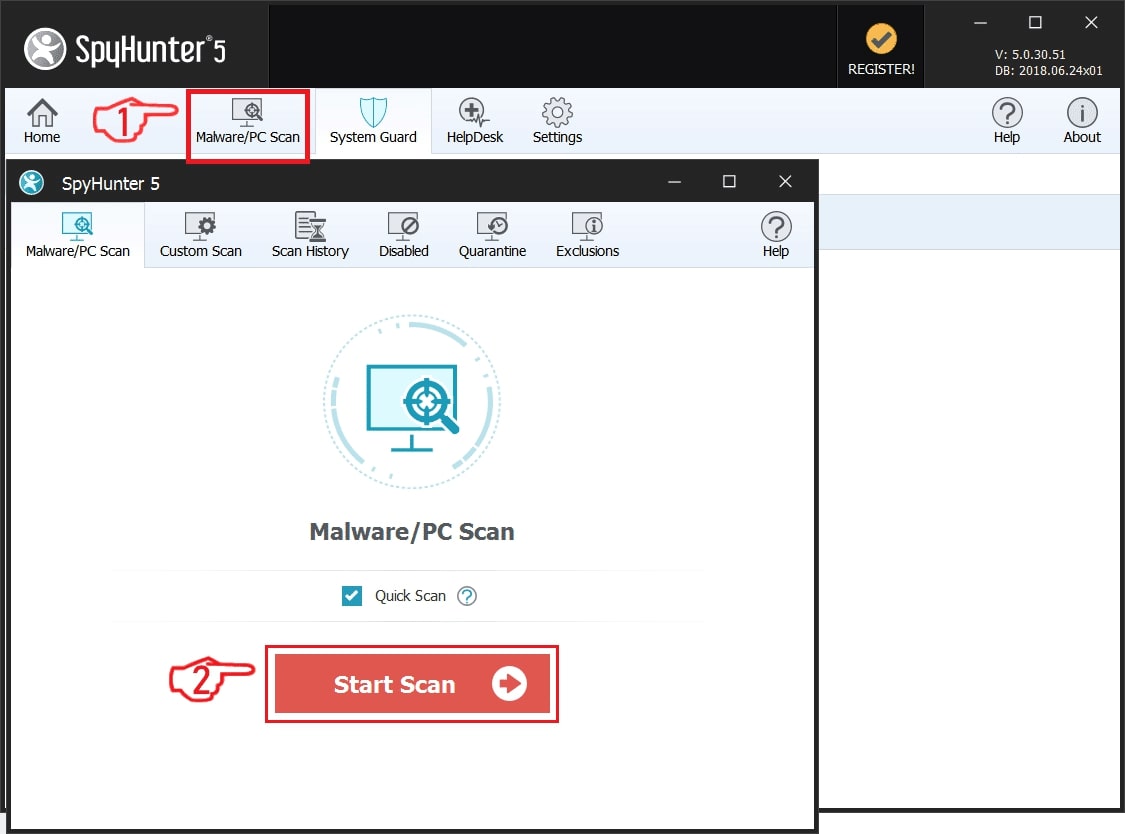
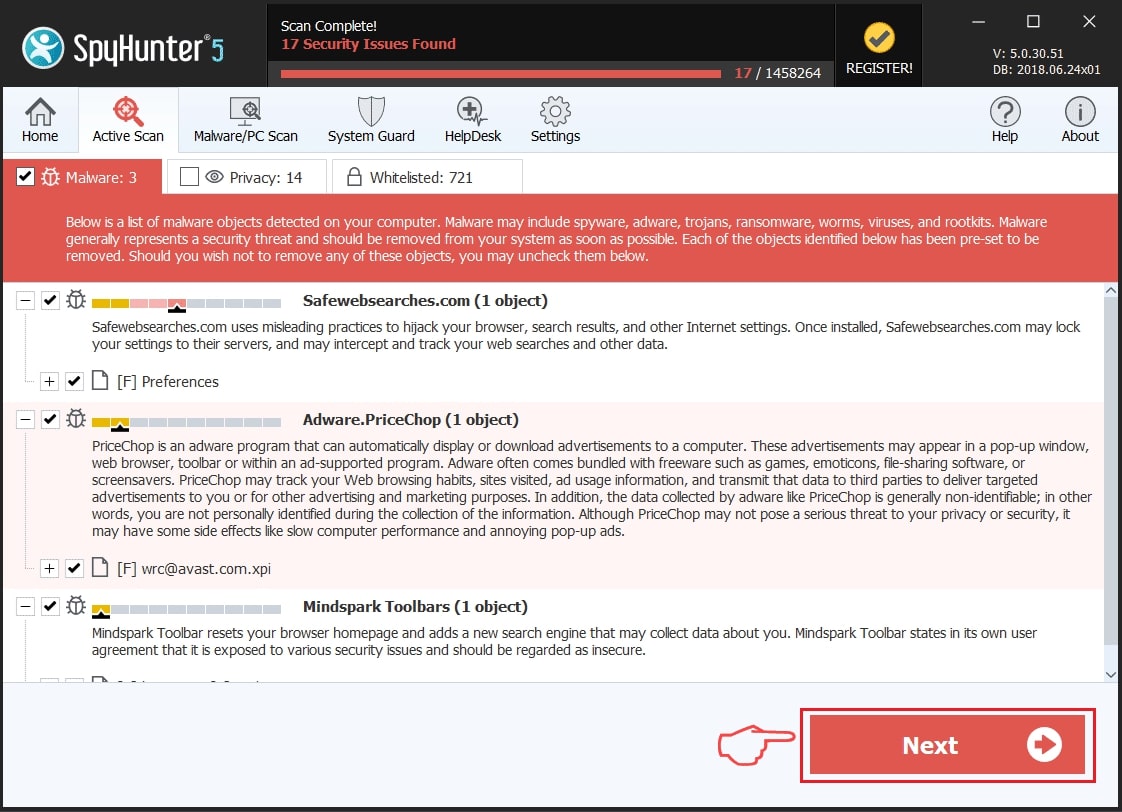
Schritt 2: Reinigen Sie alle Register, erstellt von Trojan:Win64/Penguish.PO!MT on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, erstellt von Trojan:Win64/Penguish.PO!MT there. Dies kann passieren, darunter indem Sie die Schritte:
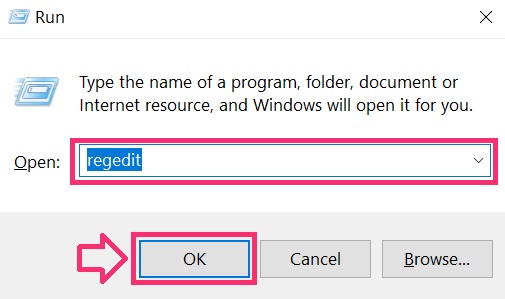
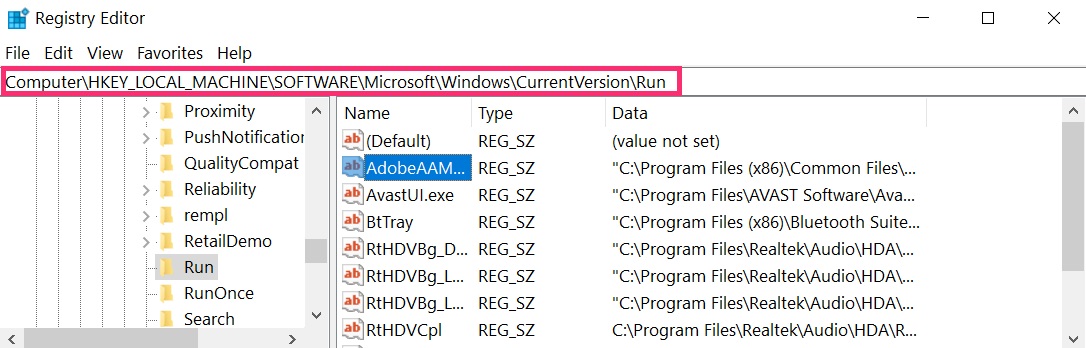
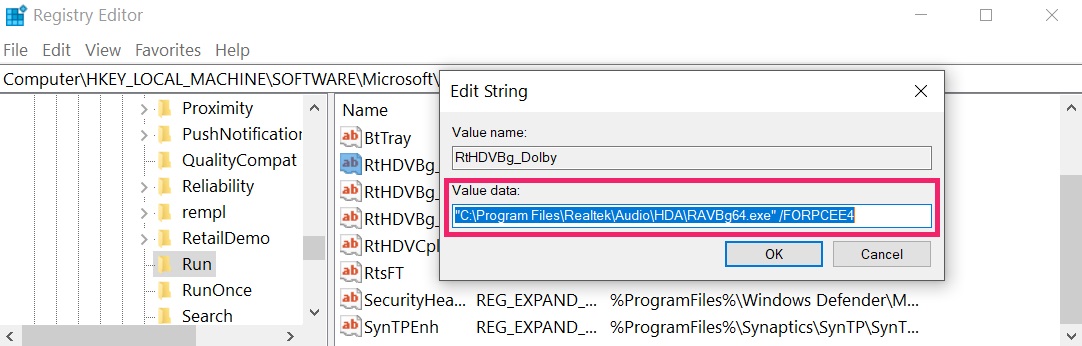 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by TrojanDownloader:Win64/Penguish.PO!MT on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
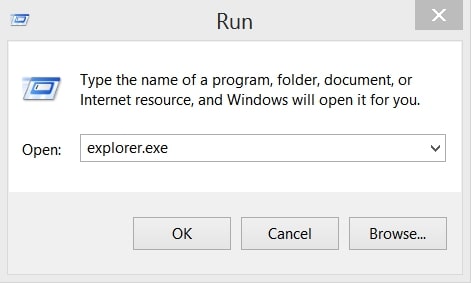
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
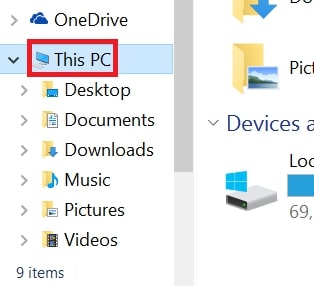
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
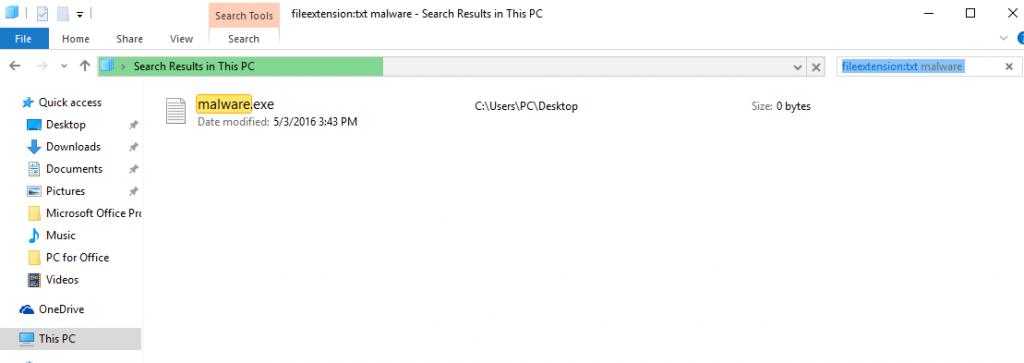
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
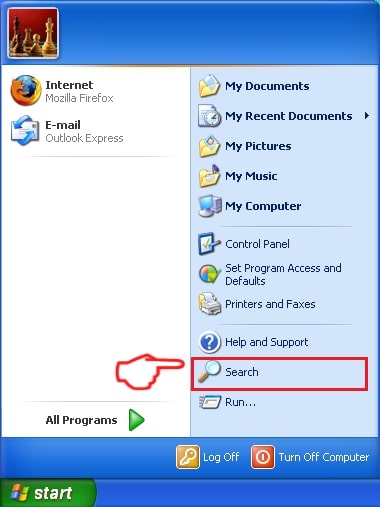
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
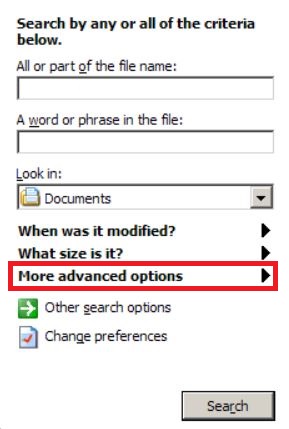
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Trojan Downloader:Win64/Penguish.PO!MT FAQ
Was bedeutet Trojan:Win64/Penguish.PO!MT Trojan Do?
Der TrojanDownloader:Win64/Penguish.PO!MT Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie TrojanDownloader:Win64/Penguish.PO!MT, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can TrojanDownloader:Win64/Penguish.PO!MT Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
Über den TrojanDownloader:Win64/Penguish.PO!MT Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, dieser TrojanDownloader:Win64/Penguish.PO!MT how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu TrojanDownloader durchgeführt?:Win64/Penguish.PO!MT?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, die Forschung hinter dem TrojanDownloader:Win64/Penguish.PO!MT threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.