O mais recente - Página 979 - PT

CYBER NEWS
SEDNIT

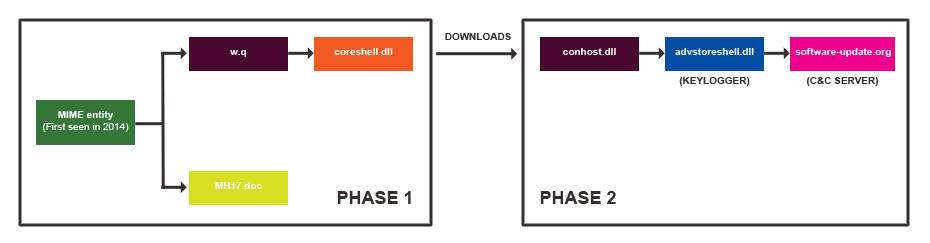
Tempestade de peões usa SEDNIT para fins de espionagem

Criado em 2007, Pawn Storm é o nome de uma operação de espionagem cibernética cujo principal objetivo é alvejar militares, governos e entidades de mídia. The name Pawn Storm comes from a chess action where the pawns are organized into a massive defense…
REMOÇÃO DE AMEAÇAS
Weelsof Ransomware

CryptoWall 2.0 Ransomware Segmentação sites populares

Foi revelado recentemente que o CryptoWall 2.0 ransomware foi uma parte de uma grande campanha malvertising alvejando sites populares como 9Gag, AOL, Yahoo, etc. Cerca de três milhões de usuários por dia foram expostos para a última versão do…

REMOÇÃO DE AMEAÇAS
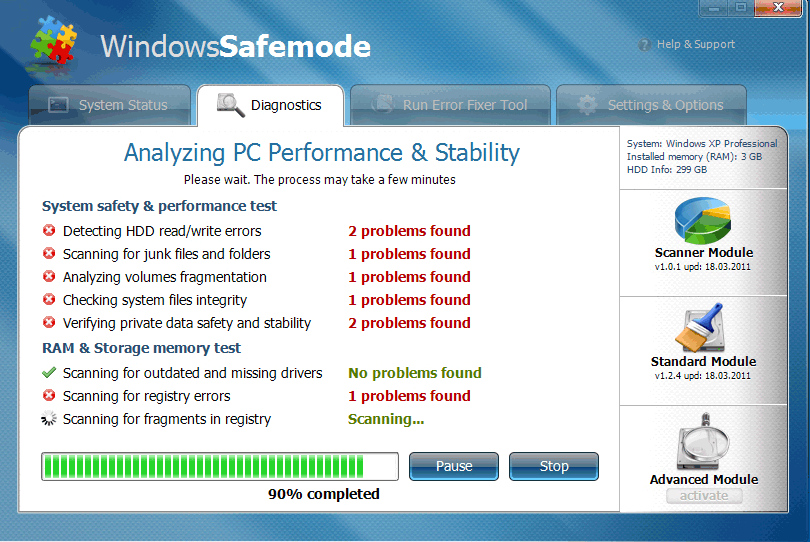
rouge-anti-virus-windowssafemode

‘Do Windows Safemode’ não é ‘Modo de Segurança’ pelo Windows

Janelas Safemode não é o mesmo que o modo de segurança do Windows. De fato, é um programa do Windows rouge, sendo falsamente anunciado para proteger seu sistema quando na verdade ele não tem capacidade de detectar um erro, ou de fixação…

CYBER NEWS
NeedMyTranscript-com-info

Falha no design de NeedMyTranscript.Com revela visitantes’ Informação pessoal

Uma falha no código de design do site NeedMyTranscript.com descoberta recentemente parece divulgar as informações pessoais de quase 100,000 de seus visitantes para qualquer pessoa que entre em um diretório interno específico do site. The directory was not supposed…

REMOÇÃO DE AMEAÇAS
CryptoWall-ransomware-infects-40 000-computers-in-the-UK

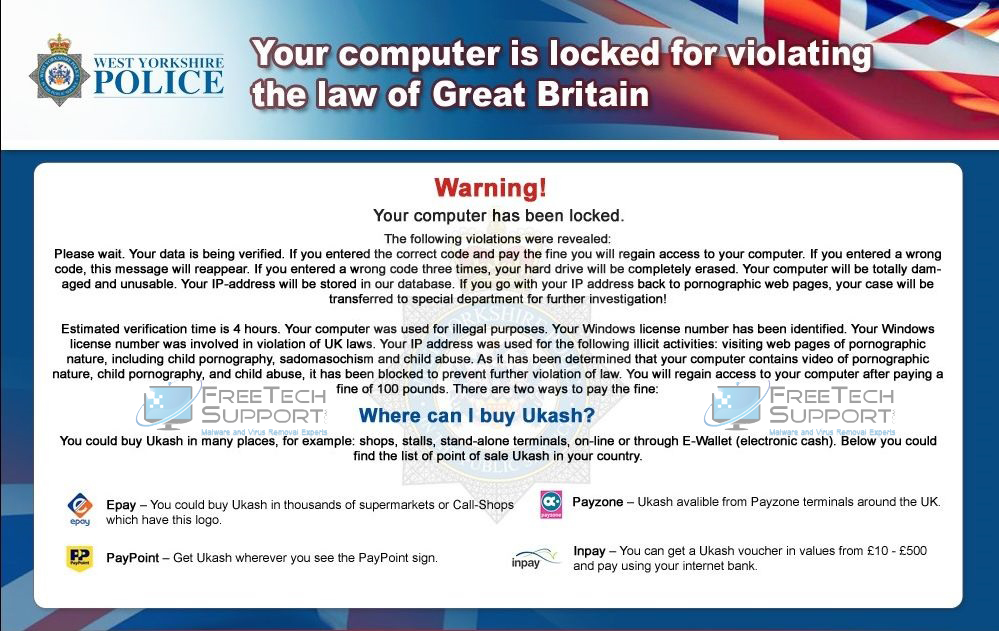
CryptoWall ransomware infecta 40 000 Computadores no Reino Unido

830,000 máquinas foram comprometidas pela CryptoWall ransomware em todo o mundo apenas no último mês. Isto marca uma 25% saltar nas infecções em relação a agosto 2014. 40,000 vítimas só foram localizados no Reino Unido, com 75 com eles pagando o…

REMOÇÃO DE AMEAÇAS
Weelsof-Ransomware-Delivered-as-Airline-Ticket

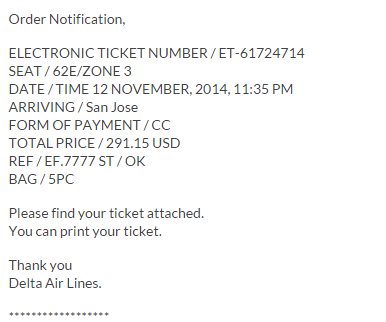
Weelsof Ransomware entregue como um bilhete de avião

Especialistas em segurança relatou um ataque de email malicioso de um mês atrás, que atraiu os usuários na abertura falsos bilhetes de avião on-line. Aparentemente, a campanha ainda está ativa e usa o mesmo truque. O e-mail malicioso contém informações detalhadas sobre um avião…

CYBER NEWS
Twitch.TV

PUP e PUA Prompts em uma cópia falsa da plataforma de streaming de vídeo Twitch.tv

Twicth.tv é uma plataforma de site criada para conectar jogadores de todo o mundo. Twict.tv ajuda os jogadores a se conectar, converse e comunique-se independentemente de onde joguem. Foi descoberto recentemente que o site tem um código falso relativamente bom…

CYBER NEWS
Windows Zero-Day Misused in Hackers Attacks

Exploração de dia zero do Windows em ataques de hackers

Uma nova falha de dia zero foi ativamente explorada por cibercriminosos, visando principalmente usuários em estações de trabalho e servidores que abrem arquivos com OLE incorporado (Vinculação e incorporação de objetos) objetos. No momento, a vulnerabilidade é explorada através de arquivos do PowerPoint. OLE objects…

REMOÇÃO DE AMEAÇAS
TorrentLocker Ransomware Infects Thousands in Italy and Brazil

TorrentLocker Ransomware infecta milhares na Itália e no Brasil

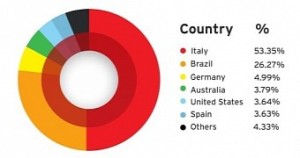
TorrentLocker, um ransomware semelhante ao CryptoWall e CryptoLocker chegou à Itália e ao Brasil. Milhares de máquinas estão infectadas com o malware de criptografia de arquivos. 53,35% do total de infecções em todo o mundo são detectadas na Itália, seguido pelo Brasil com 26,27%. Infecções TorrentLocker com pico…

CYBER NEWS
Zero Day Vulnerability Threatens Microsoft Windows Security

Vulnerabilidade de dia zero ameaça a segurança do Microsoft Windows

Em um comunicado de segurança divulgado ontem, A Microsoft alertou sobre uma vulnerabilidade recém-descoberta de todos os sistemas Windows devido a ataques de invasão de segurança. A ameaça é encontrada na função Vinculação de Objetos do Windows (OLE). A função é desenvolvida para que os usuários possam…

COMO
Windows-8-advaced-settings-1

Downgrade do Windows 8 para o Windows 7 Passo a passo

Se você comprou recentemente um novo computador, as chances são de que tenha chegado com o Windows 8 instalado antecipadamente. Alguns de vocês que estão acostumados a trabalhar com Windows 7 interface, mostrar interesse em fazer o downgrade do sistema operacional. É…

REMOÇÃO DE AMEAÇAS
Self-Replicating Ransomware Koler Targets Android Users in the US

Auto-replicante Ransomware Alvos usuários do Android nos EUA

O ransomware Koler tem uma nova versão em estado selvagem que replica automaticamente. O novo Koler envia mensagens SMS para lista de contatos do dispositivo comprometida. 75% dos dispositivos infectados estão localizados nos EUA. Kohler está configurado como um…

REMOÇÃO DE AMEAÇAS
Removing Aartemis Redirect from the User's Computer

Removendo Aartemis redirecionamento de computador do usuário

O que é Aartemis e como ele acabar no PC do usuário? Apesar do fato de que Aartemis.com é promovido como um motor de busca útil, especialistas de malware classificá-lo como um PUP (programa potencialmente indesejado) e adware. Aartemis é conhecido…

CYBER NEWS
Most popular ways less technical people fall victim to cybercriminals

Most Popular Maneiras menos técnica pessoas são vítimas de criminosos virtuais

Vamos enfrentá-lo - na era digital os usuários de computador menos técnicos são os alvos favoritos dos hackers em cada campanha, ser que o roubo de dados ou espionagem corporativa. Em muitos casos, a única coisa necessária para o sucesso de um…

CYBER NEWS
Icloud-china

China Connection para iCloud com o redirecionamento para Bogus Log-In Page

Pessoas que estavam tentando acessar o serviço iCloud da China foram recentemente tendo problemas. Eles foram bloqueados e sua conexão foi foi direcionado para uma página de phishing que coleta as credenciais do usuário. Os especialistas em segurança de TI estão percebendo…

REMOÇÃO DE AMEAÇAS
Ventir The New Backdoor Trojan for OS X

Ventir The New Backdoor Trojan para Mac OS X

Pesquisadores com a empresa de segurança multi-nacional russa Kaspersky descobriram um novo OS X malwares, apelidado Ventir. Consta que ele contém um keylogger, um Trojan, e um backdoor que permite a hackers para manter sobre o acesso a máquinas comprometidas. Alegadamente, Ventir é…

Este site utiliza cookies para melhorar a experiência do usuário. Ao utilizar o nosso site você concorda com todos os cookies de acordo com o nosso Política de Privacidade.
Concordo