MicValidator.exe is een kwaadaardig uitvoerbaar bestand dat een aannemelijk klinkende bestandsnaam gebruikt om zijn aanwezigheid op het geïnfecteerde systeem te verbergen.. De naam suggereert een vorm van microfoonvalidatie of een hulpprogramma voor het testen van audioapparaten. – een functie die technisch en routineus genoeg klinkt dat een gebruiker hem in Taakbeheer zou kunnen zien zonder er meteen vragen over te stellen.. Dit is precies de bedoeling.: Het gebruik van legitiem ogende uitvoerbare bestandsnamen is een standaardtechniek voor malware die een persistent proces op het systeem moet kunnen handhaven zonder dat de gebruiker dit detecteert.. Geen enkel legitiem Windows-onderdeel of veelgebruikte applicatie gebruikt een bestand met de naam MicValidator.exe..
MicValidator.exe wordt geclassificeerd als een kwaadaardig uitvoerbaar bestand dat de volgende kenmerken vertoont: trojan gedrag, een technisch klinkende bestandsnaam gebruiken om op te gaan in de lijst met actieve processen op het geïnfecteerde systeem.. Beveiligingsonderzoekers documenteren deze naamgevingsstrategie. – woorden kiezen uit technologische domeinen zoals validatie, configuratie, drivers, of diagnostiek en het combineren ervan tot plausibel klinkende namen voor hulpprogramma's – als een consistente techniek die door informatiedieven wordt gebruikt, RAT, cryptominers, en dropper-malware om de kans te verkleinen dat een oplettende gebruiker het schadelijke proces onmiddellijk herkent en beëindigt..
| Naam | MicValidator.exe |
| Threat Type | Trojaans / Infostealer / Mogelijk ongewenst uitvoerbaar bestand |
| Symptomen | Beveiligingssoftware markeert MicValidator.exe als schadelijk of verdacht.; Het MicValidator.exe-proces wordt in Taakbeheer uitgevoerd zonder tussenkomst van de gebruiker.; onverklaarbare verzoeken om toegang tot microfoon of audioapparaat; systeemprestatievermindering gekoppeld aan het proces; Het bestand MicValidator.exe bevindt zich in %AppData%., %Temp%, of programmamappen zonder een bekende brontoepassing; Secundaire malware gedownload na de eerste uitvoering |
| Verwijderingstijd | Rond 15 Notulen |
| Removal Tool | See If Your System Has Been Affected by malwareMalware
* Met Free Remover kun je, met een wachttijd van 48 uur, één herstel en verwijdering voor gevonden resultaten. Gebruikersovereenkomst van SpyHunter, Privacybeleid, en meer details over Gratis Verwijderaar. |
Hoe heb ik MicValidator.exe verkregen??
Malware-executables met plausibele technische bestandsnamen zoals MicValidator.exe bereiken systemen via deze distributiekanalen.:
- Wordt meegeleverd met gratis software-installatieprogramma's. – MicValidator.exe kan als onderdeel van een softwarepakket worden meegeleverd., werd stilletjes geïnstalleerd naast een gratis applicatie die de gebruiker rechtmatig probeerde te installeren, waarbij het kwaadaardige bestand in een systeemmap is geplaatst waar het blijkbaar thuishoort..
- Gepiratiseerde software en cracktools – Gecomprimeerde archieven en uitvoerbare bestanden van torrentsites en piraterijplatformen die het schadelijke bestand bevatten naast of in plaats van de geclaimde inhoud..
- Kwaadaardige campagnes met e-mailbijlagen – documenten of archieven die MicValidator.exe uitvoeren wanneer ze worden geopend, Doorgaans via macrocode of op exploits gebaseerde uitvoering..
- Verspreid door loader- of dropper-malware – MicValidator.exe is mogelijk een secundaire payload die is geïnstalleerd door een eerdere infectie., geplaatst op het systeem en geconfigureerd om permanent te blijven draaien na de eerste inbreuk..
- Nep-downloadpagina's voor stuurprogramma's of hulpprogramma's – websites die MicValidator.exe presenteren als een vereiste audiodriver., microfooncompatibiliteitstool, of een systeemdiagnoseprogramma om gebruikers te misleiden en ze er opzettelijk toe aan te zetten het uit te voeren..
Wat doet MicValidator.exe??
Gebaseerd op gedocumenteerd gedrag van malware die dit naamgevingspatroon gebruikt., MicValidator.exe voert de volgende kwaadwillige activiteiten uit.:
- Draait als een permanent achtergrondproces., Het continu uitvoeren van de taken via opstartvermeldingen in het register., geplande taken, of Windows-serviceregistratie onder een naam die is gekozen om routinematig te lijken..
- Mogelijk toegang tot audio-opnameapparaten – de “Mic” Een deel van de naam komt overeen met malwarevarianten die de systeemmicrofoon activeren om geluid uit de omgeving op te nemen., gesprekken vastleggen, spraakoproepen, of ander omgevingsgeluid voor ontsnapping.
- Verzamelt systeem- en inloggegevens. – Infostealer-payloads die via dit uitvoerbare patroon werken, richten zich op in de browser opgeslagen inloggegevens., opgeslagen wachtwoorden, session cookies, cryptocurrency wallet-bestanden, en klembordinhoud.
- Communiceert met externe infrastructuur om verzamelde gegevens naar door de operator beheerde servers te verzenden en bijgewerkte instructies of nieuwe payloadmodules te ontvangen..
- Downloadt en voert aanvullende malware uit. – MicValidator.exe kan als downloadprogramma fungeren., het ophalen en installeren van verdere kwaadaardige componenten op het geïnfecteerde systeem op aanwijzing van de operator.
- Pogingen om detectie te voorkomen door te draaien onder een overtuigende bestandsnaam, het injecteren in legitieme processen, of zichzelf toevoegen aan uitsluitingslijsten van beveiligingssoftware.
Hoe MicValidator.exe te verwijderen?
- Beëindig het MicValidator.exe-proces. – open Taakbeheer (Ctrl + Verschuiving + Esc), Zoek MicValidator.exe in de lijst met processen., klik er met de rechtermuisknop op, en selecteer Taak beëindigen. Noteer het volledige bestandspad dat wordt weergegeven in de procesdetails of op het tabblad Eigenschappen voordat u het proces beëindigt..
- Opstarten in de veilige modus met netwerkondersteuning – herstart, Houd Shift ingedrukt en klik op Opnieuw starten., Ga naar Probleemoplossing – Geavanceerde opties – Startup Settings, pers 5. Dit voorkomt dat MicValidator.exe opnieuw wordt opgestart via de persistentie-items tijdens de verwijdering..
- Voer een volledige systeemscan uit met SpyHunter in de veilige modus om MicValidator.exe te detecteren., Identificeer alle bijbehorende malwarecomponenten., en zoek de persistentiegegevens op die gebruikt worden om het opnieuw te starten..
- Verwijder het bestand MicValidator.exe vanuit de map die is geïdentificeerd in Taakbeheer – meestal %AppData%, %Temp%, of een subdirectory binnen Program Files onder een vage of onbekende mapnaam.
- Taakplanner controleren (Overwinning + R – taskschd.msc) Zoek naar vermeldingen die in hun actieopdracht naar MicValidator.exe verwijzen en verwijder alle gevonden vermeldingen..
- Controleer de opstartvermeldingen in het register. Gebruik regedit in HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun om de vermeldingen te verwijderen die verwijzen naar MicValidator.exe..
- Controleer geïnstalleerde programma's in Instellingen – Apps voor onbekende items die rond de tijd dat MicValidator.exe verscheen zijn toegevoegd en deze verwijderen..
- Start de computer normaal opnieuw op en voer een tweede scan uit. om te bevestigen dat MicValidator.exe en alle bijbehorende componenten volledig zijn verwijderd..
- Wijzig wachtwoorden en trek sessies in. voor accounts die vanaf een schoon apparaat op het systeem worden gebruikt. – De infostealer-eigenschappen van deze uitvoerbare bestandscategorie betekenen dat alle inloggegevens op de machine tijdens de infectieperiode als potentieel gecompromitteerd moeten worden beschouwd..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
Voorbereiding voor verwijdering .
Voor het eigenlijke verwijdering, Wij raden u aan de volgende voorbereidende stappen te doen.
- Zorg ervoor dat u deze instructies altijd open en in de voorkant van je ogen.
- Doe een back-up van al uw bestanden, zelfs als ze konden worden beschadigd. U moet een back-up van uw gegevens met een cloud backup oplossing en verzekeren van uw bestanden tegen elke vorm van verlies, zelfs van de meest ernstige bedreigingen.
- Wees geduldig als deze een tijdje zou kunnen nemen.
- Scannen op malware
- Registers repareren
- Verwijder virusbestanden
Stap 1: Scannen op met SpyHunter Anti-Malware Tool
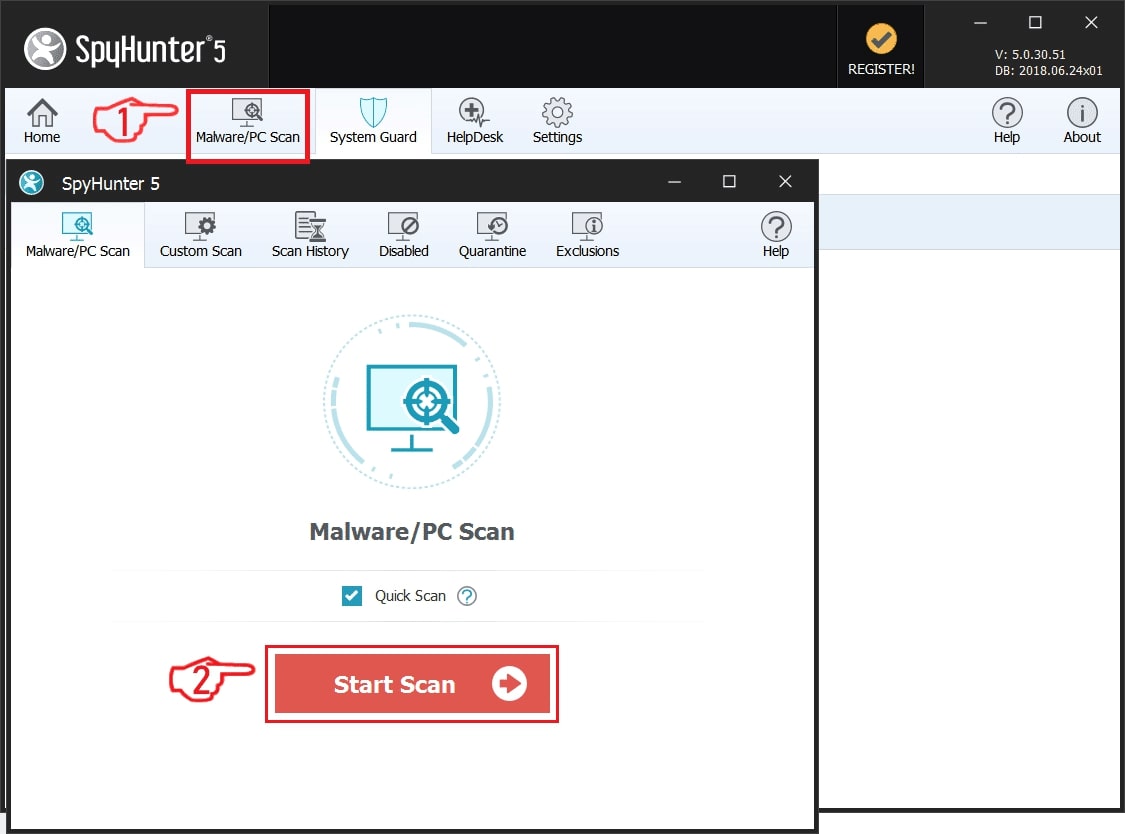
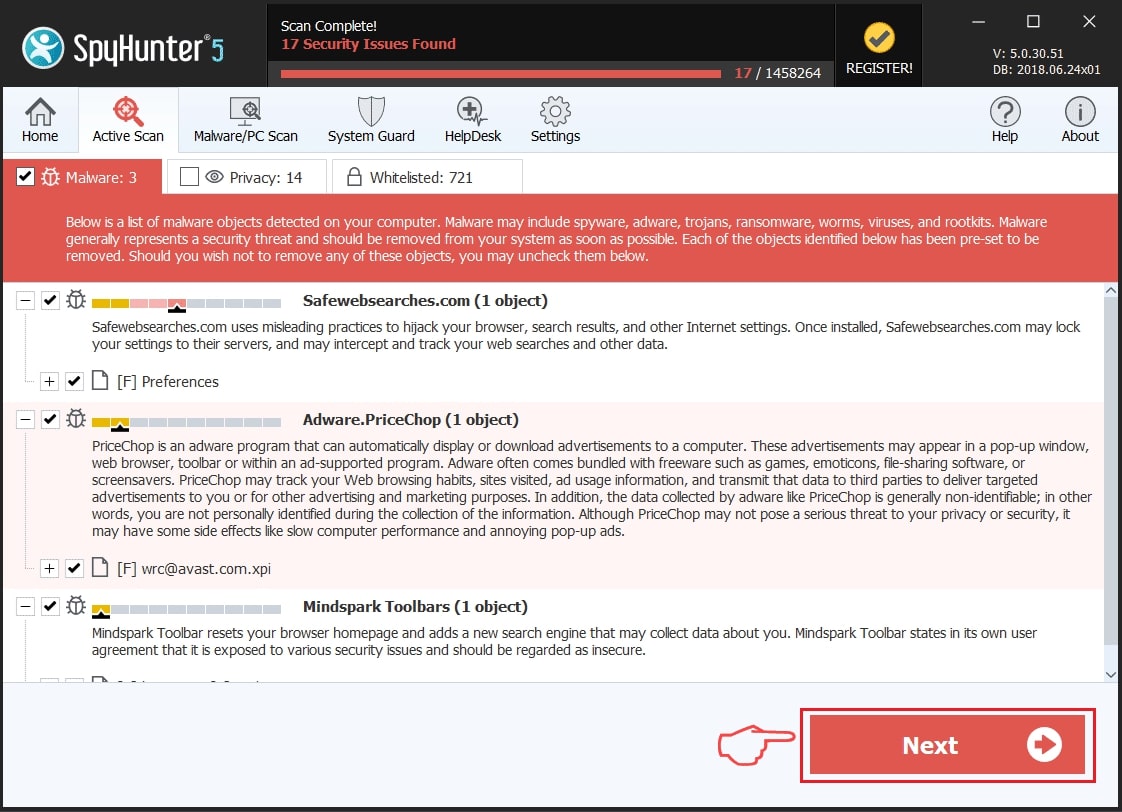
Stap 2: Verwijder eventuele registers, aangemaakt door op uw computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, aangemaakt door er. Dit kan gebeuren door de stappen onder:
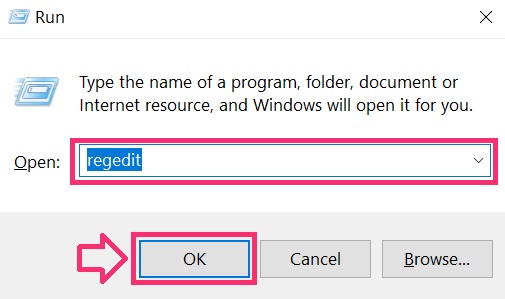
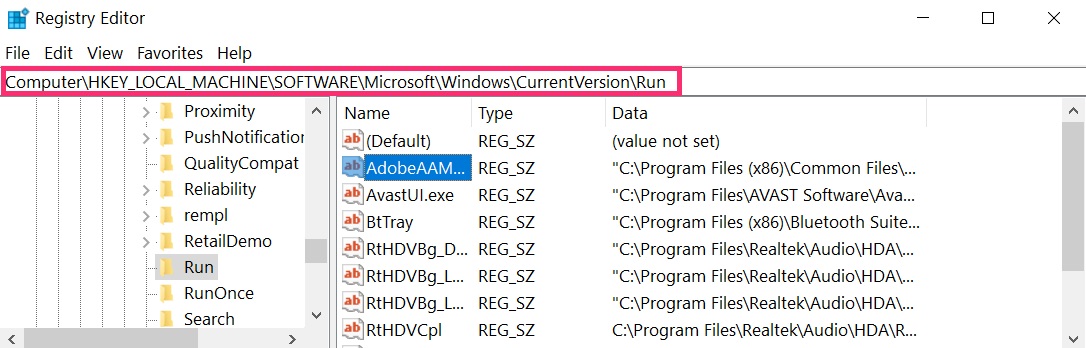
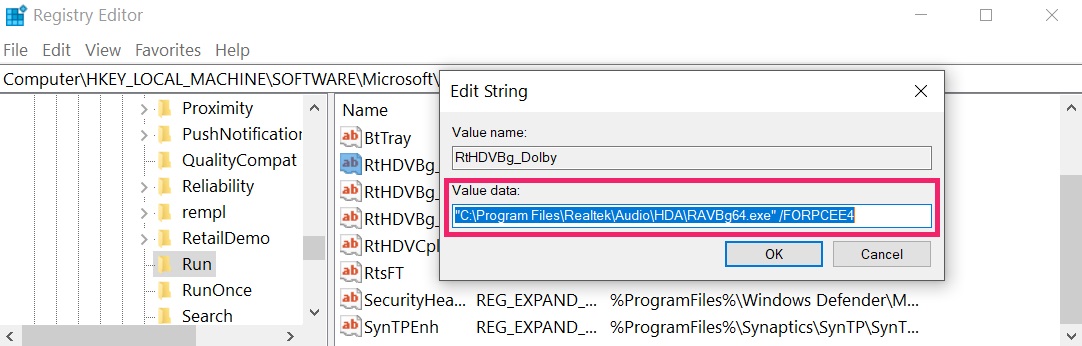 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Stap 3: Find virus files created by on your PC.
1.Voor Windows 8, 8.1 en 10.
Voor nieuwere Windows-besturingssystemen
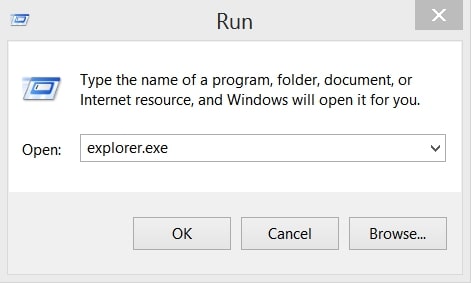
1: Op het toetsenbord druk + R en schrijf explorer.exe in de Rennen tekstvak en klik dan op de OK knop.
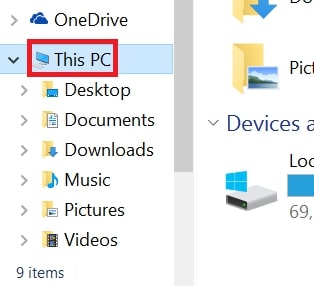
2: Klik op uw pc uit de snelle toegang bar. Dit is meestal een icoon met een monitor en de naam is ofwel "Mijn computer", "My PC" of "Deze PC" of hoe je het hebt genoemd.
3: Navigeer naar het zoekvak in de rechterbovenhoek van het scherm van uw pc en typ "echter in meerdere contexten:" en waarna typt u de bestandsextensie. Als u op zoek bent naar kwaadaardige executables, Een voorbeeld kan zijn "echter in meerdere contexten:exe". Na het doen van dat, laat een spatie en typ de bestandsnaam die u denkt dat de malware is gemaakt. Hier is hoe het kan verschijnen als het bestand is gevonden:
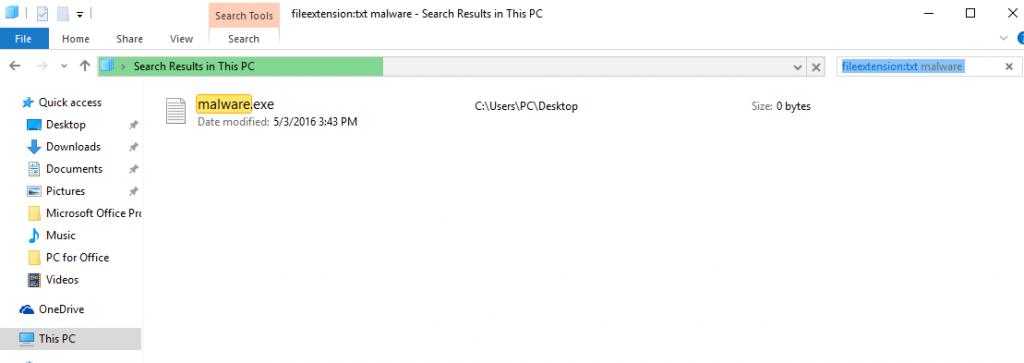
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Voor Windows XP, Uitzicht, en 7.
Voor oudere Windows-besturingssystemen
In oudere Windows-besturingssystemen zou de conventionele aanpak de effectieve moeten zijn:
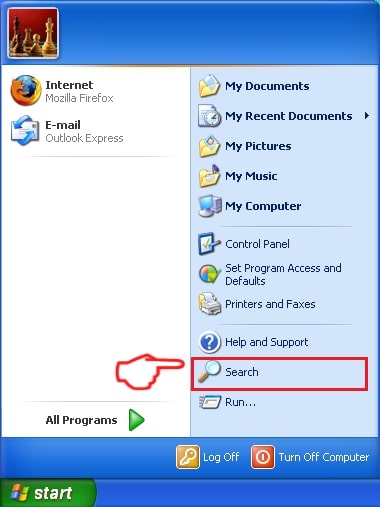
1: Klik op de Start Menu icoon (meestal op uw bottom-links) en kies vervolgens de Zoeken voorkeur.
2: Na het zoekvenster verschijnt, kiezen Meer geavanceerde opties van de search assistent doos. Een andere manier is door te klikken op Alle bestanden en mappen.
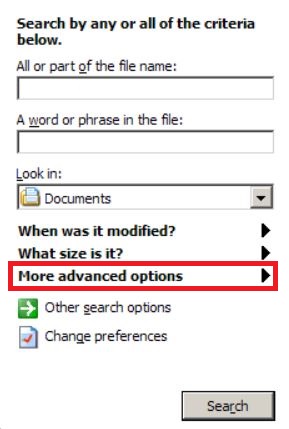
3: Na dat type de naam van het bestand dat u zoekt en klik op de knop Zoeken. Dit kan enige tijd duren, waarna de resultaten worden weergegeven. Als u het kwaadaardig bestand hebt gevonden, u kunt kopiëren of openen de locatie door rechtermuisknop te klikken ben ermee bezig.
Nu moet je in staat om elk bestand op Windows ontdekken zolang het op uw harde schijf en is niet verborgen via speciale software.
FAQ
What Does Trojan Do?
Het Trojaans is een kwaadaardig computerprogramma ontworpen om te ontwrichten, schade, of ongeautoriseerde toegang verkrijgen naar een computersysteem. Het kan worden gebruikt om gevoelige gegevens te stelen, controle krijgen over een systeem, of andere kwaadaardige activiteiten starten.
Kunnen Trojaanse paarden wachtwoorden stelen??
Ja, Trojans, zoals , kan wachtwoorden stelen. Deze kwaadaardige programma's are designed to gain access to a user's computer, slachtoffers bespioneren en gevoelige informatie zoals bankgegevens en wachtwoorden stelen.
Can Trojan Hide Itself?
Ja, het kan. Een Trojaans paard kan verschillende technieken gebruiken om zichzelf te maskeren, inclusief rootkits, encryptie, en verduistering, om zich te verbergen voor beveiligingsscanners en detectie te omzeilen.
Kan een Trojaans paard worden verwijderd door Factory Reset?
Ja, een Trojaans paard kan worden verwijderd door uw apparaat terug te zetten naar de fabrieksinstellingen. Dit komt omdat het het apparaat in de oorspronkelijke staat zal herstellen, het verwijderen van schadelijke software die mogelijk is geïnstalleerd. Houd er rekening mee dat er geavanceerdere Trojans zijn die achterdeurtjes achterlaten en opnieuw infecteren, zelfs na een fabrieksreset.
Can Trojan Infect WiFi?
Ja, het is mogelijk dat een trojan wifi-netwerken infecteert. Wanneer een gebruiker verbinding maakt met het geïnfecteerde netwerk, de Trojan kan zich verspreiden naar andere aangesloten apparaten en kan toegang krijgen tot gevoelige informatie op het netwerk.
Kunnen Trojaanse paarden worden verwijderd?
Ja, Trojaanse paarden kunnen worden verwijderd. Dit wordt meestal gedaan door een krachtig antivirus- of antimalwareprogramma uit te voeren dat is ontworpen om schadelijke bestanden te detecteren en te verwijderen. In sommige gevallen, handmatige verwijdering van de Trojan kan ook nodig zijn.
Kunnen Trojaanse paarden bestanden stelen?
Ja, Trojaanse paarden kunnen bestanden stelen als ze op een computer zijn geïnstalleerd. Dit wordt gedaan door de malware auteur of gebruiker om toegang te krijgen tot de computer en vervolgens de bestanden te stelen die erop zijn opgeslagen.
Welke anti-malware kan Trojaanse paarden verwijderen?
Antimalwareprogramma's zoals SpyHunter zijn in staat om Trojaanse paarden op uw computer te scannen en van uw computer te verwijderen. Het is belangrijk om uw anti-malware up-to-date te houden en uw systeem regelmatig te scannen op schadelijke software.
Kunnen Trojaanse paarden USB infecteren?
Ja, Trojaanse paarden kunnen infecteren USB apparaten. USB-trojans wordt meestal verspreid via schadelijke bestanden die van internet zijn gedownload of via e-mail zijn gedeeld, allowing the hacker to gain access to a user's confidential data.
Over het onderzoek
De inhoud die we publiceren op SensorsTechForum.com, deze how-to verwijdering gids inbegrepen, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen het specifieke trojan-probleem op te lossen.
Hoe hebben we het onderzoek gedaan naar ?
Houd er rekening mee dat ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, waardoor we dagelijks updates ontvangen over de nieuwste malwaredefinities, inclusief de verschillende soorten trojans (achterdeur, downloader, infostealer, losgeld, etc.)
Bovendien, het onderzoek achter de dreiging wordt ondersteund door: VirusTotal.
Om de dreiging van trojans beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.