Een Trojaans:De detectie van PowerShell/Boxter betekent dat er kwaadaardige PowerShell-code op uw systeem is aangetroffen. – een categorie bedreigingen die beveiligingsteams met grote bezorgdheid bekijken, omdat PowerShell een vertrouwd hulpmiddel is., ingebouwde Windows-scriptomgeving met diepgaande systeemtoegang. Malware die via PowerShell-scripts werkt, kan vrijwel elk aspect van een Windows-systeem beïnvloeden., Download en voer verdere code uit in het geheugen zonder de schijf aan te raken., beveiligingsinstellingen wijzigen, en complexe, meerstapsbewerkingen aan elkaar koppelen via een tool die veel beveiligingsproducten juist vertrouwen in plaats van blokkeren.. De Defender-detectie is het alarm dat u vroegtijdig wilt opmerken..
Trojaans:PowerShell/Boxter is een detectie van Microsoft Defender Antivirus voor kwaadaardige PowerShell-scripts uit de Boxter-familie.. Zoals gedocumenteerd in Microsoft Security Intelligence., Deze detectiecategorie omvat trojans geïmplementeerd als PowerShell-scripts die misbruik maken van Windows’ native scriptinfrastructuur om kwaadaardige activiteiten uit te voeren. Op PowerShell gebaseerde trojans worden door aanvallers gewaardeerd vanwege hun vermogen om te functioneren als “leven van het land” malware – gebruikmakend van vertrouwde Windows-componenten in plaats van externe uitvoerbare bestanden., waardoor ze moeilijker te detecteren zijn met op handtekeningen gebaseerde beveiligingstools die zich richten op traditionele uitvoerbare bestanden..
| Naam | Trojaans:PowerShell/Boxter |
| Threat Type | PowerShell-trojan / Scriptgebaseerde malware (Detectie door Microsoft Defender) |
| Symptomen | Microsoft Defender waarschuwt voor een Trojaans paard.:PowerShell/Boxter; Verdachte PowerShell-vensters die kort verschijnen en weer sluiten.; Ongebruikelijke scripts die op de achtergrond worden uitgevoerd; onverwachte systeemconfiguratiewijzigingen; Secundaire malware gedownload na de eerste PowerShell-uitvoering.; Windows Defender-scriptscans geven naast de primaire detectie ook waarschuwingen weer. |
| Verwijderingstijd | Rond 15 Notulen |
| Removal Tool | Zien of je systeem is getroffen door malware
* Met Free Remover kun je, met een wachttijd van 48 uur, één herstel en verwijdering voor gevonden resultaten. Gebruikersovereenkomst van SpyHunter, Privacybeleid, en meer details over Gratis Verwijderaar. |
Hoe heb ik een Trojaans paard gekregen?:PowerShell/Boxter?
PowerShell-gebaseerde trojans bereiken systemen via methoden die een of andere vorm van scriptuitvoering activeren.:
- Kwaadaardige documentmacro's – Office-bestanden die via e-mailcampagnes worden verspreid, wanneer macro's zijn ingeschakeld door de ontvanger, Voer PowerShell-opdrachten uit om de Boxter-payload te downloaden en uit te voeren..
- ClickFix en nep-CAPTCHA-social engineering – Misleidende webpagina's die gebruikers ertoe verleiden PowerShell-opdrachten rechtstreeks uit te voeren door hen te vragen 'Uitvoeren' te openen en een opdracht uit het klembord te plakken., zoals gedetailleerd beschreven in het FakeCaptcha-aanvalspatroon.
- Gecompromitteerde software-installatieprogramma's – Installatiebestanden voor illegale software of nep-hulpprogramma's die tijdens de installatie PowerShell-scripts uitvoeren in plaats van de beloofde applicatie te leveren..
- Door exploits geleverde scriptuitvoering – Browser- of plugin-exploits die code-executie verkrijgen en deze gebruiken om PowerShell aan te roepen voor het ophalen en uitvoeren van de payload, zonder dat de gebruiker daar iets voor hoeft te doen..
- Bestandsloze levering via legitieme tools – De Boxter-scripts kunnen via mshta worden geleverd., wscript, of andere Windows-scripthosts die de PowerShell-code vanaf een externe URL uitvoeren zonder eerst een bestand op schijf op te slaan., waardoor detectie en forensische analyse gecompliceerd worden..
Wat doet Trojan:PowerShell/Boxter Do?
PowerShell-trojans uit de Boxter-familie maken gebruik van de scriptomgeving voor een reeks kwaadaardige bewerkingen.:
- Downloadt en voert extra payloads uit in het geheugen. – Een kernkenmerk van malware die gebruikmaakt van PowerShell is de mogelijkheid om code van een externe URL op te halen en deze volledig in het geheugen uit te voeren zonder een bestand naar de schijf te schrijven., het omzeilen van op bestanden gebaseerde detectiemechanismen.
- Zorgt voor persistentie via PowerShell-vriendelijke mechanismen, waaronder het starten van scripts via het register., geplande taken die PowerShell aanroepen met gecodeerde opdrachtparameters, en WMI-gebeurtenisabonnementen die de uitvoering van scripts activeren bij systeemgebeurtenissen.
- Wijzigt de instellingen van Windows Defender. – wijzigingen in het scriptuitvoeringsbeleid toevoegen, uitsluitingspaden toevoegen, of het uitschakelen van realtimebeveiliging via legitieme PowerShell-cmdlets om de verstoring van de werking ervan te verminderen..
- Verzamelt systeem- en inloggegevens. – De toegang van PowerShell tot .NET-bibliotheken en Windows API's maakt het mogelijk om uitgebreide gegevens te verzamelen, waaronder het extraheren van browsergegevens., klembordbewaking, en toetsaanslagregistratie.
- Kan functioneren als downloader of dropper. voor conventionele uitvoerbare malware, Het fungeert als de eerste fase die het systeem voorbereidt en de daadwerkelijke lading levert die langdurig op de machine functioneert..
- Manipuleert de systeemconfiguratie – firewallregels, Proxy instellingen, hosts-bestandsvermeldingen, Alle wijzigingen in het beveiligingsbeleid zijn mogelijk via PowerShell met voldoende rechten..
Hoe verwijder ik een Trojaans paard?:PowerShell/Boxter?
- Verbreek onmiddellijk de internetverbinding. – PowerShell-trojans onderhouden vaak actieve verbindingen voor command-and-control-communicatie en het in-memory verzenden van payloads.; Het verbreken van de verbinding beperkt de voortdurende activiteit..
- Ga akkoord met de aanbeveling van Defender. als de detectiewaarschuwing nog open is – PowerShell-scripts die door Defender als verdacht worden aangemerkt, moeten in quarantaine worden geplaatst in plaats van te worden genegeerd..
- Opstarten in de veilige modus met netwerkondersteuning – herstart, Houd Shift ingedrukt en klik op Opnieuw starten., Ga naar Probleemoplossing – Geavanceerde opties – Startup Settings, pers 5. Dit voorkomt dat persistentiemechanismen het script opnieuw starten bij het opstarten..
- Voer een volledige scan uit met SpyHunter in de veilige modus om scriptgebaseerde componenten te detecteren, persistentie-items (inclusief WMI-abonnementen en gecodeerde geplande taken), en alle secundaire payloads die door het Boxter-script worden geleverd.
- Controleer het uitvoeringsbeleid van PowerShell door PowerShell als beheerder te openen en Get-ExecutionPolicy uit te voeren – als het is gewijzigd naar Onbeperkt of Omzeilen, Zet het terug naar een meer beperkende instelling, zoals RemoteSigned..
- Taakplanner controleren voor taken met PowerShell in hun actieopdrachtregel, vooral degenen die -EncodedCommand gebruiken of inhoud ophalen van URL's.
- Controleer geïnstalleerde programma's voor alles wat rond het tijdstip van de detectie is toegevoegd en verwijder onbekende items.
- Start de computer normaal opnieuw op en voer een tweede scan uit. om volledige verwijdering te controleren. Wijzig accountwachtwoorden vanaf een schoon apparaat als u vermoedt dat er inloggegevens worden gestolen..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
Voorbereiding voor het verwijderen van Trojan:PowerShell/Boxter.
Voor het eigenlijke verwijdering, Wij raden u aan de volgende voorbereidende stappen te doen.
- Zorg ervoor dat u deze instructies altijd open en in de voorkant van je ogen.
- Doe een back-up van al uw bestanden, zelfs als ze konden worden beschadigd. U moet een back-up van uw gegevens met een cloud backup oplossing en verzekeren van uw bestanden tegen elke vorm van verlies, zelfs van de meest ernstige bedreigingen.
- Wees geduldig als deze een tijdje zou kunnen nemen.
- Scannen op malware
- Registers repareren
- Verwijder virusbestanden
Stap 1: Scannen naar Trojan:PowerShell/Boxter with SpyHunter Anti-Malware Tool
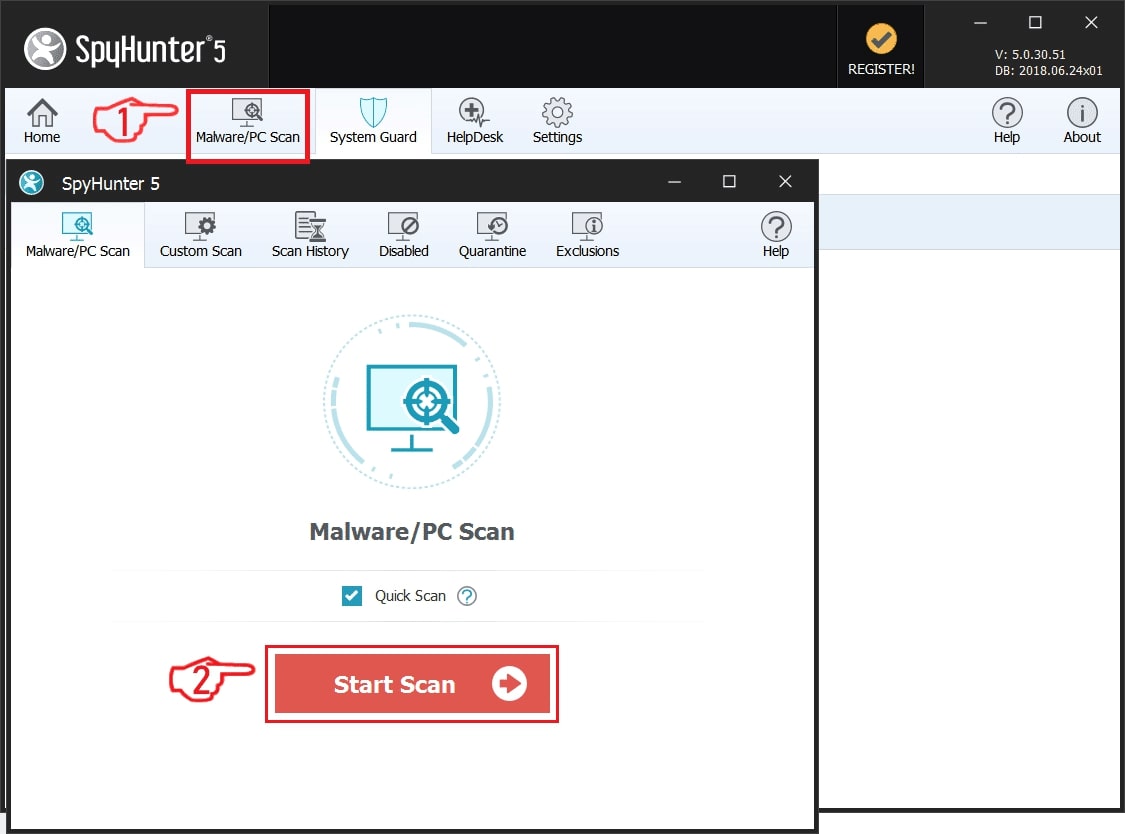
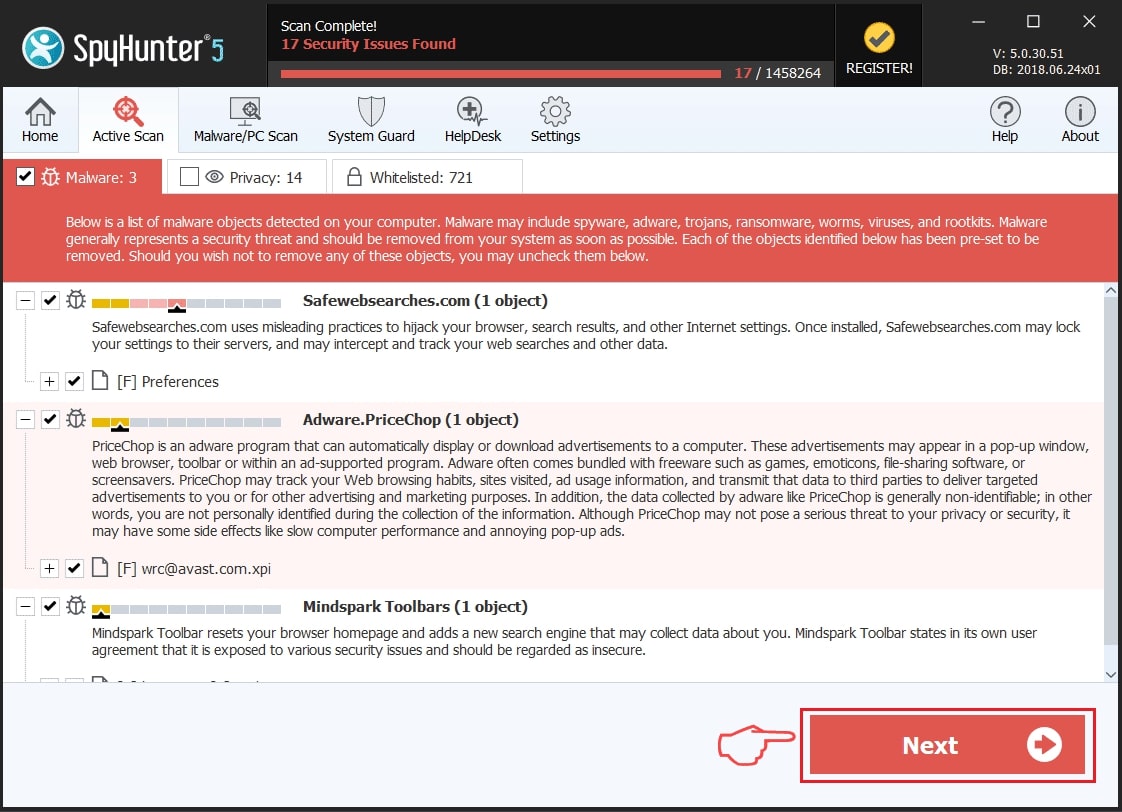
Stap 2: Verwijder eventuele registers, aangemaakt door Trojan:PowerShell/Boxter on your computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, aangemaakt door Trojan:PowerShell/Boxter there. Dit kan gebeuren door de stappen onder:
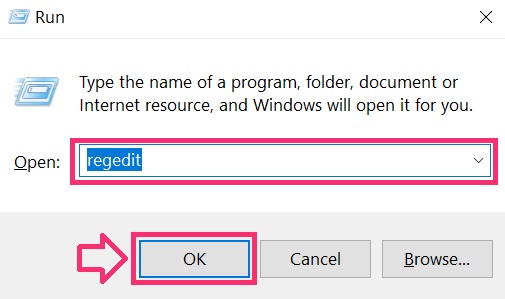
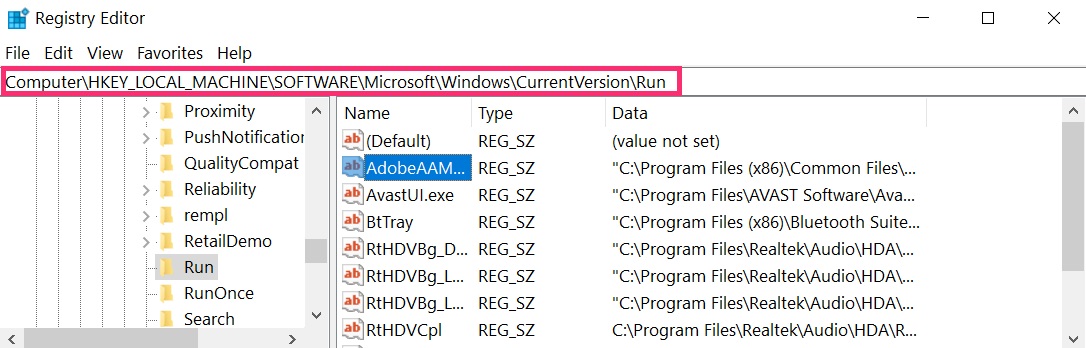
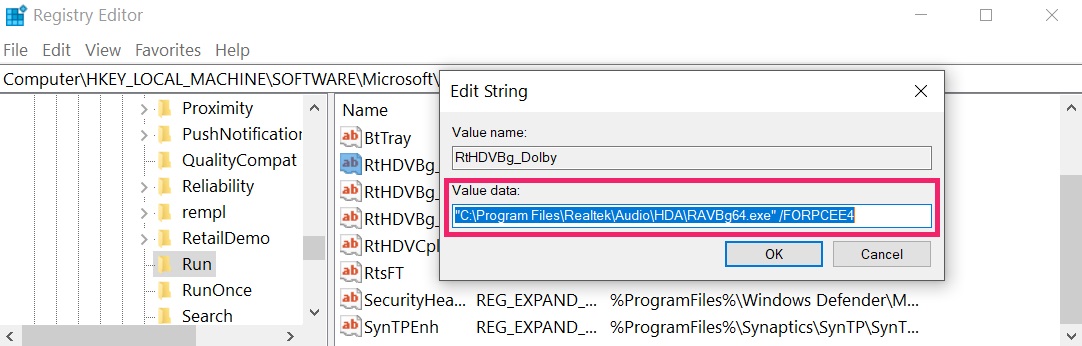 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Stap 3: Find virus files created by Trojan:PowerShell/Boxter on your PC.
1.Voor Windows 8, 8.1 en 10.
Voor nieuwere Windows-besturingssystemen
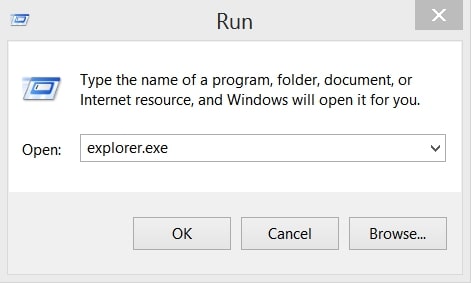
1: Op het toetsenbord druk + R en schrijf explorer.exe in de Rennen tekstvak en klik dan op de OK knop.
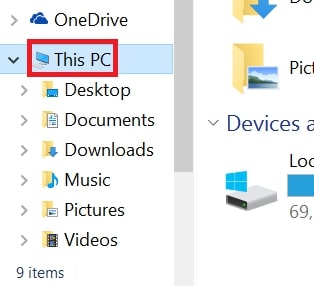
2: Klik op uw pc uit de snelle toegang bar. Dit is meestal een icoon met een monitor en de naam is ofwel "Mijn computer", "My PC" of "Deze PC" of hoe je het hebt genoemd.
3: Navigeer naar het zoekvak in de rechterbovenhoek van het scherm van uw pc en typ "echter in meerdere contexten:" en waarna typt u de bestandsextensie. Als u op zoek bent naar kwaadaardige executables, Een voorbeeld kan zijn "echter in meerdere contexten:exe". Na het doen van dat, laat een spatie en typ de bestandsnaam die u denkt dat de malware is gemaakt. Hier is hoe het kan verschijnen als het bestand is gevonden:
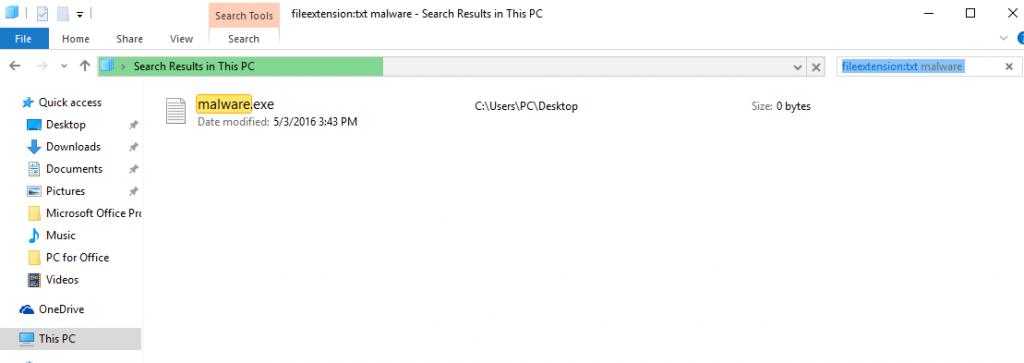
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Voor Windows XP, Uitzicht, en 7.
Voor oudere Windows-besturingssystemen
In oudere Windows-besturingssystemen zou de conventionele aanpak de effectieve moeten zijn:
1: Klik op de Start Menu icoon (meestal op uw bottom-links) en kies vervolgens de Zoeken voorkeur.
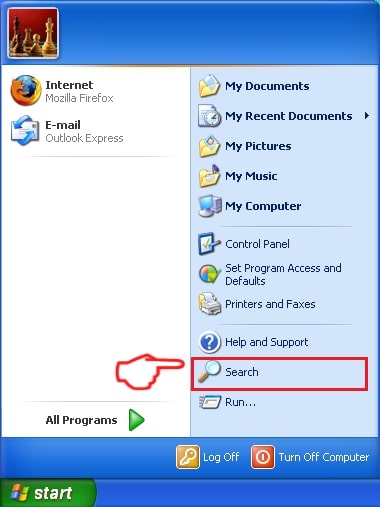
2: Na het zoekvenster verschijnt, kiezen Meer geavanceerde opties van de search assistent doos. Een andere manier is door te klikken op Alle bestanden en mappen.
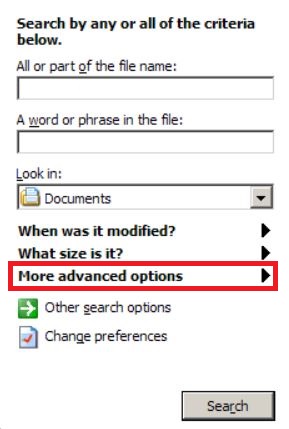
3: Na dat type de naam van het bestand dat u zoekt en klik op de knop Zoeken. Dit kan enige tijd duren, waarna de resultaten worden weergegeven. Als u het kwaadaardig bestand hebt gevonden, u kunt kopiëren of openen de locatie door rechtermuisknop te klikken ben ermee bezig.
Nu moet je in staat om elk bestand op Windows ontdekken zolang het op uw harde schijf en is niet verborgen via speciale software.
Trojaans:PowerShell/Boxter FAQ
Wat doet Trojan:PowerShell/Boxter Trojan Do?
het Trojaanse paard:PowerShell/Boxter Trojaans is een kwaadaardig computerprogramma ontworpen om te ontwrichten, schade, of ongeautoriseerde toegang verkrijgen naar een computersysteem. Het kan worden gebruikt om gevoelige gegevens te stelen, controle krijgen over een systeem, of andere kwaadaardige activiteiten starten.
Kunnen Trojaanse paarden wachtwoorden stelen??
Ja, Trojans, zoals Trojaans:PowerShell/Boxter, kan wachtwoorden stelen. Deze kwaadaardige programma's are designed to gain access to a user's computer, slachtoffers bespioneren en gevoelige informatie zoals bankgegevens en wachtwoorden stelen.
Can Trojan:PowerShell/Boxter Trojan Hide Itself?
Ja, het kan. Een Trojaans paard kan verschillende technieken gebruiken om zichzelf te maskeren, inclusief rootkits, encryptie, en verduistering, om zich te verbergen voor beveiligingsscanners en detectie te omzeilen.
Kan een Trojaans paard worden verwijderd door Factory Reset?
Ja, een Trojaans paard kan worden verwijderd door uw apparaat terug te zetten naar de fabrieksinstellingen. Dit komt omdat het het apparaat in de oorspronkelijke staat zal herstellen, het verwijderen van schadelijke software die mogelijk is geïnstalleerd. Houd er rekening mee dat er geavanceerdere Trojans zijn die achterdeurtjes achterlaten en opnieuw infecteren, zelfs na een fabrieksreset.
Can Trojan:PowerShell/Boxter Trojan Infect WiFi?
Ja, het is mogelijk dat een trojan wifi-netwerken infecteert. Wanneer een gebruiker verbinding maakt met het geïnfecteerde netwerk, de Trojan kan zich verspreiden naar andere aangesloten apparaten en kan toegang krijgen tot gevoelige informatie op het netwerk.
Kunnen Trojaanse paarden worden verwijderd?
Ja, Trojaanse paarden kunnen worden verwijderd. Dit wordt meestal gedaan door een krachtig antivirus- of antimalwareprogramma uit te voeren dat is ontworpen om schadelijke bestanden te detecteren en te verwijderen. In sommige gevallen, handmatige verwijdering van de Trojan kan ook nodig zijn.
Kunnen Trojaanse paarden bestanden stelen?
Ja, Trojaanse paarden kunnen bestanden stelen als ze op een computer zijn geïnstalleerd. Dit wordt gedaan door de malware auteur of gebruiker om toegang te krijgen tot de computer en vervolgens de bestanden te stelen die erop zijn opgeslagen.
Welke anti-malware kan Trojaanse paarden verwijderen?
Antimalwareprogramma's zoals SpyHunter zijn in staat om Trojaanse paarden op uw computer te scannen en van uw computer te verwijderen. Het is belangrijk om uw anti-malware up-to-date te houden en uw systeem regelmatig te scannen op schadelijke software.
Kunnen Trojaanse paarden USB infecteren?
Ja, Trojaanse paarden kunnen infecteren USB apparaten. USB-trojans wordt meestal verspreid via schadelijke bestanden die van internet zijn gedownload of via e-mail zijn gedeeld, allowing the hacker to gain access to a user's confidential data.
Over de Trojaanse:PowerShell/Boxter Research
De inhoud die we publiceren op SensorsTechForum.com, deze Trojaanse:PowerShell/Boxter how-to removal guide included, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen het specifieke trojan-probleem op te lossen.
Hoe hebben we het onderzoek naar Trojan uitgevoerd?:PowerShell/Boxter?
Houd er rekening mee dat ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, waardoor we dagelijks updates ontvangen over de nieuwste malwaredefinities, inclusief de verschillende soorten trojans (achterdeur, downloader, infostealer, losgeld, etc.)
Bovendien, het onderzoek achter de Trojan:PowerShell/Boxter threat is backed with VirusTotal.
Om de dreiging van trojans beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.