Ein Trojaner:Die PowerShell/Boxter-Erkennung bedeutet, dass auf Ihrem System bösartiger PowerShell-Code identifiziert wurde. – eine Bedrohungskategorie, die Sicherheitsteams mit erhöhter Besorgnis behandeln, da PowerShell ein vertrauenswürdiges System ist., Integrierte Windows-Skriptumgebung mit tiefgreifendem Systemzugriff. Malware, die über PowerShell-Skripte operiert, kann mit praktisch jedem Aspekt eines Windows-Systems interagieren., Weiteren Code in den Speicher laden und ausführen, ohne auf die Festplatte zuzugreifen, Sicherheitseinstellungen ändern, und verketten komplexe, mehrstufige Operationen mithilfe eines Tools, dem viele Sicherheitsprodukte vertrauen, anstatt es zu blockieren.. Die Defender-Erkennung ist die Warnung, die Sie frühzeitig erhalten möchten..
Trojan:PowerShell/Boxter ist eine von Microsoft Defender Antivirus ausgegebene Erkennungsmeldung für schädliche PowerShell-Skripte der Boxter-Familie.. Wie in Microsoft Security Intelligence dokumentiert., Diese Erkennungskategorie umfasst Trojaner implementiert als PowerShell-Skripte, die Windows ausnutzen’ native Skripting-Infrastruktur zur Durchführung bösartiger Aktivitäten. PowerShell-basierte Trojaner werden von Angreifern aufgrund ihrer Fähigkeit geschätzt, als “leben von dem Land” Malware – Verwendung vertrauenswürdiger Windows-Komponenten anstelle externer ausführbarer Dateien, Dadurch werden sie mit signaturbasierten Sicherheitstools, die auf herkömmliche ausführbare Dateien ausgerichtet sind, schwerer zu erkennen..
| Name | Trojan:PowerShell/Boxter |
| Bedrohungstyp | PowerShell-Trojaner / Skriptbasierte Malware (Microsoft Defender-Erkennung) |
| Symptome | Microsoft Defender-Warnung vor Trojaner:PowerShell/Boxter; Verdächtige PowerShell-Fenster erscheinen kurz und schließen sich wieder.; Ungewöhnliche Skripte werden im Hintergrund ausgeführt; unerwartete Systemkonfigurationsänderungen; Sekundäre Malware wurde nach der ersten PowerShell-Ausführung heruntergeladen.; Windows Defender-Skriptscan-Warnungen zusätzlich zur primären Erkennung |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mir Trojaner eingefangen?:PowerShell/Boxter?
PowerShell-basierte Trojaner gelangen über Vektoren in Systeme, die eine Form der Skriptausführung als Auslöser beinhalten.:
- Schädliche Dokumentmakros – Office-Dateien, die über E-Mail-Kampagnen verteilt wurden,, wenn Makros vom Empfänger aktiviert sind, Führen Sie PowerShell-Befehle aus, um die Boxter-Payload herunterzuladen und auszuführen..
- ClickFix und gefälschte CAPTCHAs – Social Engineering – irreführende Webseiten, die Benutzer dazu verleiten, PowerShell-Befehle direkt auszuführen, indem sie sie anweisen, das Ausführen-Fenster zu öffnen und einen aus der Zwischenablage geladenen Befehl einzufügen., wie im FakeCaptcha-Angriffsmuster detailliert beschrieben.
- Kompromittierte Software-Installationsprogramme – Setup-Dateien für Raubkopien oder gefälschte Hilfsprogramme, die während der Installation PowerShell-Skripte ausführen, anstatt die versprochene Anwendung bereitzustellen..
- Ausführung eines durch die Sicherheitslücke ausgenutzten Skripts – Browser- oder Plugin-Schwachstellen, die Codeausführung ermöglichen und diese nutzen, um PowerShell zum Abrufen und Ausführen von Nutzdaten aufzurufen, ohne dass eine Benutzerinteraktion erforderlich ist..
- Dateilose Zustellung durch legitime Tools – Die Boxter-Skripte können über mshta zugestellt werden., wscript, oder andere Windows-Skripthosts, die den PowerShell-Code von einer Remote-URL ausführen, ohne vorher eine Datei auf der Festplatte zu speichern., die Erkennung und forensische Analyse erschweren.
Was bedeutet Trojan:PowerShell/Boxter Do?
PowerShell-Trojaner der Boxter-Familie nutzen die Skriptumgebung für eine Reihe bösartiger Operationen.:
- Lädt zusätzliche Nutzdaten in den Speicher herunter und führt sie dort aus. – Eine Kernfunktion von PowerShell-basierter Malware ist die Fähigkeit, Code von einer Remote-URL abzurufen und ihn vollständig im Arbeitsspeicher auszuführen, ohne eine Datei auf die Festplatte zu schreiben., Umgehung dateibasierter Erkennungsmechanismen.
- Stellt Persistenz her durch PowerShell-freundliche Mechanismen, einschließlich der Ausführung von registrierungsbasierten Skripten, geplante Aufgaben, die PowerShell mit codierten Befehlsparametern aufrufen, und WMI-Ereignisabonnements, die die Skriptausführung bei Systemereignissen auslösen.
- Ändert die Einstellungen von Windows Defender – Hinzufügen von Änderungen der Skriptausführungsrichtlinie, Hinzufügen von Ausschlusspfaden, oder die Deaktivierung des Echtzeitschutzes durch legitime PowerShell-Cmdlets, um Störungen des Betriebs zu reduzieren..
- Erfasst System- und Anmeldeinformationen – Durch den Zugriff von PowerShell auf .NET-Bibliotheken und Windows-APIs ist es in der Lage, umfassende Daten zu erfassen, einschließlich der Extraktion von Browseranmeldeinformationen., Zwischenablageüberwachung, und Tastenanschlagerfassung.
- Kann als Downloader oder Dropper dienen. für herkömmliche ausführbare Malware, Sie dient als erste Phase, die das System vorbereitet und die eigentliche Nutzlast bereitstellt, die langfristig auf der Maschine arbeitet..
- Manipuliert die Systemkonfiguration – Firewall-Regeln, Proxy-Einstellungen, Einträge in der Hosts-Datei, Und alle Änderungen der Sicherheitsrichtlinien sind mit ausreichenden Berechtigungen über PowerShell möglich..
Wie man einen Trojaner löscht:PowerShell/Boxter?
- Trennen Sie die Internetverbindung sofort. – PowerShell-Trojaner halten häufig aktive Verbindungen für die Befehls- und Kontrollkommunikation sowie die Übermittlung von Schadsoftware in den Arbeitsspeicher aufrecht.; Unterbrechung der Verbindungsbeschränkungen laufende Aktivität.
- Die von Defender empfohlene Vorgehensweise akzeptieren wenn die Erkennungswarnung noch offen ist – Von Defender als problematisch eingestufte PowerShell-Skripte sollten unter Quarantäne gestellt und nicht verworfen werden..
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – Neustart, Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., Navigieren Sie zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen, Presse 5. Dies verhindert, dass Persistenzmechanismen das Skript beim Systemstart erneut ausführen..
- Führen Sie einen vollständigen Scan durch mit SpyHunter im sicheren Modus zum Erkennen skriptbasierter Komponenten, Persistenzeinträge (einschließlich WMI-Abonnements und codierter geplanter Aufgaben), und alle sekundären Nutzdaten, die vom Boxter-Skript ausgeliefert werden..
- PowerShell-Ausführungsrichtlinie prüfen indem Sie PowerShell als Administrator öffnen und Get-ExecutionPolicy ausführen – wenn es auf „Uneingeschränkt“ oder „Umgehung“ geändert wurde, Stellen Sie es auf eine restriktivere Einstellung wie z. B. RemoteSigned zurück..
- Aufgabenplaner überprüfen für Aufgaben mit PowerShell in ihrer Aktionsbefehlszeile, insbesondere diejenigen, die -EncodedCommand verwenden oder Inhalte von URLs abrufen.
- Überprüfen Sie die installierten Programme für alles, was etwa zum Zeitpunkt der Erkennung hinzugefügt wurde, und Deinstallation unbekannter Einträge.
- Starten Sie den Computer normal neu und führen Sie einen zweiten Scan durch. um die vollständige Entfernung zu überprüfen. Ändern Sie die Kontopasswörter von einem sauberen Gerät aus, wenn der Verdacht besteht, dass Anmeldeinformationen abgegriffen wurden..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Vorbereitung vor Trojan Entfernen:PowerShell/Boxter.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scannen nach Trojan:PowerShell/Boxter with SpyHunter Anti-Malware Tool
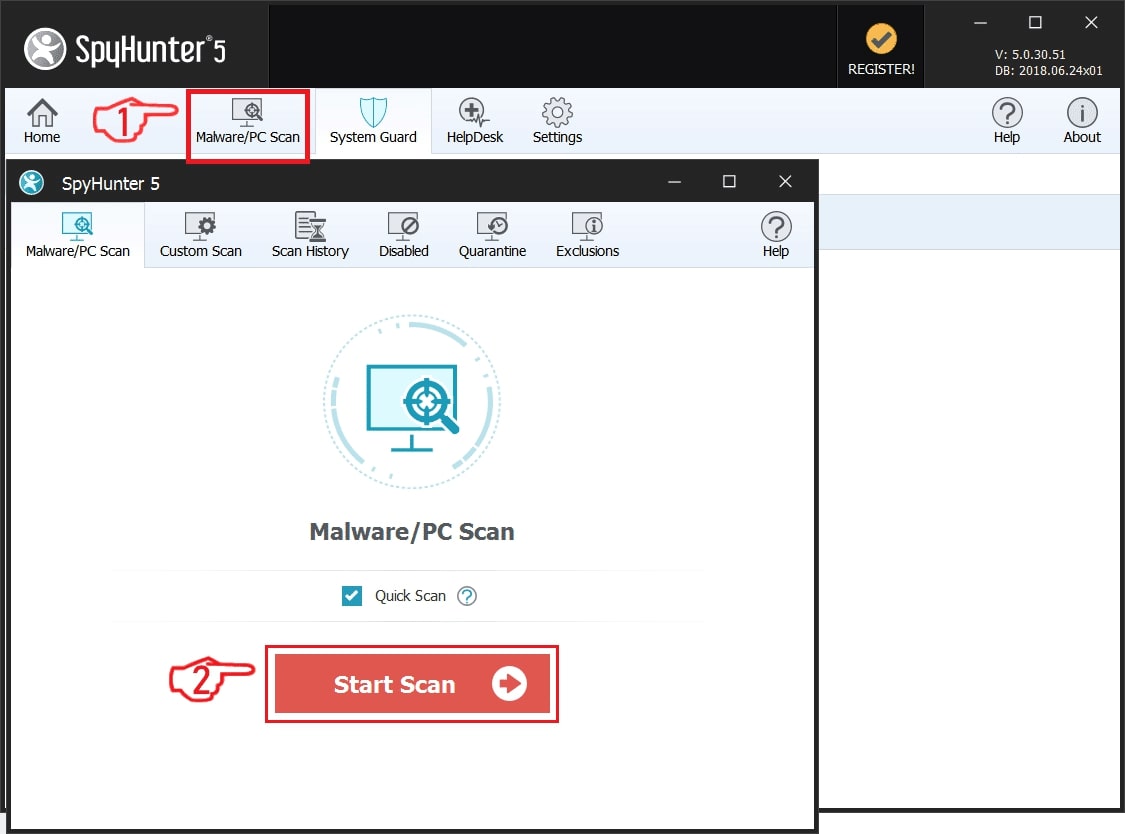
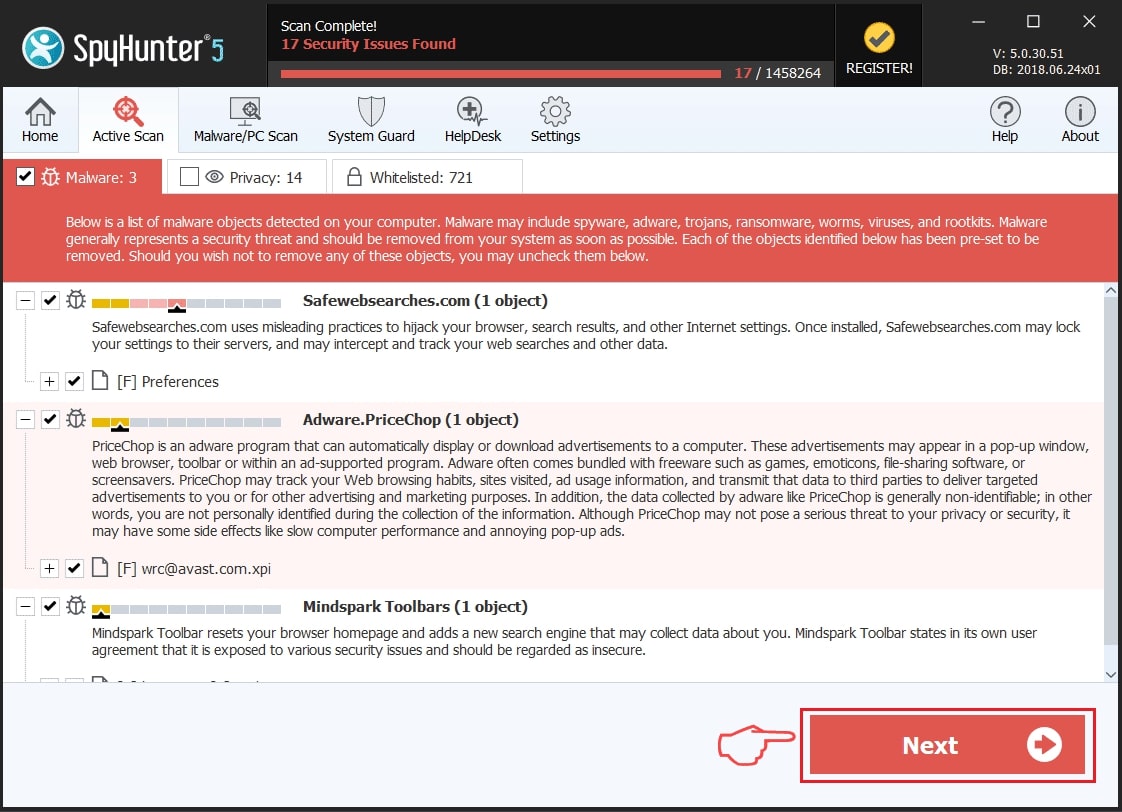
Schritt 2: Reinigen Sie alle Register, erstellt von Trojan:PowerShell/Boxter on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, erstellt von Trojan:PowerShell/Boxter there. Dies kann passieren, darunter indem Sie die Schritte:
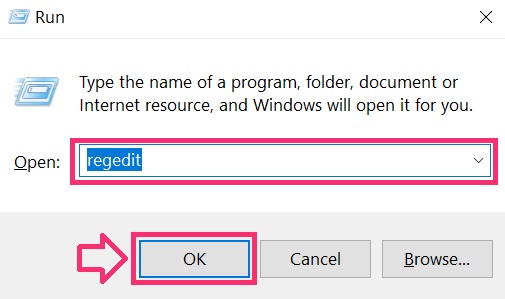
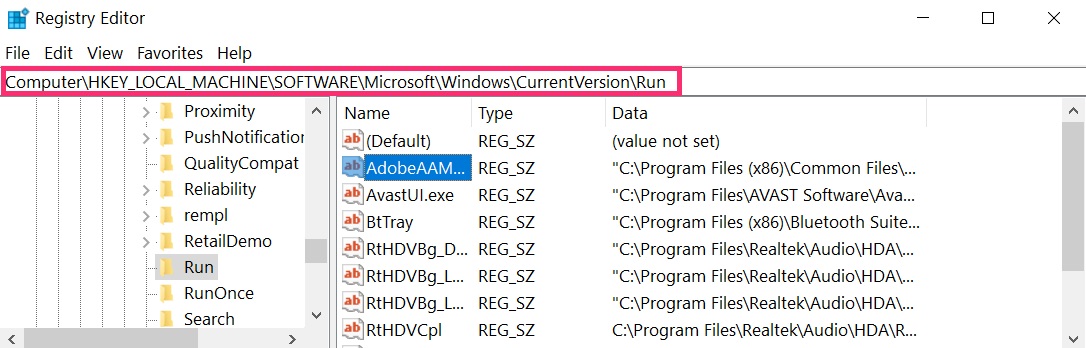
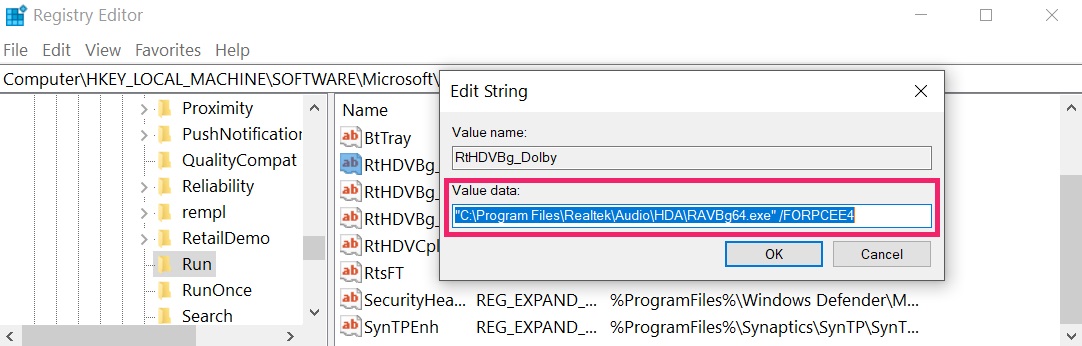 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Trojan:PowerShell/Boxter on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
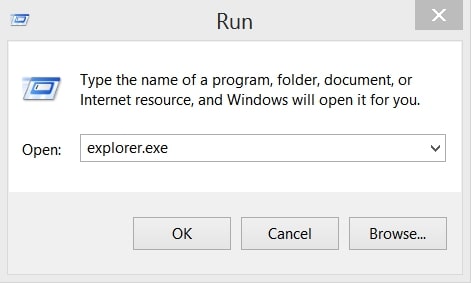
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
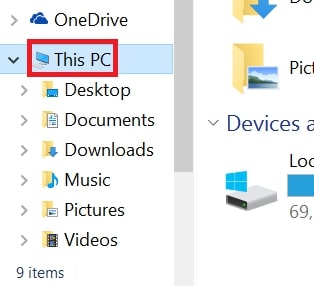
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
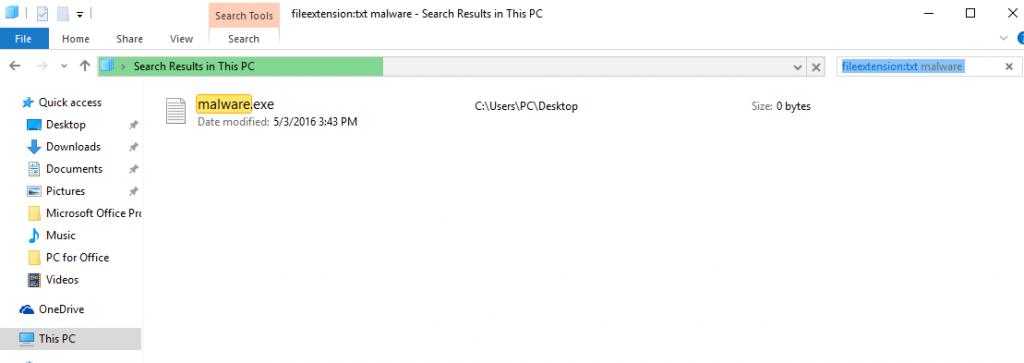
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
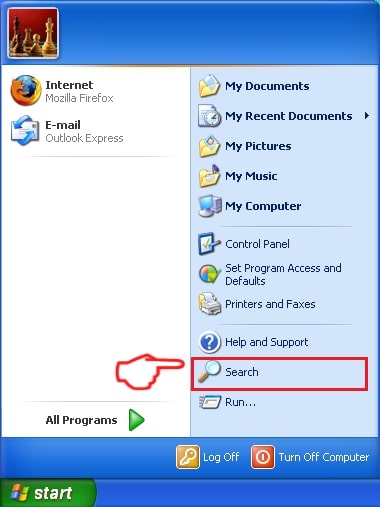
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
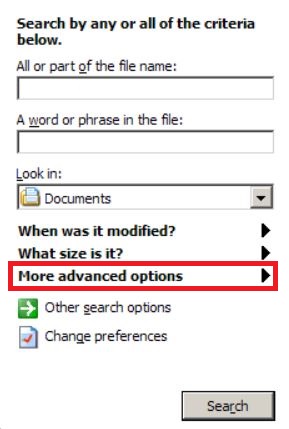
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Trojan:PowerShell/Boxter FAQ
Was bedeutet Trojan:PowerShell/Boxter Trojan Do?
der Trojaner:PowerShell/Boxter Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie Trojaner:PowerShell/Boxter, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Trojan:PowerShell/Boxter Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Trojan:PowerShell/Boxter Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
Über den Trojaner:PowerShell/Boxter Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, dieser Trojaner:PowerShell/Boxter how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu Trojan:PowerShell/Boxter?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, die Forschung hinter dem Trojaner:PowerShell/Boxter threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.