Um cavalo de Tróia:A detecção de PowerShell/Boxter significa que foi identificado código PowerShell malicioso em seu sistema. – Uma categoria de ameaça que as equipes de segurança tratam com extrema preocupação, pois o PowerShell é uma ferramenta confiável., Ambiente de script do Windows integrado com acesso profundo ao sistema.. Malwares que operam por meio de scripts do PowerShell podem interagir com praticamente todos os aspectos de um sistema Windows., Baixar e executar código adicional na memória sem acessar o disco., modificar configurações de segurança, e encadear operações complexas de várias etapas por meio de uma ferramenta na qual muitos produtos de segurança são projetados para confiar, em vez de bloquear.. A detecção do Defender é o alerta que você deseja capturar logo no início..
troiano:PowerShell/Boxter é uma detecção emitida pelo Microsoft Defender Antivirus para scripts PowerShell maliciosos da família Boxter.. Conforme documentado no Microsoft Security Intelligence, esta categoria de detecção abrange trojans implementado como scripts do PowerShell que abusam do Windows’ infraestrutura de script nativa para realizar atividades maliciosas. Os trojans baseados em PowerShell são valorizados pelos atacantes por sua capacidade de operar como “vivendo da terra” malwares – Utilizando componentes confiáveis do Windows em vez de executáveis externos., tornando-os mais difíceis de detectar com ferramentas de segurança baseadas em assinaturas focadas em arquivos executáveis tradicionais..
| Nome | troiano:PowerShell/Boxter |
| Tipo de ameaça | Trojan do PowerShell / Malware baseado em script (Detecção do Microsoft Defender) |
| Os sintomas | Alerta do Microsoft Defender para Trojan:PowerShell/Boxter; Janelas suspeitas do PowerShell aparecem e fecham brevemente.; Scripts incomuns sendo executados em segundo plano; alterações inesperadas na configuração do sistema; Um malware secundário foi baixado após a execução inicial do PowerShell.; O script do Windows Defender verifica alertas juntamente com a detecção primária. |
| Tempo de remoção | Por aí 15 Minutos |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
* Removedor gratuito permite que você, sujeito a um período de espera de 48 horas, uma correção e remoção para os resultados encontrados. Contrato de Licença de Usuário Final (EULA) do SpyHunter, Política de Privacidade, e Mais detalhes sobre o Removedor Gratuito. |
Como eu contraí um cavalo de Troia:PowerShell/Boxter?
Os trojans baseados em PowerShell chegam aos sistemas por meio de vetores que envolvem alguma forma de gatilho de execução de script.:
- Macros de documentos maliciosos – Arquivos do Office distribuídos por meio de campanhas de e-mail que, quando as macros são ativadas pelo destinatário, Execute comandos do PowerShell para baixar e executar o payload Boxter..
- ClickFix e engenharia social CAPTCHA falsa – Páginas da web enganosas que induzem os usuários a executar comandos do PowerShell diretamente, instruindo-os a abrir o Executar e colar um comando da área de transferência., conforme detalhado no padrão de ataque FakeCaptcha.
- Instaladores de software comprometidos – Arquivos de instalação para software pirata ou utilitários falsos que instalam e executam scripts do PowerShell durante a instalação, em vez de entregar o aplicativo prometido..
- Execução de script entregue por exploit – Exploração de vulnerabilidades em navegadores ou plugins que permitem a execução de código e a invocação do PowerShell para obtenção e execução de payloads sem a necessidade de interação do usuário..
- Entrega sem arquivos por meio de ferramentas legítimas – Os scripts do Boxter podem ser entregues via mshta., wscript, ou outros hosts de script do Windows que executam o código PowerShell a partir de um URL remoto sem primeiro salvar um arquivo no disco., complicando a detecção e a análise forense..
O que o Trojan:PowerShell/Boxter Do?
Os trojans do PowerShell da família Boxter exploram o ambiente de script para uma série de operações maliciosas.:
- Baixa e executa cargas úteis adicionais na memória. – Uma das principais funcionalidades de malware baseado em PowerShell é a capacidade de obter código de uma URL remota e executá-lo inteiramente na memória, sem gravar um arquivo em disco., contornando mecanismos de detecção baseados em arquivos.
- Estabelece persistência por meio de mecanismos compatíveis com o PowerShell, incluindo a execução de scripts baseados no registro., Tarefas agendadas que chamam o PowerShell com parâmetros de comando codificados, e assinaturas de eventos WMI que acionam a execução de scripts em eventos do sistema..
- Modifica as configurações do Windows Defender – Adicionando alterações à política de execução de scripts, Adicionando caminhos de exclusão, ou desativando a proteção em tempo real por meio de cmdlets legítimos do PowerShell para reduzir a interferência em suas operações..
- Coleta informações do sistema e de credenciais. – O acesso do PowerShell às bibliotecas .NET e às APIs do Windows permite uma coleta de dados abrangente, incluindo a extração de credenciais do navegador., monitoramento da área de transferência, e captura de teclas.
- Pode servir como um programa de download ou dropper. para malware executável convencional, atuando como o estágio inicial que prepara o sistema e entrega a carga útil real que opera a longo prazo na máquina..
- Manipula a configuração do sistema – regras de firewall, configurações de proxy, entradas do arquivo hosts, e as alterações nas políticas de segurança podem ser feitas através do PowerShell com privilégios suficientes..
Como remover um Trojan:PowerShell/Boxter?
- Desconecte-se da internet imediatamente. – Os trojans do PowerShell frequentemente mantêm conexões ativas para comunicação de comando e controle e entrega de payloads na memória.; Interromper a conexão limita a atividade em andamento..
- Aceitar a ação recomendada pelo Defender se o alerta de detecção ainda estiver ativo – Os scripts do PowerShell sinalizados pelo Defender devem ser colocados em quarentena em vez de serem descartados..
- Inicialize no Modo de Segurança com Rede – reiniciar, Mantenha pressionada a tecla Shift e clique em Reiniciar., Acesse a seção Solução de Problemas. – Opções avançadas – Definições de arranque, pressione 5. Isso impede que os mecanismos de persistência reiniciem o script na inicialização..
- Execute uma verificação completa com SpyHunter Em Modo de Segurança para detectar componentes baseados em script., entradas de persistência (incluindo assinaturas WMI e tarefas agendadas codificadas), e quaisquer cargas úteis secundárias entregues pelo script Boxter.
- Verificar a política de execução do PowerShell Ao abrir o PowerShell como administrador e executar o comando Get-ExecutionPolicy. – se tiver sido alterado para Irrestrito ou Ignorar, restaure-o para uma configuração mais restritiva, como RemoteSigned..
- Analisar o Agendador de Tarefas para tarefas que utilizam o PowerShell em sua linha de comando de ação., especialmente aqueles que usam -EncodedCommand ou recuperam conteúdo de URLs.
- Verifique os programas instalados para qualquer item adicionado na época da detecção e desinstalação de entradas desconhecidas.
- Reinicie normalmente e execute uma segunda verificação. para verificar a remoção completa. Se houver suspeita de roubo de credenciais, altere as senhas das contas a partir de um dispositivo limpo..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Trojan:PowerShell/Boxter.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Procurar por Trojan:PowerShell/Boxter with SpyHunter Anti-Malware Tool
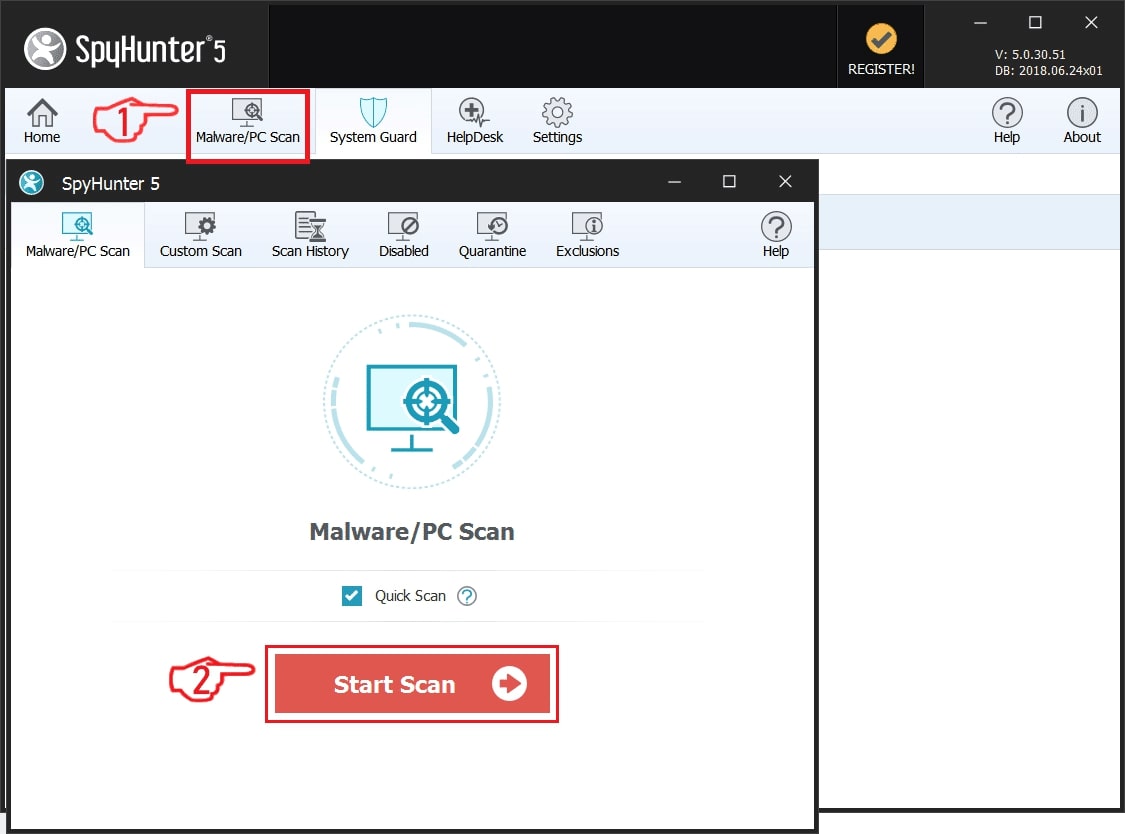
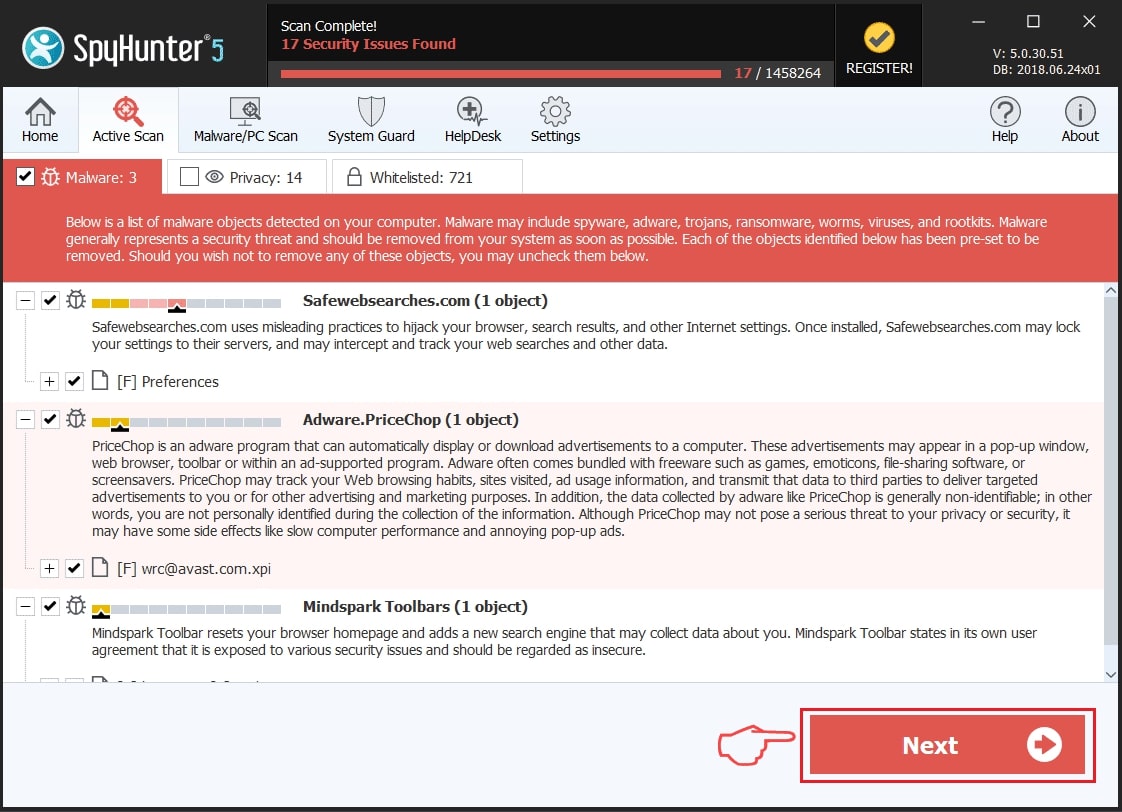
Degrau 2: Limpe quaisquer registros, criado por Trojan:PowerShell/Boxter on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, criado por Trojan:PowerShell/Boxter there. Isso pode acontecer, seguindo os passos abaixo:
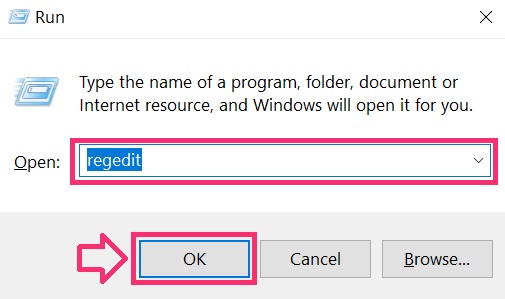
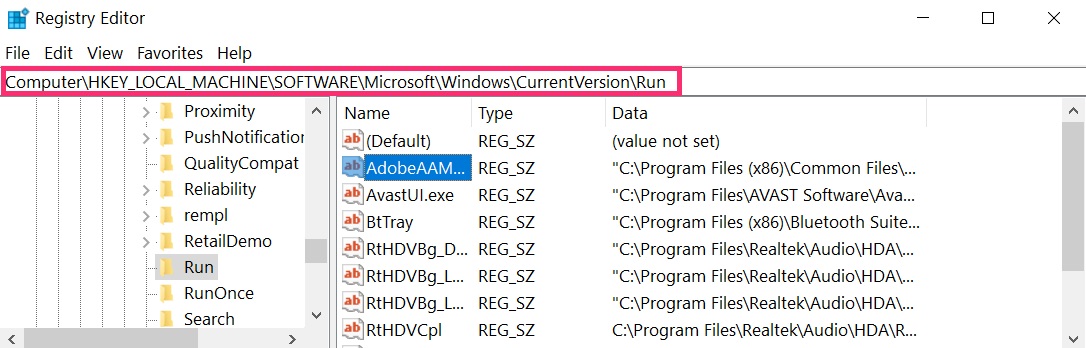
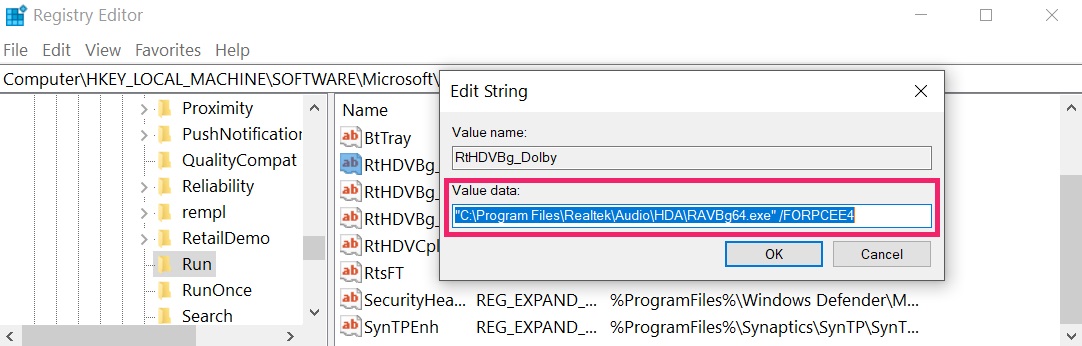 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Trojan:PowerShell/Boxter on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
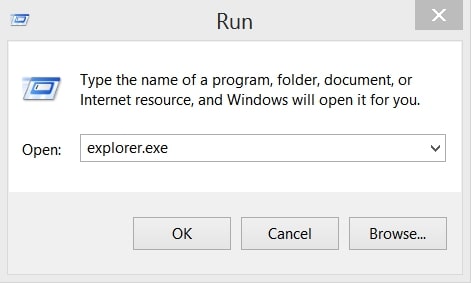
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
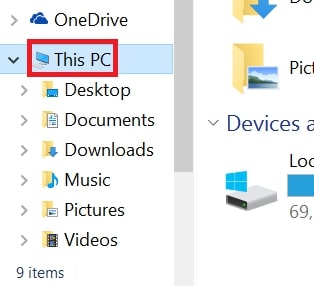
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
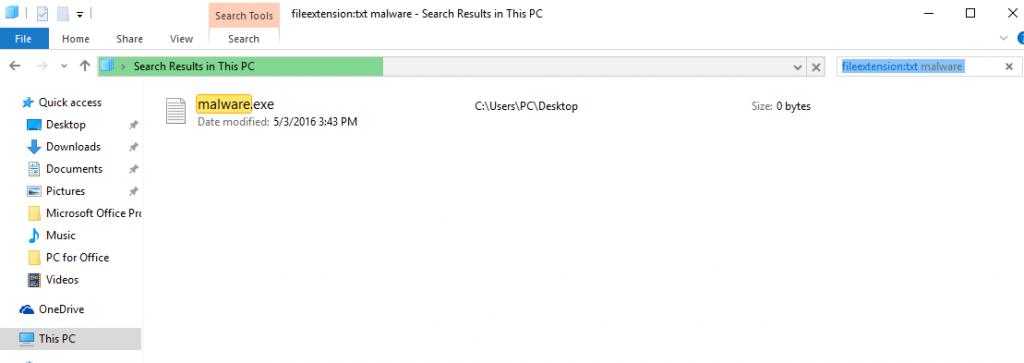
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
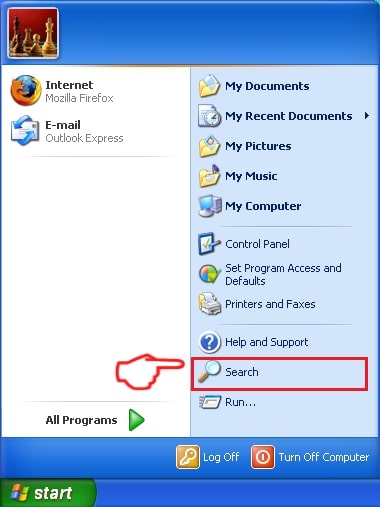
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
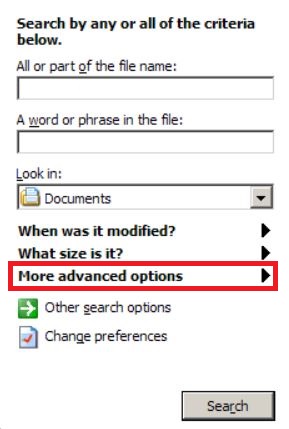
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
troiano:PowerShell/Boxter FAQ
O que o Trojan:PowerShell/Boxter Trojan Do?
O trojan:PowerShell/Boxter troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, como Trojan:PowerShell/Boxter, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Trojan:PowerShell/Boxter Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Trojan:PowerShell/Boxter Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
Sobre o Trojan:PowerShell/Boxter Research
O conteúdo que publicamos em SensorsTechForum.com, este trojan:PowerShell/Boxter how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre Trojan:PowerShell/Boxter?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, a pesquisa por trás do Trojan:PowerShell/Boxter threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.