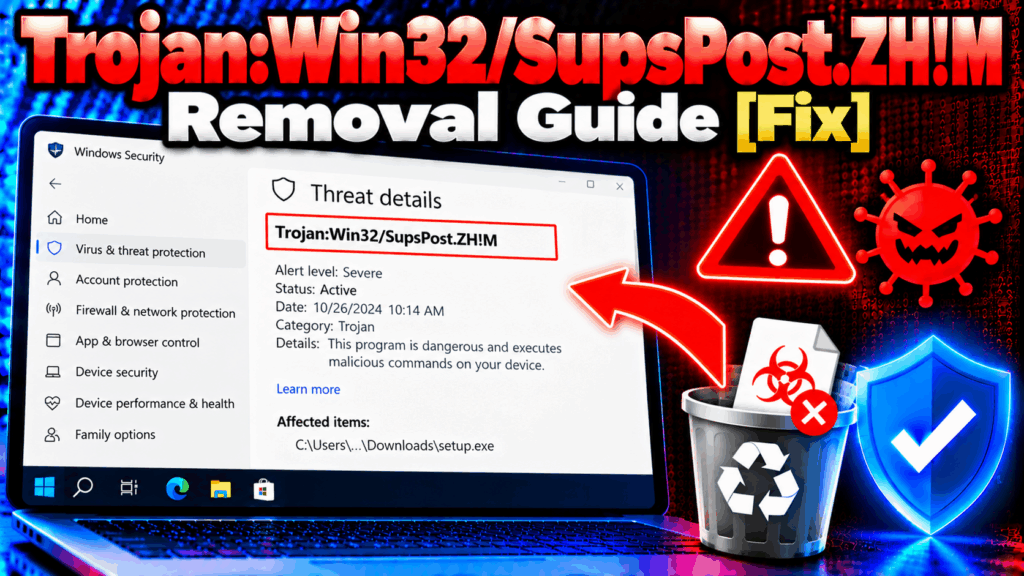
Een Trojaans:Win32/SupsPost.ZH!De detectie 'M' door Microsoft Defender betekent dat er een trojan met een backdoor en mogelijk de mogelijkheid om bestanden te plaatsen of te verspreiden op uw systeem is gedetecteerd.. Trojaanse paarden van deze categorie zijn ontworpen om iets te doen waar de gebruiker geen toestemming voor heeft gegeven. – of het nu gaat om verbinding maken met externe infrastructuur, het leveren van payloads, Het versturen van spam of geautomatiseerde berichten vanaf de geïnfecteerde computer., of operators verborgen toegang tot het systeem bieden. De detectiemelding is het startpunt van een reactie., niet het einde ervan; De prioriteit is vaststellen wat de trojan heeft gedaan tijdens zijn activiteit en ervoor zorgen dat alle onderdelen zijn verwijderd..
Trojaans:Win32/SupsPost.ZH!M is een detectie die door Microsoft Defender Antivirus wordt uitgegeven voor 32-bits systemen. (Win32) trojan in de SupsPost-familie. Zoals gedocumenteerd in Microsoft Security Intelligence., de “ZH!M” Het achtervoegsel identificeert een specifieke variant met kenmerken die nader onderzoek vereisen.. De SupsPost-familieaanduiding omvat trojans met communicatie- en distributiemogelijkheden. – Bedreigingen in deze categorie houden verband met ongeautoriseerde uitgaande activiteiten vanaf geïnfecteerde machines., variërend van spam en geautomatiseerde berichten tot payload-levering en het bieden van toegang op afstand..
| Naam | Trojaans:Win32/SupsPost.ZH!M |
| Threat Type | Trojaans / Achter Deur (Detectie door Microsoft Defender / Win32) |
| Symptomen | Microsoft Defender waarschuwt voor een Trojaans paard.:Win32/SupsPost.ZH!M; verdachte procesactiviteit in Taakbeheer; onverklaarbare uitgaande netwerkverbindingen naar externe servers; systeemprestatievermindering; ongeautoriseerde wijzigingen in browserinstellingen of systeemconfiguratie; secundaire malware-installaties na de eerste detectie |
| Verwijderingstijd | Rond 15 Notulen |
| Removal Tool | Zien of je systeem is getroffen door malware
* Met Free Remover kun je, met een wachttijd van 48 uur, één herstel en verwijdering voor gevonden resultaten. Gebruikersovereenkomst van SpyHunter, Privacybeleid, en meer details over Gratis Verwijderaar. |
Hoe heb ik een Trojaans paard gekregen?:Win32/SupsPost.ZH!M?
Win32-trojanbedreigingen uit de SupsPost-familie worden verspreid via kanalen die overeenkomen met hun doelprofiel. – gebruikers die een onbetrouwbaar bestand uitvoeren zonder voldoende veiligheidscontrole:
- E-mail phishing campagnes het verspreiden van kwaadaardige bijlagen vermomd als facturen, verzendkosten meldingen, HR-documenten, of juridische correspondentie, met ingebedde macro's of uitvoerbare bestanden die de SupsPost-payload leveren wanneer ze worden geopend.
- Websites met illegale software en cracks – keygen-programma's, seriële generatoren, en gekraakte applicatiepakketten die het trojan-uitvoerbestand bundelen naast of in plaats van de geadverteerde software..
- Valse softwaredownloads aangeboden op misleidende websites die zich voordoen als legitieme verkopers, repositories, of downloadspiegels, Het aanbieden van de trojan in plaats van de applicatie waarnaar de gebruiker zocht..
- Gehackte websites en drive-by downloads die kwetsbaarheden in browsers of plug-ins misbruiken om de trojan stilletjes te installeren zonder dat de gebruiker een bestand hoeft te openen..
- Social engineering via berichtenplatformen – links of bestanden die via Discord worden gedeeld, Telegram, of soortgelijke platforms, Dit komt vaak voor binnen gaming- of softwaregemeenschappen waar het vertrouwen tussen leden de argwaan van de ontvanger ten aanzien van gedeelde bestanden vermindert..
- Kwaadaardige advertentienetwerken Het plaatsen van advertenties op legitieme of semi-legitieme websites die bezoekers omleiden via een infrastructuur die misbruik maakt van onbeveiligde browseronderdelen..
Wat doet Trojan:Win32/SupsPost.ZH!M Do?
De SupsPost-familie van trojans is gebouwd rond ongeautoriseerde communicatie- en distributiemogelijkheden.:
- Zorgt voor persistentie via opstartvermeldingen in het register, geplande taken, of de registratie van de Windows-service om ervoor te zorgen dat deze na herstarts actief blijft en onbeperkt actief blijft op de geïnfecteerde machine..
- Opent een achterdeurcommunicatiekanaal naar infrastructuur voor commandovoering en -beheer op afstand, waardoor operators commando's kunnen geven aan de geïnfecteerde machine zonder medeweten van de gebruiker..
- De geïnfecteerde machine kan mogelijk worden gebruikt om spam of geautomatiseerde berichten te versturen. – een kenmerkend gedrag van de SupsPost-familie – Het systeem van het slachtoffer omzetten in een botnet dat wordt gebruikt voor het massaal verspreiden van berichten., reclamefraude, of gecoördineerde plaatsingsoperaties.
- Kan extra malware downloaden en installeren op aanwijzing van operators, Dit betekent dat de eerste trojan mogelijk gevolgd wordt door programma's die inloggegevens stelen., ransomware, cryptominers, of andere bedreigingen die zijn gekozen op basis van de operators’ huidige doelstellingen.
- Verzamelt systeem- en netwerkinformatie om de waarde en mogelijkheden van de geïnfecteerde machine in kaart te brengen voor de botnetbeheerders..
- Kan systeem- en browserinstellingen wijzigen om de communicatie te vergemakkelijken of om het webverkeer van de gebruiker om te leiden via door de operator beheerde infrastructuur..
- Pogingen om beveiligingssoftware te omzeilen door middel van code-obfuscatie, procesinjectie in legitieme Windows-processen, of door de instellingen van Windows Defender aan te passen om uitsluitingsregels voor de eigen bestanden toe te voegen..
Hoe te verwijderen Trojan:Win32/SupsPost.ZH!M?
Volg deze stappen om de trojan te verwijderen en te controleren of er geen secundaire bedreigingen meer op het systeem aanwezig zijn.:
- Verbreek onmiddellijk de internetverbinding. Om het communicatiekanaal van de backdoor te verbreken en te voorkomen dat er tijdens de verwijdering nog verdere opdrachten op afstand worden uitgevoerd of payloads worden gedownload..
- Ga akkoord met de door Defender aanbevolen quarantaine- of verwijderingsactie. als de melding nog steeds actief is – Negeer de melding van Defender niet zonder de aanbevolen actie te ondernemen..
- Opstarten in de veilige modus met netwerkondersteuning door opnieuw op te starten, Houd Shift ingedrukt en klik op Opnieuw starten., Naar Probleemoplossing gaan – Geavanceerde opties – Startup Settings, en drukken 5. Dit voorkomt dat de persistentiemechanismen van de trojan bij het opstarten worden geladen..
- Voer een uitgebreide systeemscan uit met SpyHunter in de veilige modus om alle trojancomponenten te identificeren., persistentie-items, en alle secundaire malware die via de SupsPost-achterdeur is geïnstalleerd.
- Controleer Taakbeheer voor onbekende processen en noteer de bestandslocaties voordat u ze beëindigt..
- Taakplanner openen en verwijder alle taken die door de trojan of de bijbehorende payloads zijn aangemaakt en die verwijzen naar bestanden op ongebruikelijke locaties..
- Controleer de opstartlocaties van het register. Gebruik regedit om de sleutels HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun en de bijbehorende sleutel HKEY_LOCAL_MACHINE te verwijderen..
- Controleer geïnstalleerde programma's gesorteerd op installatiedatum en alles verwijderd wat onbekend was en rond het tijdstip van de detectie verscheen..
- Start de computer normaal opnieuw op en voer een tweede volledige scan uit. om te bevestigen dat alle trojan-componenten zijn verwijderd..
- Wijzig alle accountwachtwoorden vanaf een schoon apparaat. na bevestigde verwijdering – als het SupsPost-trojan actief was vóór de detectie, Alle inloggegevens en sessietokens op de machine moeten als potentieel gecompromitteerd worden beschouwd..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
Voorbereiding voor het verwijderen van Trojan:Win32/SupsPost.ZH!M.
Voor het eigenlijke verwijdering, Wij raden u aan de volgende voorbereidende stappen te doen.
- Zorg ervoor dat u deze instructies altijd open en in de voorkant van je ogen.
- Doe een back-up van al uw bestanden, zelfs als ze konden worden beschadigd. U moet een back-up van uw gegevens met een cloud backup oplossing en verzekeren van uw bestanden tegen elke vorm van verlies, zelfs van de meest ernstige bedreigingen.
- Wees geduldig als deze een tijdje zou kunnen nemen.
- Scannen op malware
- Registers repareren
- Verwijder virusbestanden
Stap 1: Scannen naar Trojan:Win32/SupsPost.ZH!M with SpyHunter Anti-Malware Tool
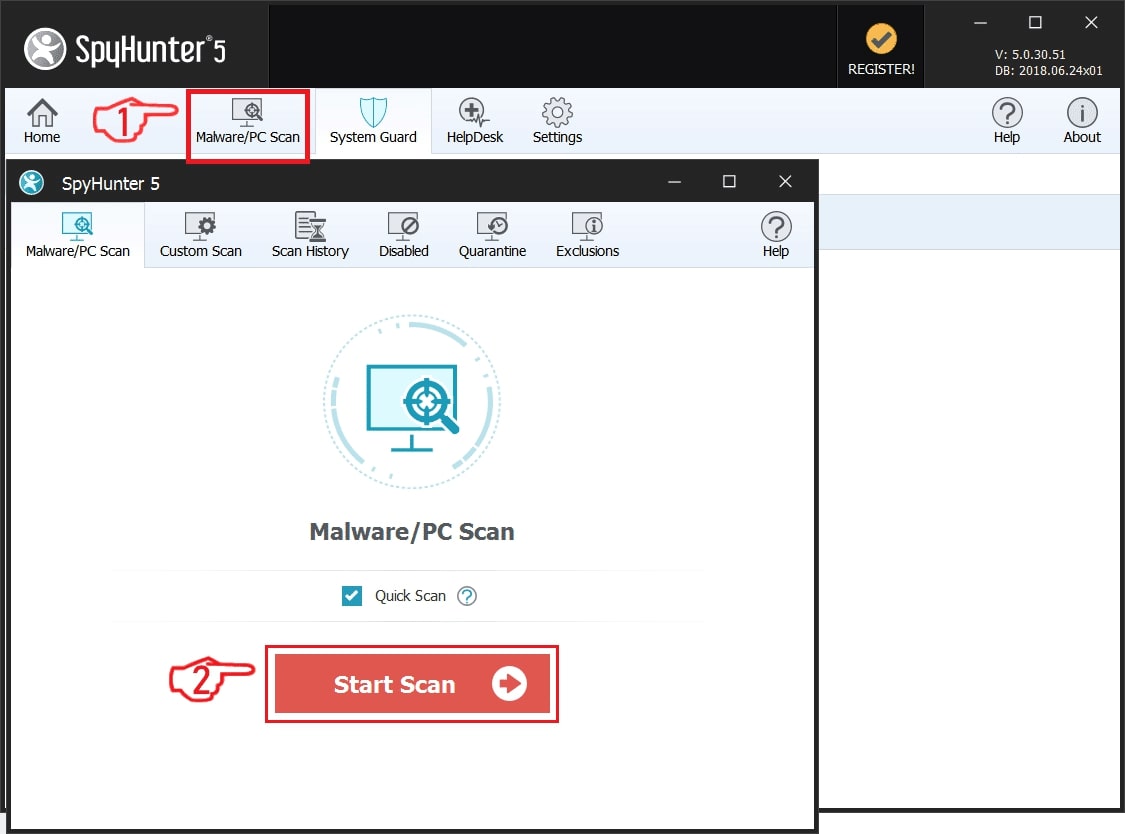
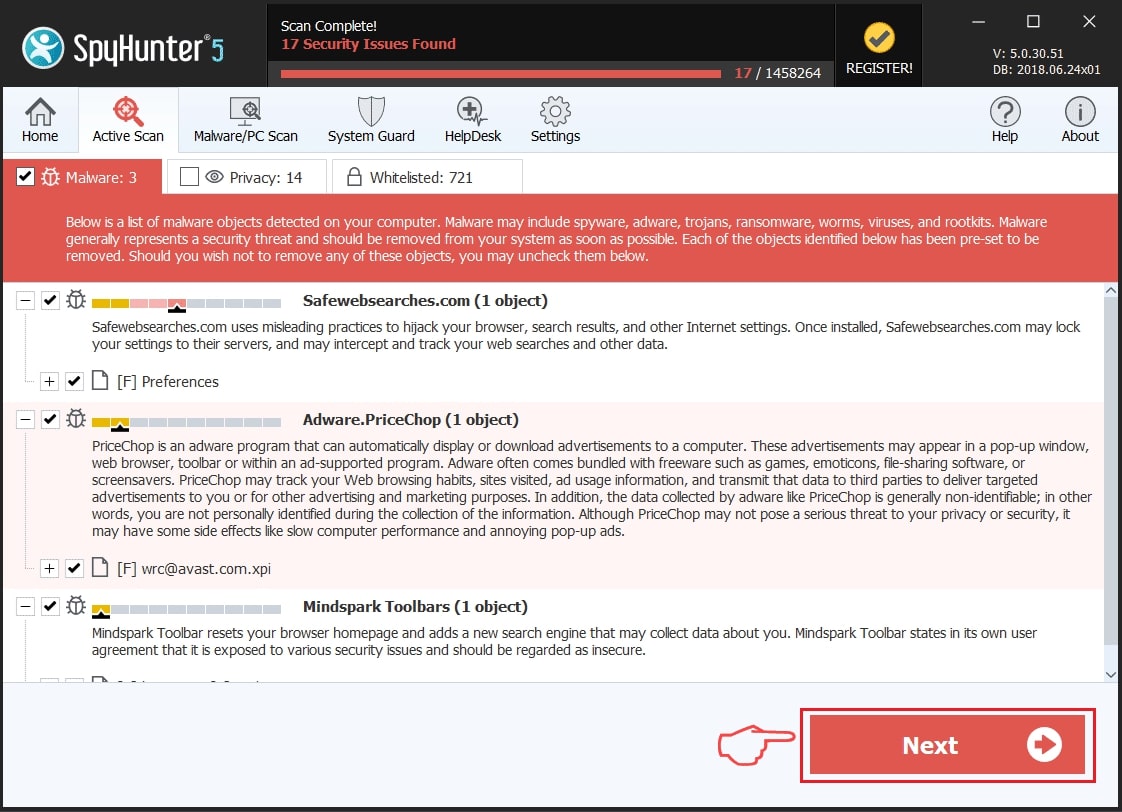
Stap 2: Verwijder eventuele registers, aangemaakt door Trojan:Win32/SupsPost.ZH!M on your computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, aangemaakt door Trojan:Win32/SupsPost.ZH!M there. Dit kan gebeuren door de stappen onder:
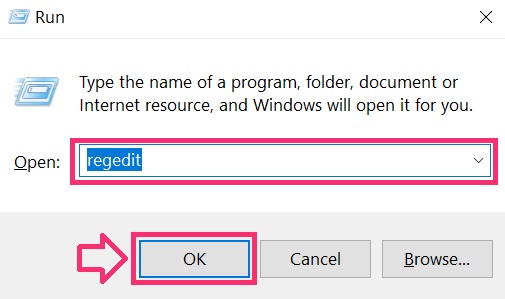
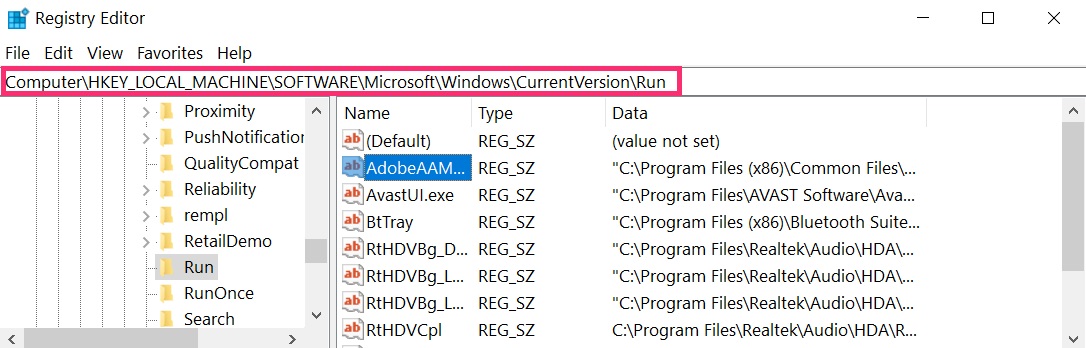
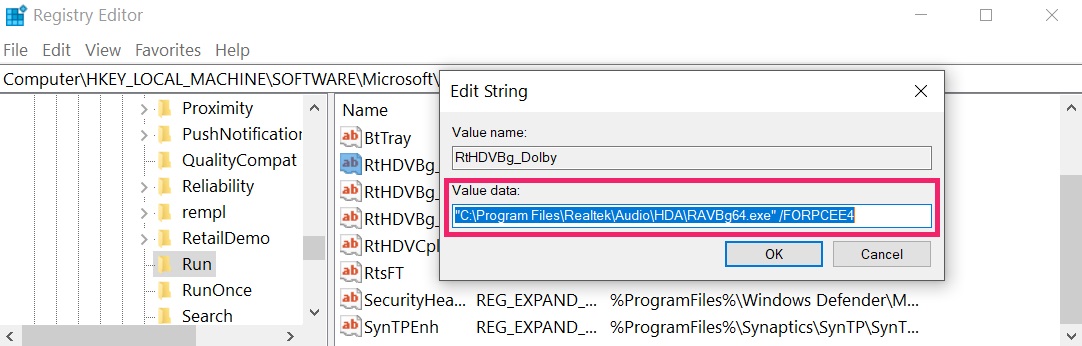 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Stap 3: Find virus files created by Trojan:Win32/SupsPost.ZH!M on your PC.
1.Voor Windows 8, 8.1 en 10.
Voor nieuwere Windows-besturingssystemen
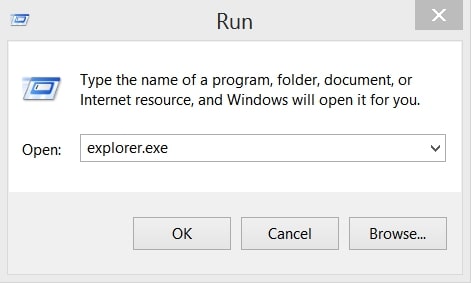
1: Op het toetsenbord druk + R en schrijf explorer.exe in de Rennen tekstvak en klik dan op de OK knop.
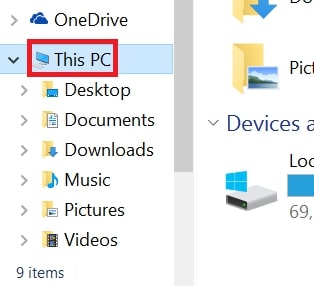
2: Klik op uw pc uit de snelle toegang bar. Dit is meestal een icoon met een monitor en de naam is ofwel "Mijn computer", "My PC" of "Deze PC" of hoe je het hebt genoemd.
3: Navigeer naar het zoekvak in de rechterbovenhoek van het scherm van uw pc en typ "echter in meerdere contexten:" en waarna typt u de bestandsextensie. Als u op zoek bent naar kwaadaardige executables, Een voorbeeld kan zijn "echter in meerdere contexten:exe". Na het doen van dat, laat een spatie en typ de bestandsnaam die u denkt dat de malware is gemaakt. Hier is hoe het kan verschijnen als het bestand is gevonden:
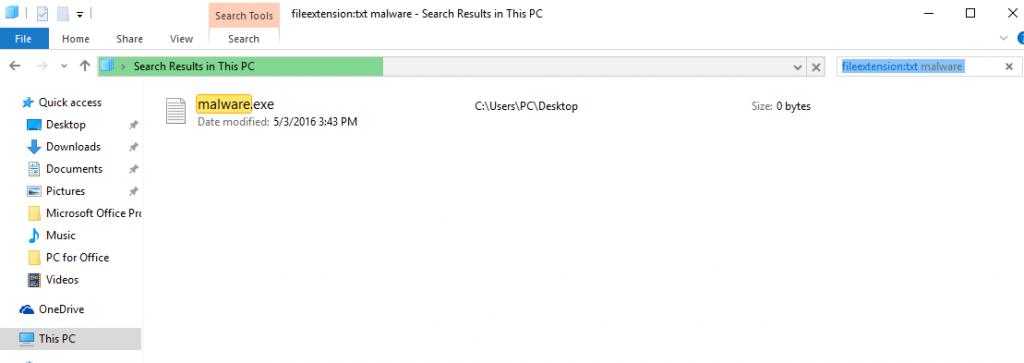
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Voor Windows XP, Uitzicht, en 7.
Voor oudere Windows-besturingssystemen
In oudere Windows-besturingssystemen zou de conventionele aanpak de effectieve moeten zijn:
1: Klik op de Start Menu icoon (meestal op uw bottom-links) en kies vervolgens de Zoeken voorkeur.
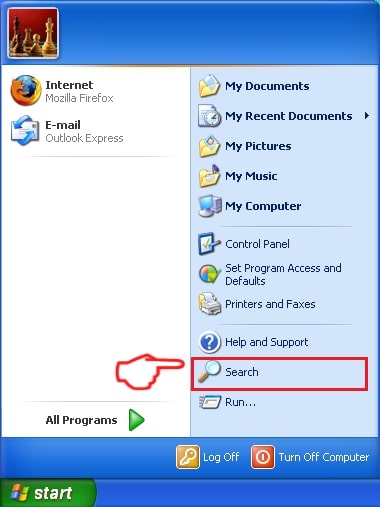
2: Na het zoekvenster verschijnt, kiezen Meer geavanceerde opties van de search assistent doos. Een andere manier is door te klikken op Alle bestanden en mappen.
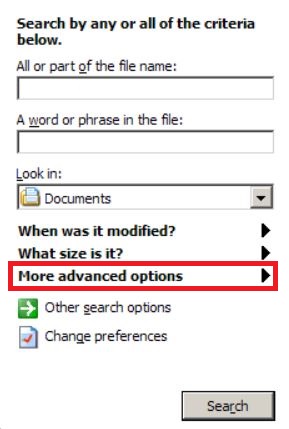
3: Na dat type de naam van het bestand dat u zoekt en klik op de knop Zoeken. Dit kan enige tijd duren, waarna de resultaten worden weergegeven. Als u het kwaadaardig bestand hebt gevonden, u kunt kopiëren of openen de locatie door rechtermuisknop te klikken ben ermee bezig.
Nu moet je in staat om elk bestand op Windows ontdekken zolang het op uw harde schijf en is niet verborgen via speciale software.
Trojaans:Win32/SupsPost.ZH!M FAQ
Wat doet Trojan:Win32/SupsPost.ZH!M Trojan Do?
het Trojaanse paard:Win32/SupsPost.ZH!M Trojaans is een kwaadaardig computerprogramma ontworpen om te ontwrichten, schade, of ongeautoriseerde toegang verkrijgen naar een computersysteem. Het kan worden gebruikt om gevoelige gegevens te stelen, controle krijgen over een systeem, of andere kwaadaardige activiteiten starten.
Kunnen Trojaanse paarden wachtwoorden stelen??
Ja, Trojans, zoals Trojaans:Win32/SupsPost.ZH!M, kan wachtwoorden stelen. Deze kwaadaardige programma's are designed to gain access to a user's computer, slachtoffers bespioneren en gevoelige informatie zoals bankgegevens en wachtwoorden stelen.
Can Trojan:Win32/SupsPost.ZH!M Trojan Hide Itself?
Ja, het kan. Een Trojaans paard kan verschillende technieken gebruiken om zichzelf te maskeren, inclusief rootkits, encryptie, en verduistering, om zich te verbergen voor beveiligingsscanners en detectie te omzeilen.
Kan een Trojaans paard worden verwijderd door Factory Reset?
Ja, een Trojaans paard kan worden verwijderd door uw apparaat terug te zetten naar de fabrieksinstellingen. Dit komt omdat het het apparaat in de oorspronkelijke staat zal herstellen, het verwijderen van schadelijke software die mogelijk is geïnstalleerd. Houd er rekening mee dat er geavanceerdere Trojans zijn die achterdeurtjes achterlaten en opnieuw infecteren, zelfs na een fabrieksreset.
Can Trojan:Win32/SupsPost.ZH!M Trojan Infect WiFi?
Ja, het is mogelijk dat een trojan wifi-netwerken infecteert. Wanneer een gebruiker verbinding maakt met het geïnfecteerde netwerk, de Trojan kan zich verspreiden naar andere aangesloten apparaten en kan toegang krijgen tot gevoelige informatie op het netwerk.
Kunnen Trojaanse paarden worden verwijderd?
Ja, Trojaanse paarden kunnen worden verwijderd. Dit wordt meestal gedaan door een krachtig antivirus- of antimalwareprogramma uit te voeren dat is ontworpen om schadelijke bestanden te detecteren en te verwijderen. In sommige gevallen, handmatige verwijdering van de Trojan kan ook nodig zijn.
Kunnen Trojaanse paarden bestanden stelen?
Ja, Trojaanse paarden kunnen bestanden stelen als ze op een computer zijn geïnstalleerd. Dit wordt gedaan door de malware auteur of gebruiker om toegang te krijgen tot de computer en vervolgens de bestanden te stelen die erop zijn opgeslagen.
Welke anti-malware kan Trojaanse paarden verwijderen?
Antimalwareprogramma's zoals SpyHunter zijn in staat om Trojaanse paarden op uw computer te scannen en van uw computer te verwijderen. Het is belangrijk om uw anti-malware up-to-date te houden en uw systeem regelmatig te scannen op schadelijke software.
Kunnen Trojaanse paarden USB infecteren?
Ja, Trojaanse paarden kunnen infecteren USB apparaten. USB-trojans wordt meestal verspreid via schadelijke bestanden die van internet zijn gedownload of via e-mail zijn gedeeld, allowing the hacker to gain access to a user's confidential data.
Over de Trojaanse:Win32/SupsPost.ZH!M Research
De inhoud die we publiceren op SensorsTechForum.com, deze Trojaanse:Win32/SupsPost.ZH!M how-to removal guide included, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen het specifieke trojan-probleem op te lossen.
Hoe hebben we het onderzoek naar Trojan uitgevoerd?:Win32/SupsPost.ZH!M?
Houd er rekening mee dat ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, waardoor we dagelijks updates ontvangen over de nieuwste malwaredefinities, inclusief de verschillende soorten trojans (achterdeur, downloader, infostealer, losgeld, etc.)
Bovendien, het onderzoek achter de Trojan:Win32/SupsPost.ZH!M threat is backed with VirusTotal.
Om de dreiging van trojans beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.