Um cavalo de Tróia:Win32/SupsPost.ZH!A detecção do "M" pelo Microsoft Defender significa que um trojan com backdoor e, potencialmente, capacidade de publicação ou distribuição foi identificado em seu sistema.. Os cavalos de Troia dessa classificação são projetados para fazer algo que o usuário não consentiu. – seja para se conectar a uma infraestrutura remota, entrega de cargas, envio de spam ou postagens automatizadas a partir da máquina infectada, ou fornecendo aos operadores acesso oculto ao sistema.. O alerta de detecção é o ponto de partida de uma resposta., não é o fim disso; A prioridade é determinar o que o trojan fez enquanto estava ativo e garantir que todos os seus componentes tenham sido removidos..
troiano:Win32/SupsPost.ZH!M é uma detecção emitida pelo Microsoft Defender Antivirus para um sistema de 32 bits. (Win32) troiano na família SupsPost. Conforme documentado no Microsoft Security Intelligence, a “ZH!M” O sufixo identifica uma variante específica com características que exigem análise mais detalhada.. A designação da família SupsPost abrange trojans com capacidades de comunicação e distribuição. – As ameaças desta categoria estão associadas à atividade de saída não autorizada a partir de máquinas infectadas., abrangendo desde spam e postagens automatizadas até entrega de conteúdo e fornecimento de acesso remoto..
| Nome | troiano:Win32/SupsPost.ZH!M |
| Tipo de ameaça | troiano / Porta dos fundos (Detecção do Microsoft Defender / Win32) |
| Os sintomas | Alerta do Microsoft Defender para Trojan:Win32/SupsPost.ZH!M; Atividade de processo suspeita no Gerenciador de Tarefas; Conexões de rede de saída inexplicáveis para servidores remotos; degradação do desempenho do sistema; alterações não autorizadas nas configurações do navegador ou na configuração do sistema; instalações secundárias de malware após a detecção inicial |
| Tempo de remoção | Por aí 15 Minutos |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
* Removedor gratuito permite que você, sujeito a um período de espera de 48 horas, uma correção e remoção para os resultados encontrados. Contrato de Licença de Usuário Final (EULA) do SpyHunter, Política de Privacidade, e Mais detalhes sobre o Removedor Gratuito. |
Como eu contraí um cavalo de Troia:Win32/SupsPost.ZH!M?
As ameaças de trojan Win32 da família SupsPost são distribuídas por meio de canais consistentes com seu perfil de alvo. – Usuários que executarem um arquivo não confiável sem a devida verificação de segurança.:
- Enviar e-mail campanhas de phishing distribuir anexos maliciosos disfarçados de faturas, avisos de entrega, Documentos de RH, ou correspondência legal, com macros ou executáveis incorporados que entregam a carga útil do SupsPost quando abertos..
- Sites de software pirata e cracks – programas geradores de chaves, geradores seriais, e pacotes de aplicativos crackeados que incluem o executável do trojan junto com o software anunciado ou no lugar dele..
- Downloads de software falsos apresentados em sites enganosos que se fazem passar por fornecedores legítimos, repositórios de software, ou faça o download de espelhos, fornecendo o cavalo de Troia no lugar do aplicativo que o usuário estava procurando..
- Sites comprometidos e downloads automáticos que exploram vulnerabilidades do navegador ou de plugins para instalar o trojan silenciosamente, sem exigir que o usuário abra nenhum arquivo deliberadamente..
- Engenharia social por meio de plataformas de mensagens – links ou arquivos compartilhados pelo Discord, Telegrama, ou plataformas semelhantes, Isso geralmente ocorre em comunidades de jogos ou de software, onde a confiança entre os membros diminui a suspeita do destinatário em relação aos arquivos compartilhados..
- Redes de publicidade maliciosa Colocação de anúncios em sites legítimos ou semi-legítimos que redirecionam os visitantes por meio de infraestrutura vulnerável, visando componentes de navegador sem as devidas atualizações de segurança..
O que o Trojan:Win32/SupsPost.ZH!M Do?
Os trojans da família SupsPost são construídos com base em capacidades de comunicação e distribuição não autorizadas.:
- Estabelece persistência por meio de entradas de inicialização de registro, Atividades agendadas, ou o registro do serviço do Windows para garantir que ele sobreviva a reinicializações e permaneça ativo indefinidamente na máquina infectada..
- Abre um canal de comunicação alternativo para infraestrutura remota de comando e controle, permitindo que os operadores emitam comandos para a máquina infectada sem o conhecimento do usuário..
- Pode ser que a máquina infectada seja usada para enviar spam ou mensagens automatizadas. – um comportamento característico da família SupsPost – Transformar o sistema da vítima em parte de uma botnet usada para distribuição em massa de mensagens., fraude publicitária, ou operações de publicação coordenadas.
- Pode baixar e instalar malware adicional. sob a direção dos operadores, Significa que o cavalo de Troia inicial pode ser seguido por ladrões de credenciais., ransomware, mineradores de moedas, ou outras ameaças escolhidas com base nos operadores’ objetivos atuais.
- Coleta informações de sistema e rede. para traçar o perfil do valor e das capacidades da máquina infectada para os operadores da botnet..
- Pode modificar as configurações do sistema e do navegador. para facilitar a sua comunicação ou para redirecionar o tráfego web do utilizador através de infraestrutura controlada pelo operador..
- Tentativas de burlar o software de segurança por meio de ofuscação de código, injeção de processos em processos legítimos do Windows, ou modificando as configurações do Windows Defender para adicionar regras de exclusão para seus próprios arquivos..
Como Remover Trojan:Win32/SupsPost.ZH!M?
Siga estes passos para remover o trojan e verificar se não restam ameaças secundárias no sistema.:
- Desconecte-se da internet imediatamente. para interromper o canal de comunicação do backdoor e impedir quaisquer comandos remotos ou downloads de payloads adicionais enquanto a remoção estiver em andamento..
- Aceite a ação de quarentena ou remoção recomendada pelo Defender. se o alerta ainda estiver ativo – Não descarte a notificação do Defender sem realizar a ação recomendada..
- Inicialize no Modo de Segurança com Rede reiniciando, Mantendo pressionada a tecla Shift e clicando em Reiniciar, Indo para a seção de Solução de Problemas – Opções avançadas – Definições de arranque, e pressionando 5. Isso impede que os mecanismos de persistência do trojan sejam carregados na inicialização..
- Execute uma verificação completa do sistema com SpyHunter No Modo de Segurança, para identificar todos os componentes do trojan., entradas de persistência, e qualquer malware secundário instalado através do backdoor SupsPost..
- Verifique o Gerenciador de Tarefas Para processos desconhecidos, anote a localização dos arquivos antes de finalizá-los..
- Abra o Agendador de Tarefas e exclua quaisquer tarefas criadas pelo trojan ou seus payloads que façam referência a arquivos em locais incomuns..
- Inspecione os locais de inicialização do registro Utilize o regedit nas chaves HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun e HKEY_LOCAL_MACHINE para remover as entradas associadas ao trojan..
- Analise os programas instalados Ordenar por data de instalação e desinstalar qualquer item desconhecido que tenha aparecido na época da detecção..
- Reinicie normalmente e execute uma segunda verificação completa. para confirmar que todos os componentes do trojan foram removidos..
- Altere todas as senhas das contas a partir de um dispositivo limpo. após remoção confirmada – se o trojan SupsPost estava ativo antes da detecção, Todas as credenciais e tokens de sessão na máquina devem ser tratados como potencialmente comprometidos..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Trojan:Win32/SupsPost.ZH!M.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Procurar por Trojan:Win32/SupsPost.ZH!M with SpyHunter Anti-Malware Tool
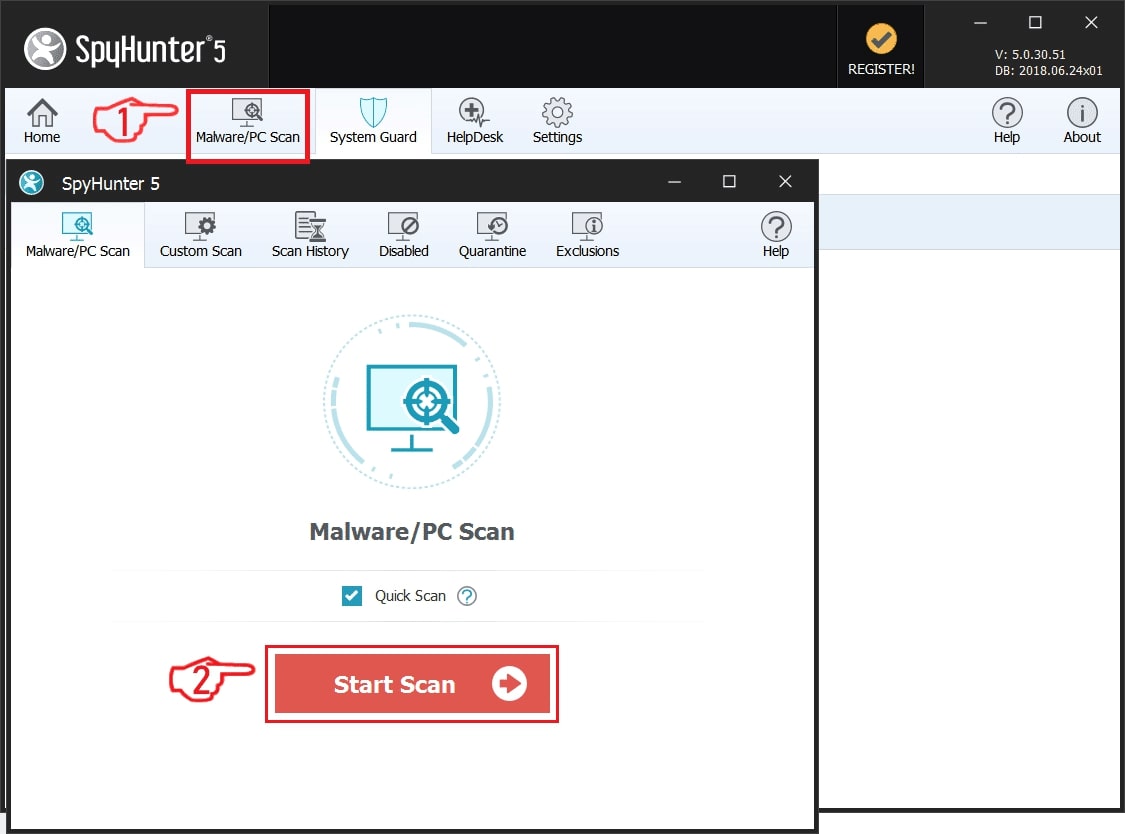
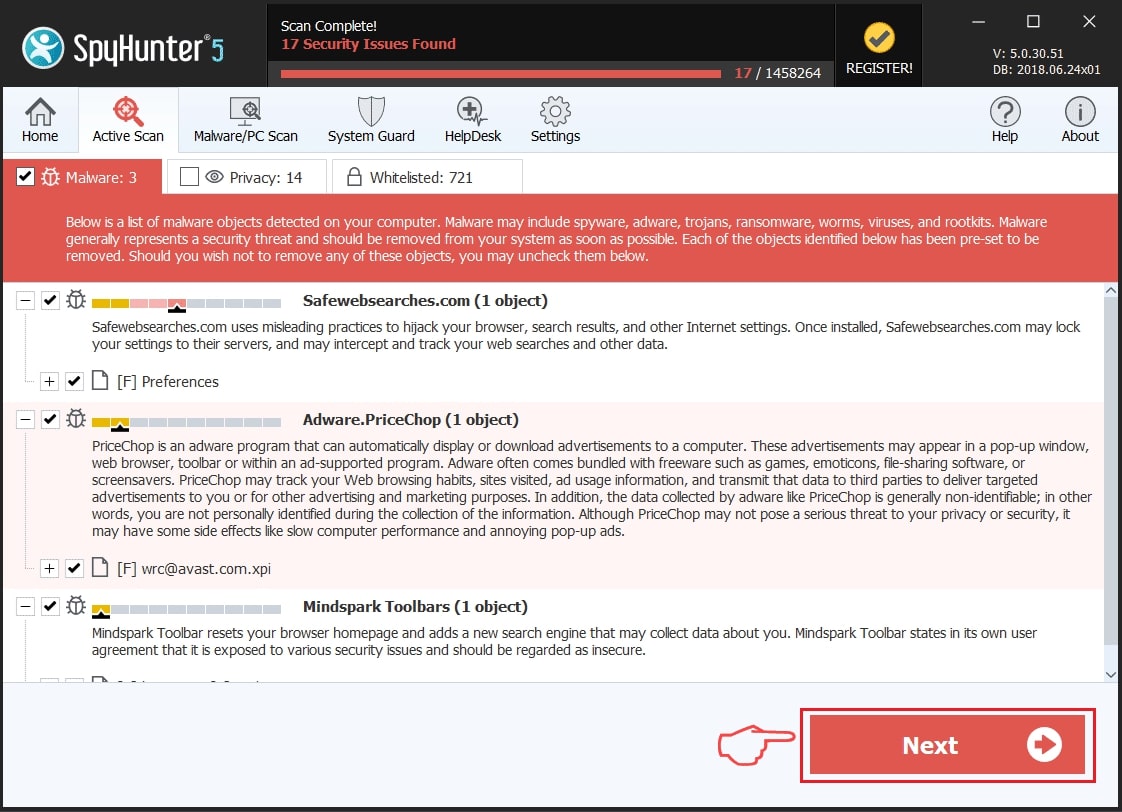
Degrau 2: Limpe quaisquer registros, criado por Trojan:Win32/SupsPost.ZH!M on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
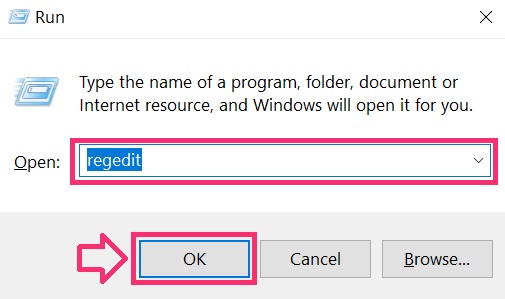
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, criado por Trojan:Win32/SupsPost.ZH!M there. Isso pode acontecer, seguindo os passos abaixo:
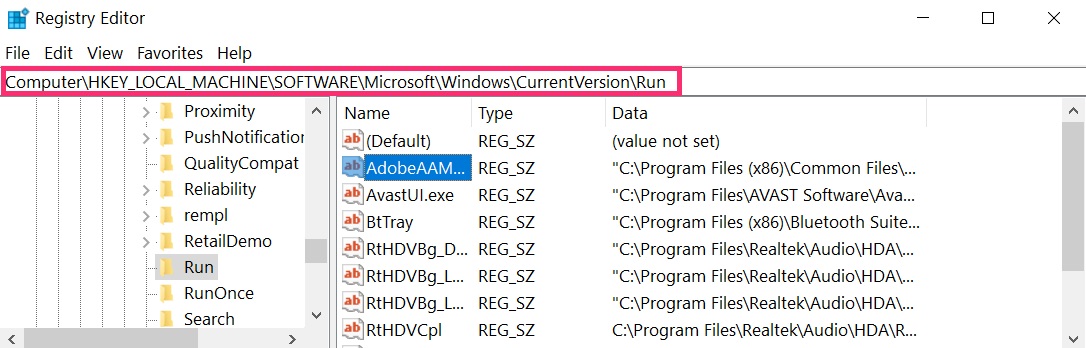
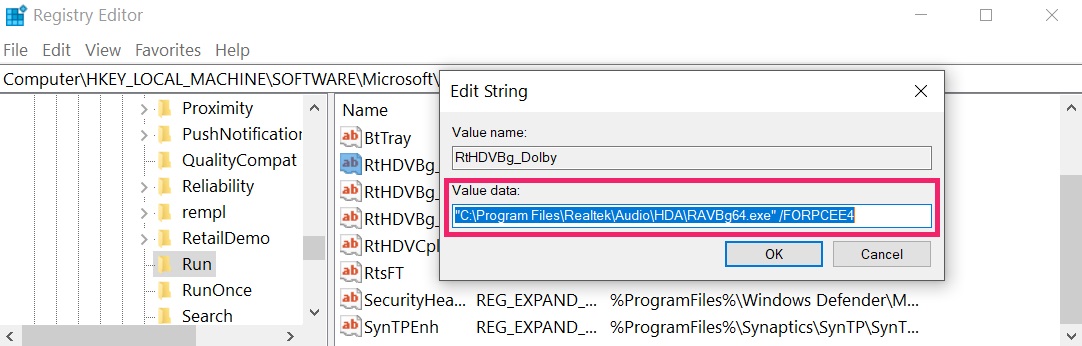 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Trojan:Win32/SupsPost.ZH!M on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
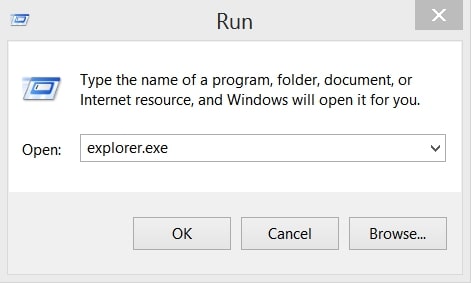
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
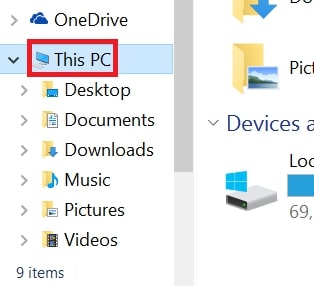
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
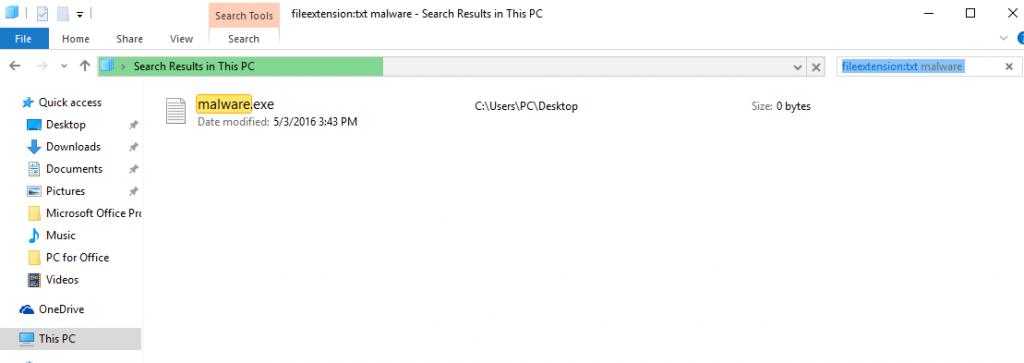
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
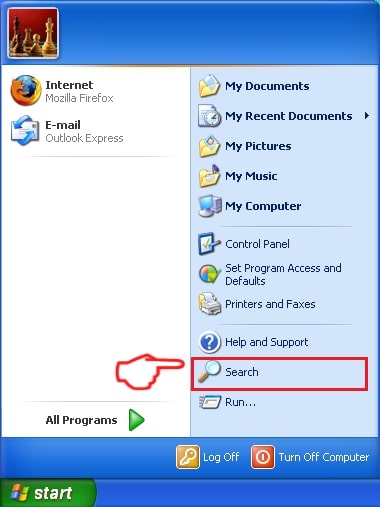
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
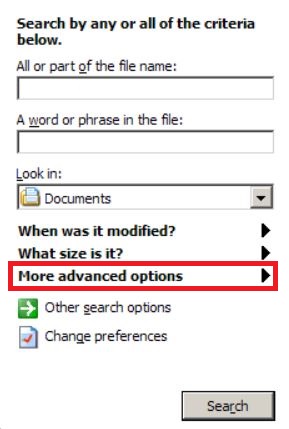
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
troiano:Win32/SupsPost.ZH!M FAQ
O que o Trojan:Win32/SupsPost.ZH!M Trojan Do?
O trojan:Win32/SupsPost.ZH!M troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, como Trojan:Win32/SupsPost.ZH!M, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Trojan:Win32/SupsPost.ZH!M Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Trojan:Win32/SupsPost.ZH!M Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
Sobre o Trojan:Win32/SupsPost.ZH!M Research
O conteúdo que publicamos em SensorsTechForum.com, este trojan:Win32/SupsPost.ZH!M how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre Trojan:Win32/SupsPost.ZH!M?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, a pesquisa por trás do Trojan:Win32/SupsPost.ZH!M threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.