En trojansk:Win32/SupsPost.ZH!M-detektion fra Microsoft Defender betyder, at en trojaner med bagdør og potentielt postings- eller distributionsfunktioner er identificeret på dit system. Trojanere i denne klassificering er designet til at gøre noget, som brugeren ikke har givet samtykke til – om det er forbindelse til fjerninfrastruktur, leverer nyttelast, afsendelse af spam eller automatiserede indlæg fra den inficerede maskine, eller give operatører skjult adgang til systemet. Detektionsalarmen er udgangspunktet for en reaktion, ikke slutningen på det; Prioriteten er at bestemme, hvad trojaneren har gjort, mens den var aktiv, og sikre, at alle komponenter er fjernet..
Trojan:Win32/SupsPost.ZH!M er en detektion udstedt af Microsoft Defender Antivirus til en 32-bit (Win32) trojan i SupsPost-familien. Som dokumenteret i Microsoft Security Intelligence, den “ZH!M” suffiks identificerer en specifik variant med karakteristika, der udløser yderligere undersøgelse. SupsPost-familiebetegnelsen dækker trojanere med kommunikations- og distributionsfunktioner – Trusler i denne kategori er forbundet med uautoriseret udgående aktivitet fra inficerede maskiner, lige fra spam og automatiseret posting til levering af nyttelast og fjernadgang.
| Navn | Trojan:Win32/SupsPost.ZH!M |
| Trussel Type | Trojan / Bagdør (Microsoft Defender-detektion / Win32) |
| Symptomer | Microsoft Defender-advarsel om trojaner:Win32/SupsPost.ZH!M; Mistænkelig procesaktivitet i Jobliste; uforklarlige udgående netværksforbindelser til eksterne servere; forringelse af systemets ydeevne; uautoriserede ændringer af browserindstillinger eller systemkonfiguration; sekundære malwareinstallationer efter den første detektion |
| Fjernelsestid | Rundt om 15 minutter |
| Removal Tool | Se, om dit system er blevet påvirket af Malware
* Gratis fjernelse giver dig mulighed, underlagt en 48-timers ventetid, en afhjælpning og fjernelse for fundne resultater. SpyHunters EULA, Fortrolighedspolitik, og flere detaljer om Gratis Fjerner. |
Hvordan fik jeg trojaner:Win32/SupsPost.ZH!M?
Win32 trojan-trusler i SupsPost-familien distribueres via kanaler, der er i overensstemmelse med deres målprofil. – brugere, der vil udføre en fil, der ikke er tillid til, uden tilstrækkelig sikkerhedskontrol:
- E-mail-phishing-kampagner distribution af ondsindede vedhæftede filer forklædt som fakturaer, skibsfart underretninger, HR dokumenter, eller juridisk korrespondance, med indlejrede makroer eller eksekverbare filer, der leverer SupsPost-nyttelasten, når den åbnes.
- Piratkopieret software og crack-sider – keygen-programmer, serielle generatorer, og crackede programpakker, der samler den eksekverbare trojaner sammen med eller i stedet for den annoncerede software.
- Falske software downloads præsenteret på vildledende websteder, der udgiver sig for at være legitime sælgere, softwarearkiver, eller download spejle, angiver trojaneren i stedet for det program, som brugeren søgte efter.
- Kompromitterede websteder og drive-by-downloads der udnytter browser- eller plugin-sårbarheder til lydløst at installere trojaneren uden at kræve, at nogen fil bevidst åbnes af brugeren.
- Social engineering via beskedplatforme – links eller filer delt via Discord, Telegram, eller lignende platforme, ofte inden for spil- eller softwarefællesskaber, hvor tillid mellem medlemmer mindsker modtagerens mistanke om delte filer.
- Ondsindede reklamenetværk Placering af annoncer på legitime eller semi-legitime websteder, der omdirigerer besøgende via udnyttelsesinfrastruktur, der er målrettet mod ikke-opdateringer til browserkomponenter.
Hvad Er Trojan:Win32/SupsPost.ZH!M Do?
SupsPost-familiens trojanere er bygget op omkring uautoriserede kommunikations- og distributionsmuligheder:
- Etablerer vedholdenhed via opstartsposter i registreringsdatabasen, planlagte opgaver, eller registrering af Windows-tjenester for at sikre, at de overlever genstarter og forbliver aktive på ubestemt tid på den inficerede maskine..
- Åbner en bagdørskommunikationskanal til fjernstyringsinfrastruktur for kommando og kontrol, tillader operatører at udstede kommandoer til den inficerede maskine uden brugerens viden.
- Kan bruge den inficerede maskine til at sende spam eller automatiserede indlæg – en karakteristisk adfærd for SupsPost-familien – at gøre offerets system til en del af et botnet, der bruges til massedistribution af beskeder, reklamesvindel, eller koordinerede udstationeringsoperationer.
- Kan downloade og installere yderligere malware efter operatørernes anvisninger, hvilket betyder, at den oprindelige trojaner kan blive efterfulgt af legitimationsoplysninger, der stjæler deres legitimationsoplysninger., ransomware, møntminearbejdere, eller andre trusler valgt baseret på operatørerne’ nuværende mål.
- Indsamler system- og netværksoplysninger at profilere den inficerede maskines værdi og muligheder for botnetoperatørerne.
- Kan ændre system- og browserindstillinger for at lette dens kommunikation eller omdirigere brugerens webtrafik via operatørkontrolleret infrastruktur.
- Forsøg på at omgå sikkerhedssoftware gennem kodeforvirring, procesindsprøjtning i legitime Windows-processer, eller ved at ændre Windows Defender-indstillinger for at tilføje udelukkelsesregler for sine egne filer.
Sådan fjerner Trojan:Win32/SupsPost.ZH!M?
Følg disse trin for at fjerne trojaneren og kontrollere, at der ikke er nogen sekundære trusler tilbage på systemet:
- Afbryd forbindelsen til internettet med det samme at afbryde bagdørens kommunikationskanal og forhindre yderligere fjernkommandoer eller download af nyttelast, mens fjernelsen er i gang.
- Accepter Forsvarers anbefalede karantæne- eller fjernelsestiltag hvis alarmen stadig er aktiv – Afvis ikke Forsvarer-meddelelsen uden at udføre den anbefalede handling.
- Start i fejlsikret tilstand med netværk ved at genstarte, hold Shift nede og klik på Genstart, går til fejlfinding – Avancerede indstillinger – Startup Indstillinger, og trykke 5. Dette forhindrer trojanerens persistensmekanismer i at indlæses ved opstart.
- Kør en omfattende fuld systemscanning med SpyHunter i fejlsikret tilstand for at identificere alle trojanske komponenter, persistensindlæg, og eventuel sekundær malware installeret via SupsPost-bagdøren.
- Tjek Jobliste for ukendte processer og noter deres filplaceringer, før du afslutter dem.
- Åbn opgaveplanlægger og slet alle opgaver oprettet af trojaneren eller dens nyttelast, der refererer til filer på usædvanlige steder.
- Undersøg registreringsdatabasens startplaceringer ved at bruge regedit ved HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun og den tilsvarende HKEY_LOCAL_MACHINE-fil og fjerne poster, der er forbundet med trojaneren.
- Gennemgå installerede programmer sorteret efter installationsdato og afinstaller alt ukendt, der dukkede op omkring tidspunktet for detekteringen.
- Genstart normalt og kør en anden fuld scanning for at bekræfte, at alle trojanske komponenter er blevet fjernet.
- Skift alle kontoadgangskoder fra en ren enhed efter bekræftet fjernelse – hvis SupsPost-trojaneren var aktiv før detektion, Alle legitimationsoplysninger og sessionstokens på maskinen bør behandles som potentielt kompromitterede.

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Klargøring før du fjerner Trojan:Win32/SupsPost.ZH!M.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
Trin 1: Scan efter Trojan:Win32/SupsPost.ZH!M with SpyHunter Anti-Malware Tool
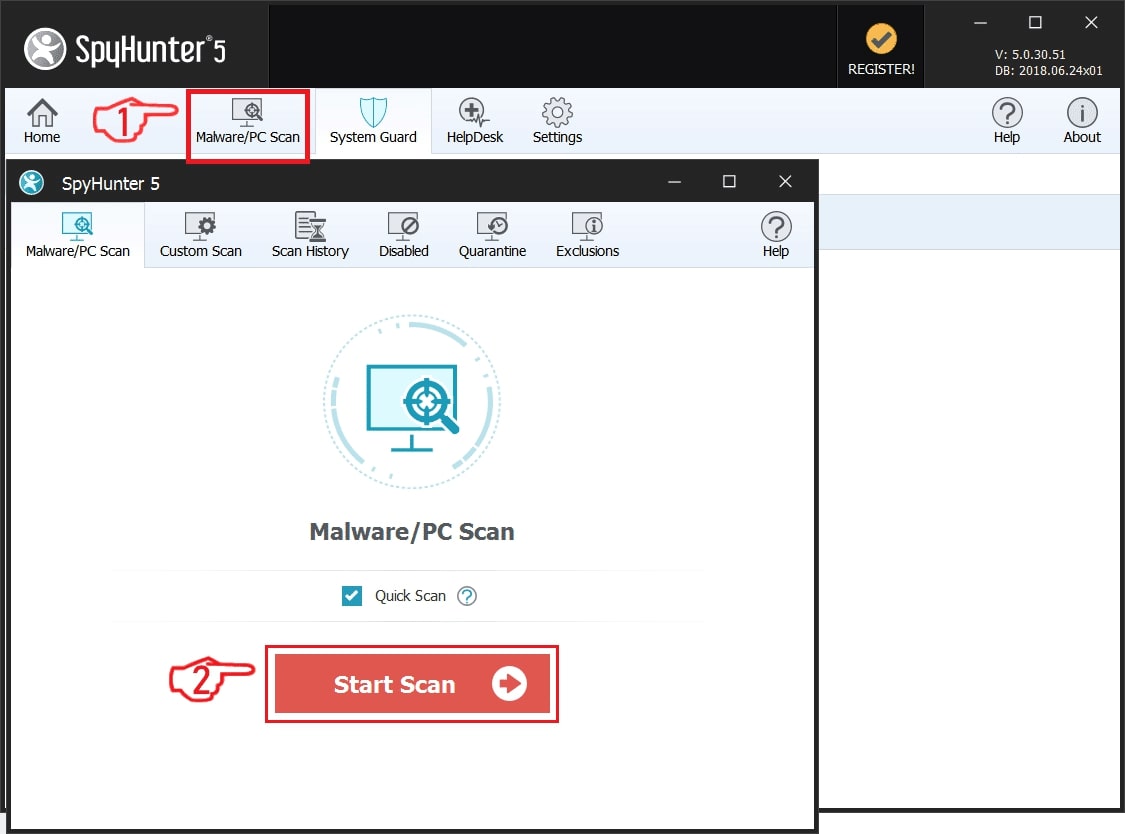
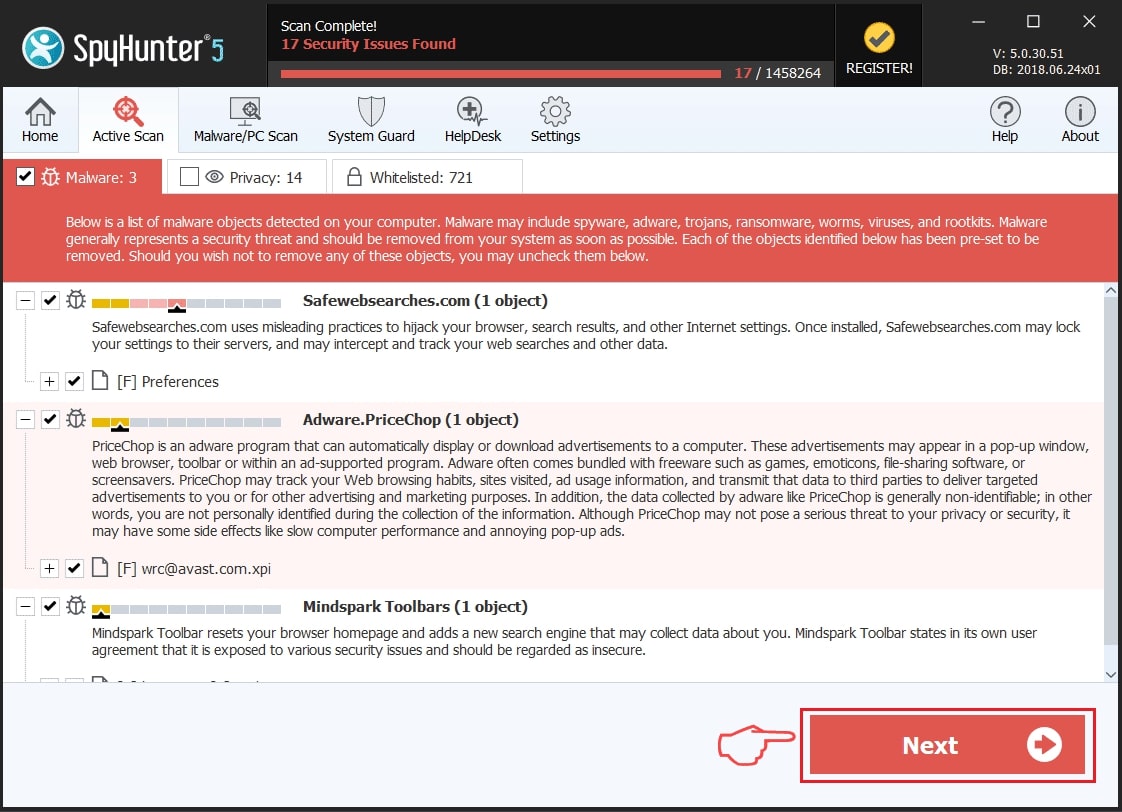
Trin 2: Rens eventuelle registre, skabt af Trojan:Win32/SupsPost.ZH!M on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
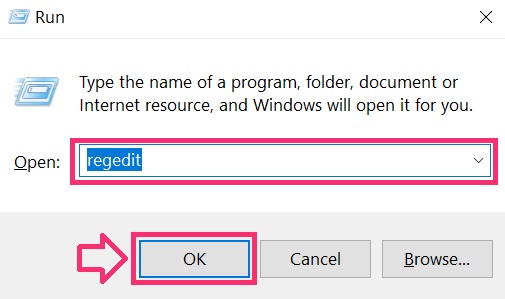
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, skabt af Trojan:Win32/SupsPost.ZH!M there. Dette kan ske ved at følge trinene nedenunder:
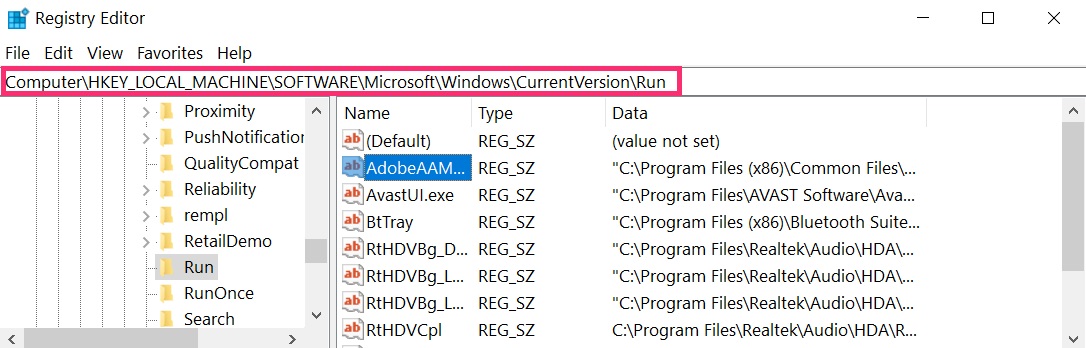
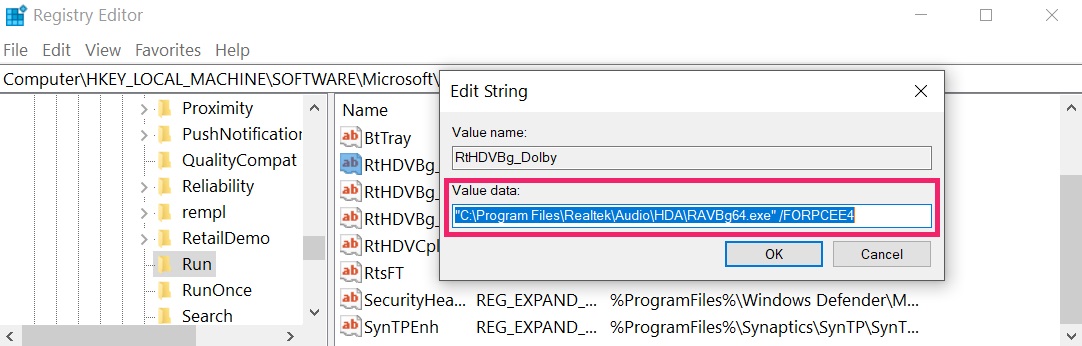 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by Trojan:Win32/SupsPost.ZH!M on your PC.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
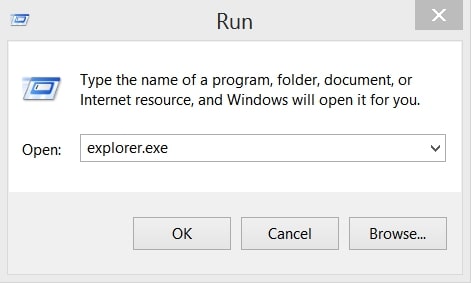
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
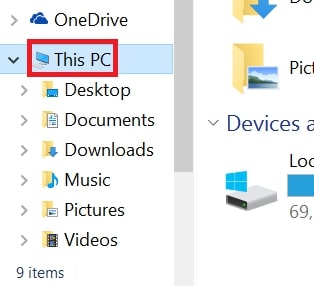
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
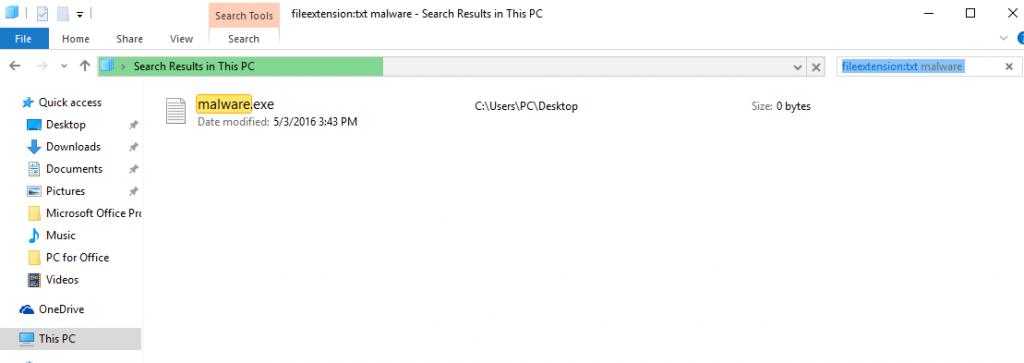
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
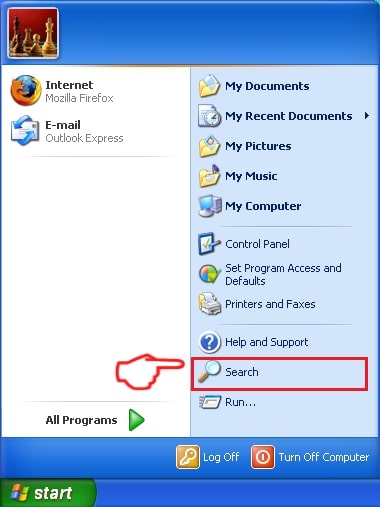
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
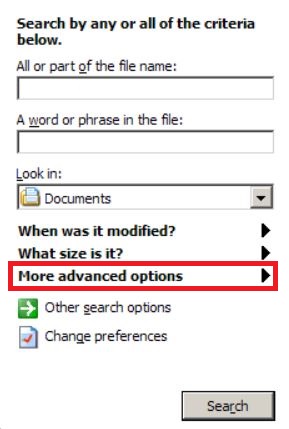
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
Trojan:Win32/SupsPost.ZH!M FAQ
Hvad Er Trojan:Win32/SupsPost.ZH!M Trojan Do?
den trojanske:Win32/SupsPost.ZH!M Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, som trojansk:Win32/SupsPost.ZH!M, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can Trojan:Win32/SupsPost.ZH!M Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can Trojan:Win32/SupsPost.ZH!M Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
Om trojaneren:Win32/SupsPost.ZH!M Research
Indholdet udgiver vi på SensorsTechForum.com, denne trojaner:Win32/SupsPost.ZH!M how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
Hvordan foretog vi forskningen om trojan:Win32/SupsPost.ZH!M?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, forskningen bag trojaneren:Win32/SupsPost.ZH!M threat is backed with VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.