トロイの木馬:Win32/SupsPost.ZH!Microsoft DefenderによるM検出は、バックドアを持ち、投稿または配布機能を有する可能性のあるトロイの木馬がシステム上で検出されたことを意味します。. この分類のトロイの木馬は、ユーザーが同意していないことを実行するように設計されています。 – それが遠隔インフラストラクチャへの接続であるかどうか, ペイロードの配信, 感染したマシンからスパムや自動投稿を送信する, または、オペレーターにシステムへの隠れたアクセス権限を与える. 検知アラートは対応の開始点である, これで終わりではない; 最優先事項は、トロイの木馬が活動中に何をしたかを特定し、すべてのコンポーネントが削除されたことを確認することです。.
トロイの木馬:Win32/SupsPost.ZH!M は、32 ビット版 Microsoft Defender Antivirus によって発行された検出結果です。 (Win32) トロイの木馬 SupsPostファミリーの一員として. Microsoft Security Intelligenceに記載されているとおり, the “ZH!M” 接尾辞は、追加の精査を必要とする特徴を持つ特定の変異体を識別する。. SupsPostファミリーの分類は、通信および配布機能を備えたトロイの木馬を対象としています。 – このカテゴリの脅威は、感染したマシンからの不正なアウトバウンド活動に関連しています。, スパムや自動投稿からペイロード配信、リモートアクセス提供まで多岐にわたる.
| 名前 | トロイの木馬:Win32/SupsPost.ZH!M |
| 脅威の種類 | トロイの木馬 / バックドア (Microsoft Defender の検出 / Win32) |
| 症状 | Microsoft Defenderによるトロイの木馬に関する警告:Win32/SupsPost.ZH!M; タスクマネージャーで不審なプロセスアクティビティが発生; リモートサーバーへの説明のつかない外部ネットワーク接続; システム性能の低下; ブラウザ設定またはシステム構成への不正な変更; 初回検出後の二次マルウェアインストール |
| 取り外し時間 | その周り 15 分 |
| 除去ツール | システムがマルウェアの影響を受けているかどうかを確認する
* 無料のリムーバーを使用すると, 48時間の待機期間があります, 見つかった結果に対する1つの修正と削除. SpyHunterのEULA, プライバシーポリシー, と 無料リムーバーに関する詳細情報. |
どうやってトロイの木馬に感染したのか:Win32/SupsPost.ZH!M?
SupsPostファミリーに属するWin32トロイの木馬の脅威は、その標的プロファイルに合致した経路を通じて拡散される。 – 十分なセキュリティ審査を受けずに信頼できないファイルを実行するユーザー:
- メールフィッシングキャンペーン 請求書を装った悪意のある添付ファイルを配布する, 発送通知, HRドキュメント, または法的文書, マクロまたは実行ファイルが埋め込まれており、開かれるとSupsPostペイロードが配信される。.
- 海賊版ソフトウェアとクラックサイト – キー生成プログラム, シリアルジェネレーター, また、宣伝されているソフトウェアと並行して、またはソフトウェアの代わりにトロイの木馬実行ファイルをバンドルしたクラックされたアプリケーションパッケージも存在する。.
- 偽のソフトウェアのダウンロード 正規の販売業者を装った欺瞞的なウェブサイトに掲載されている。, ソフトウェアリポジトリ, またはダウンロードミラー, ユーザーが探していたアプリケーションの代わりにトロイの木馬を提供する.
- 侵害されたウェブサイトとドライブバイダウンロード ブラウザやプラグインの脆弱性を悪用し、ユーザーが意図的にファイルを開く必要なく、トロイの木馬を密かにインストールする。.
- メッセージングプラットフォームを通じたソーシャルエンジニアリング – Discordを通じて共有されたリンクまたはファイル, 電報, または同様のプラットフォーム, ゲームやソフトウェアのコミュニティでは、メンバー間の信頼関係によって共有ファイルに対する受信者の疑念が薄れることが多い。.
- 悪質な広告ネットワーク 正規または準正規のウェブサイトに広告を掲載し、パッチ未適用のブラウザコンポーネントを標的としたエクスプロイトインフラストラクチャを介して訪問者をリダイレクトする。.
トロイの木馬とは:Win32/SupsPost.ZH!M Do?
SupsPostファミリーのトロイの木馬は、不正な通信および配布機能を中心に構築されています。:
- 持続性を確立する レジストリの起動エントリを介して, スケジュールされたタスク, または、Windows サービス登録により、再起動後も存続し、感染したマシン上で無期限にアクティブな状態を維持するようにします。.
- バックドア通信チャネルを開く 遠隔コマンド&コントロールインフラストラクチャへ, オペレーターがユーザーの知らないうちに感染したマシンにコマンドを発行できるようにする.
- 感染したマシンを使用してスパムや自動投稿を送信する可能性があります – SupsPostファミリーの特徴的な動作 – 被害者のシステムを、大量メッセージ配信に使用されるボットネットの一部に変える。, 広告詐欺, または連携した投稿活動.
- 追加のマルウェアをダウンロードしてインストールできます オペレーターの指示に従って, つまり、最初のトロイの木馬に続いて認証情報窃盗マルウェアが出現する可能性があるということだ。, ランサムウェア, コインマイナー, またはオペレーターに基づいて選択されたその他の脅威’ 現在の目標.
- システムおよびネットワーク情報を収集します。 ボットネット運用者にとって感染したマシンの価値と能力をプロファイリングするため.
- システムおよびブラウザの設定を変更する場合があります。 通信を円滑化するため、またはユーザーのウェブトラフィックをオペレーターが管理するインフラストラクチャ経由でリダイレクトするため.
- セキュリティソフトウェアを回避しようとする試み コードの難読化によって, 正規のWindowsプロセスへのプロセスインジェクション, または、Windows Defenderの設定を変更して、自身のファイルに対する除外ルールを追加することによって.
トロイの木馬を削除する方法:Win32/SupsPost.ZH!M?
トロイの木馬を削除し、システムに二次的な脅威が残っていないことを確認するには、以下の手順に従ってください。:
- すぐにインターネット接続を切断してください バックドアの通信チャネルを遮断し、削除処理中にリモートコマンドやペイロードのダウンロードが一切行われないようにする。.
- 防衛当局が推奨する隔離または退去措置を受け入れる アラートがまだ有効な場合 – 推奨される措置を講じずにDefender通知を無視しないでください.
- ネットワーク接続ありのセーフモードで起動する 再起動することで, Shiftキーを押しながら再起動をクリック, トラブルシューティングに進みます – 高度なオプション – スタートアップ設定, そして押す 5. これにより、トロイの木馬の永続化メカニズムが起動時にロードされるのを防ぎます。.
- 包括的なフルシステムスキャンを実行します スパイハンター セーフモードでトロイの木馬コンポーネントをすべて識別します, 永続化エントリ, また、SupsPostのバックドアを通じてインストールされた二次マルウェアもすべて該当します。.
- タスクマネージャーを確認してください 見慣れないプロセスについては、終了する前にファイルの場所をメモしておきましょう。.
- タスクスケジューラを開く また、トロイの木馬またはそのペイロードによって作成された、通常とは異なる場所にあるファイルを参照するタスクをすべて削除してください。.
- レジストリの起動場所を検査する regedit を使用して HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun および HKEY_LOCAL_MACHINE の同等のエントリを削除し、トロイの木馬に関連付けられたエントリを削除します。.
- インストールされているプログラムを確認する インストール日順に並べ替え、検出時期前後に現れた見慣れないものはすべてアンインストールする.
- 通常通り再起動し、2回目のフルスキャンを実行してください。 トロイの木馬のコンポーネントがすべて削除されたことを確認する.
- クリーンなデバイスからすべてのアカウントパスワードを変更してください。 削除が確認された後 – SupsPostトロイの木馬が検出前にアクティブだった場合, マシン上のすべての認証情報とセッショントークンは、侵害される可能性があるものとして扱うべきである。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
Preparation before removing Trojan:Win32/SupsPost.ZH!M.
実際の除去プロセスを開始する前に, 次の準備手順を実行することをお勧めします.
- これらの指示が常に開いていて、目の前にあることを確認してください.
- すべてのファイルのバックアップを作成します, 破損したとしても. クラウドバックアップソリューションを使用してデータをバックアップし、あらゆる種類の損失に対してファイルを保証する必要があります, 最も深刻な脅威からでも.
- これにはしばらく時間がかかる可能性があるため、しばらくお待ちください.
- マルウェアのスキャン
- レジストリを修正する
- ウイルスファイルを削除する
ステップ 1: トロイの木馬をスキャンする:Win32/SupsPost.ZH!M with SpyHunter Anti-Malware Tool
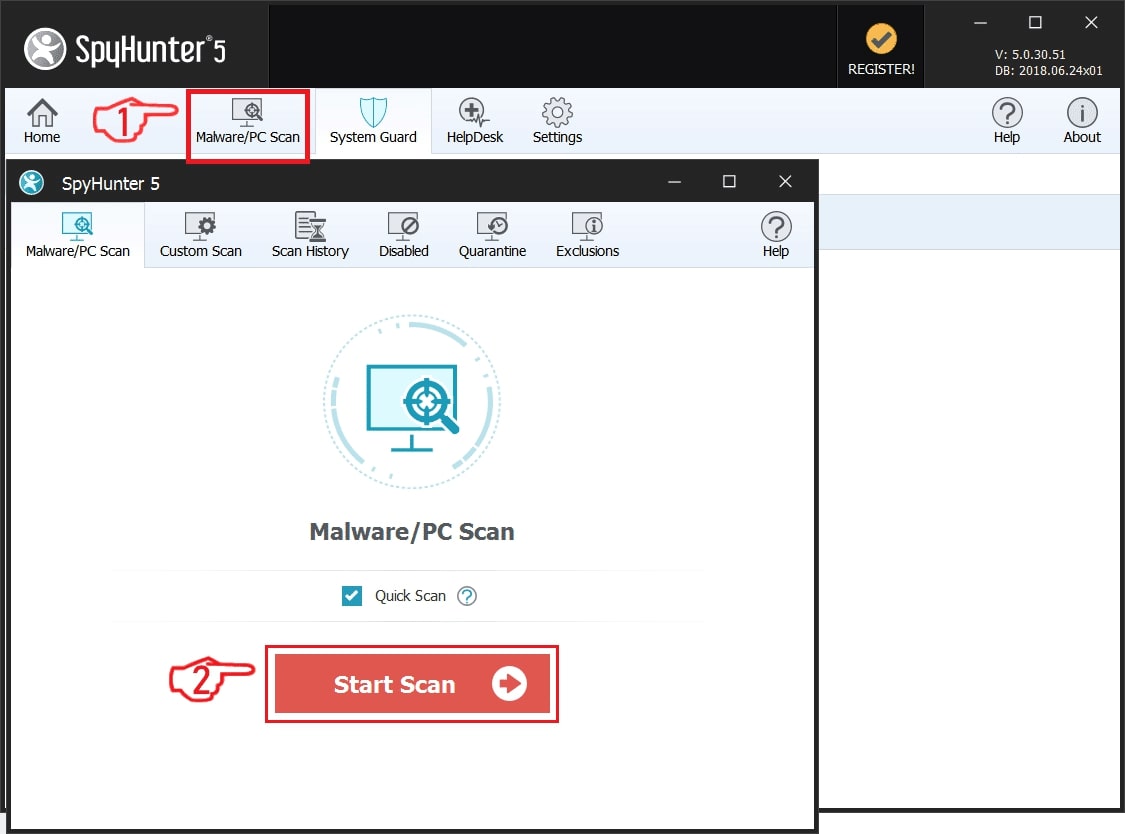
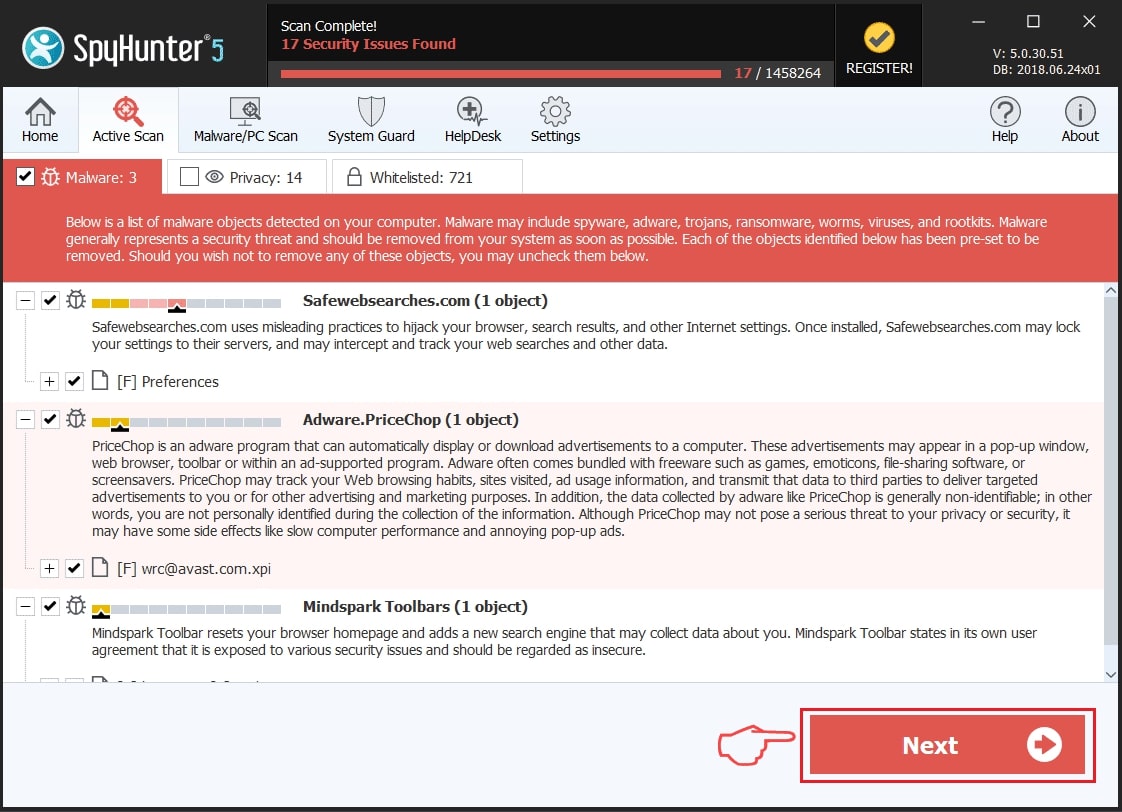
ステップ 2: レジストリをクリーンアップします, トロイの木馬によって作成されました:Win32/SupsPost.ZH!M on your computer.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, トロイの木馬によって作成されました:Win32/SupsPost.ZH!M there. これは、以下の手順に従うことで発生する可能性があります:
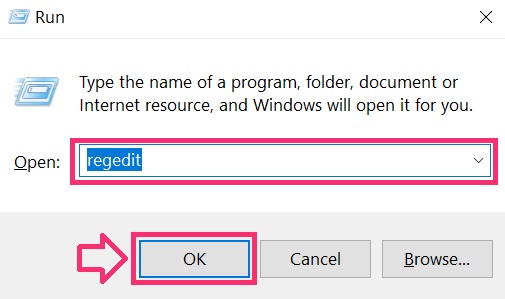
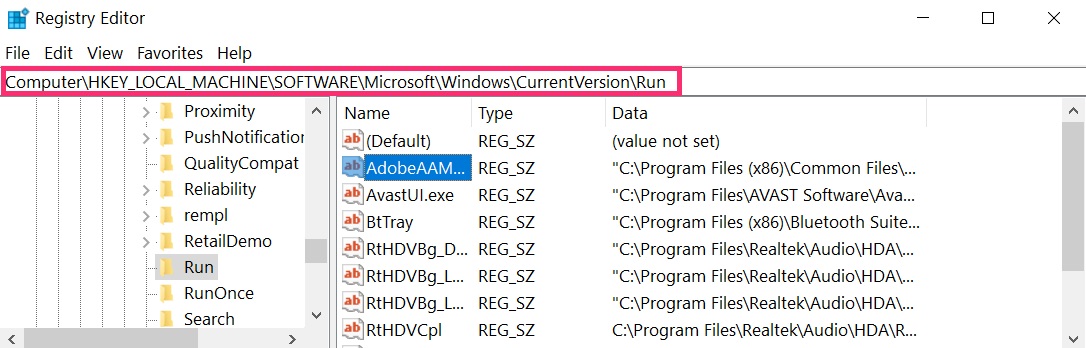
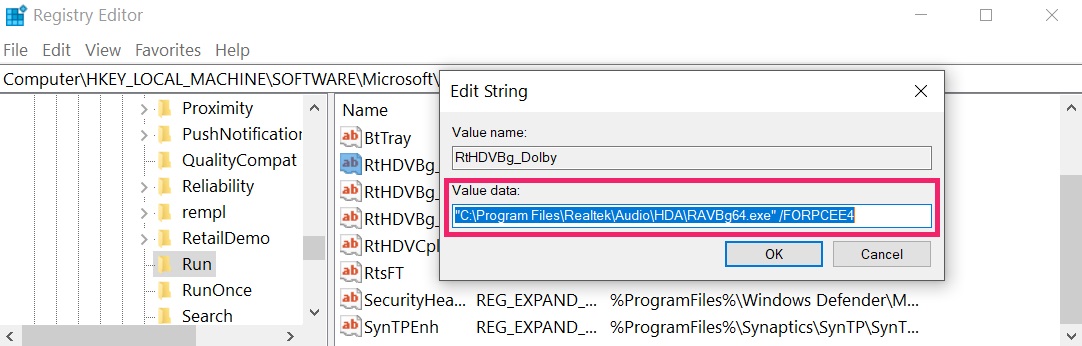 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
ステップ 3: Find virus files created by Trojan:Win32/SupsPost.ZH!M on your PC.
1.Windowsの場合 8, 8.1 と 10.
新しいWindowsオペレーティングシステムの場合
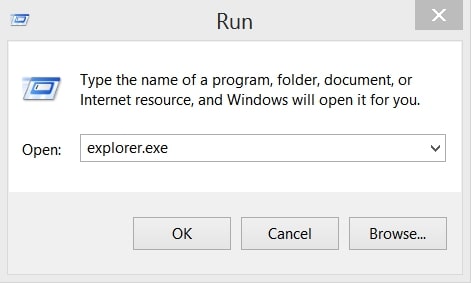
1: キーボードで押す + R そして書く explorer.exe の中に 走る テキストボックスをクリックしてから、 Ok ボタン.
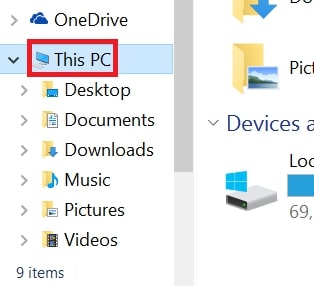
2: クリック あなたのPC クイックアクセスバーから. これは通常、モニター付きのアイコンであり、その名前は次のいずれかです。 "私のコンピューター", 「私のPC」 また 「このPC」 またはあなたがそれに名前を付けたものは何でも.
3: PC の画面の右上にある検索ボックスに移動し、次のように入力します。 「fileextension:」 と その後、ファイル拡張子を入力します. 悪意のある実行可能ファイルを探している場合, 例は "fileextension:EXE". それをした後, スペースを残して、マルウェアが作成したと思われるファイル名を入力します. ファイルが見つかった場合の表示方法は次のとおりです:
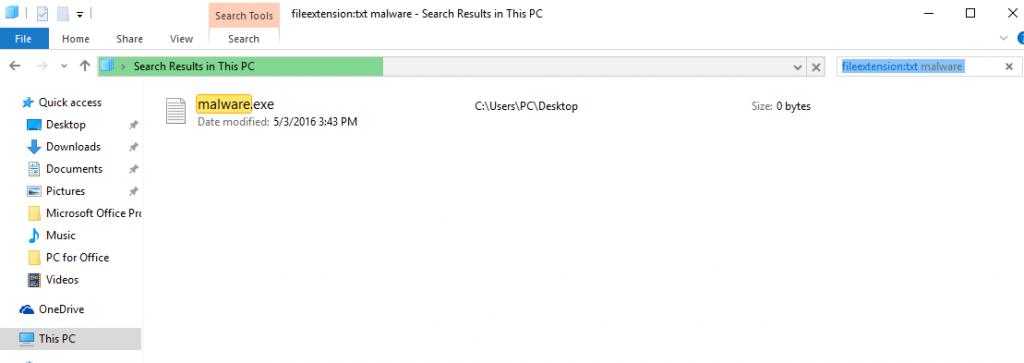
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.WindowsXPの場合, ビスタ, と 7.
古いWindowsオペレーティングシステムの場合
古い Windows OS では、従来のアプローチが有効なはずです:
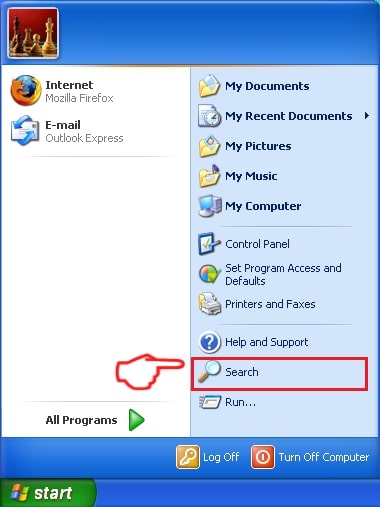
1: クリックしてください スタートメニュー アイコン (通常は左下にあります) 次に、 探す 好み.
2: 検索ウィンドウが表示された後, 選ぶ より高度なオプション 検索アシスタントボックスから. 別の方法は、をクリックすることです すべてのファイルとフォルダ.
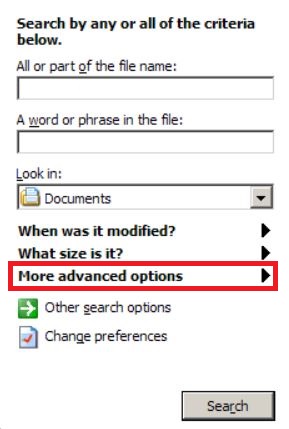
3: その後、探しているファイルの名前を入力し、[検索]ボタンをクリックします. これには時間がかかる場合があり、その後結果が表示されます. 悪意のあるファイルを見つけた場合, あなたはその場所をコピーまたは開くことができます 右クリック その上に.
これで、ハードドライブ上にあり、特別なソフトウェアによって隠されていない限り、Windows上の任意のファイルを検出できるはずです。.
トロイの木馬:Win32/SupsPost.ZH!M FAQ
トロイの木馬とは:Win32/SupsPost.ZH!M Trojan Do?
トロイの木馬:Win32/SupsPost.ZH!M トロイの木馬 悪意のあるコンピュータプログラムです 破壊するように設計された, ダメージ, または不正アクセスを取得する コンピュータシステムに. 機密データを盗むために使用できます, システムを支配する, または他の悪意のある活動を開始する.
トロイの木馬はパスワードを盗むことができますか?
はい, トロイの木馬, トロイの木馬のように:Win32/SupsPost.ZH!M, パスワードを盗むことができます. これらの悪意のあるプログラム are designed to gain access to a user's computer, 被害者をスパイ 銀行口座の詳細やパスワードなどの機密情報を盗む.
Can Trojan:Win32/SupsPost.ZH!M Trojan Hide Itself?
はい, できる. トロイの木馬は、さまざまな手法を使用して自分自身を隠すことができます, ルートキットを含む, 暗号化, と 難読化, セキュリティスキャナーから隠れて検出を回避するため.
トロイの木馬は工場出荷時設定にリセットすることで削除できますか?
はい, トロイの木馬はデバイスを出荷時設定にリセットすることで削除できます. これは、デバイスを元の状態に復元するためです。, インストールされている可能性のある悪意のあるソフトウェアを排除する. 工場出荷時設定にリセットした後でもバックドアを残して再感染する、より洗練されたトロイの木馬があることに留意してください。.
Can Trojan:Win32/SupsPost.ZH!M Trojan Infect WiFi?
はい, トロイの木馬が WiFi ネットワークに感染する可能性があります. ユーザーが感染したネットワークに接続したとき, このトロイの木馬は、接続されている他のデバイスに拡散し、ネットワーク上の機密情報にアクセスできます。.
トロイの木馬は削除できますか?
はい, トロイの木馬は削除可能. これは通常、悪意のあるファイルを検出して削除するように設計された強力なウイルス対策プログラムまたはマルウェア対策プログラムを実行することによって行われます。. ある場合には, トロイの木馬を手動で削除する必要がある場合もあります.
トロイの木馬はファイルを盗むことができますか?
はい, トロイの木馬がコンピュータにインストールされている場合、ファイルを盗むことができます. これは、 マルウェア作成者 またはユーザーがコンピュータにアクセスして、そこに保存されているファイルを盗む.
トロイの木馬を削除できるマルウェア対策?
などのマルウェア対策プログラム スパイハンター トロイの木馬をスキャンしてコンピュータから削除することができます. マルウェア対策を最新の状態に保ち、悪意のあるソフトウェアがないかシステムを定期的にスキャンすることが重要です.
トロイの木馬は USB に感染する可能性があります?
はい, トロイの木馬は感染する可能性があります USB デバイス. USB トロイの木馬 通常、悪意のあるファイルをインターネットからダウンロードしたり、電子メールで共有したりすることで拡散します。, allowing the hacker to gain access to a user's confidential data.
トロイの木馬について:Win32/SupsPost.ZH!M Research
SensorsTechForum.comで公開するコンテンツ, このトロイの木馬:Win32/SupsPost.ZH!M how-to removal guide included, 広範な研究の結果です, 特定のトロイの木馬の問題を取り除くためのハードワークと私たちのチームの献身.
トロイの木馬に関する調査はどのように行ったのですか:Win32/SupsPost.ZH!M?
私たちの調査は独立した調査に基づいていることに注意してください. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そのおかげで、最新のマルウェア定義に関する最新情報を毎日受け取ることができます, さまざまな種類のトロイの木馬を含む (バックドア, ダウンローダー, infostealer, 身代金, 等)
さらに, トロイの木馬の背後にある研究:Win32/SupsPost.ZH!M threat is backed with VirusTotal.
トロイの木馬によってもたらされる脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.