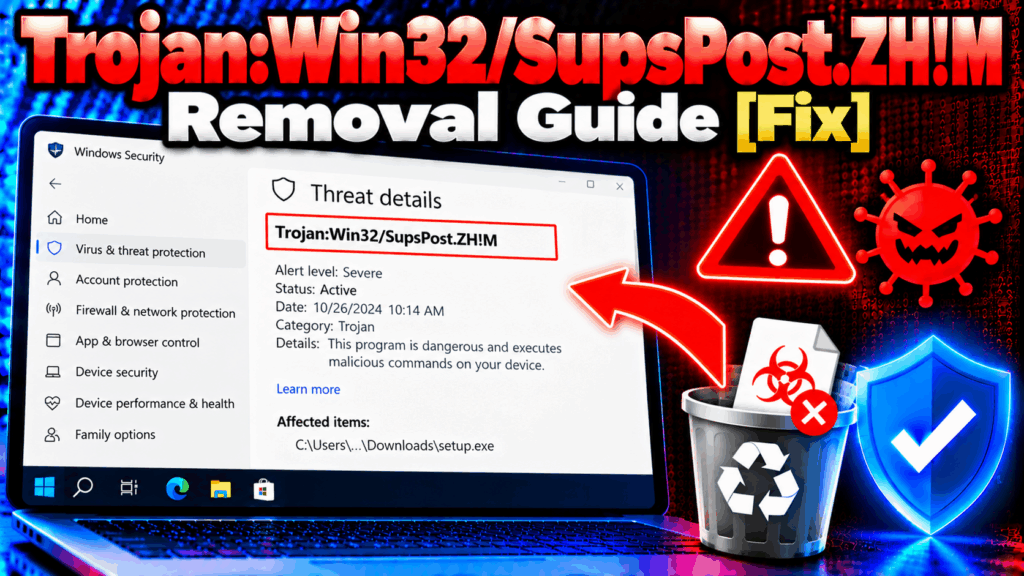
Un Trojan:Win32/SupsPost.ZH!Il rilevamento della lettera M da parte di Microsoft Defender indica che sul tuo sistema è stato identificato un trojan con backdoor e potenzialmente in grado di pubblicare o distribuire contenuti.. I trojan di questa classificazione sono progettati per fare qualcosa a cui l'utente non ha acconsentito – che si tratti di connettersi a infrastrutture remote, consegnare carichi utili, invio di spam o messaggi automatici dalla macchina infetta, o fornendo agli operatori un accesso nascosto al sistema. L'allarme di rilevamento è il punto di partenza di una risposta, non è la fine; La priorità è determinare cosa ha fatto il trojan mentre era attivo e assicurarsi che ogni componente sia stato rimosso..
Trojan:Win32/SupsPost.ZH!M è un rilevamento emesso da Microsoft Defender Antivirus per un sistema a 32 bit (Win32) trojan nella famiglia SupsPost. Come documentato in Microsoft Security Intelligence, il “ZH!M” Il suffisso identifica una variante specifica con caratteristiche che richiedono un'analisi più approfondita.. La denominazione della famiglia SupsPost comprende i trojan con capacità di comunicazione e distribuzione. – Le minacce in questa categoria sono associate ad attività in uscita non autorizzate da macchine infette., che vanno dallo spam e dalla pubblicazione automatizzata alla consegna del payload e alla fornitura di accesso remoto.
| Nome | Trojan:Win32/SupsPost.ZH!M |
| tipo di minaccia | Trojan / Porta Posteriore (Rilevamento di Microsoft Defender / Win32) |
| Sintomi | Avviso di Microsoft Defender per Trojan:Win32/SupsPost.ZH!M; Attività sospette in Gestione attività; connessioni di rete in uscita inspiegabili verso server remoti; degrado delle prestazioni del sistema; modifiche non autorizzate alle impostazioni del browser o alla configurazione del sistema; installazioni secondarie di malware a seguito del rilevamento iniziale |
| Tempo di rimozione | In giro 15 Minuti |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
* Free Remover ti consente, soggetto a un periodo di attesa di 48 ore, una riparazione e rimozione per i risultati trovati. Contratto di licenza per l'utente finale di SpyHunter, politica sulla riservatezza, e maggiori dettagli su Free Remover. |
Come ho fatto a contrarre il Trojan?:Win32/SupsPost.ZH!M?
Le minacce trojan Win32 della famiglia SupsPost vengono distribuite attraverso canali coerenti con il loro profilo di destinazione. – utenti che eseguiranno un file non attendibile senza un'adeguata verifica di sicurezza:
- campagne e-mail di phishing distribuzione di allegati dannosi camuffati da fatture, le notifiche di spedizione, Documenti HR, o corrispondenza legale, con macro o eseguibili incorporati che rilasciano il payload di SupsPost all'apertura.
- Software pirata e siti di cracking – programmi keygen, generatori seriali, e pacchetti di applicazioni pirata che includono l'eseguibile del trojan insieme o al posto del software pubblicizzato.
- Download di software falsi presentati su siti web ingannevoli che si spacciano per venditori legittimi, repository software, oppure scarica i mirror, fornendo il trojan al posto dell'applicazione che l'utente stava cercando.
- Siti web compromessi e download automatici che sfruttano le vulnerabilità del browser o dei plugin per installare silenziosamente il trojan senza richiedere che l'utente apra deliberatamente alcun file..
- Ingegneria sociale tramite piattaforme di messaggistica – link o file condivisi tramite Discord, Telegramma, o piattaforme simili, spesso all'interno di comunità di giocatori o sviluppatori di software, dove la fiducia tra i membri riduce il sospetto del destinatario nei confronti dei file condivisi.
- Reti pubblicitarie dannose Posizionamento di annunci su siti web legittimi o semi-legittimi che reindirizzano i visitatori attraverso infrastrutture di exploit che prendono di mira componenti del browser non aggiornati..
Che cosa fa Trojan:Win32/SupsPost.ZH!M Do?
I trojan della famiglia SupsPost sono progettati per sfruttare funzionalità di comunicazione e distribuzione non autorizzate.:
- Stabilisce la persistenza attraverso le voci di avvio del registro, attività pianificate, o la registrazione del servizio Windows per garantire che sopravviva ai riavvii e rimanga attivo indefinitamente sulla macchina infetta.
- Apre un canale di comunicazione segreto all'infrastruttura di comando e controllo remota, consentire agli operatori di impartire comandi alla macchina infetta all'insaputa dell'utente.
- Potrebbe utilizzare il computer infetto per inviare spam o messaggi automatici. – un comportamento caratteristico della famiglia SupsPost – trasformare il sistema della vittima in parte di una botnet utilizzata per la distribuzione di messaggi di massa, frode pubblicitaria, o operazioni di pubblicazione coordinate.
- Può scaricare e installare malware aggiuntivo su indicazione degli operatori, il che significa che al trojan iniziale potrebbero seguire dei ladri di credenziali, ransomware, minatori di monete, o altre minacce scelte in base agli operatori’ opportunità attuali.
- Raccoglie informazioni di sistema e di rete per profilare il valore e le capacità della macchina infetta per gli operatori della botnet.
- Potrebbe modificare le impostazioni di sistema e del browser. per facilitarne la comunicazione o per reindirizzare il traffico web dell'utente attraverso infrastrutture controllate dall'operatore..
- Tentativi di eludere il software di sicurezza attraverso l'offuscamento del codice, iniezione di processi in processi Windows legittimi, oppure modificando le impostazioni di Windows Defender per aggiungere regole di esclusione per i propri file.
Come rimuovere Trojan:Win32/SupsPost.ZH!M?
Segui questi passaggi per rimuovere il trojan e verificare che non rimangano minacce secondarie sul sistema.:
- Disconnettiti immediatamente da internet per interrompere il canale di comunicazione della backdoor e impedire ulteriori comandi remoti o download di payload durante la rimozione..
- Accettare la quarantena o l'allontanamento raccomandati dal difensore se l'allerta è ancora attiva – Non ignorare la notifica di Defender senza aver intrapreso le azioni consigliate..
- Avvia in modalità sicura con rete riavviando, tenendo premuto Maiusc e facendo clic su Riavvia, andare alla risoluzione dei problemi – Opzioni avanzate – Impostazioni di avvio, e premendo 5. Ciò impedisce il caricamento dei meccanismi di persistenza del trojan all'avvio..
- Esegui una scansione completa dell'intero sistema con SpyHunter in modalità sicura per identificare tutti i componenti del trojan, voci persistenti, e qualsiasi malware secondario installato tramite la backdoor di SupsPost.
- Controlla Gestione attività per i processi sconosciuti e annota la posizione dei relativi file prima di terminarli.
- Apri Utilità di pianificazione ed eliminare tutte le attività create dal trojan o dai suoi payload che fanno riferimento a file in posizioni insolite.
- Ispeziona le posizioni di avvio del registro utilizzando regedit su HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun e l'equivalente HKEY_LOCAL_MACHINE e rimuovere le voci associate al trojan.
- Esaminare i programmi installati ordinati per data di installazione e disinstalla qualsiasi elemento sconosciuto apparso intorno al momento del rilevamento.
- Riavvia normalmente ed esegui una seconda scansione completa. per confermare che tutti i componenti del trojan siano stati rimossi.
- Cambia tutte le password degli account da un dispositivo pulito a seguito della rimozione confermata – se il trojan SupsPost era attivo prima del rilevamento, tutte le credenziali e i token di sessione sulla macchina devono essere trattati come potenzialmente compromessi.

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
Preparazione prima di rimuovere Trojan:Win32/SupsPost.ZH!M.
Prima di avviare il processo di rimozione effettiva, si consiglia di effettuare le seguenti operazioni di preparazione.
- Assicurarsi di avere le istruzioni sempre aperta e di fronte ai vostri occhi.
- Fare un backup di tutti i file, anche se potrebbero essere danneggiati. È necessario eseguire il backup dei dati con una soluzione di backup su cloud e assicurare i vostri file contro qualsiasi tipo di perdita, anche dalle più gravi minacce.
- Siate pazienti in quanto ciò potrebbe richiedere un po '.
- Cerca malware
- Correggi i registri
- Rimuovere i file dei virus
Passo 1: Scansione per Trojan:Win32/SupsPost.ZH!M with SpyHunter Anti-Malware Tool
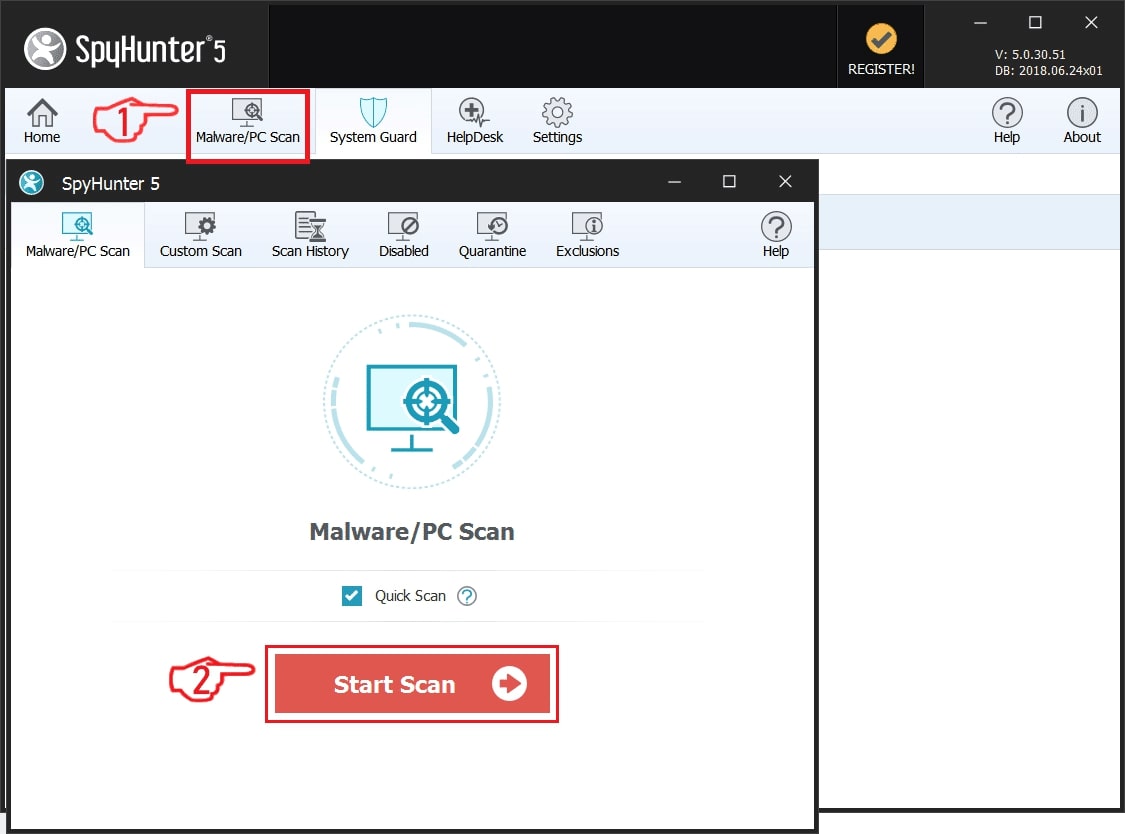
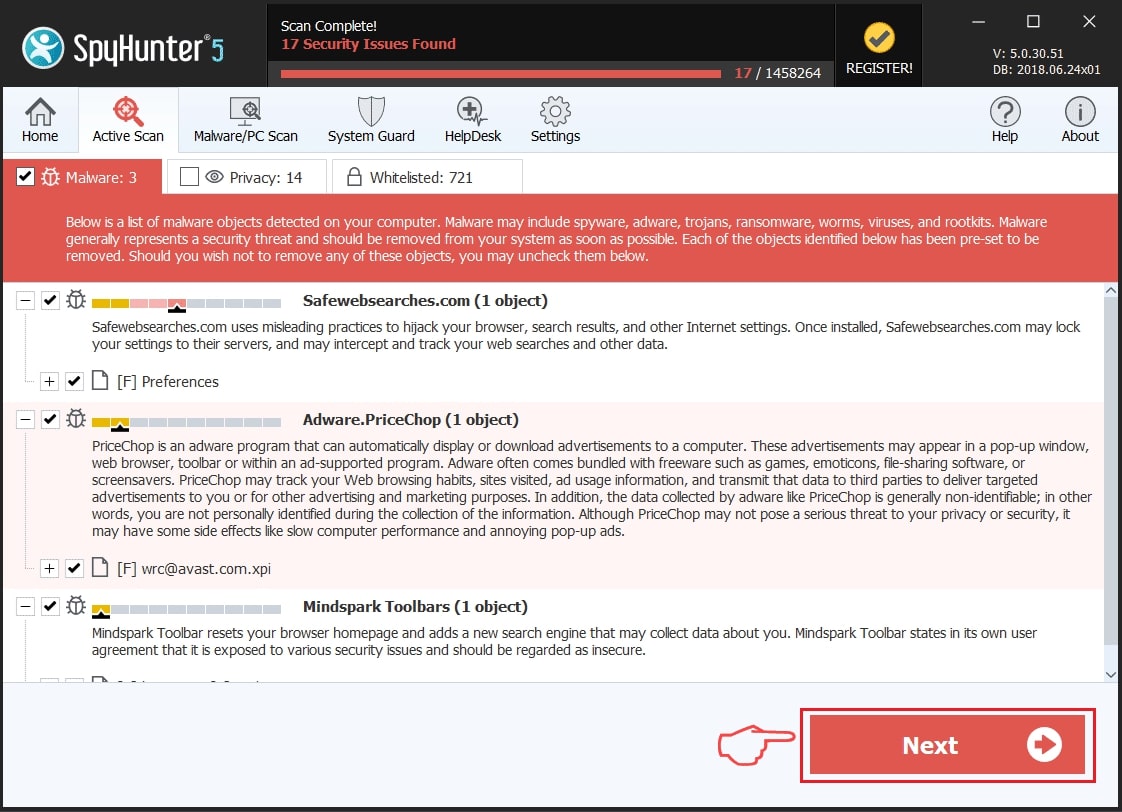
Passo 2: Pulire eventuali registri, creato da Trojan:Win32/SupsPost.ZH!M on your computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, creato da Trojan:Win32/SupsPost.ZH!M there. Questo può accadere seguendo la procedura sotto:
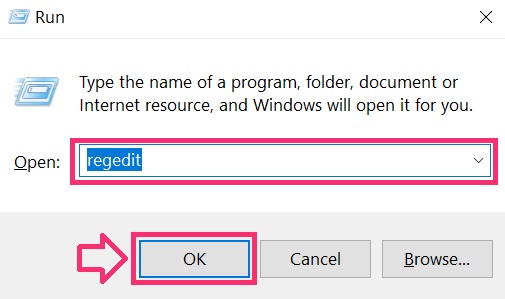
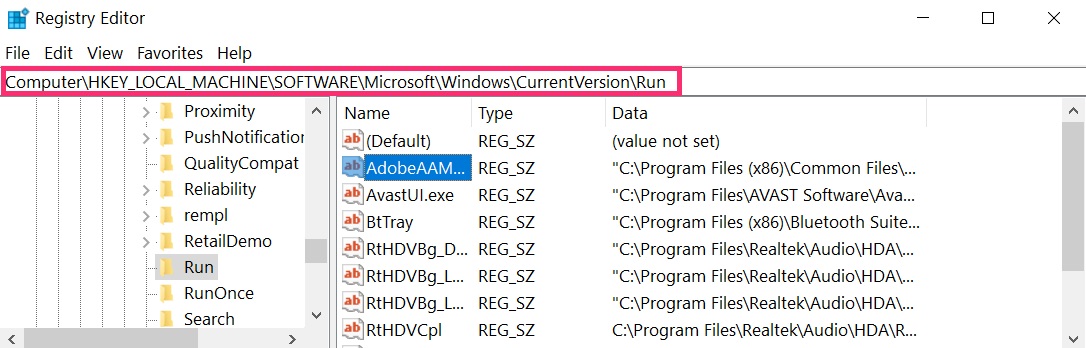
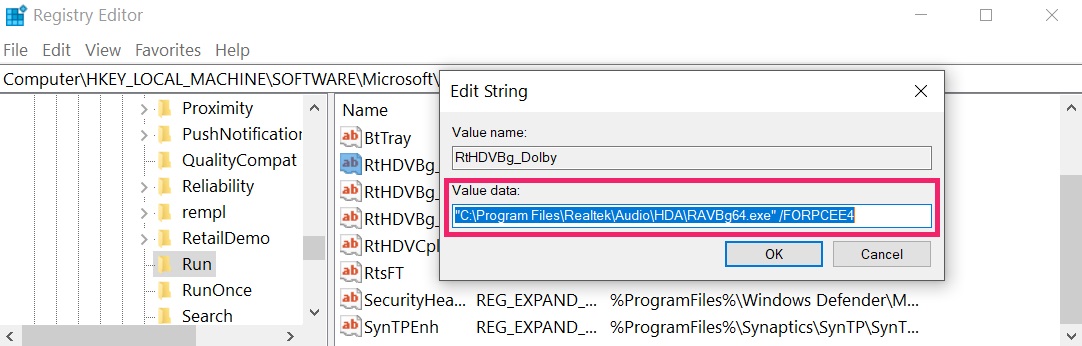 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Passo 3: Find virus files created by Trojan:Win32/SupsPost.ZH!M on your PC.
1.Per Windows 8, 8.1 e 10.
Per i sistemi operativi Windows più recenti
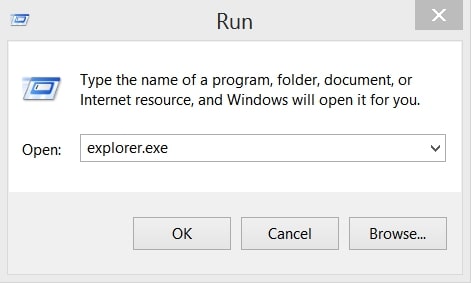
1: Sulla vostra stampa della tastiera + R e scrivi explorer.exe nel Correre casella di testo e quindi fare clic sul Ok pulsante.
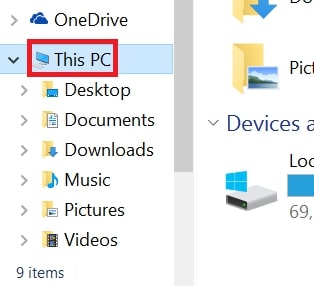
2: Clicca su PC dalla barra di accesso rapido. Questo è di solito una icona con un monitor e il suo nome è o "Il mio computer", "Il mio PC" o "Questo PC" o quello che hanno chiamato.
3: Passa alla casella di ricerca in alto a destra sullo schermo del tuo PC e digita "FileExtension:" e dopo di che digitare l'estensione del file. Se siete alla ricerca di eseguibili dannosi, Un esempio può essere "FileExtension:exe". Dopo aver fatto che, lasciare uno spazio e digitare il nome del file si ritiene che il malware si è creato. Ecco come si può essere visualizzato se è stato trovato il file:
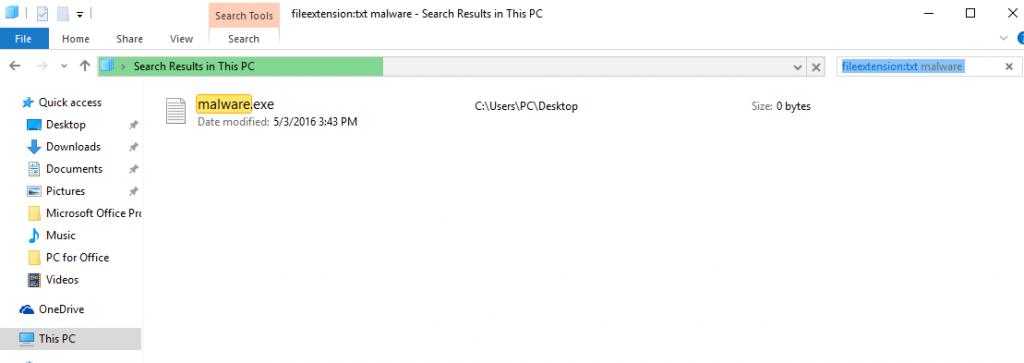
NB. Consigliamo di attendere che la barra verde di caricamento nel box di navigazione si riempia nel caso il PC stia cercando il file e non lo abbia ancora trovato.
2.Per Windows XP, Vista, e 7.
Per i sistemi operativi Windows meno recenti
Nei vecchi sistemi operativi Windows l'approccio convenzionale dovrebbe essere quello efficace:
1: Clicca sul Menu iniziale icona (di solito sulla vostra in basso a sinistra) e quindi scegliere il Ricerca preferenza.
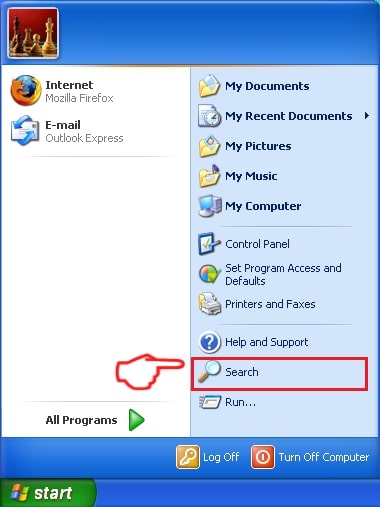
2: Una volta visualizzata la finestra di ricerca, scegliere Altre opzioni avanzate da l'assistente di ricerca. Un altro modo è cliccando su Tutti i file e le cartelle.
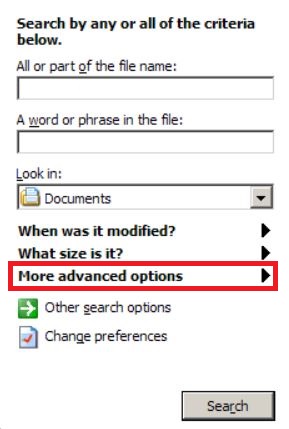
3: Dopo di che tipo il nome del file che si sta cercando e fare clic sul pulsante di ricerca. Questo potrebbe richiedere un certo tempo dopo il quale verranno visualizzati i risultati. Se avete trovato il file dannoso, è possibile copiare o aprire la sua posizione da pulsante destro del mouse su di essa.
Ora si dovrebbe essere in grado di scoprire qualsiasi file in Windows, purché sia sul disco rigido e non è nascosto via software speciale.
Trojan:Win32/SupsPost.ZH!M FAQ
Che cosa fa Trojan:Win32/SupsPost.ZH!M Trojan Do?
il cavallo di Troia:Win32/SupsPost.ZH!M Trojan è un programma informatico dannoso progettato per disturbare, danno, o ottenere un accesso non autorizzato ad un sistema informatico. Può essere utilizzato per rubare dati sensibili, ottenere il controllo di un sistema, o avviare altre attività dannose.
I trojan possono rubare le password?
Sì, Trojan, come Trojan:Win32/SupsPost.ZH!M, può rubare le password. Questi programmi dannosi sono progettati per ottenere l'accesso al computer di un utente, spiare le vittime e rubare informazioni sensibili come dati bancari e password.
Can Trojan:Win32/SupsPost.ZH!M Trojan Hide Itself?
Sì, può. Un Trojan può utilizzare varie tecniche per mascherarsi, compresi i rootkit, crittografia, e offuscazione, per nascondersi dagli scanner di sicurezza ed eludere il rilevamento.
È possibile rimuovere un Trojan tramite il ripristino delle impostazioni di fabbrica?
Sì, un Trojan può essere rimosso ripristinando le impostazioni di fabbrica del dispositivo. Questo perché ripristinerà il dispositivo al suo stato originale, eliminando qualsiasi software dannoso che potrebbe essere stato installato. Tieni presente che esistono trojan più sofisticati che lasciano backdoor e infettano nuovamente anche dopo un ripristino delle impostazioni di fabbrica.
Can Trojan:Win32/SupsPost.ZH!M Trojan Infect WiFi?
Sì, è possibile che un trojan infetti le reti WiFi. Quando un utente si connette alla rete infetta, il Trojan può diffondersi ad altri dispositivi connessi e può accedere a informazioni sensibili sulla rete.
I trojan possono essere eliminati?
Sì, I trojan possono essere eliminati. Ciò viene in genere eseguito eseguendo un potente programma antivirus o antimalware progettato per rilevare e rimuovere file dannosi. In alcuni casi, potrebbe anche essere necessaria la cancellazione manuale del Trojan.
I trojan possono rubare i file?
Sì, I trojan possono rubare file se sono installati su un computer. Questo viene fatto consentendo al autore di malware o utente per ottenere l'accesso al computer e quindi rubare i file memorizzati su di esso.
Quale anti-malware può rimuovere i trojan?
Programmi anti-malware come SpyHunter sono in grado di scansionare e rimuovere i trojan dal tuo computer. È importante mantenere aggiornato il tuo anti-malware e scansionare regolarmente il tuo sistema alla ricerca di software dannoso.
I trojan possono infettare USB?
Sì, I trojan possono infettare USB dispositivi. Trojan USB in genere si diffondono tramite file dannosi scaricati da Internet o condivisi tramite e-mail, consentendo all'hacker di accedere ai dati riservati di un utente.
A proposito di Trojan:Win32/SupsPost.ZH!M Research
I contenuti che pubblichiamo su SensorsTechForum.com, questo trojan:Win32/SupsPost.ZH!M how-to removal guide included, è il risultato di ricerche approfondite, il duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il problema specifico del trojan.
Come abbiamo condotto la ricerca su Trojan?:Win32/SupsPost.ZH!M?
Si prega di notare che la nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, grazie al quale riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware, compresi i vari tipi di trojan (porta sul retro, downloader, Infostealer, riscatto, eccetera)
Inoltre, la ricerca dietro il Trojan:Win32/SupsPost.ZH!M threat is backed with VirusTotal.
Per comprendere meglio la minaccia rappresentata dai trojan, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.